
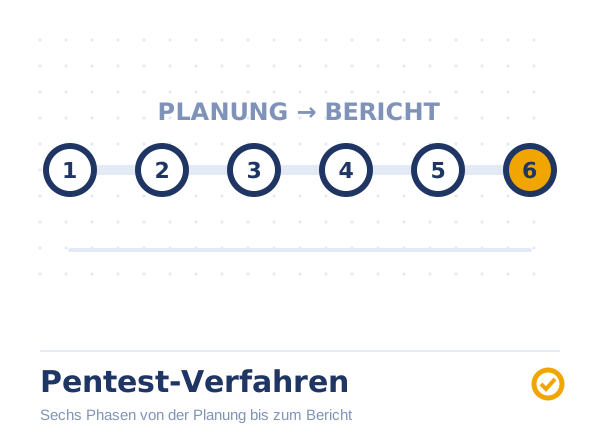
In diesem Beitrag erklären wir Ihnen jede Phase eines Penetrationstests im Detail. Wenn Sie jedoch neu auf dem Gebiet der Pentests sind und mehr Informationen über Pentesting im Allgemeinen erfahren möchten, lesen Sie unseren Beitrag Penetrationstests: Wie sicher ist Ihr Unternehmen wirklich?.
Inhalt:
Pentest-Verfahren definieren verschiedene Ansätze, wie Pentests organisiert und durchgeführt werden. Es gibt verschiedene Methoden für Pentests, um Sicherheitsschwachstellen in einem Unternehmen aufzudecken. Jede Methode beschreibt den Prozess, den ein Unternehmen zur Aufdeckung dieser Schwachstellen anwenden kann. Unternehmen können zwar ihre eigenen Verfahren verwenden, aber viele etablierte, in der Branche anerkannte Methoden sind eine gute Option für Unternehmen. Einige Unternehmen verwenden diese entwickelten Methoden als „Out-of-the-Box“-Lösung, während andere sie als Grundlage verwenden, auf der sie aufbauen können.
Es besteht kein Zweifel daran, dass regelmäßige Penetrationstests ein wesentlicher Bestandteil des Schwachstellenmanagementprozesses sind, um Risiken zu verringern. Es ist wichtig sicherzustellen, dass Penetrationstests effizient sind, und die Verwendung der richtigen Penetrationstestmethode ist ein wesentlicher Bestandteil davon. In diesem Zusammenhang definiert eine Methodik die Logik, nach der verschiedene Testfälle durchgeführt werden, um die Sicherheit eines Assets zu bewerten.
In der Vergangenheit wurden mehrere Standards und Rahmenwerke für Penetrationstests veröffentlicht. Pentest-Verfahren spielen eine umfassende Rolle beim Benchmarking von Praktiken. So sind beispielsweise die OWASP Top 10 der Anwendungssicherheitsrisiken der Standard für die Bewertung von Webanwendungen. NIST SP 800-115 (Technical Guide to Information Security Testing and Assessment), das Open Source Security Testing Methodology Manual (OSSTMM), der Penetration Testing Execution Standard (PTES) und in Deutschland das BSI-Durchführungskonzept für Penetrationstests sind weitere Methoden und Standards, die von Organisationen weltweit befolgt werden. OWASP, die CIS Benchmarks und die CIS Controls (v8.1) sind gängige Referenzen für die Prüfung von Schwachstellen.
Welche Arten von Pentests es gibt – etwa Netzwerk-Pentests, Pentests von Web-Anwendungen und Social Engineering Pentests –, erklären wir ausführlich in unserem Beitrag Penetrationstests: Wie sicher ist Ihr Unternehmen wirklich?. In diesem Beitrag konzentrieren wir uns auf den Ablauf.
Pentest-Verfahren Schritt für Schritt
Vorvertrag, Planung und Zielvereinbarung
Der erste Schritt im Pentest-Verfahren ist die Erstellung des Testplans. Ein gut ausgearbeiteter Plan bietet einen Weg durch die komplexe IT-Struktur eines Unternehmens. Um mit der Erstellung eines Plans zu beginnen, muss man die Organisation und ihre Arbeitsweise vollständig verstehen. Auch die Kenntnis ihrer Systeme und Anwendungen ist wichtig. Sobald wir diese Informationen haben, können wir mit der Erstellung des Prüfungsumfangs beginnen.
Die Festlegung eines präzisen Arbeitsumfangs sorgt für Verständnis und Klarheit in Bezug auf Ziele, Ausschlüsse und das Vorgehen im Falle eines Falles. Wir setzen einen bewährten Projektmanagement-Ansatz ein und stellen sicher, dass alle Beteiligten vor Beginn des Auftrags über Genehmigungsformulare und rechtliche Aspekte, in den Aufgabenbereich fallende Elemente, anfällige Komponenten und nicht in den Aufgabenbereich fallende Komponenten informiert sind.
Sammlung und Aufdeckung von Informationen
Sobald die rechtlichen und projektbezogenen Formalitäten abgeschlossen sind, beginnt die Erkundungsphase, deren einziges Ziel die Beschaffung von Informationen ist. Diese Informationen (z. B. Netzwerk-Layouts, Domänen, Server, Infrastrukturdetails) helfen zu verstehen, wie das Netzwerk funktioniert, einschließlich seiner Vermögenswerte (Anwendungen, Systeme, Geräte, alles mit einer IP).
Außerdem ist es notwendig, eine angemessene Erkundung durchzuführen und Informationen über die Systeme zu sammeln. Mithilfe verschiedener automatisierter und manueller Tools scannen die Tester das System, um potenzielle Schwachstellen oder Penetrationspunkte zu finden. Diese würden von den Testern in weiteren Schritten ausgenutzt werden. In der Regel werden hierfür Tools wie Recon-Ng, Nmap, Spiderfoot, Metasploit und Wireshark verwendet.
Scannen
In dieser Phase werden Schwachstellen innerhalb der definierten Ziele gefunden. Sie umfasst das Scannen des Ziels nach abhörenden Diensten/offenen Ports, Fingerprinting und die Analyse der laufenden Dienste, um einen groben Angriffsplan des Zielsystems zu erstellen.
Es ist erwähnenswert, dass das Scannen des Hosts der erste Schritt eines typischen Netzwerk-Penetrationstests ist. Dabei scannen die Pentester die Hosts, um zu prüfen, ob es technische Probleme gibt (Firewalls, Verbindungsprobleme usw.). Außerdem dient der Host-Scan dazu, den Testumfang festzulegen.
Ausnutzung (Exploitation)
Sobald potenzielle Schwachstellen entdeckt sind, nutzen die Tester sie für weitere Penetrationsversuche in das System. Dies ähnelt sehr stark der Art und Weise, wie ein Cyberkrimineller diese Schwachstellen ausnutzen würde, und trägt zu einem besseren Gesamtverständnis bei. Alle Schritte, verwendeten Tools, Standorte und Eingabemethoden für ein bestimmtes Problem werden angemessen dokumentiert, um den gesamten Vorgang für eine spätere Überprüfung festzuhalten. Als ein Schritt im Vorgang der Penetrationstests werden diese Sicherheitsprobleme danach eingestuft, wie leicht sie auszunutzen sind und welchen Schaden sie anrichten können. Dies wäre für das Unternehmen eine große Hilfe bei der Festlegung von Prioritäten für die Problembehebung.
Spezifische Bewertungen und zielgerichtete Szenarien werden in „White Box“-, „Black Box“- oder „Grey Box“-Methoden definiert. Die Testfälle werden auf der Grundlage der Informationen definiert, die den Beratern vor Beginn der Bewertung zur Verfügung stehen.
Datenanalyse und Berichterstattung
Nach Abschluss der Penetrationstests werden detaillierte Berichte für Abhilfemaßnahmen erstellt. In diesen Berichten werden alle festgestellten Schwachstellen und die empfohlenen Abhilfemaßnahmen aufgeführt. Sie können das Format des Schwachstellenberichts (HTML, XML, MS Word oder PDF) an die Bedürfnisse Ihrer Organisation anpassen.
Präsentation der Ergebnisse
Es ist von entscheidender Bedeutung, dass die Ergebnisse der Pentests gründlich präsentiert werden, einschließlich einer Erläuterung der Schwachstellen, weiterer Ergebnisse der Ausnutzung, eines Überblicks über die Verwaltung der Benutzerrechte sowie der Kritik und der Ergebnisse der vorab vereinbarten Szenarien. Und nicht zuletzt Empfehlungen zur Behebung der Schwachstellen der Pentester.
Am Ende des Tages sollten alle Fragen des Kunden beantwortet sein und für jede Schwachstelle ein konkreter Maßnahmenkatalog definiert sein. Erst dann macht ein Pentest Sinn.
Nachtest (Retest)
Bei einigen Projekten kann es sinnvoll sein, die Ergebnisse erneut zu scannen und zu überprüfen, um die Wirksamkeit der durchgeführten Maßnahmen zu kontrollieren. Wir empfehlen daher einen Nachtest (Retest), in der Regel 1 bis 3 Monate nach dem Bericht – sobald die Maßnahmen umgesetzt sind. Der Pentester sollte diese Zeit bereits in der Abschlussbesprechung einplanen, in der die Ergebnisse präsentiert werden.
Zusammenfassung: Pentest-Verfahren
In diesem Blogbeitrag haben wir erklärt, wie ein Standard-Pentestverfahren aussieht. Wir haben die Pentest-Phasen vom Anfang bis zum Ende durchlaufen. Natürlich kann es unterschiedliche Ausführungen von Pentests geben, da es auf dem Markt verschiedene Hardware/Software gibt.
Bitte bedenken Sie, dass die Qualität eines Pentests stark von der Erfahrung des Pentesters abhängig ist. Das heißt, ein erfahrener Pentester könnte versuchen, verschiedene Schwachstellen entsprechend seiner Erfahrung auszunutzen.
Wenn Sie weitere allgemeine Informationen über Pentesting wünschen, können Sie unseren Pentest Alles Was Sie Wissen Müssen-Blogbeitrag hier lesen. Wenn Sie mit Ihren Penetrationstests beginnen möchten, können Sie unsere Seite als Penetrationstest-Anbieter anschauen, wie wir Ihnen helfen können.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.