BERATUNG ZU TISAX®: SCHNELL UND OHNE VERSTECKTE KOSTEN
Eine Beratung zu TISAX® begleitet Unternehmen der Automobil-Lieferkette von der GAP-Analyse über den Aufbau des ISMS bis zum bestandenen Assessment. Die Beratung kostet je nach Assessment Level ab 18.000 € (AL2) bzw. ab 24.000 € (AL3) zum Festpreis nach Scoping, ein Projekt dauert 3 bis 12 Monate. Der Berater darf dabei nicht identisch mit dem Prüfdienstleister sein – ENX schließt das aus.
Beratung zu TISAX®: unsere Erfahrungen
Wir helfen Ihnen, Ihr TISAX® Projekt zu beschleunigen. Unsere Beratung umfasst die Durchführung einer gemeinsamen GAP-Analyse, die Erstellung relevanter Dokumente und die Unterstützung während des Audits.
Oft ist von einer „TISAX®-Zertifizierung“ die Rede. Formal ist TISAX® keine Zertifizierung, sondern ein Label, das nach einem Assessment durch einen ENX-zugelassenen Prüfdienstleister vergeben wird.
Unser Team ist seit 2019 in der Informationssicherheit tätig und unterstützt Kunden als Berater für TISAX® dabei, das TISAX® Label zu erwerben und im Re-Assessment zu bestätigen. Mehr als 50 Unternehmen bestätigen unsere erfolgreiche Unterstützung gerne.

Wozu brauche ich eine Beratung zu TISAX®?
-
keine versteckten oder zusätzlichen Kosten, Pauschalpreis für Ihr TISAX® Label
-
faire Preisstruktur je nach Firmengröße - vom mittelständischen Zulieferer bis zum OEM
-
Vorlagen für ISMS, Prozesse, TOMs und alle notwendigen Dokumente verfügbar
-
Orientierung unserer Beratung zu TISAX® nach Ihren Anforderungen, kein One-Size-Fits-All Ansatz
-
Eigene E-Learning-Plattform für die Mitarbeiter-Schulungen und kontinuierliche Sensibilisierung
Natürlich braucht nicht jedes Unternehmen eine Beratung zu TISAX®. Vielleicht sind Sie ein IT-Systemhaus, ein IT- oder Informationssicherheitsdienstleister, der Erfahrung mit dem Thema hat und ein Team für TISAX® abstellen möchte. Dann schaffen Sie es vielleicht, das Label in Eigenregie, also ohne Beratung, zu erhalten. Wenn das nicht der Fall ist, können Sie mit externer Hilfe Ihren Weg zum TISAX® Label beschleunigen, Kosten senken und viel Zeit sparen.
Im Folgenden finden Sie einige Vorteile, die sich aus der Zusammenarbeit mit unserer kompetenten Beratung zu TISAX® ergeben:
- verkürzte Gesamtprojektlaufzeit
- Vermeidung von Zusatzkosten für Re-Audits
- ein tieferes Verständnis der Konzepte und der Motivation hinter dem TISAX® Label
- weniger Verzögerungen bis zum endgültigen Label
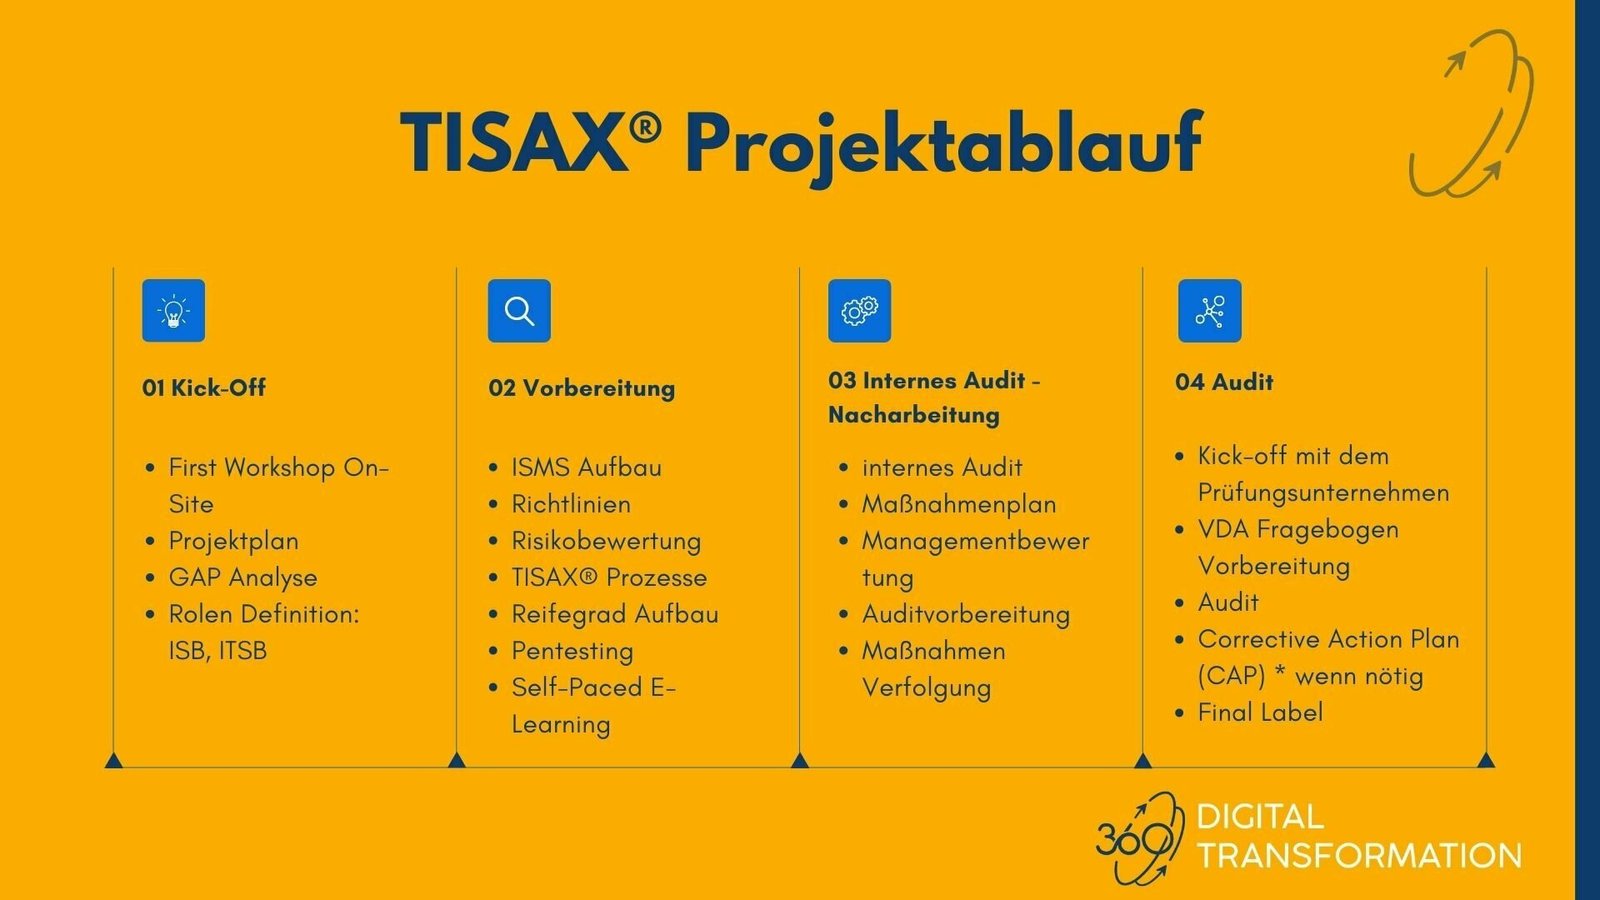
Wie läuft ein TISAX®-Projekt?
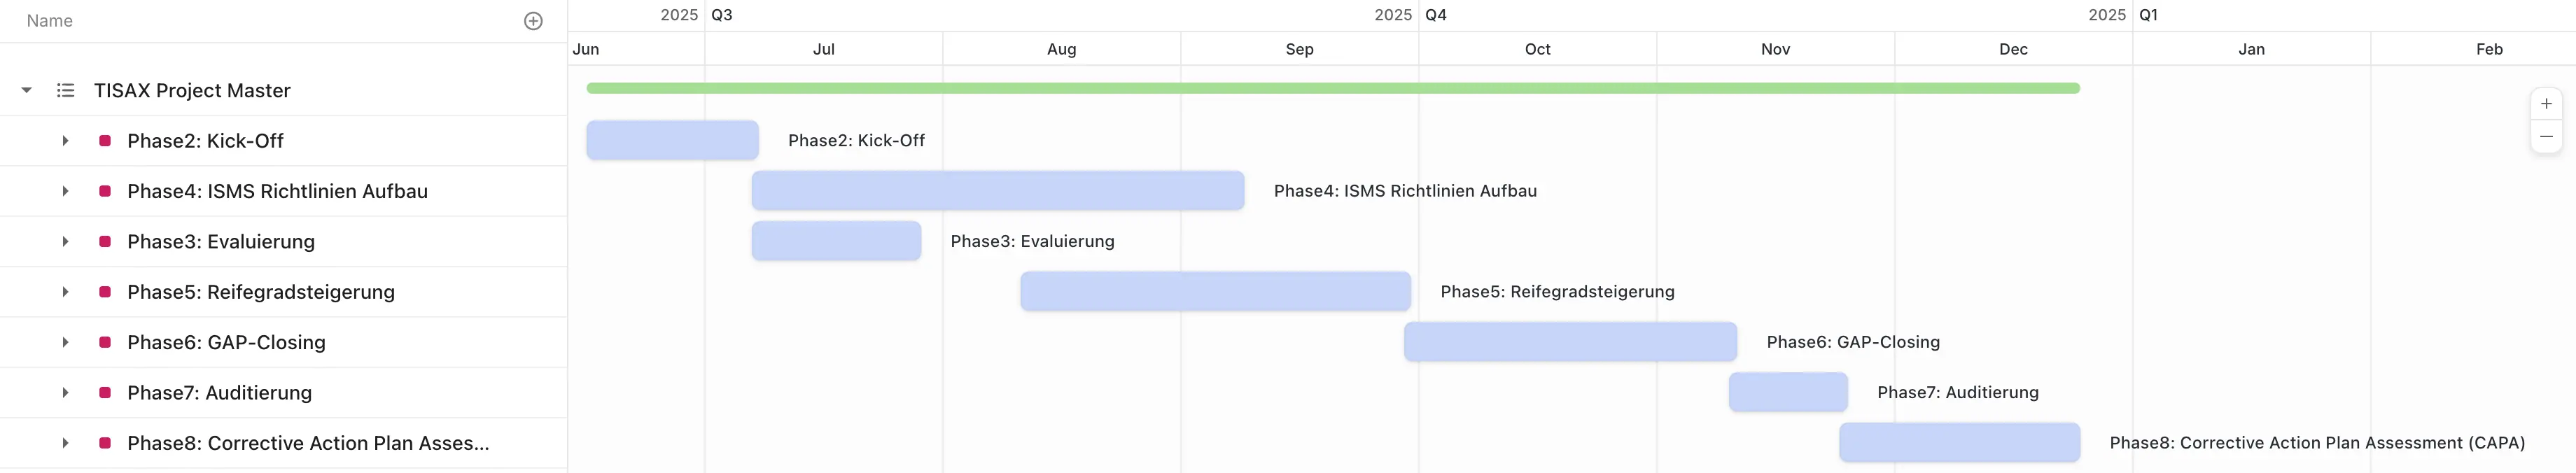
Der Projektplan zeigt beispielhaft die zeitliche Abfolge mit dem Start von Phase 1, der Gap-Analyse, bis hin zur finalen Auditierung und dem daraus folgenden Corrective Action Plan.
Sind Sie bereit Ihr Projekt zu starten?
Dann ist unsere TISAX® GAP-Analyse genau das Richtige für Sie. Am Ende der 1-tägigen GAP-Analyse erhalten Sie Ihre vollständige Auswertung sowie Ihren Zeitplan für Ihr TISAX®-Projekt: die Roadmap zu TISAX®.
Zusammenfassung: TISAX® Kosten und Zeitaufwand
Aufwand und Dauer hängen vor allem vom geforderten Assessment Level, den Prüfzielen (etwa Prototypen- oder Datenschutz), der Zahl der Standorte und dem Reifegrad Ihres ISMS ab. In der Regel dauert ein TISAX®-Projekt 3 bis 12 Monate; mit bestehender ISO 27001 geht es meist schneller. Wir arbeiten ausschließlich zum Festpreis nach Scoping – die Gebühren des Prüfdienstleisters sind nicht enthalten und werden direkt mit ihm abgerechnet.
| Leistung | Inhalt | Preis |
|---|---|---|
| GAP-Analyse | Reifegrad-Bewertung, TISAX®-Roadmap (1 Tag) | 3.500 € (bis 50 Mitarbeitende) / 4.500 € (ab 50 Mitarbeitenden) |
| Beratung zu TISAX® – AL2 | ISMS-Aufbau, Self-Assessment, Dokumentation, Assessment-Begleitung | ab 18.000 € (Festpreis nach Scoping) |
| Beratung zu TISAX® – AL3 | wie AL2, inklusive Vorbereitung auf das Vor-Ort-Assessment | ab 24.000 € (Festpreis nach Scoping) |
| Scope-Erweiterung | TISAX®-Scope-Erweiterung für Bestandskunden: Ihr bestehendes TISAX®-ISMS auf einen weiteren Standort oder eine weitere Gesellschaft übertragen – als Erweiterung statt Neuaufbau, inklusive ENX-Registrierung, Selbstauskunft und Assessment-Begleitung. Baut die neue Gesellschaft ein eigenes ISMS auf, ist das ein reguläres TISAX®-Projekt. | Angebot nach Scoping |
| ENX-Registrierung | Pflichtgebühr an ENX Association | 405 € / Standort & Scope einmalig je 3-Jahres-Zyklus |
| Assessment | externer Prüfdienstleister (je nach Level) | nach Angebot des Prüfdienstleisters (Direktabrechnung) |
Alle Kostenfaktoren im Detail finden Sie in unserem Beitrag zu den TISAX® Kosten.
Ihr Weg zu Ihrem TISAX®-Label
- GAP-Analyse: Wir beginnen mit der GAP-Analyse und bestimmen, wo Ihr Reifegrad liegt.
- ENX Anmeldung
- Prüfer-Auswahl: Wir können Ihnen bei der Auswahl und Beauftragung des Prüfungsunternehmens helfen.
- Prüfungsvorbereitung
- Aufbau und Umsetzung ISMS
- Self-Assessment
- TISAX®-Assessment: Bei AL2 erfolgt es in der Regel remote (Dokumentenprüfung und Interview per Videokonferenz), bei AL3 vor Ort an Ihrem Standort.
Was in jedem Schritt passiert, erklären wir ausführlich im Beitrag TISAX® Anforderungen.
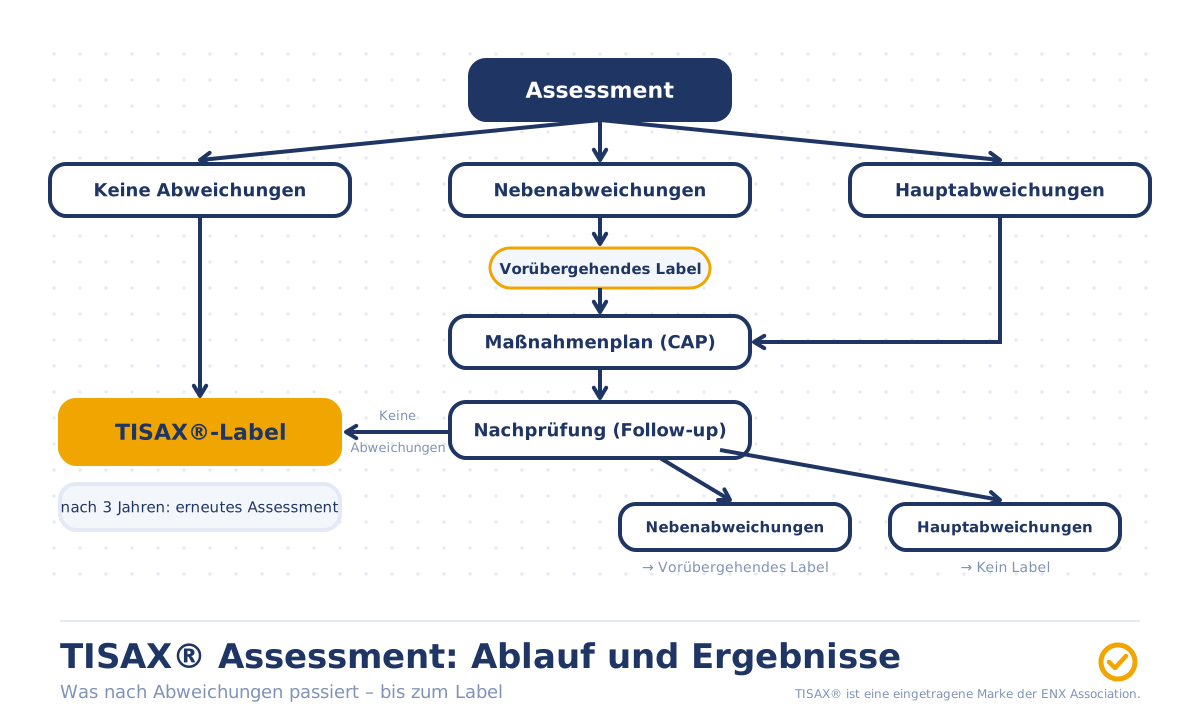
Schritt 1 entscheidet über Aufwand und Kosten des gesamten Projekts. Unser Scoping-Guide führt Sie in sechs Schritten durch die ENX-Vorgaben — mit Entscheidungsbaum, Standort-Checkliste und Namenskonvention. Was Sie bei der Anmeldung im ENX-Portal festlegen, erklären wir unter TISAX® Registrierung, eine Lesehilfe zum offiziellen Handbuch der ENX finden Sie im Beitrag TISAX® Teilnehmerhandbuch.
Wovon Kosten und Dauer abhängen
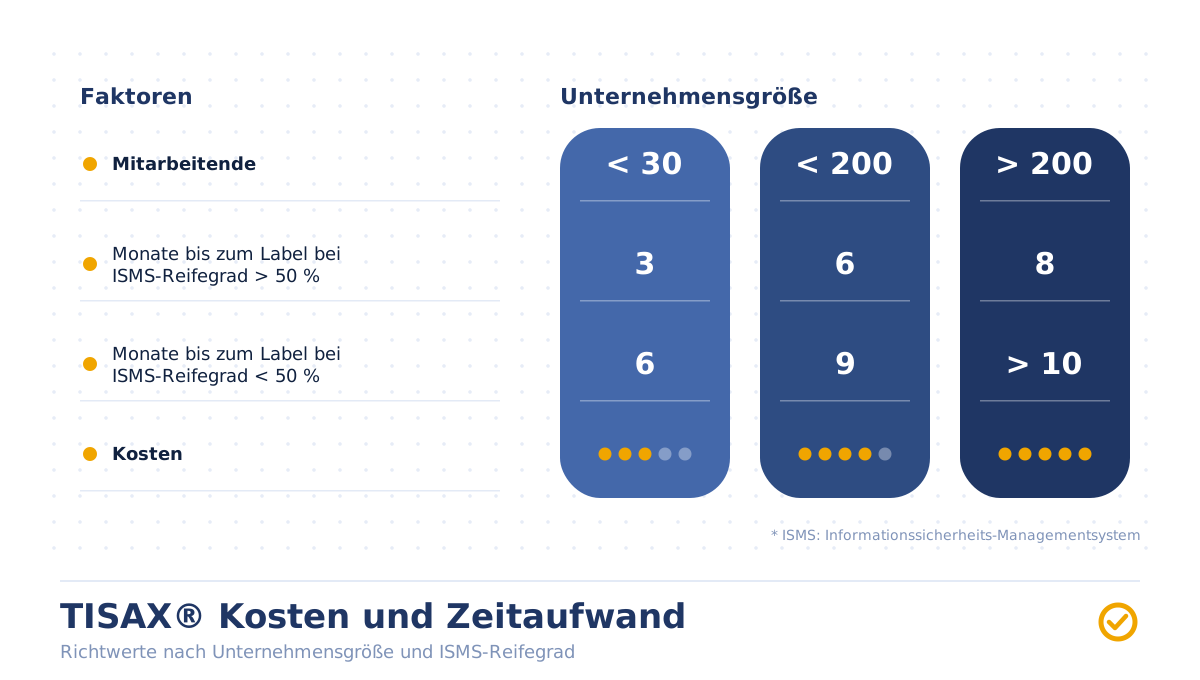
Kosten und Zeitaufwand hängen vor allem von der Unternehmensgröße, der Zahl der Standorte und dem Reifegrad Ihres ISMS ab.
TISAX® Label und deren Vorteile
- Höhere Sicherheitsstandards und Transparenz
- Vertrauenswürdigkeit für neue Kunden durch weltweite Anerkennung des Labels
- Entlastung der IT-Aufgaben, Reduzierung von Aufwänden und Kosten
- Erleichterter Tagesablauf durch standardisierte Prozesse
Das TISAX® Label bestätigt Ihr Sicherheitsniveau und Ihre Qualitätsstandards, die von den größten Automobilherstellern der Automobilindustrie anerkannt werden. Es bietet eine transparente und sichere Lieferkette mit den Anforderungen von TISAX® und hilft allen Teilnehmern, ihre Kosten zu senken.
Beratung zu TISAX®: von Null bis zum Label in der Automobilindustrie
Sie haben sich entschieden, das TISAX® Label zu führen. Wir bieten Ihnen die GAP-Analyse zum Festpreis. Bis zum Erhalt des Labels bieten wir Ihnen gerne auf Basis der GAP-Analyse individuell das Vollpaket an.
Unsere Beratung zu TISAX® richtet sich an Zulieferer sowie Entwicklungs- und IT-Dienstleister der Automobilindustrie, deren Kunde (OEM oder Tier-1) ein TISAX®-Label verlangt – in der Regel mit Assessment Level 2 oder 3. Typische Ausgangslagen: Sie bereiten Ihr erstes Assessment vor und brauchen Klarheit über Scope, Prüfziele und Standorte. Ihr Label läuft nach drei Jahren aus und das Re-Assessment steht an – für ab 1. Januar 2027 beauftragte Assessments auf Basis von VDA ISA 2027. Ihr Scope ändert sich durch neue Standorte, Prototypenschutz oder Datenschutz. Oder Sie sind bereits nach ISO 27001 zertifiziert und möchten die TISAX®-spezifischen Anforderungen gezielt ergänzen. International aufgestellte Teams beraten wir auf Wunsch auch auf Englisch.
Sie erhalten eine Begleitung aus einer Hand – vom Scoping bis zum Label.
- GAP-Analyse und Scoping: Reifegrad je Control nach VDA ISA, Festlegung von Assessment Level, Prüfzielen und Standorten für die ENX-Registrierung, Maßnahmenplan und Festpreisangebot.
- ISMS-Aufbau mit erprobten Vorlagen: Informationssicherheitsrichtlinie, Rollen, Asset- und Risikomanagement, Klassifizierung, Sicherheitszonen, Lieferanten- und Notfallmanagement – an Ihre Prozesse angepasst statt neu geschrieben.
- Umsetzung: Abstimmung mit IT, HR, Facility Management und Einkauf, Schulung und Sensibilisierung Ihrer Mitarbeitenden, Aufbau der Nachweise.
- Self-Assessment und internes Audit: Wir prüfen Ihren ausgefüllten VDA-ISA-Katalog vor dem Assessment und schließen verbleibende Lücken.
- Assessment und Nacharbeit: Unterstützung bei der Auswahl des Prüfdienstleisters, Begleitung im Assessment und beim Maßnahmenplan (Corrective Action Plan) bis zum Label.
Das Assessment selbst führt ein von ENX zugelassener Prüfdienstleister durch – 360DT berät, prüft aber nicht.
Für die GAP-Analyse genügen ein grob definierter Scope (Standorte, angestrebtes Assessment Level, ggf. Datenschutz- oder Prototypenschutz-Bedarf) sowie Einblick in Ihre vorhandene QMS, IT-Sicherheits- und ISMS-Dokumentation. Während des eintägigen Workshops sollten die relevanten Ansprechpartner aus IT, QM, Informationssicherheit und Management verfügbar sein – mehr braucht es für den Start nicht.
Unsere Berater im Bereich TISAX®
Wir bieten zwei Wege an, wie wir Ihnen als Berater für Informationssicherheit helfen können
Wir helfen Unternehmen der Automobilbranche und ihren Partnern, TISAX® effizient, nachvollziehbar und ohne Umwege zu erreichen.
Möchten Sie mehr über TISAX® erfahren? Haben Sie Fragen? Sie können einen kostenlosen Termin vereinbaren.
Möchten Sie Ihr TISAX® Projekt starten? Sie können dann unsere GAP-Analyse buchen, um auf Ihren Reifegrad und die Roadmap zu TISAX® zuzugreifen.
Was unsere zertifizierten Kunden sagen
360DT Team hat uns nicht nur exzellent beraten, sondern war aktiv am gesamten Prozess beteiligt und hat maßgeblich dazu beigetragen, dass unsere Liegenschaften das TISAX®-Label erhalten haben.
Seit über zwei Jahren begleitet uns das 360 DT Team als externer ISB und TISAX®-Berater – kompetent, zuverlässig und immer auf Augenhöhe. Dank der strukturierten Vorbereitung haben wir das TISAX®-Label (AL3) mit Prototypenschutz und Datenschutz erfolgreich erhalten.
Von 0 auf 100! In sehr kurzer Zeit hat uns das 360 Digitale Transformation Team sehr professionell zum TISAX® Label geführt.

Trotz des engen Zeitplans unseres TISAX®-Projekts hat 360DT uns äußerst reaktionsschnell und praxisorientiert unterstützt. Dank ihrer Fachkompetenz und ihrem Engagement konnten wir die Bewertung reibungslos abschließen und hervorragende Ergebnisse erzielen.
Die Zusammenarbeit mit 360DT war sehr angenehm und erfolgte auf Augenhöhe, wodurch wir optimal auf die nächsten Schritte vorbereitet wurden und das Projekt erfolgreich abschließen konnten.
360 Digital Transformation hat sich als zuverlässiger und kompetenter Partner bei der Umsetzung unseres TISAX® Label-AL3 erwiesen.
Mit 360DT haben wir einen Partner gefunden der sehr professionell und kompetent agiert; ist technisch und fachlich fit, so dass die Maßnahmen und Abstimmungen mit den Fachabteilungen wie IT, Datenschutz, QMB, Management immer auf Augenhöhe erfolgte und wir daher sehr zielgerichtet das Projekt erfolgreich umsetzen konnten.
Wir haben unseren Server prüfen lassen. Wir hosten viele WordPress Websites und wollten auf Nummer Sicher gehen. Tatsächlich wurden wir auf einige Lücken hingewiesen. Größtenteils konnten wir diese selber beheben. Einige jedoch wurden dann von 360DT gefixed. Jetzt haben wir ein laufendes Mandat um nachhaltig sicher zu sein. Danke an Can und sein Team für die schnelle und vor allem lehrreiche Prüfung unseres Servers und Hostings.
TISAX® von der Vorbereitung bis zum Label: pragmatische, objektnahe, wohldosierte und zeitgerechte Umsetzung zum optimalen Preis-Leistungsverhältnis.

Ich habe mich im gesamten Prozess auf dem Weg zu unserem TISAX® Label perfekt betreut gefühlt und freue mich auf die weitere Zusammenarbeit mit der 360 Digitale Transformation.
360 Digitale Transformation bietet einen übersichtlichen Plan ohne Umschweife. Wir fühlten uns auf dem Weg zu unserem TISAX® Label kompetent und zielführend beraten.
Was ist TISAX®?
Beginnen wir mit dem Akronym. TISAX® steht für Trusted Information Security Assessment Exchange. Oder wie es in der Branche heißt: ISO 27001 für Automotive. Grundlage ist der Anforderungskatalog VDA ISA des Verbands der Automobilindustrie (VDA). TISAX® startete auf Basis von ISA 2.1; seit 2019 pflegt die ENX Association den Katalog. Der Katalog wird kontinuierlich weiterentwickelt – aktuell gilt ISA 6; für Assessments, die ab dem 1. Januar 2027 beauftragt werden, gilt der am 1. Juli 2026 veröffentlichte ISA 2027.

Vor dem TISAX® Label führten die Mitglieder des VDA neben ihren internen Assessments auch Assessments für ihre Lieferanten, Partner und Dienstleister durch. Diese individuelle Bewertung pro Anbieter erforderte jedoch, dass die Partner Zeit und Geld für die Bewertung jedes ihrer Kunden aufwenden mussten.
Um den doppelten Aufwand für ähnliche Bewertungen für verschiedene Unternehmen zu reduzieren, hat der VDA seinen TISAX® Anforderungskatalog entwickelt. Er enthält die Kriterien, nach denen Prüfdienstleister die Informationssicherheit bewerten; das Ergebnis wird über die ENX-Plattform mit Ihren Kunden geteilt.
Mit einem TISAX®-Label weist ein Unternehmen nach, dass seine Informationssicherheit dem geforderten Schutzbedarf entspricht.
Der VDA hat sich für einen neutralen Dritten entschieden, die ENX Association, die Prüfdienstleister zulässt, die Bewertungsanforderungen pflegt, die Prüfqualität überwacht und den Austausch der Ergebnisse organisiert.
Was sind die Unterschiede zwischen ISO 27001 und TISAX®?
Kurz gesagt: TISAX® ist ein Label für die Automobil-Lieferkette mit verpflichtenden Reifegraden und Assessment-Zyklus alle drei Jahre — ISO 27001 ist die internationale Zertifizierungsnorm mit jährlichem Audit und frei wählbarem Geltungsbereich. Welche Variante Ihre Kunden wirklich verlangen und wann sich beides kombinieren lässt, haben wir im ausführlichen Vergleich TISAX® und ISO 27001: Unterschiede und Gemeinsamkeiten aufgeschlüsselt.
Wollen Sie mehr über das TISAX® Label erfahren?
Dann werfen Sie einen Blick auf den Artikel unserer Experten zur TISAX® Zertifizierung. Dort erklären wir alle Details zur TISAX® Zertifizierung.