
Penetrationstest-Anbieter für den Mittelstand: Pentest schnell und wertvoll
Als Penetrationstest-Anbieter für den Mittelstand prüfen unsere Penetration Testing Services Netzwerk, Webanwendungen und SaaS-Lösungen sowie mobile Apps mittelständischer Unternehmen mit einem autorisierten, simulierten Angriff auf ausnutzbare Schwachstellen – ob Sie Ihre Informationssicherheit und IT-Sicherheit testen wollen oder ein Audit nach ISO 27001, TISAX® oder IATF 16949 ansteht. Sie erhalten einen Pentestbericht mit den entdeckten Schwachstellen und Maßnahmen gegen diese, eine Abschlussbesprechung und auf Wunsch eine Nachprüfung. Penetrationstests starten ab 3.600 € (Festpreis nach Scoping); wovon der Preis abhängt, erklären wir unter Penetration Test Kosten.
Ein Penetrationstest (Pentest) ist ein autorisierter, simulierter Angriff auf Ihre IT. Es handelt sich dabei um ein Sicherheitstestverfahren, mit dem Sicherheitsschwachstellen in Computersystemen, Netzwerken und Webanwendungen aufgespürt werden sollen.
Diese Sicherheitstests werden von „autorisierten“ Personen (so genannten ethischen Hackern) durchgeführt, um Logikfehler und Schwachstellen in den angegebenen Informationssystemen aufzuspüren und die Ausnutzung dieser Sicherheitslücken durch böswillige Personen zu verhindern. Dadurch werden Maßnahmen zur Erhöhung des Sicherheitsniveaus der getesteten Umgebungen vorgeschlagen. Der Hauptzweck eines Penetrationstests besteht darin, die betreffende Schwachstelle auszunutzen und zu versuchen, sich auf eine Weise unbefugten Zugang zu verschaffen, ohne das System zu beschädigen, und nicht nur Schwachstellen aufzuspüren.
Penetration Testing Services: unsere Erfahrungen
Mit unseren Penetrationstests, helfen wir Ihnen, das Sicherheitsniveau Ihrer technischen Infrastruktur zu verstehen, führen Sie durch den Prozess und liefern Ihnen einen umfassenden Bericht. Darüber hinaus stellen wir Ihnen die notwendigen Vorkehrungen zur Verfügung, um die von unseren ethischen Hackern aufgedeckten Schwachstellen zu beseitigen.
Unser Team ist seit 2019 in der Informationssicherheit tätig – mit Schwerpunkt auf Netzwerk- und Web-Applikations-Pentesting. Im Laufe dieser Zeit haben wir mit verschiedenen Kunden in ganz Deutschland zusammengearbeitet. Unser flexibler, agiler und kundenorientierter Ansatz hilft uns, qualitativ hochwertige Ergebnisse zu liefern.
Wozu brauche ich einen Penetrationstest?
Ein Penetrationstest deckt Sicherheitsschwachstellen in Ihrer Anwendung, Ihrem Netzwerk oder Ihrem System auf. So können Sie sie beheben, bevor Angreifer diese Probleme ausnutzen. Es gibt keine Definition für ein zu 100 % sicheres System, und die Techniken, mit denen Angreifer das System ausnutzen können, sind unbegrenzt. Die Möglichkeiten der Techniken variieren je nach der Erfahrung der Angreifer mit Betriebssystemen, Softwareentwicklungskenntnissen und Informationssystemen. Außerdem ist es immer eine gute Wahl, die Sicherheitsschwachstellen in Ihren Informationssystemen von einer dritten Partei überprüfen zu lassen.
Im Folgenden finden Sie einige Vorteile, die sich aus der Zusammenarbeit mit unseren Penetration Testing Services realisieren:
- erhöhte Information, sowie IT-Sicherheit
- Pentestbericht für Ihre ISO-27001- oder IATF-Zertifizierung bzw. Ihr TISAX®-Assessment
- Vermeidung und/oder Minimierung von Schäden aus Cyber-Angriffen
- verstärktes Bewusstsein Ihrer Mitarbeiter
Falls Sie eingehende Informationen über die Penetrationstests benötigen, kontaktieren Sie uns gerne.
Unsere Vorteile auf einen Blick
- unsere Pentester werden individuell für Ihr Projekt arbeiten, um die Sicherheitslücken exploitieren
- keine versteckten oder zusätzlichen Kosten, individuelle Pauschalpreise für Ihre Pentests
- faire Preisstruktur je nach Firmen-und Netzwerkgröße
- Orientierung unserer Pentests nach Ihren Anforderungen, kein One-Size-Fits-All-Ansatz
Penetrationstest-Ablauf
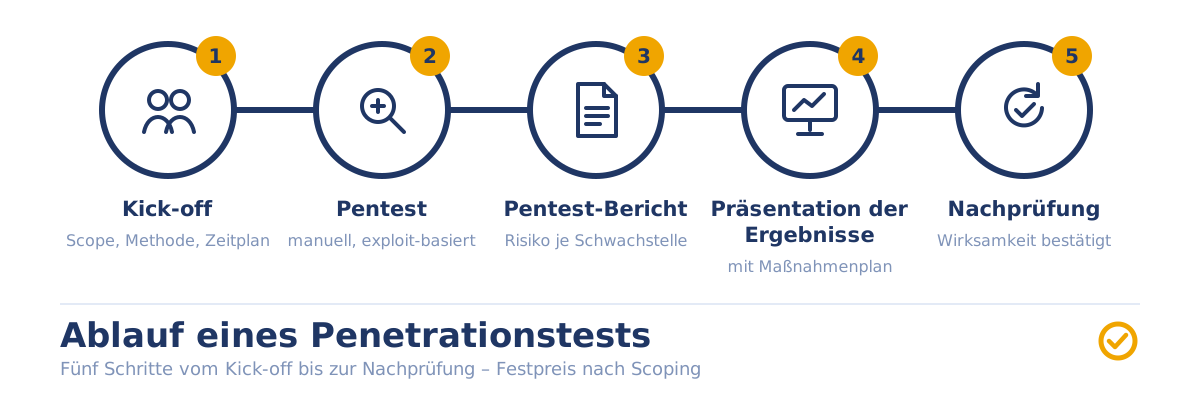
Ein typischer Ablauf eines Penetrationstests Ablauf besteht aus den unten aufgeführten Schritten:
-
- Kundengespräch (Sammeln von Informationen und Besprechung der Testbedingungen)
- Kick-off (Scannen des Testumfangs)
- Einrichten des VPN Zugangs von einem deutschen Server auf Ihre In-Haus Installation, damit alle Scanergebnisse auf Ihrer Infrastruktur verbleiben können
- Schwachstellen-Scan (Scannen der vom Kunden bereitgestellten Netzwerke)
- Manuelle Exploitations (Aufspüren von Fehlalarmen, Versuch, sich unerlaubten Zugang zu verschaffen)
- Szenarioausführung (vordefinierte Szenarien mit oder ohne Vorkenntnisse über Systeme)
- Pentest-Bericht (einschließlich der entdeckten Schwachstellen und Maßnahmen gegen diese)
- Abschlussbesprechung (Präsentation des Testberichts und der Vorschläge)
- nachträgliche Prüfung, ob die umgesetzte Maßnahmen ausreichend waren (wenn erforderlich)
Was sind die Kosten für die Penetration Testing Services?
Natürlich variieren die Kosten für die Penetrationstests von Unternehmen zu Unternehmen. Jedoch haben wir die verfügbaren Optionen mit den entsprechenden Preisspannen zusammengefasst. Die Kosten von Penetrationstests werden meistens von zwei Faktoren beeinflusst, die im Detail erläutert werden:
- Größe und Komplexität Ihres Netzwerks und Ihrer Firma: Der Aufwand hängt von der Anzahl der Netzwerkkomponenten, Server, Standorte usw. ab.
- Testdauer und Methode: Black-box, White-box, oder Gray-box? Vielleicht wollen wir den “Time-Boxed” Ansatz verfolgen. Ihre genaue Anforderung definiert die Testdauer und dadurch die Kosten.
Insgesamt starten unsere Penetrationstests ab 3.600 € (Festpreis nach Scoping). Berücksichtigen Sie den Aufwand bei einem Cyber-Angriff, zahlt sich ein Penetrationstest bereits aus, wenn er einen einzigen erfolgreichen Angriff verhindert. Alle Kostenfaktoren im Detail finden Sie auf unserer Seite Penetration Test Kosten.
Zwei Wege wie wir Ihnen helfen können
Wir sind für Sie da, damit Sie Ihr Pentestergebnis mit weniger Kosten und schneller erhalten können.
Haben Sie Fragen über das Thema Penetrationstests? Dann vereinbaren Sie einen kostenlosen Termin.
Wollen Sie schon mit Ihren Penetrationstests starten? Dann buchen Sie unsere Schwachstellen-Scan, damit Sie Ihre Sicherheitslücken kennen und die nächsten Schritte definieren können.
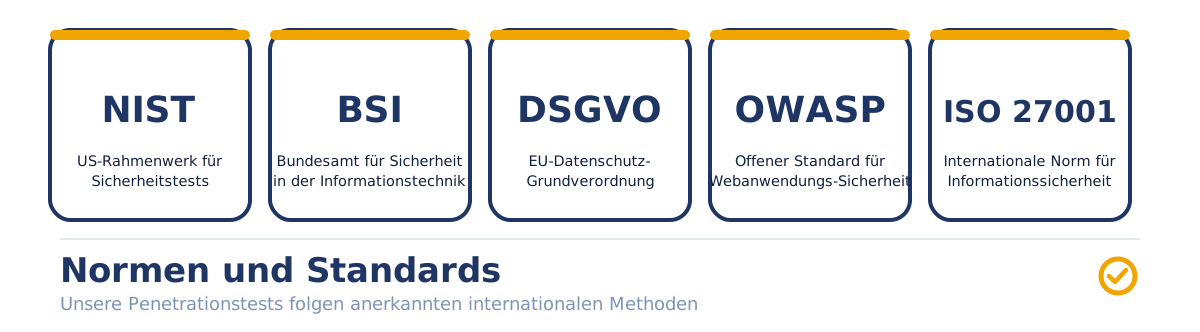
Internationale Normen und Standards
Welche Arten von Penetrationstests gibt es?
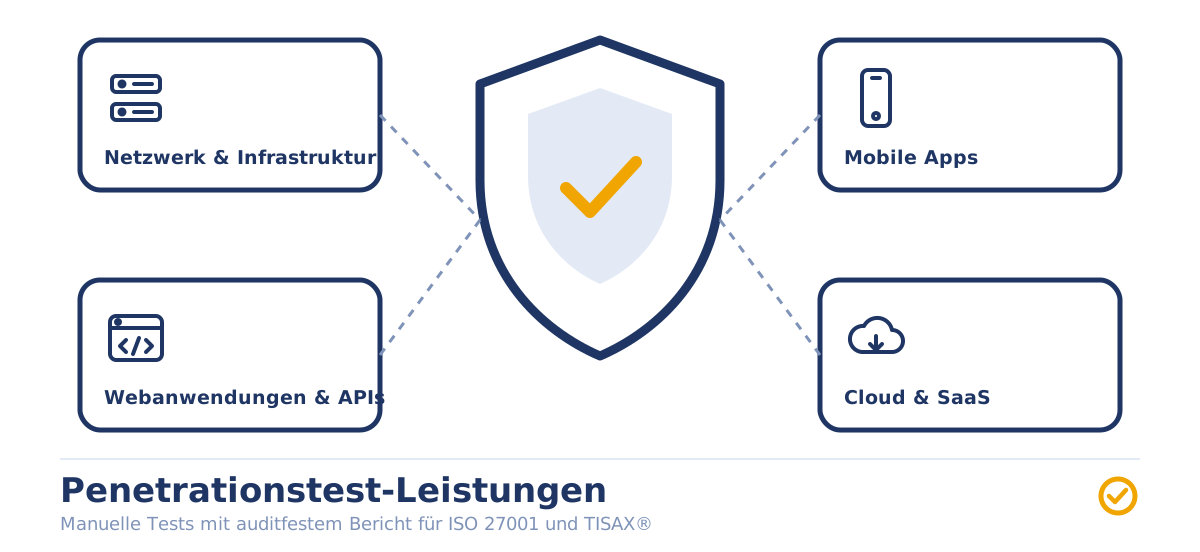
Netzwerk-Penetrationstest
Wenn sich der Penetrationstest um Ihr Netzwerk dreht, handelt es sich um einen Netzwerk-Penetrationstest. Die Firewalls, Server, WLANS, VLANS und VPN Zugänge werden auf Sicherheitslücken und Schwachstellen getestet.
Es erfolgt eine Bewertung der Netzwerkinfrastruktur vor Ort und in der Cloud, wie z. B. virtuelle Systemhosts, Router und Switches. Ein Pentest kann entweder als interner Penetrationstest durchgeführt werden, der sich auf Ressourcen innerhalb des Unternehmensnetzwerks konzentriert, oder als externer Penetrationstest, der auch die Infrastruktur des Unternehmensnetzwerks ins Visier nimmt, die über das Internet erreichbar ist. Um einen Test zu planen, müssen Sie die Anzahl der zu testenden internen und externen IPs sowie die Größe des Subnetzes kennen.
Web-Applikations-Penetrationstest
Hierbei handelt es sich um eine umfassende Bewertung von Websites und benutzerdefinierten Anwendungen, die speziell über das Internet bereitgestellt werden, wobei Codierungs- und Entwicklungsfehler aufgedeckt werden, die böswillig ausgenutzt werden könnten. Bevor ein Web-Pentest in Angriff genommen wird, muss unbedingt geklärt werden, wie viele Anwendungen getestet werden müssen, einschließlich der Anzahl der statischen Seiten, der dynamischen Seiten und der zu prüfenden Eingabefelder.
Testen von mobilen Anwendungen
Ein Pentest mobiler Anwendungen prüft iOS- und Android-Apps auf Schwachstellen in Authentifizierung, Autorisierung, Datenspeicherung und Sitzungsverwaltung. Um einen Pentest durchführen zu können, müssen die Tester sowohl die Betriebssystemtypen als auch die Versionen kennen. Die Tester können sie auch verwenden, um eine Anwendung zu testen, die Anzahl der API- Aufrufe und Jailbreak-Anforderungen zu erfahren.
211 Milliarden €
Mindestschaden für deutsche Unternehmen durch Datendiebstahl, Spionage und Sabotage 2026¹
58 %
der Unternehmen hatten in den letzten zwölf Monaten einen Schaden durch Cyberangriffe¹
119
neue Schwachstellen in Softwareprodukten pro Tag²
950
Ransomware-Angriffe in Deutschland, 80 % davon auf kleine und mittlere Unternehmen²
*Quellen: ¹ Bitkom, Wirtschaftsschutz 2026 (August 2026) · ² BSI, Die Lage der IT-Sicherheit in Deutschland 2025 (November 2025, Berichtszeitraum Juli 2024 – Juni 2025).
Social Engineering/Phishing und Pentests?
Social Engineering ist einer der vielen möglichen Wege für Hacker, in Ihre Umgebung einzudringen. Obwohl Unternehmen viel Geld in Sicherheitshardware und -software investieren, sind die Mitarbeiter das schwächste Glied in der Kette. Hacker wissen das sehr gut! Da Hacker auch viel Zeit haben, recherchieren sie die Social-Media-Konten der Mitarbeiter und versuchen, eine E-Mail zu generieren, um sie zu überreden, auf den in der E-Mail angegebenen Link zu klicken oder den Anhang herunterzuladen. Natürlich ist der Link oder die Datei schädlich und könnte dem Hacker die Möglichkeit geben, in Ihre Systeme einzudringen.
Das Versenden täuschend echter E-Mails mit schädlichen Links oder Anhängen wird als Phishing bezeichnet. Mit einer Phishing-Simulation testen wir, wie Ihre Mitarbeitenden reagieren – ohne echte Schadsoftware. Auf der anderen Seite sind Social-Engineering-Angriffe personalisiert und Hacker benötigen viel Zeit.
Wollen Sie mehr über Penetrationstests erfahren?
Dann werfen Sie einen Blick auf unseren Blogbeitrag: Penetrationstests: Alles was Sie wissen müssen, in dem wir die Penetration Testing Services im Detail erklären. Oder schauen Sie mal in unsere FAQ nach. Sind Ihre Fragen nicht beantwortet? Dann vereinbaren Sie einen Termin mit uns.
Häufige Fragen zu Penetrationstests
Welche technischen Voraussetzungen braucht ein Pentest?
Für einen sicheren Zugriff brauchen wir einen VPN-Zugang, eine VM, die alle Subnetze erreichen kann, und einen AD-Benutzer für die Prüfung von Identity und Access Management.
Wie lange dauert ein Penetrationstest?
Es kommt auf Ihre Netzwerkgröße und Anforderungen an. Ein Penetrationstest kann zwischen einer Woche und drei Wochen dauern.
Wie hoch sind die Kosten für einen Penetrationstest?
Es ist natürlich abhängig von der Komplexität des Projekts. Die Kosten beginnen ab 3.600 € (Festpreis nach Scoping). Falls Sie weitergehende Informationen über die Penetrationstest-Kosten benötigen, fordern Sie direkt ein Angebot an.
Welches Tool benutzen Sie?
Wir nutzen die Kombination aus Open Source Kali Linux und lizenzierten Tenable Nessus (oder Greenbone) um unsere Penetrationstests durchzuführen.
Lizenzkosten fallen für Sie nicht an – unser Tooling ist im Angebot enthalten.
Woran erkenne ich einen guten Penetrationstest-Anbieter?
An vier Dingen: Der Umfang wird vorab schriftlich festgelegt (Scoping), die Tests laufen manuell und nicht nur als automatischer Scan, der Bericht ordnet jede Schwachstelle nach Risiko ein und nennt konkrete Maßnahmen, und eine Nachprüfung ist möglich. Für Audits nach ISO 27001 oder TISAX® sollte der Bericht so aufgebaut sein, dass der Auditor ihn als Nachweis verwenden kann.
Führen Sie eine Nachprüfung durch?
Ja. Je nach Anforderung und Prüfziel bieten wir eine Nachprüfung an, in der wir die Wirksamkeit der umgesetzten Maßnahmen bestätigen.
Pentest anfragen
Im kostenlosen 45-minütigen Erstgespräch klären wir Testumfang, Methode und Zeitplan. Danach erhalten Sie einen Festpreis nach Scoping.