ISO 27001 BERATUNG FÜR DEN MITTELSTAND
ISO 27001 Beratung für den Mittelstand unterstützt Unternehmen beim Aufbau eines Informationssicherheits-Managementsystems (ISMS) nach DIN EN ISO/IEC 27001:2022. Unsere erfahrenen Berater begleiten Sie von der GAP-Analyse über die Erstellung notwendiger Richtlinien bis zur Vorbereitung auf interne und externe Audits – Schritt für Schritt beschrieben in unserem Leitfaden ISMS Aufbau nach ISO 27001. Mit praxisnaher Beratung stellen wir sicher, dass Ihr Unternehmen die Anforderungen der internationalen Norm erfüllt und Informationssicherheit dauerhaft nachweisbar gewährleistet.
Unsere Erfahrungen als ISO 27001 Berater
Unsere Berater führen Sie durch eine gemeinsame GAP-Analyse, die Vorbereitung der entsprechenden Dokumente und die Begleitung beim Audit.
Seit 2019 in der Informationssicherheit tätig, haben wir erfolgreich zahlreiche Kunden bei der Vorbereitung und Durchführung der ISO 27001 Zertifizierung sowie Rezertifizierung unterstützt. Über 50 zufriedene Kunden können dies bestätigen.
ISO 27001 Spezialisten von 360 DIGITALE TRANSFORMATION
Alle von uns begleiteten Zertifizierungsaudits wurden bestanden. Hinter dieser Bestandsquote von 100 % stehen langjährige Erfahrung, konsequenter Einsatz und fundierte Fachkompetenz.
Unsere Berater halten ihr Wissen durch kontinuierliche Weiterbildung und umfassende Zusatzqualifikationen stets auf dem neuesten Stand.
Unsere Fachkräfte sind als Lead Implementer und Lead Auditor nach ISO 27001 qualifiziert und durch anerkannte Schulungs- und Zertifizierungsanbieter zertifiziert.
Darüber hinaus ist 360 DIGITALE TRANSFORMATION seit Juli 2025 selbst nach ISO/IEC 27001:2022 zertifiziert und erfüllt damit höchste Anforderungen an Informationssicherheit und Compliance. Wir unterstützen Sie dabei, Ihre ISO 27001 Zertifizierung reibungslos umzusetzen.
Unsere Vorteile als Senior Berater für Informationssicherheit auf einen Blick
Wir kennen den Weg aus beiden Perspektiven: Wir haben unser eigenes ISMS aufgebaut und uns zertifizieren lassen. Außerdem:
- Es gibt keine versteckten oder zusätzlichen Gebühren. Wir begleiten Sie zum Festpreis bis zur ISO 27001 Zertifizierung.
- Faire Preisgestaltung abhängig von der Unternehmensgröße.
- Vorlagen für ISMS, Prozesse und alle notwendigen Dokumente als Templates verfügbar.
- Unsere ISO 27001 Beratung für Unternehmen richtet sich vollständig nach Ihren individuellen Anforderungen.
- Wir helfen Ihnen, die optimale und unabhängige Zertifizierungsorganisation für Sie zu finden.
- Eigene E-Learning-Plattform zur Schulung Ihrer Mitarbeiter und zur fortlaufenden Bewusstseinsbildung.
Die Leistungen unserer ISO 27001 Beratung
Die Leistungen unserer ISO 27001 Berater umfassen die Beratung und Unterstützung bei der Implementierung eines ISMS – Informationssicherheits-Managementsystems nach ISO 27001 – sowie die Vorbereitung auf das Zertifizierungsaudit. Dabei orientieren wir uns an der DIN ISO 27001 Norm, die das Risikomanagement und die Sicherheitsmaßnahmen für ein Informationssicherheits-Managementsystem regelt.
Unsere kompetenten Berater unterstützen Sie bei der Erstellung und Implementierung eines ISO 27001 konformen ISMS. Sie begleiten Sie bei der Durchführung der internen Audits und beim Umgang mit Abweichungen von der Norm ISO 27001.
Unsere Beratung erstreckt sich sowohl auf den ISB-Bereich als auch auf das Managementsystem selbst. Ziel ist es, Ihre ISO 27001-Zertifizierung erfolgreich abzuschließen und somit die Informationssicherheit nach ISO 27001 zu gewährleisten.
Nach der Zertifizierung übernehmen wir auf Wunsch den Betrieb des ISMS durch einen externen CISO.
Warum lohnt sich eine ISO 27001 Beratung?
Was die Norm verlangt, lesen Sie unter ISO 27001 verständlich erklärt. Natürlich brauchen nicht alle Unternehmen eine ISO 27001-Beratung, um ihre Zertifizierung zu erhalten. Die meisten aber schon! Mit einem Experten an Bord können Sie Ihre Ressourcen und die Zeit, die Sie für die Zertifizierung aufwenden, reduzieren und so Ihre Kosten senken.
Nachfolgend sind einige Vorteile aufgeführt, die sich aus der Kooperation mit unserem ISO 27001 Beratungsdienst ergeben:
- Reduzierung der Gesamtdauer des Projekts
- Vermeidung von zusätzlichen Kosten für erneute Audits
- Ein gründlicheres Verständnis der Konzepte und der Beweggründe hinter der Zertifizierung
Die Projektdauer kann zwischen 3 und 9 Monaten liegen. Und bitte vergessen Sie nicht, dass Sie für das unabhängige Prüfungsunternehmen zusätzlich Kosten einplanen müssen.
Sind Sie bereit, Ihr ISO 27001 Projekt zu starten?
Dann ist unsere ISO 27001 GAP-Analyse das Richtige für Sie. Am Ende des 1-tägigen Workshops bekommen Sie Ihre vollwertige GAP-Analyse sowie Ihren Zeitplan für Ihr ISO 27001 Projekt: die ISO 27001 Roadmap.
Wenn Ihre Kunden aus den USA kommen, reicht ISO 27001 allein oft nicht: Dort wird der SOC 2-Report verlangt. Beide Standards überschneiden sich stark – mehr dazu auf unserer Seite zur SOC 2 Beratung.
Wie ist ein ISMS nach ISO 27001 aufgebaut?
Ein ISMS (Informationssicherheits-Managementsystem) nach ISO 27001 ist nach den Anforderungen der Norm aufgebaut und umfasst die Erstellung und Implementierung von Richtlinien, Verfahren, Prozessen und Technologien zur Gewährleistung der Informationssicherheit. Die Schulung der Mitarbeiter ist ein wichtiger Bestandteil des ISMS, um das erforderliche Fachwissen zur Datensicherheit zu erlangen.
Als verantwortliches Management müssen Sie sicherstellen, dass die Anforderungen der ISO-Norm erfüllt werden, um die vertrauliche Verarbeitung der Informationen zu gewährleisten. Zur Umsetzung dieser Anforderungen kann ein Consulting zum Managementsystem nach ISO 27001 in Anspruch genommen werden.
Das ISO 27001-Zertifizierungsaudit wird von einer akkreditierten Zertifizierungsstelle durchgeführt und überprüft, ob das Informationssicherheits-Managementsystem den Anforderungen der ISO-Norm entspricht.
Ein ISMS bietet Unternehmen auch die Möglichkeit, sich für die Teilnahme an TISAX® (Trusted Information Security Assessment Exchange) zu qualifizieren, einen Austausch von Informationen zur Informationssicherheit zwischen Automobilherstellern und ihren Zulieferern. Das ISMS stellt sicher, dass der Bereich der Informationssicherheit effektiv gemanagt wird und die Anforderungen der Norm erfüllt sind.
Wer KI einsetzt oder ausliefert, baut auf demselben Fundament das nächste Managementsystem auf: Unsere ISO 42001 Beratung zeigt, wie ein KI-Managementsystem auf Ihrem bestehenden ISMS aufbaut und die Umsetzung des EU AI Act unterstützt.
Der Ablauf zur ISO 27001 Zertifizierung
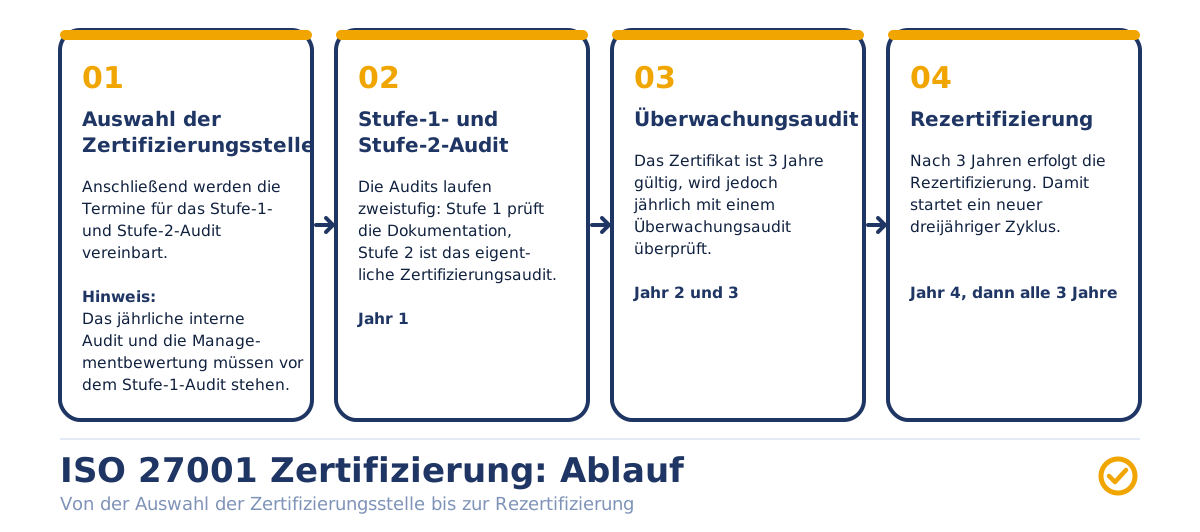
Das könnte auch interessant sein für Sie: In 7 Schritten zur ISO 27001 Zertifizierung.
ISO 27001 Zertifizierung und deren Vorteile
- Höhere Sicherheitsstandards und Transparenz
- Vertrauenswürdigkeit für neue Kunden durch das weltweit anerkannte Zertifikat
- Entlastung der IT-Aufgaben, Reduzierung von Aufwänden und Kosten
- Erleichterter Tagesablauf durch standardisierte Prozesse
Die ISO 27001 Zertifizierung bestätigt Ihr Sicherheitsniveau!
Zwei Wege, wie wir Ihnen helfen können
Wir sind für Sie da, damit Sie Ihre ISO 27001 Zertifizierung mit weniger Kosten und Zeitaufwand erhalten können.
Wollen Sie mehr über das Managementsystem nach ISO 27001 erfahren oder haben Sie Fragen? Dann vereinbaren Sie einen kostenlosen Termin.
Wollen Sie schon mit Ihrem ISO 27001 Projekt starten? Dann buchen Sie unsere GAP-Analyse, damit Sie Zugriff auf Ihren Reifegrad und Ihre ISO 27001 Roadmap haben.
Unsere Berater unterstützen Sie bei der Implementierung eines ISMS nach ISO 27001
Kundenrezensionen von 360 DIGITALE TRANSFORMATION
Unser Ziel ist, dass jeder Kunde uns weiterempfiehlt. Hier sind einige Rezensionen unserer Kunden.
360DT Team hat uns nicht nur exzellent beraten, sondern war aktiv am gesamten Prozess beteiligt und hat maßgeblich dazu beigetragen, dass unsere Liegenschaften das TISAX®-Label erhalten haben.
Seit über zwei Jahren begleitet uns das 360 DT Team als externer ISB und TISAX®-Berater – kompetent, zuverlässig und immer auf Augenhöhe. Dank der strukturierten Vorbereitung haben wir das TISAX®-Label (AL3) mit Prototypenschutz und Datenschutz erfolgreich erhalten.
Von 0 auf 100! In sehr kurzer Zeit hat uns das 360 Digitale Transformation Team sehr professionell zum TISAX® Label geführt.

Trotz des engen Zeitplans unseres TISAX®-Projekts hat 360DT uns äußerst reaktionsschnell und praxisorientiert unterstützt. Dank ihrer Fachkompetenz und ihrem Engagement konnten wir die Bewertung reibungslos abschließen und hervorragende Ergebnisse erzielen.
Die Zusammenarbeit mit 360DT war sehr angenehm und erfolgte auf Augenhöhe, wodurch wir optimal auf die nächsten Schritte vorbereitet wurden und das Projekt erfolgreich abschließen konnten.
360 Digital Transformation hat sich als zuverlässiger und kompetenter Partner bei der Umsetzung unseres TISAX® Label-AL3 erwiesen.
Mit 360DT haben wir einen Partner gefunden der sehr professionell und kompetent agiert; ist technisch und fachlich fit, so dass die Maßnahmen und Abstimmungen mit den Fachabteilungen wie IT, Datenschutz, QMB, Management immer auf Augenhöhe erfolgte und wir daher sehr zielgerichtet das Projekt erfolgreich umsetzen konnten.
Wir haben unseren Server prüfen lassen. Wir hosten viele WordPress Websites und wollten auf Nummer Sicher gehen. Tatsächlich wurden wir auf einige Lücken hingewiesen. Größtenteils konnten wir diese selber beheben. Einige jedoch wurden dann von 360DT gefixed. Jetzt haben wir ein laufendes Mandat um nachhaltig sicher zu sein. Danke an Can und sein Team für die schnelle und vor allem lehrreiche Prüfung unseres Servers und Hostings.
TISAX® von der Vorbereitung bis zum Label: pragmatische, objektnahe, wohldosierte und zeitgerechte Umsetzung zum optimalen Preis-Leistungsverhältnis.

Ich habe mich im gesamten Prozess auf dem Weg zu unserem TISAX® Label perfekt betreut gefühlt und freue mich auf die weitere Zusammenarbeit mit der 360 Digitale Transformation.
360 Digitale Transformation bietet einen übersichtlichen Plan ohne Umschweife. Wir fühlten uns auf dem Weg zu unserem TISAX® Label kompetent und zielführend beraten.
Häufig gestellte Fragen zur Informationssicherheit nach ISO 27001
Welche Voraussetzungen gibt es für eine ISO 27001 Zertifizierung?
Ein aufgebautes ISMS, operative ISO 27001 Prozesse und KPIs sind die Meilensteine zur ISO 27001 Zertifizierung. Ein bestehendes ISO 9001 Zertifikat jedoch vereinfacht den Weg zur ISO 27001 Zertifizierung.
Wer prüft ISO 27001?
Das Zertifizierungsaudit nach ISO 27001 führt ein Auditor einer unabhängigen Zertifizierungsstelle durch. Voraussetzung ist, dass die Zertifizierungsstelle für ISO/IEC 27001 akkreditiert ist (in Deutschland durch die DAkkS). Das Zertifizierungsunternehmen muss unabhängig beauftragt werden. Wir können Ihnen bei der Auswahl und Beauftragung helfen.
Wer zertifiziert nach ISO 27001?
In jedem Land gibt es bestimmte Institutionen, die als Aufsichtsbehörde für ISO-Zertifizierungen wie ISO 9001, ISO 14001 und ISO 27001 usw. fungieren. In Deutschland heißt die Akkreditierungsstelle zum Beispiel DAkkS (Deutsche Akkreditierungsstelle). Die DAkkS ist die nationale Akkreditierungsbehörde der Bundesrepublik Deutschland. Die DAkkS akkreditiert die Zertifizierungsstellen bundesweit.
Weitere Akkreditierungsstellen sind z. B. UKAS (Großbritannien) oder IAS (USA). Sie sind im International Accreditation Forum (IAF) zusammengeschlossen, das die gegenseitige Anerkennung regelt.
Hinweis: Bitte fragen Sie nach der Akkreditierung und der Akkreditierungsurkunde Ihrer Zertifizierungsstelle.
Wie hoch sind die ISO 27001 Kosten?
Es kommt natürlich auf den Reifegrad Ihres Unternehmens an. Die Projektdauer beträgt 3–9 Monate, die Beratung kostet ab 20.000 € (Festpreis nach Scoping). Eine detaillierte Aufstellung der Kosten für die ISO 27001 Zertifizierung haben wir in diesem Artikel beschrieben.
Was sind die Kriterien, um ein ISO 27001 Zertifizierungsunternehmen auszuwählen?
Die Zertifizierungsstelle muss für ISO/IEC 27001 akkreditiert sein – durch die DAkkS oder eine andere Akkreditierungsstelle, die dem IAF-MLA angehört. Wir unterstützen Sie dabei, für Sie eine unabhängige Zertifizierungsstelle zu finden.
Wie viel Zeitaufwand muss ein Unternehmen für die Informationssicherheit nach ISO 27001 einplanen?
Der Zeitaufwand ist abhängig von der Größe Ihres Unternehmens. Natürlich ist der Zeitaufwand auch abhängig vom Reifegrad Ihres Informationssicherheitsmanagementsystems. Die gesamte Projektdauer liegt zwischen 3 und 9 Monaten.