
TISAX® steht für Trusted Information Security Assessment Exchange und ist eine eingetragene Marke der ENX Association. TISAX® ist ein Prüf- und Austauschverfahren für Informationssicherheit in der Automotive Industrie.
Es wurde vom Verband der Automobilindustrie entwickelt und wird heute von der ENX Association verwaltet. Es bietet einen standardisierten Ansatz zur Überprüfung und Zertifizierung der Informationssicherheit von Unternehmen, die in der Automobilindustrie tätig sind. Umgangssprachlich heißt das Verfahren oft „TISAX®-Zertifizierung“. Formal ist TISAX® keine Zertifizierung, sondern ein Label, das nach einem Assessment durch einen ENX-zugelassenen Prüfdienstleister vergeben wird.
TISAX® basiert auf dem internationalen Standard ISO/IEC 27001 und beinhaltet auch spezifische Anforderungen der Automobilhersteller. Aus der Erfahrung aus über 120 Kundenprojekten haben wir diesen Artikel für Sie erarbeitet.
Inhaltsverzeichnis:
- Was ist TISAX® und warum ist die Zertifizierung wichtig?
- Welche Anforderungen sind bei einer TISAX® Zertifizierung zu erfüllen?
- Wie kann man die TISAX® Anforderungen erfolgreich umsetzen?
- Welche Schritte sind notwendig, um eine TISAX® Zertifizierung zu erhalten?
Was ist TISAX® und warum ist die Zertifizierung wichtig?
Diese Zertifizierung ist entscheidend für Unternehmen in der Automobilindustrie, da Informationssicherheit in diesem Bereich besonders sensibel ist. Durch die Erfüllung der Anforderungen an TISAX® können Zulieferer und Dienstleister nachweisen, dass sie die erforderlichen Standards für den Schutz von Informationen erfüllen. Die Zertifizierung erfolgt auf verschiedenen Assessment Levels (Level 2 und Level 3), je nach den Anforderungen für eine Zertifizierung. Unternehmen, die eine Zertifizierung nach TISAX® erhalten, tragen dazu bei, die Informationssicherheit in der gesamten Lieferkette zu stärken.
Die ENX Association ist eine unabhängige Organisation, welche die Prüfdienstleister zulässt. Sie bietet keine Beratung oder Unterstützung zur Vorbereitung auf das TISAX® Assessment an. Die Realisierung einer TISAX®-Zertifizierung ist mit erheblichen Ressourcen und finanziellen Mitteln verbunden. Die Prüfziele müssen klar definiert und erreicht werden, um die Anforderungen für TISAX® zu erfüllen.
Grundlagen und Bedeutung von TISAX®
Der VDA-ISA-Katalog kennt drei Assessment Level; für ein TISAX®-Label sind nur AL2 (hoher Schutzbedarf) und AL3 (sehr hoher Schutzbedarf) relevant. AL1 ist eine reine Selbsteinschätzung ohne Label. Unternehmen der Automobilindustrie und deren Zulieferer müssen die Anforderungen für eine TISAX® Zertifizierung erfüllen, um ihre Informationssicherheit nachzuweisen. Dieser Aspekt ist von besonderer Bedeutung, da der Schutz sensibler Daten und Prototypen in der Automotive Branche von erheblicher Relevanz ist.
Um eine Zertifizierung nach TISAX® zu erhalten, müssen die Unternehmen die Anforderungen an TISAX® erfüllen, welche dazu beitragen, Vertrauen bei Kunden und Partnern aufzubauen. Erfahrene Berater bieten Beratung und Unterstützung bei der Vorbereitung auf das TISAX® Assessment, um sicherzustellen, dass die Unternehmen die gesteckten Ziele erreichen.
Die Anforderungen an TISAX®-Level 1 bis 3 können wie folgt beschrieben werden:
TISAX®-Level 1:
Die Durchführung des TISAX® Assessment Level 1 kann über ein Self-Assessment vom Unternehmen selbst durchgeführt werden. Für das TISAX® Level 1 ist eine Einschätzung des Unternehmens anhand des ISA-Fragenkatalogs erforderlich, die jedoch nicht überprüft wird. Da die Maßnahmen nicht objektiv geprüft werden und das Unternehmen allein für die Ergebnisse verantwortlich ist, hat dieses Level in der Praxis kaum Bedeutung.
TISAX®-Level 2:
Die Sicherheitsanforderungen eines Unternehmens werden auf Level 2 als hoch eingestuft. Bei einem AL2-Assessment prüft ein von ENX zugelassener Prüfdienstleister Ihre Selbsteinschätzung auf Plausibilität – anhand von Nachweisen und eines Interviews, in der Regel remote per Videokonferenz.
TISAX®-Level 3:
Das Level 3 gemäß TISAX® bedeutet, dass der Schutzbedarf als „sehr hoch“ eingestuft wird. Es ist das höchste Sicherheitslevel für Unternehmen in der Automobilindustrie. Auf Level 3 werden Vor-Ort-Inspektionen und Live-Interviews von einem Auditor durchgeführt. Dabei werden Dokumente und Nachweise überprüft, die lokalen Gegebenheiten berücksichtigt, die Prozessdurchführung beobachtet und ungeplante Interviews mit Prozessbeteiligten durchgeführt. Ein akkreditierter Prüfer bewertet vor Ort den Reifegrad des Informationssicherheitsmanagementsystems (ISMS) an allen Standorten des Unternehmens.
Diese Beschreibungen bieten einen Überblick über die jeweiligen Erwartungen und den Grad der Sicherheit, den Organisationen auf den verschiedenen TISAX®-Levels erreichen müssen.
Vorteile der Zertifizierung nach TISAX®
Mit einem TISAX®-Label weisen Zulieferer und Dienstleister ihren Kunden nach, dass ihr ISMS wirksam gesteuert und überwacht wird – ein Nachweis, der für alle teilnehmenden OEMs gilt.
Der VDA-ISA-Katalog definiert die Anforderungen; Registrierung und Austausch der Ergebnisse laufen über das ENX-Portal. Durch die Vorbereitung auf das Assessment nach TISAX® können Lieferanten und Dienstleister sicherstellen, dass sie alle Prüfziele erreichen und kontinuierliche Verbesserung in ihrem System implementieren. Die Zertifizierung nach TISAX® trägt somit dazu bei, dass der Prozess standardisiert und dokumentiert wird.
Ein TISAX®-Label macht Sie zum bevorzugten Partner für OEMs und Tier-1-Lieferanten, weil es belegt, dass Ihre Informationssicherheit den Anforderungen der Branche entspricht. Wer das Label vorweisen kann, erfüllt eine häufige Voraussetzung in Ausschreibungen, erspart sich viele individuelle Sicherheitsprüfungen durch einzelne Kunden – das Ergebnis wird über das ENX-Portal geteilt – und erhält Zugang zu Geschäftsbeziehungen, die ohne Label verschlossen bleiben.
Zugleich verlangt TISAX® strukturierte und nachweisbare Prozesse, etwa für Dokumentenmanagement, Zugriffskontrolle und den Umgang mit Sicherheitsvorfällen. Das macht Ihr Unternehmen auch unabhängig von Kundenanforderungen widerstandsfähiger. Darüber hinaus legt TISAX® weitere Bausteine:
- Sensibilisierung der Mitarbeitenden für Informationssicherheit
- Regelmäßige Schulungen für einen sicheren Betrieb
- Gelebte Prozesse statt Dokumentation allein für das Assessment
- Kennzahlen (KPIs), mit denen Sie die Wirksamkeit Ihrer Informationssicherheit verfolgen
Welche Unterschiede gibt es zwischen TISAX® und ISO 27001
Die Unterschiede zwischen TISAX® und ISO 27001 liegen hauptsächlich in den spezifischen Zielen, die erfüllt werden müssen. Während die ISO 27001 allgemeine Vorgaben an Informationssicherheitsmanagementsysteme definiert, sind die TISAX® Anforderungen speziell auf die Automobilindustrie zugeschnitten.
ISO 27001 führt zu einem Zertifikat mit jährlichen Überwachungsaudits und frei gewähltem Geltungsbereich. TISAX® führt zu einem Label, das drei Jahre gilt; Prüfziele und Assessment Level gibt in der Praxis der Kunde vor, die Ergebnisse werden über das ENX-Portal geteilt.
Welche Gemeinsamkeiten gibt es zwischen TISAX® und ISO27001?
Die Zertifizierungen nach ISO 27001 und TISAX® weisen signifikante Gemeinsamkeiten auf. Das macht es möglich, beide Zertifizierungsprojekte parallel zu bearbeiten und gemeinsam zu verwalten, obwohl dies sicherlich einen zusätzlichen Aufwand bedeutet.
Wir haben einen ausführlichen Artikel zu den Unterschieden und Gemeinsamkeiten von ISO 27001 und TISAX® geschrieben.
Eine TISAX®-Zertifizierung deckt bereits einen großen Teil der Anforderungen der NIS-2-Richtlinie ab, deren nationales Umsetzungsgesetz (NIS2UmsuCG) in Deutschland seit Dezember 2025 in Kraft ist.
Welche Anforderungen sind bei einer TISAX® Zertifizierung zu erfüllen?
Die Anforderungen TISAX® sind im Anforderungskatalog des Verband der Automobilindustrie definiert. Im TISAX®-Assessment prüft ein Prüfdienstleister, ob die für Ihre Prüfziele relevanten Anforderungen umgesetzt sind. Der ISA Fragenkatalog dient dabei als Prüf- und Austauschmechanismus.
Das Reifegradmodell unterscheidet 6 Reifegrade:
| Reifegrad | Formulierung | Beschreibung |
|---|---|---|
| 0 | Unvollständig | Kein Prozess vorhanden, der Prozess wird nicht befolgt oder ist nicht geeignet. |
| 1 | Durchgeführt | Ein nicht oder unvollständig dokumentierter Prozess wird gelebt. |
| 2 | Gesteuert | Der Prozess ist dokumentiert, wird befolgt und gesteuert; Verantwortlichkeiten sind festgelegt. |
| 3 | Etabliert | Ein Standardprozess ist ins Gesamtsystem integriert, Schnittstellen sind dokumentiert und die nachhaltige Anwendung ist nachgewiesen. |
| 4 | Vorhersagbar | Der Prozess wird anhand von Kennzahlen gemessen und überwacht. |
| 5 | Optimierend | Der Prozess wird auf Basis der Messungen kontinuierlich verbessert. |
Anforderungen an die Informationssicherheit nach TISAX®
Damit Sie eine Zertifizierung nach TISAX® erhalten, müssen Unternehmen bestimmte Erwartungen an den Aufbau und die Informationssicherheit erfüllen. Dazu gehören die definierten Ziele, welche einem standardisierten Prozess folgen.
Unternehmen müssen die Anforderungen gemäß ISA-Fragebogen des VDA erfüllen, wenn sie eine Zertifizierung nach TISAX® anstreben.
Die Zertifizierung bestätigt, dass das Unternehmen die notwendigen Maßnahmen ergriffen hat, um die Informationssicherheit zu gewährleisten und dass es den Anforderungen gemäß dem TISAX®-Fragenkatalog ausdrücklich folgt. Dies ermöglicht es dem Unternehmen, sich einen Wettbewerbsvorteil zu verschaffen und Vertrauen bei Kunden und Partnern zu schaffen.
Einblick in den VDA ISA Fragenkatalog und ihre Bedeutung für die Automobilindustrie
Die Anforderungen zur Informationssicherheit sind im ISA Fragenkatalog definiert. Für ab 1. Januar 2027 beauftragte Assessments gilt der neue ISA 2027. Der ISA Fragenkatalog ist ein Instrument, das von der Automobilindustrie verwendet wird, um die Informationssicherheit in Unternehmen zu bewerten und zu verbessern.
Er bietet einen strukturierten Ansatz zur Identifizierung von Sicherheitsrisiken und zur Implementierung geeigneter Maßnahmen zum Schutz sensibler Informationen. Die Bedeutung dieses Katalogs für die Automobilindustrie liegt in seiner Fähigkeit, Unternehmen dabei zu unterstützen, die steigenden Anforderungen an Datenschutz und Informationssicherheit zu erfüllen.
Prüfziele und Schutzbedarf im TISAX® Audit
Es gibt zehn TISAX®-Prüfziele: vier für die Informationssicherheit (Vertraulichkeit hoch/sehr hoch, Verfügbarkeit hoch/sehr hoch), vier für den Prototypenschutz (Prototypenbauteile, Prototypenfahrzeuge, Erprobungsfahrzeuge, Veranstaltungen mit Prototypen) und zwei für den Datenschutz (Daten; besondere Kategorien personenbezogener Daten).
| Zielsetzung | Erläuterung |
|---|---|
| Informationen mit hohem bzw. sehr hohem Schutzbedarf (Vertraulichkeit) | Es müssen angemessene Sicherheitsmaßnahmen implementiert werden, um sicherzustellen, dass Informationen entsprechend ihres Schutzbedarfs klassifiziert, verarbeitet und gespeichert werden. Dies kann durch Verschlüsselung, Zugriffskontrollen und Richtlinien für die Informationsklassifizierung erreicht werden. |
| Informationen mit hohem bzw. sehr hohem Schutzbedarf (Verfügbarkeit) | Systeme und Informationen mit hohen bzw. sehr hohen Verfügbarkeitsanforderungen müssen durch geeignete Maßnahmen wie Redundanz, Datensicherung und Notfallplanung geschützt werden, damit Ausfälle Ihre Lieferfähigkeit nicht gefährden. |
| Schutz von Prototypen-Bauteilen | Prototypen-Bauteile sind so zu schützen, dass unbefugten Zugriff und Diebstahl verhindert wird. Dies kann durch physische Sicherheitsmaßnahmen wie sichere Lagerung und Zugangsbeschränkungen erfolgen. |
| Umgang mit Prototypen-Fahrzeugen | Prototypen-Fahrzeuge müssen vor unbefugtem Zugriff geschützt werden, um die Vertraulichkeit von Entwicklungsprojekten zu gewährleisten. Zugangskontrollen und Überwachungssysteme sind hierbei entscheidend. |
| Umgang mit Erprobungsfahrzeugen | Erprobungsfahrzeuge sind gemäß ihrer Sensibilität zu schützen, damit potenzielle Sicherheitsrisiken während der Testphase minimiert werden. Zugangskontrollen und Überwachungssysteme sind notwendig. |
| Durchführung von Veranstaltungen mit Prototypen-Fahrzeugen | Bei Veranstaltungen, auf denen Prototypen-Fahrzeuge präsentiert werden, sind Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme zu implementieren, um Diebstahl oder Beschädigung zu verhindern. |
| Datenschutz (AL2) | Es müssen Datenschutzbestimmungen eingehalten werden, um personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Missbrauch zu schützen. Dazu gehören Maßnahmen wie Datenschutzrichtlinien, Zugangskontrollen und Datenschutzschulungen. Basis ist die DSGVO. |
| Datenschutz mit besonderen Kategorien personenbezogener Daten (Art. 9 DSGVO, AL3) | Werden besondere Kategorien personenbezogener Daten nach Art. 9 DSGVO verarbeitet (z. B. Gesundheitsdaten), gelten erhöhte Anforderungen an die technischen und organisatorischen Maßnahmen. Das Assessment erfolgt auf Assessment Level 3. |
Der Prozess der TISAX®-Zertifizierung ist komplex und erfordert eine regelmäßige 3-jährige Erneuerung über eine Rezertifizierung.
Wie kann man die TISAX® Anforderungen erfolgreich umsetzen?
Tipps zur Dokumentation und Nachweisführung
Damit Sie die TISAX® Anforderungen erfolgreich umsetzen, ist eine sorgfältige Dokumentation und Nachweisführung unerlässlich. Zunächst sollte eine genaue Analyse aller Anforderungen durchgeführt werden, um sicherzustellen, dass alle relevanten Aspekte abgedeckt sind.
-
Eine klare Dokumentation aller durchgeführten Maßnahmen ist entscheidend, um den Zertifizierungsprozess erfolgreich abzuschließen. Es ist ratsam, alle relevanten Nachweise in einem gut organisierten System zu speichern, um sie bei Bedarf schnell vorlegen zu können.
-
Zudem sollten regelmäßige Überprüfungen der umgesetzten Maßnahmen durchgeführt werden, um die Einhaltung der vorgegebenen Ziele langfristig sicherzustellen. Unternehmen, die einem etablierten Prozess gefolgt sind, können sich gegenüber Unternehmen ohne Zertifizierung behaupten.
-
Es gibt keinen Prozess, der vorgegeben ist, um die Vorgaben zu erfüllen. Aber Sie sollten einem dokumentierten Prozess gefolgt sein. Der Information Security Assessment Katalog unterstützt Unternehmen dabei, die TISAX® Anforderungen zu erfüllen, ein sicheres System aufzubauen und im täglichen Betrieb beizubehalten.
Berater können helfen die Anforderungen für eine Zertifizierung nach TISAX® im Audit zu erfüllen
- Berater unterstützen Unternehmen bei der Vorbereitung auf die TISAX®-Zertifizierung mit einer GAP-Analyse, um die strengen Prüfziele zu erfüllen.
- Sie können bei der Entwicklung und Implementierung von Sicherheitsmaßnahmen und Datenschutzstandards helfen, um die Anforderungen von TISAX® zu erfüllen.
- Berater bieten in der Regel auch Schulungen und Workshops an, um Mitarbeiter über die Anforderungen von TISAX® zu informieren und sie auf das Audit vorzubereiten.
- Sie können Unternehmen dabei unterstützen, interne Prozesse zu optimieren, um den TISAX®-Anforderungen gerecht zu werden und bei der Erstellung der erforderlichen Dokumentation zu helfen.
- Während Berater Unternehmen auf das Audit vorbereiten, führen sie keine formellen Prüfungen durch oder erstellen offizielle Prüfberichte.
Die Rolle von Prüfdienstleistern im TISAX® Zertifizierungsprozess
- Prüfdienstleister sind für die Durchführung der eigentlichen TISAX®-Prüfungen verantwortlich, auch Assessments genannt.
- Sie müssen von der ENX Association offiziell zugelassen und qualifiziert sein, um diese Aufgabe auszuführen.
- Ihre Hauptaufgabe besteht darin, die TISAX®-Anforderungen zu prüfen und zu bewerten, ob ein Unternehmen diesen Anforderungen entspricht.
- Prüfer führen Audits durch, um sicherzustellen, dass das Unternehmen die erforderlichen Sicherheitsmaßnahmen implementiert hat und die Datenschutzstandards erfüllt.
- Nach Abschluss des Audits erstellen Prüfer einen Bericht, der die Ergebnisse ihrer Prüfung und etwaige Empfehlungen für Verbesserungen enthält.
Berater und Prüfdienstleister haben klar getrennte Rollen: Der Berater bereitet Ihr Unternehmen vor, der von ENX zugelassene Prüfdienstleister bewertet unabhängig. Beides darf nicht von derselben Stelle kommen.
Das TISAX® Assessment: Ablauf, Level und Anbieter
Das TISAX® Assessment ist die Prüfung, an deren Ende das Label steht. Durchgeführt wird es ausschließlich von einem Prüfdienstleister, den die ENX zugelassen hat. Wie tief geprüft wird, bestimmt das Assessment Level – und das ergibt sich aus den Prüfzielen, die Sie bei der Registrierung wählen.
Ablauf eines TISAX® Assessments
- Registrierung im ENX-Portal: Scope, Standorte und Prüfziele festlegen – Schritt für Schritt in unserem Beitrag TISAX® Registrierung.
- Selbsteinschätzung: Sie bewerten Ihren Reifegrad mit dem VDA-ISA-Fragenkatalog.
- Erstprüfung: Der Prüfdienstleister prüft – bei AL2 in der Regel per Videokonferenz, bei AL3 vor Ort.
- Maßnahmenplan und Nachprüfung: Findet der Prüfer Abweichungen, legen Sie einen Maßnahmenplan vor; die Umsetzung wird nachgeprüft. Was dabei gilt, steht im TISAX® Teilnehmerhandbuch.
- Label: Bestehen Sie das Assessment, erhalten Sie für jedes Prüfziel das Label im ENX-Portal. Das Prüfergebnis ist drei Jahre gültig.
TISAX® Assessment Level 2
Bei AL2 unterzieht der Prüfdienstleister Ihre Selbsteinschätzung einer Plausibilitätsprüfung, prüft Nachweise und führt ein Interview mit der für Informationssicherheit verantwortlichen Person – in der Regel per Videokonferenz. Eine Prüfung vor Ort ist auf Ihren Wunsch möglich. AL2 ist das Level für Prüfziele mit hohem Schutzbedarf und für die meisten Zulieferer der Normalfall.
TISAX® Assessment Level 3
Bei AL3 verifiziert der Prüfer umfassend: Dokumentenprüfung, geplante und ungeplante Interviews, Beobachtung von Abläufen – dafür kommt er an Ihre Standorte. AL3 gilt bei sehr hohem Schutzbedarf, etwa beim Prototypenschutz. Aus unserer Praxis: Bei AL3 reicht ein gutes Dokument nicht, der Prüfer will sehen, dass im Alltag danach gearbeitet wird.
Was kostet ein TISAX® Assessment?
Die Gebühren des Prüfdienstleisters hängen vor allem vom Assessment Level, von der Zahl der Standorte und vom Scope ab; der Prüfdienstleister rechnet sie direkt mit Ihnen ab. Alle Kostenblöcke – Registrierung, Assessment und Vorbereitung – erklären wir unter TISAX® Kosten.
TISAX® Assessment Anbieter: Prüfdienstleister oder Berater?
Das Assessment selbst führt nur ein von der ENX zugelassener Prüfdienstleister durch. Die Vorbereitung darauf übernimmt ein Berater – beides darf nicht von derselben Stelle kommen. Vor dem Assessment empfehlen wir dringend eine GAP-Analyse, um Ihren Reifegrad zu messen und genau festzustellen, was für die TISAX®-Konformität noch zu tun ist. Wie wir Sie danach bis zum Label begleiten, lesen Sie unter Beratung zu TISAX®.
Welche Schritte sind notwendig, um eine TISAX® Zertifizierung zu erhalten?
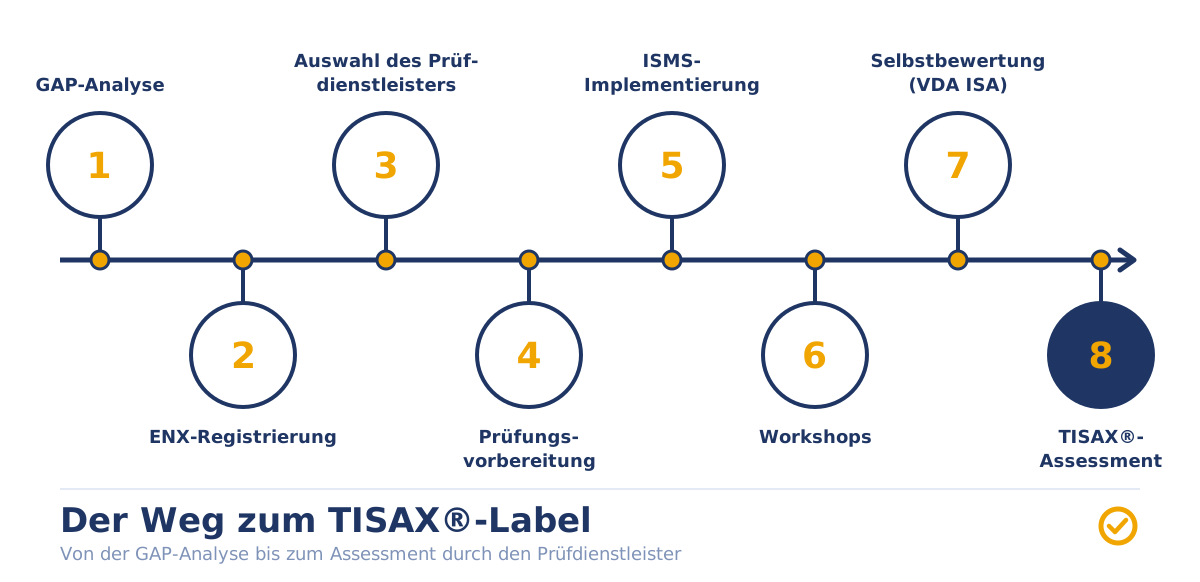
Wie läuft der Prozess von der GAP-Analyse bis zum TISAX®-Label im Detail ab?
- GAP-Analyse: In dieser Phase wird eine umfassende Analyse durchgeführt, um die Lücken (Gaps) zwischen den aktuellen Prozessen und den Anforderungen der TISAX®-Standards zu identifizieren. Dies hilft dabei, einen detaillierten Aktionsplan zu erstellen.
- ENX Anmeldung: Nach der GAP-Analyse erfolgt die Registrierung bei ENX. Dies ist ein notwendiger Schritt, um den Zertifizierungsprozess zu starten. Gerne helfen wir Ihnen beim Anmeldungsprozess.
- Prüfer-Auswahl: Hier wählen Sie einen von der ENX zugelassenen Prüfer aus, der die TISAX®-Prüfung durchführt. Die Auswahl sollte auf der Grundlage von Faktoren wie Erfahrung, Fachwissen und Kosten getroffen werden. Mit unserer Erfahrung können wir Sie gerne bei der Auswahl unterstützen.
- Prüfungsvorbereitung: In dieser Phase bereiten Sie Ihr Unternehmen auf die bevorstehende Prüfung vor. Dies umfasst die Schulung des Personals, die Überprüfung der Sicherheitsrichtlinien und -verfahren und die Sicherstellung, dass alle Anforderungen erfüllt sind.
- Aufbau und Umsetzung ISMS: Sie implementieren das Informationssicherheitsmanagementsystem (ISMS) in Ihrem Unternehmen. Dies beinhaltet die Einrichtung von Sicherheitsrichtlinien, -verfahren und -kontrollen.
- Workshops: Wir führen mit Ihnen Workshops durch, um das Bewusstsein und das Verständnis für die Anforderungen der TISAX®-Standards zu erhöhen. Sie dienen auch dazu, das Personal in den relevanten Sicherheitspraktiken zu schulen.
- Self-Assessment: Vor der eigentlichen Prüfung führen Sie ein Self-Assessment durch. Dies gibt Ihnen die Möglichkeit, Ihren Reifegrad für das Audit zu bewerten und eventuell vorhandene Lücken zu schließen. So läuft das TISAX® Self-Assessment ab — Schritt für Schritt.
- TISAX® Prüfung: Schließlich erfolgt die TISAX®-Prüfung. Der ausgewählte Prüfer wird die Einhaltung der TISAX®-Standards bewerten. Nach erfolgreicher Prüfung erhalten Sie das angestrebte TISAX®-Label.
Durch klar beschriebene, dokumentierte und nachweislich gelebte Prozesse, wird es für alle Beteiligten in der Organisation einfacher, die Schritte zur erfolgreichen TISAX®-Zertifizierung zu verstehen und umzusetzen. Gerne unterstützen wir Sie dabei.
Der Prozess von der Vorbereitung bis zur erfolgreichen TISAX® Zertifizierung beginnt mit dem Verständnis von Prüfzielen und Vorgaben des Anforderungskatalog ISA. Die Vorgaben müssen sorgfältig implementiert werden, um ein solides Fundament für die Zertifizierung zu schaffen.
Erreichen Sie ein umfassendes Verständnis für das Erfüllen der TISAX® Anforderungen, sodass alle relevanten Aspekte abgedeckt werden. Unterstützende Maßnahmen wie Schulungen und interne Audits sind ebenfalls ein Muss, um TISAX® aufzubauen und im täglichen Geschäftsbetrieb aufrechtzuerhalten. Letztendlich führt die konsequente Umsetzung dieser Schritte zur erfolgreichen Zertifizierung und zeigt das Engagement eines Unternehmens für die Sicherheit und den Schutz sensibler Daten.
Aufwand und Kosten, die mit einer TISAX® Zertifizierung verbunden sind
Aufwand und Kosten für eine TISAX® Zertifizierung können je nach Unternehmen und Anforderungen variieren. Es ist wichtig, die potenziellen Kosten und den Aufwand im Vorfeld abzuschätzen und entsprechend zu planen, um einen reibungslosen Zertifizierungsprozess sicherzustellen.
Der Reifegrad Ihres Unternehmens ist entscheidend für die Kosten. Ein TISAX®-Projekt dauert in der Regel 3 bis 12 Monate. Unsere Beratung zu TISAX® kostet ab 18.000 € (AL2) bzw. ab 24.000 € (AL3) zum Festpreis nach Scoping; hinzu kommen die ENX-Registrierung (405 €) und die Assessment-Gebühren des Prüfdienstleisters, die dieser direkt mit Ihnen abrechnet. Weiterführende Informationen finden Sie in unserem Beitrag zu den TISAX® Kosten.
Können kleine Unternehmen die Anforderungen der TISAX® Zertifizierung erfüllen?
Ja, kleine Unternehmen können definitiv die Vorgaben von TISAX® erfüllen. Der ISA Fragenkatalog ist so konzipiert, dass selbst kleine Betriebe damit arbeiten können. Die TISAX® Anforderungen sollten als Leitlinien betrachtet werden, die flexibel umgesetzt werden können, um die gewünschten Prüfziele und den benötigten Schutz angemessen zu erreichen.
Die Entscheidung über die Angemessenheit wird von den Prüfdienstleistern individuell für jedes Unternehmen getroffen. Sowohl der Aufbau eines ISMS als auch das Audit selbst erfordern jedoch einen gewissen Aufwand und Kosten. Wir raten daher Kleinstbetrieben, abzuwägen, ob der Aufwand und die potenziellen Vorteile einer TISAX® Zertifizierung wirtschaftlich vertretbar sind.
Unsere Praxis-Tipps zum Erfüllen der TISAX®-Anforderungen aus über 120 Kundenprojekten
Folgende Bereiche müssen Sie in ein TISAX®-Projekt einbinden:
-
Management: Ein TISAX® -Projekt ohne Managementunterstützung ist nicht möglich. Die erste Anforderung ist somit erfüllt, wenn eine Managementunterstützung vorhanden ist.
-
HR: Effizientes Hiring, die Definition von sensiblen Tätigkeiten, On-Boarding und Off-Boarding Prozesse sind ein wichtiger Teil eines TISAX® Projektes. Darüber hinaus gehören die Planung und Durchführung von Schulungen zu den Aufgaben der Personalabteilung.
-
Facility Management: Physische Sicherheit, Maßnahmen zum Sicherheitszonenkonzept, Notfallpläne sowie Notfallübungen sind ein Muss für erfolgreiche TISAX®-Projekte.
-
IT: Selbsterklärend. IT macht 60% eines TISAX®-Projektes aus. Unabhängig davon müssen die Schnittstellen zwischen der IT-Abteilung und den anderen Abteilungen definiert und dokumentiert werden.
-
Einkauf: Informationssicherheitsrelevante Lieferanten und Geheimhaltungsvereinbarungen mit Lieferanten sind ein kritischer Teil während eines TISAX®-Projektes.
-
Compliance: Der Datenschutzbeauftragte (DSB) – sofern vorhanden – und je nach Größe des Unternehmens die Rechtsabteilung sollten teilnehmen.
-
Zeit. Ein TISAX® -Projekt und die Reife eines ISMS benötigen Zeit. Für ein TISAX®-Projekt sollten Sie je nach Reifegrad 3 bis 12 Monate einplanen. Bei größeren Unternehmen und wenig ausgereiften Prozessen liegt der Zeitbedarf eher am oberen Ende.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.