In diesem Blogbeitrag wollen wir TISAX® mit ISO27001 vergleichen, tief in beide Normen eintauchen und die Ergebnisse für Sie zusammenfassen. Dabei werden wir nicht nur auf die Unterschiede eingehen, sondern auch Gemeinsamkeiten und Synergien zwischen den beiden Standards aufzeigen. Hier ist ein umfassender Vergleich zwischen TISAX® und ISO 27001.
Was sind die Hauptunterschiede zwischen TISAX® und ISO27001?
Obwohl TISAX® ursprünglich von ISO 27001 abgeleitet wurde, sind die beiden Normen völlig unabhängig voneinander. Es gibt auch keine Abhängigkeiten in Bezug auf die Anwendung, Anforderungen, Audits und Zertifizierungen. Mit anderen Worten, wenn Sie TISAX® oder ISO 27001 haben, ersetzt das eine nicht das andere.
In diesem Sinne haben wir eine Liste der Unterschiede als Zusammenfassung zusammengestellt. Im weiteren Verlauf dieses Beitrags werden wir jedoch auf die Einzelheiten der einzelnen Punkte eingehen:
-
ISO 27001 ist eine Zertifizierung, TISAX® ist ein Label.
-
ISO 27001 ist eine internationale Norm für alle Branchen; TISAX® ist ein Branchenstandard der Automobilindustrie, der inzwischen weltweit eingesetzt wird (über 21.000 bewertete Standorte).
-
TISAX® wird in der Automobilindustrie eingesetzt, während ISO 27001 in allen Branchen angewendet werden kann.
-
In TISAX® wird das gesamte Unternehmen bewertet. Bei ISO 27001 können Produktionslinien einzeln bewertet werden.
-
TISAX® Katalog verlangt den Reifegrad jeder einzelnen Kontrolle, ISO 27001 misst den Reifegrad nicht.
-
Der Prüfzyklus ist unterschiedlich: Ein TISAX®-Label gilt drei Jahre, danach folgt ein Re-Assessment. Ein ISO-27001-Zertifikat gilt ebenfalls drei Jahre, erfordert aber jährliche Überwachungsaudits.
-
Da TISAX® automobilspezifisch ist, beinhaltet es Details wie Prototypenschutz, Datenschutz (was viel strenger ist als ISO 27001, vor allem, wenn Assessment Level 3 angestrebt wird)
-
TISAX® hat von Anfang an 9 Monate Zeit, um alle größeren und kleineren Unstimmigkeiten zu beseitigen.
-
TISAX® hat eine eingeschränkte Auswahl für Auditoren im Vergleich zu ISO 27001.
Um die Unterschiede zu vereinfachen, haben wir sie in 2 Gruppen unterteilt: strukturelle und technische Unterschiede.
Strukturelle Unterschiede
Strukturelle Unterschiede sind die Unterschiede in Bezug auf den Prozess, den Kontext und die Definition der Audits. Wie bereits erwähnt, ist ISO 27001 eine Zertifizierung für Informationssicherheit. TISAX® wird jedoch als Label vergeben. Unternehmen, die über TISAX® verfügen, sind im ENX-Portal aufgelistet, das dem Zweck von TISAX® dient. Was TISAX® konkret verlangt, unterscheidet sich vor allem in den Prototypen- und Datenschutzkontrollen von der ISO 27001.
Außerdem ist die ISO, daher der Name, eine internationale Norm. TISAX® wurde vom VDA initiiert und wird von der ENX Association betrieben; das Verfahren wird inzwischen von Automobilherstellern und Zulieferern weltweit gefordert. TISAX® ist ein branchenspezifisches Label, während ISO 27001 auf alle Branchen angewendet werden kann. Darüber hinaus kann ISO 27001 auf eine Produktionseinheit oder eine Abteilung angewendet werden. Für TISAX® hingegen muss das gesamte Unternehmen – mit der Möglichkeit, Standorte zu wählen – auditiert werden.
Schließlich unterscheidet sich der Zyklus: ISO 27001 verlangt jährliche Überwachungsaudits und nach drei Jahren eine Rezertifizierung; bei TISAX® erfolgt nach drei Jahren ein Re-Assessment ohne Überwachungsaudits dazwischen.
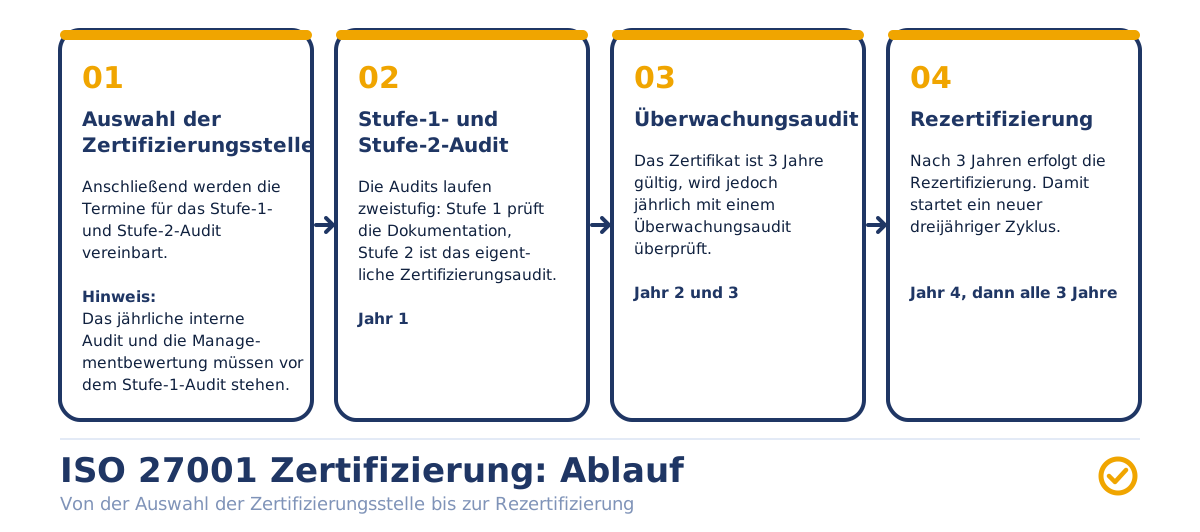
ISO 27001 Zertifizierung Ablauf
Technische Unterschiede
ISO/IEC 27001:2022 enthält in Anhang A 93 Controls, die als Grundlage für die Bewertung dienen. Diese Kontrollen haben jedoch keinen gemessenen Reifegrad. In TISAX® werden Reifegrade definiert und als Kriterien für das Erreichen des Gütesiegels verwendet. Es gibt 6 Reifegrade in TISAX®, von 0 bis 5. Zielreifegrad ist für jedes relevante Control Stufe 3. Abweichungen bewertet der Prüfdienstleister als geringfügig oder schwerwiegend; erst wenn keine schwerwiegenden Abweichungen offen sind, wird das Label vergeben (bei geringfügigen ggf. als vorläufiges Label).
Da es sich bei TISAX® um einen Standard der Automobilindustrie handelt, umfasst er auch den Schutz von Prototypen, und der Datenschutzteil von TISAX® ist weitaus umfassender und eingeschränkter als der von ISO 27001, insbesondere für die Bewertungsstufe 3.
Ein weiterer Unterschied: Nach dem Abschlussgespräch des Erst-Assessments haben Sie maximal neun Monate Zeit, die festgestellten Abweichungen zu beheben. Werden diese Maßnahmen nicht innerhalb der 9 Monate umgesetzt, muss die Antragsphase für das Siegel neu gestartet werden. Nachstehend finden Sie den Zeitplan für das TISAX®-Projekt.
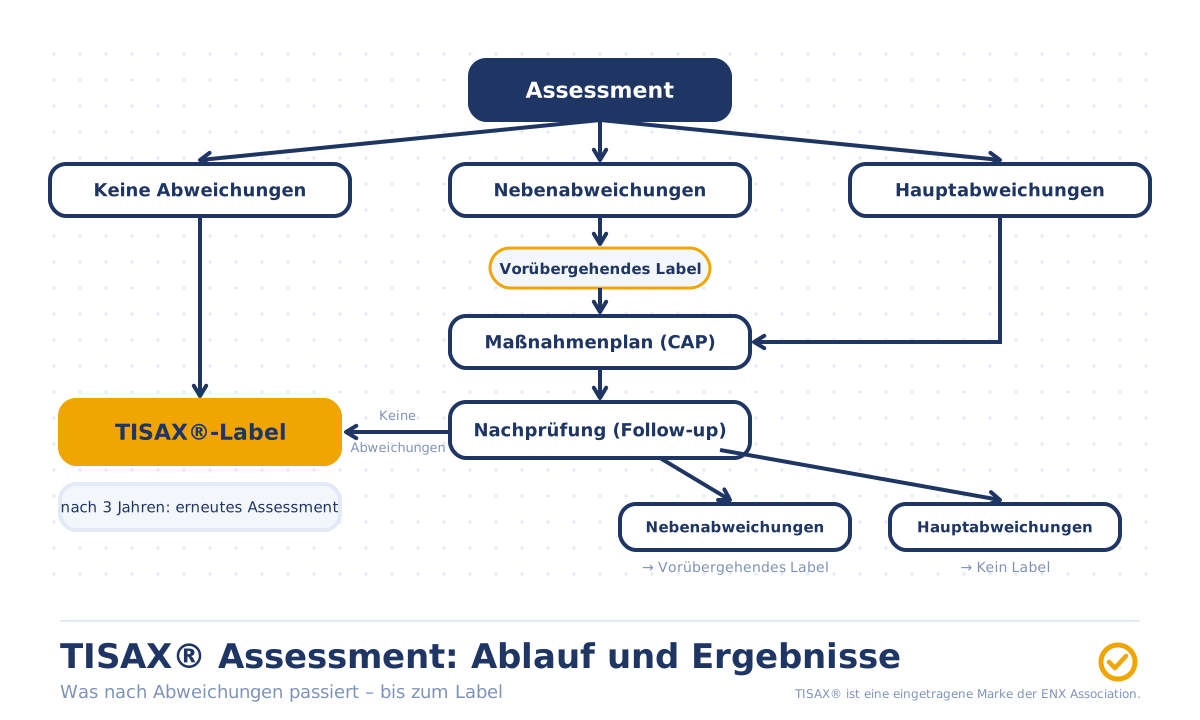
Ablauf eines TISAX®-Assessments
Ähnlichkeiten zwischen TISAX® und ISO 27001
Zunächst einmal ist TISAX® von ISO 27001 abgeleitet. Der Kontrollkatalog von TISAX® ist in Anhang A der ISO 27001 verankert. Daher können wir ohne weiteres sagen, dass der Grundgedanke und das Ziel recht ähnlich sind. Zweitens: Unabhängig davon, welches Audit das Unternehmen erfolgreich durchläuft, ist das Niveau der Informationssicherheit nahezu identisch. In diesem Sinne sind beide Gütesiegel dazu da, einen hohen Standard der Informationssicherheit zu gewährleisten.
Wenn Sie mit dem ISO-PDCA-Kreislauf (Plan, Do, Check, Act) vertraut sind, verlangt auch TISAX® einen kontinuierlichen Verbesserungsprozess, wobei die Ziele nahezu identisch sind. Wir glauben, dass ein kontinuierlicher Verbesserungsprozess nicht nur für die Informationssicherheit, sondern auch für die anderen Prozesse des Unternehmens von entscheidender Bedeutung ist.
Ersetzen sich TISAX® und ISO 27001?
Nein, ganz bestimmt nicht. TISAX® und ISO 27001 schließen sich nicht gegenseitig aus. Je nach Kundenanforderung, Branche und Zielen wählen Sie das TISAX®-Label, die ISO-27001-Zertifizierung oder beides. Kann man nicht beides gleichzeitig haben? Ja, das können Sie. Mehr dazu weiter unten.
Ist es sinnvoll, ISO-27001-Zertifikat und TISAX®-Label gleichzeitig zu haben?
Das hängt von Ihren Kunden ab. Aber wenn Sie ausschließlich Dienstleistungen erbringen oder Waren für die Automobilindustrie produzieren, dann könnte TISAX® allein für Ihre Zwecke ausreichen. Es schadet nicht, beides zu haben, denn wenn Sie das eine vor dem anderen haben, können Sie sich den Aufwand für Audits sparen. In diesem Fall schlagen wir vor, zuerst das TISAX®-Label und danach die ISO-27001-Zertifizierung anzugehen.
Zusammenfassung
ISO/IEC 27001:2022 enthält 93 Controls in Anhang A, das Informationssicherheits-Modul des VDA ISA rund 45 Controls. Inhaltlich überschneiden sich beide Kataloge stark. Außerdem sind die Kontrollen von TISAX® von ISO 27001 abgeleitet. Je nach den Bedürfnissen, Zielen und der Branche Ihres Unternehmens können Sie zwischen den beiden Labels wählen. Im besten Fall können Sie beide haben.
Sie sind sich nicht sicher, wo Sie anfangen sollen oder welches Sie wählen sollen? Wir sind hier, um Ihnen zu helfen. Unsere TISAX®-Projektunterstützung begleitet Sie vom Scoping bis zum Label — auf Wunsch parallel zur ISO 27001.
Sie können mit uns Kontakt aufnehmen hier.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.