
Beratung rund um die Informationssicherheit
Maßgeschneiderte Informationssicherheitslösungen für KMUs. Schützen Sie Ihre Daten und Systeme effektiv vor Bedrohungen und erfüllen Sie zugleich alle regulatorischen Anforderungen.
Starten Sie jetzt mit einer kostenfreien Erstberatung!
Unsere Dienstleistungen im Bereich Informationssicherheit für klein- und mittelständische Unternehmen
Wir bieten umfassende Dienstleistungen zur Informationssicherheit, die speziell auf die Bedürfnisse von KMUs zugeschnitten sind. Unsere Zielsetzung ist es, Ihre Daten, Systeme und Geschäftsprozesse vor potenziellen Bedrohungen zu schützen und gleichzeitig regulatorische Anforderungen zu erfüllen.
Risikomanagement und Bedrohungsanalyse
Wir identifizieren potenzielle Risiken und Bedrohungsszenarien für Ihre IT-Infrastruktur und bewerten deren Auswirkungen auf Ihr Unternehmen. Durch gezielte Maßnahmen minimieren wir das Risiko von Sicherheitsvorfällen.
Implementierung eines ISMS nach ISO 27001
Wir unterstützen Sie bei der Implementierung eines Informationssicherheits-Managementsystems (ISMS) nach ISO 27001, um die Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Informationen langfristig sicherzustellen.
Implementierung eines ISMS nach TISAX®
Fordern Ihre Kunden aus der Automobilindustrie ein TISAX®-Label, muss Ihr ISMS die Anforderungen des VDA ISA (Information Security Assessment) erfüllen. Wir bereiten Sie auf das TISAX®-Assessment vor. Damit erfüllen Sie die strengen Anforderungen an Informationssicherheit und Datenschutz in der Lieferkette.
Überprüfung eines ISMS
Sie haben bereits ein ISMS und möchten sich weiterentwickeln? Mit unseren Consulting Services überprüfen wir Ihr bestehendes ISMS, identifizieren Schwachstellen und geben konkrete Handlungsempfehlungen zur Optimierung und Verbesserung der Sicherheitsstandards.
Informationssicherheitskonzept erstellen
Ein Informationssicherheitskonzept ist ein strategisches Dokument, das die Sicherheitsziele, Richtlinien, Prozesse und technischen Maßnahmen eines Unternehmens zur Sicherstellung der Informationssicherheit festlegt. Dabei wird die systematische Sicherung von Daten und IT-Infrastrukturen vor Bedrohungen wie Cyberangriffen, Datenverlust oder unbefugtem Zugriff in ein Konzept überführt.
Vorbereitung auf die Zertifizierung
Wir begleiten Sie bei der Vorbereitung auf die Zertifizierung nach ISO 27001 oder auf das TISAX®-Assessment, damit Sie erfolgreich alle Anforderungen erfüllen und die Audit Prozesse bestehen.
Interne Audits zu TISAX® und ISO 27001
Ein strukturiertes Assessment Ihrer Systeme ist notwendig, um die Sicherheit Ihrer Informationen zu gewährleisten. Durch regelmäßige interne Audits können Sie sicherstellen, dass die Informationssicherheit erfolgreich umgesetzt wurde und den Anforderungen der Behörden und anderen Institutionen entspricht.
Strategische Beratung zur Informationssicherheit
Die strategische Beratung ist an langfristige Informationssicherheitszielen ausgerichtet, definiert diese und unterstützt diese zu erreichen. Dabei berücksichtigen wir aktuelle Bedrohungsszenarien und technologische Entwicklungen, sodass Sie immer auf dem neuesten Stand sind.
Projektunterstützung und Coaching
Durch eine ganzheitlich angelegte Sicherheitsberatung können Unternehmen die Bedrohung ihrer Informationssicherheit effektiv managen. Mit der Expertise unserer Berater unterstützen und coachen wir Ihre Projekte, sodass eine Compliance zu sicherheitsrelevanten Standards erreicht wird.
Unsere Berater begleiten Sie bei der Auditierung und Zertifizierung ihres ISMS nach ISO 27001, um die Konformität mit den Anforderungen der ISO 27001 nachzuweisen.
Mitarbeiterschulung und Awareness-Programme
Die Schulung Ihrer Mitarbeiter ist entscheidend für die IT-Sicherheit und die Informationssicherheit. Durch umfassende Schulungen, die auf dem BSI IT-Grundschutz basieren, wird das Informationssicherheitsmanagement im Unternehmen gestärkt.
Mit passgenauen Schulungen wird die Sicherheit in der Informationstechnik kontinuierlich verbessert. So kann Cyber Security erfolgreich aufgebaut und funktional gehalten werden.
Business Continuity Management
Damit Ihre Geschäftsprozesse auch in einer Bedrohungslage weitestgehend funktionieren, entwickeln und implementieren wir Maßnahmen zur Aufrechterhaltung des Geschäftsbetriebs im Falle von IT-Ausfällen oder Sicherheitsvorfällen, um Betriebsunterbrechungen zu minimieren.
Dokumentation zur Informationssicherheit
Eine gründliche Dokumentation zur Information Security ist entscheidend für die Etablierung eines Informationssicherheitsmanagementsystems (ISMS) in Ihrer Branche. Sie umfasst Richtlinien, Prozesse, Verantwortlichkeiten und technische Maßnahmen, die die Sicherheitsstandards festlegen und dient als Grundlage für Audits, Zertifizierungen sowie die kontinuierliche Verbesserung der Maßnahmen zur Informationssicherheit.


Ablauf bis zum Angebot
Erstberatung per Videokonferenz
Mit unserer Erstberatung bieten wir eine Videokonferenz-Beratung von 45 Minuten an, die für Sie kostenlos ist. Per Video erhalten Sie die Beratung bequem und ohne Anfahrt. Profitieren Sie von fachlicher Expertise und individueller Beratung, ohne lange Anfahrtswege.
Nutzen Sie die Gelegenheit, Ihre Fragen in einer Videokonferenz zu klären und wertvolle Tipps zu erhalten. Die kostenlose Beratung ist eine hervorragende Möglichkeit, um erste Schritte zu planen und sich professionell beraten zu lassen.
Bedarfsanalyse der Sicherheitsanforderung mittels einer GAP-Analyse
Die Bedarfsanalyse der Sicherheitsanforderung mittels einer GAP-Analyse ist ein systematischer Prozess, bei dem die aktuellen Informationssicherheitsmaßnahmen eines Unternehmens mit den gewünschten oder erforderlichen Standards verglichen werden. Ziel ist es, Sicherheitslücken (GAPs) zu identifizieren und darauf basierend den Handlungsbedarf festzustellen.
Hier ist der Ablauf in mehreren Schritten erklärt:
1. Festlegung der Zielvorgaben
Zunächst werden die gewünschten Zielvorgaben definiert, die das Unternehmen mit Bezug auf die Informationssicherheit erreichen möchte. Dies kann sich auf bestimmte Zertifizierungsstandards (wie ISO 27001, TISAX®) beziehen oder auf interne Sicherheitsanforderungen, die den Betrieb und die Daten schützen sollen. Diese Zielvorgaben dienen als Maßstab, an dem die aktuellen Maßnahmen gemessen werden.
2. Erfassung des Ist-Zustands
Im nächsten Schritt wird der Ist-Zustand der bestehenden Maßnahmen erfasst. Dabei wird geprüft, welche technischen, organisatorischen und prozessualen Sicherheitsmaßnahmen bereits vorhanden sind. Dies betrifft:
- Technische Maßnahmen wie Firewalls, Verschlüsselung, Backup-Lösungen
- Organisatorische Maßnahmen wie Richtlinien für den Umgang mit Daten, Zugriffskontrollkonzepte, Rollenverteilung
- Prozesse wie Notfall- und Wiederherstellungspläne, regelmäßige Sicherheitsüberprüfungen
Diese Bestandsaufnahme erfolgt oft durch Interviews, Dokumentensichtung und Systemprüfungen.
3. Vergleich von Ist- und Soll-Zustand
Der Ist-Zustand wird mit den festgelegten Soll-Vorgaben abgeglichen. Hierbei zeigt sich, wo Abweichungen bestehen – sprich, wo Anforderungen an Informationssicherheit entweder nicht vollständig erfüllt oder gar nicht umgesetzt sind. Dieser Vergleich ist das Herzstück der GAP-Analyse.
4. Priorisierung der Risiken
Nicht alle GAPs sind gleich kritisch. Daher erfolgt eine Risikoanalyse, bei der die Sicherheitslücken nach ihren Bedrohungsszenarien und Auswirkung auf das Unternehmen priorisiert werden. Faktoren wie die Eintrittswahrscheinlichkeit eines Risikos und der mögliche Schaden (z. B. finanzielle Verluste oder Reputationsschäden) werden berücksichtigt.
5. Erstellung eines Maßnahmenplans
Basierend auf der identifizierten Lücken und deren Priorität wird ein Maßnahmenplan erstellt. Dieser Plan enthält konkrete Schritte, um die GAPs zu schließen. Beispiele können sein:
- Einführung oder Verbesserung von Zugriffskontrollen
- Implementierung neuer technischer Sicherheitsmaßnahmen wie Firewalls oder SIEM (Security Information and Event Management)
- Entwicklung und Durchführung von Schulungsprogrammen für Mitarbeiter
Angebotserstellung für die Beratung rund um die Informationssicherheit
Zunächst werden die spezifischen Bedürfnisse des Unternehmens wie im Maßnahmenplan und in der Ergebnispräsentation besprochen und in ein individuelles Angebot überführt. Daraus entsteht ein klar strukturiertes Serviceangebot, wo die angebotenen Leistungen detailliert beschrieben sind.
Dazu gehören auch Preismodelle, die sowohl für kleine Unternehmen als auch für große mittelständische Unternehmen attraktiv sind. Sie erhalten eine transparente Auflistung der Kosten und möglichen Zusatzleistungen von uns.
Start der Beratung
Unser Team wird sich intensiv mit Ihren spezifischen Bedürfnissen auseinandersetzen, um eine maßgeschneiderte Strategie zu entwickeln.
Wir planen regelmäßige Meetings, um den Fortschritt zu überprüfen und sicherzustellen, dass alle Maßnahmen im Einklang mit Ihren Erwartungen stehen. Während dieser Phase werden wir auch relevante Analysen durchführen und Ihnen wertvolle Einblicke geben, die Ihnen helfen, informierte Entscheidungen zu treffen.
Unser Ziel ist es, Sie bestmöglich zu unterstützen und einen transparenten Kommunikationsfluss zu gewährleisten.
Vorteile einer Beratung in der Informationssicherheit
Durch unsere Beratung sichern Sie nicht nur Ihre IT-Infrastruktur, sondern schaffen auch Vertrauen bei Kunden und Geschäftspartnern. Sie profitieren von einem strukturierten Ansatz zur Risikominimierung und jahrelang aufgebautem Know-how.
Profitieren Sie von unseren zertifizierten Consultants
Unsere Consultants sind als ISO 27001 Lead Auditor bzw. Lead Implementer qualifiziert, verfügen über Schulungen zu TISAX® und bringen Praxiserfahrung aus der Arbeit mit über 50 Kunden ein.
Über den Berater
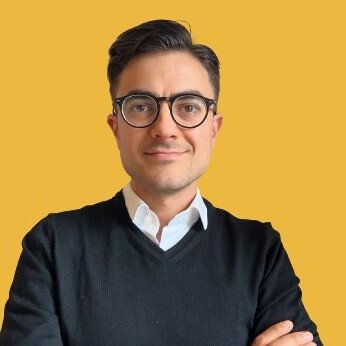
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.
Individuell zugeschnittene Lösungen
Wir bieten keine Lösungen von der Stange. Jede Maßnahme wird individuell auf Ihr Unternehmen und Ihre Bedürfnisse abgestimmt.
Reichhaltige Expertise
Mit unserer Expertise im Bereich Informationssicherheit unterstützen wir Sie bei der Umsetzung bewährter Sicherheitsmaßnahmen und der Erfüllung gesetzlicher Vorgaben.
Kundenrezensionen
Unser Ziel ist, dass jeder Kunde uns weiterempfiehlt. Hier sind einige Rezensionen unserer Kunden.
360 Digitale Transformation bietet einen übersichtlichen Plan ohne Umschweife. Wir fühlten uns auf dem Weg zu unserem TISAX® Label kompetent und zielführend beraten.
Dr. Ralf Münzenberger
CEO, Co-Founder
Ich habe mich im gesamten Prozess auf dem Weg zu unserem TISAX® Label perfekt betreut gefühlt und freue mich auf die weitere Zusammenarbeit mit der 360 Digitale Transformation.
Tamey Özdemir
Geschäftsführerin
TISAX® von der Vorbereitung bis zum Label: pragmatische, objektnahe, wohldosierte und zeitgerechte Umsetzung zum optimalen Preis-Leistungsverhältnis.
Johannes Pfleger
Business Development Automotive
Wir haben unseren Server prüfen lassen. Wir hosten viele WordPress Websites und wollten auf Nummer Sicher gehen. Tatsächlich wurden wir auf einige Lücken hingewiesen. Größtenteils konnten wir diese selber beheben. Einige jedoch wurden dann von 360DT gefixed. Jetzt haben wir ein laufendes Mandat um nachhaltig sicher zu sein. Danke an Can und sein Team für die schnelle und vor allem lehrreiche Prüfung unseres Servers und Hostings.

Cornelius Löwenthal
Geschäftsführer
Mit 360DT haben wir einen Partner gefunden der sehr professionell und kompetent agiert; ist technisch und fachlich fit, so dass die Maßnahmen und Abstimmungen mit den Fachabteilungen wie IT, Datenschutz, QMB, Management immer auf Augenhöhe erfolgte und wir daher sehr zielgerichtet das Projekt erfolgreich umsetzen konnten.

Alexander Siegl
CTO
360 Digital Transformation hat sich als zuverlässiger und kompetenter Partner bei der Umsetzung unseres TISAX® Label-AL3 erwiesen.
Harald Baumeister
Geschäftsführer