Phishing-Kampagne durchführen: Mitarbeitende mit realistischen Simulationen schulen
Wir führen für Ihr Unternehmen eine simulierte Phishing-Kampagne durch – in zwei Stufen, von der einfachen Mail bis zur nachgebauten Login-Seite, ohne Eingriff in Ihre Systeme. Sie erhalten eine detaillierte Auswertung, eine Ergebnispräsentation für die Geschäftsleitung und konkrete nächste Schritte für Ihre Security Awareness. Festpreis: 2.500 € bis 50 Mitarbeitende, ab 3.750 € ab 50 Mitarbeitenden (zzgl. USt.).
Die Simulation gibt es eigenständig oder als Social-Engineering-Teil eines Penetrationstests.
Was ist eine Phishing-Kampagne?
Phishing-Kampagnen zählen zu den am häufigsten genutzten Cyber-Angriffsmethoden und zielen darauf ab, Personen zur Preisgabe vertraulicher Informationen zu verleiten. Angreifer senden meist E-Mails oder Nachrichten, die auf den ersten Blick von legitimen Absendern zu stammen scheinen, um das Vertrauen der Empfänger zu gewinnen und sie zur ungewollten Weitergabe von Daten zu bewegen. Ob durch gefälschte Webseiten, Links oder Anhänge – Cyberkriminelle setzen unterschiedliche Taktiken ein, um Informationen wie Passwörter, Zahlungsdaten oder persönliche Angaben zu erlangen. Eine solche Kampagne ist oft breit angelegt und erfasst viele potenzielle Opfer, mit dem Ziel, möglichst viele Daten zu sammeln.
Phishing ist die häufigste Angriffsmethode auf Unternehmen
Phishing ist die mit Abstand häufigste Angriffsmethode auf deutsche Unternehmen — und die Zahl steigt. Laut der TÜV Cybersecurity Studie 2025 berichten 84 % der von einem IT-Sicherheitsvorfall betroffenen Unternehmen von Phishing- oder Spear-Phishing-Angriffen — ein Anstieg von 72 % (2023) auf 84 % (2025). Mit großem Abstand folgen Passwort-Angriffe und Ransomware (je 12 %). Ein zentraler Treiber ist KI: Phishing-Mails sind heute sprachlich perfekt und kaum noch an Fehlern erkennbar. Die entscheidende Verteidigungslinie ist damit nicht der Spam-Filter, sondern das geschulte Auge Ihrer Mitarbeitenden — trainierbar per Phishing-Simulation.
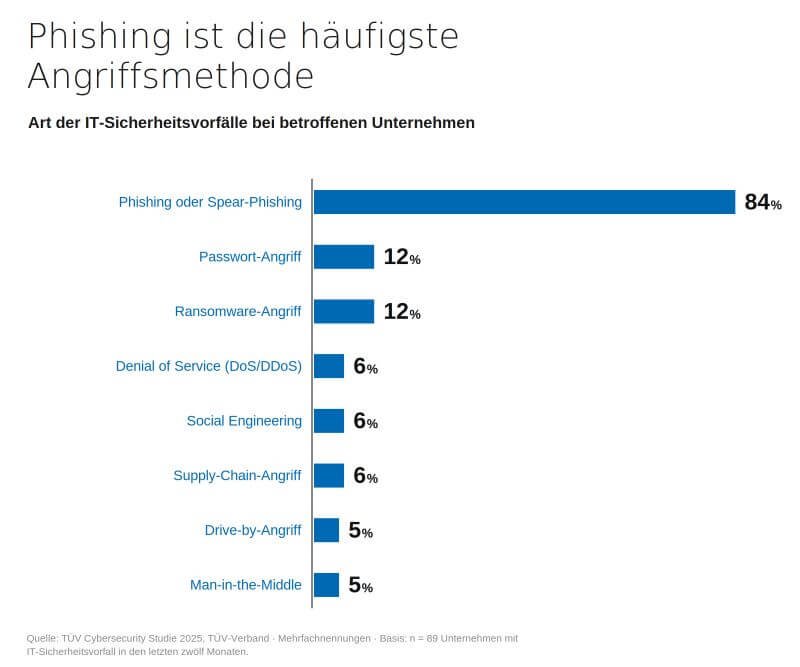
Quelle: TÜV Cyber Security Studie 2025
Definition und Funktionsweise von Phishing
Phishing zählt zu den Social-Engineering-Techniken, bei denen Angreifer auf manipulative Art das Vertrauen der Opfer gewinnen. Die Strategie ist darauf ausgelegt, Empfänger zu schnellen, unüberlegten Handlungen zu bewegen – oft in Form von Link-Klicks oder Eingaben sensibler Informationen.
Die häufigste Vorgehensweise von Phishing-Attacken lässt sich in drei Schritte unterteilen:
- Nachahmen einer seriösen Quelle: Die Angreifer gestalten Nachrichten, die authentisch wirken und dem Stil eines bekannten Unternehmens, einer Bank oder Behörde ähneln.
- Dringlichkeit suggerieren: Durch Formulierungen wie „sofortige Aktion erforderlich“ oder „Ihr Konto wurde eingeschränkt“ setzen die Kriminellen die Empfänger unter Druck.
- Handlung provozieren: In den Nachrichten sind oft Links oder Anhänge eingebettet, die zur Weitergabe von Informationen führen oder Malware installieren können.
Unterschiede zwischen verschiedenen Arten von Phishing
Phishing ist eine vielseitige Angriffsmethode, die in verschiedenen Formen und über unterschiedliche Kanäle ausgeführt wird. Die wichtigsten Phishing-Varianten sind:
- Spear Phishing: Diese gezielte Phishing-Form richtet sich oft an bestimmte Personen oder Organisationen, etwa Führungskräfte oder Mitarbeitende in sensiblen Positionen. Die Angreifer sammeln vorab detaillierte Informationen über das Ziel, um die Glaubwürdigkeit der E-Mail zu erhöhen.
- Whaling: Ähnlich wie beim Spear-Phishing, jedoch spezifisch auf hochrangige Führungskräfte (z. B. CEOs oder CFOs) zugeschnitten. Diese Angriffe sind komplex und zielen auf Informationen mit hohem Unternehmenswert ab.
- Smishing: Hier erfolgt der Angriff über SMS. Durch angebliche Nachrichten von Lieferdiensten, Banken oder anderen Diensten sollen die Opfer dazu gebracht werden, auf Links zu klicken oder Antworten zu senden.
- Vishing: Diese Art des Phishing nutzt Telefonanrufe. Die Kriminellen geben sich als Vertreter von vertrauenswürdigen Unternehmen aus, um sensible Informationen direkt zu erfragen.
- Clone Phishing: Bereits versendete Nachrichten werden kopiert und leicht modifiziert, um sie erneut zu versenden, oft mit einem schädlichen Anhang oder manipulierten Link.
Jede dieser Varianten nutzt gezielte psychologische Ansätze, um ihre Opfer zu täuschen und deren Sicherheit zu gefährden.
Wie Cyberkriminelle Phishing-Kampagnen durchführen
Eine Phishing-Kampagne verläuft meist in mehreren Schritten, bei denen die Angreifer ihre Strategie im Voraus detailliert planen:
- Recherchieren und Vorbereiten: Bevor eine Kampagne startet, analysieren die Cyberkriminellen ihre Ziele und sammeln Informationen, die sie zur Personalisierung ihrer Nachrichten nutzen können. (OSINT: Open Source Intelligence)
- Erstellen der Phishing-Inhalte: Die Angreifer entwerfen E-Mails oder SMS, die einem bekannten Kommunikationsstil und Layout entsprechen. Hierbei wird auf Logos, Design und typisches Wording vertraut, um den Täuschungs-Effekt zu maximieren.
- Attack Plan entwickeln: Ein detaillierter Angriffsplan wird erstellt, der die Reihenfolge und spezifischen Ziele der Attacke definiert. Dieser Plan beinhaltet strategische Überlegungen, wie und wann die Opfer kontaktiert werden, welche Methoden zur Täuschung eingesetzt werden, und wie die Reaktionen analysiert werden sollen. Mit einem gut ausgearbeiteten Plan wird die Kampagne effektiv und mit hoher Erfolgsquote durchgeführt.
- Attack Launch: Die Inhalte werden über verschiedene Kanäle (E-Mail, SMS, Social Media) versendet und enthalten Links oder Anhänge, die Malware verbreiten oder Zugang zu internen Netzwerken ermöglichen sollen.
- Sammeln und Nutzung der gestohlenen Daten: Sobald ein Passwort preisgegeben wurde, überprüft das System der Angreifer automatisch dessen Korrektheit. Besteht das Passwort diesen Test, wird es unmittelbar für kriminelle Aktivitäten eingesetzt, wie beispielsweise für unautorisierte Einkäufe oder den Zugriff auf weitere sensible Daten und Systeme.
Die Planung solcher Kampagnen erfordert eine tiefgreifende Analyse und das gezielte Ausnutzen psychologischer Faktoren. Diese Angriffe sind daher besonders perfide und stellen eine reale Bedrohung für Unternehmen und Einzelpersonen dar.
Wie erkenne ich Phishing E-Mails?
Typische Merkmale von gefälschten E-Mails
Das Erkennen von Phishing-E-Mails ist eine Kernkompetenz, um sich selbst und das Unternehmen vor Angriffen zu schützen. Typische Merkmale einer Phishing-E-Mail sind:
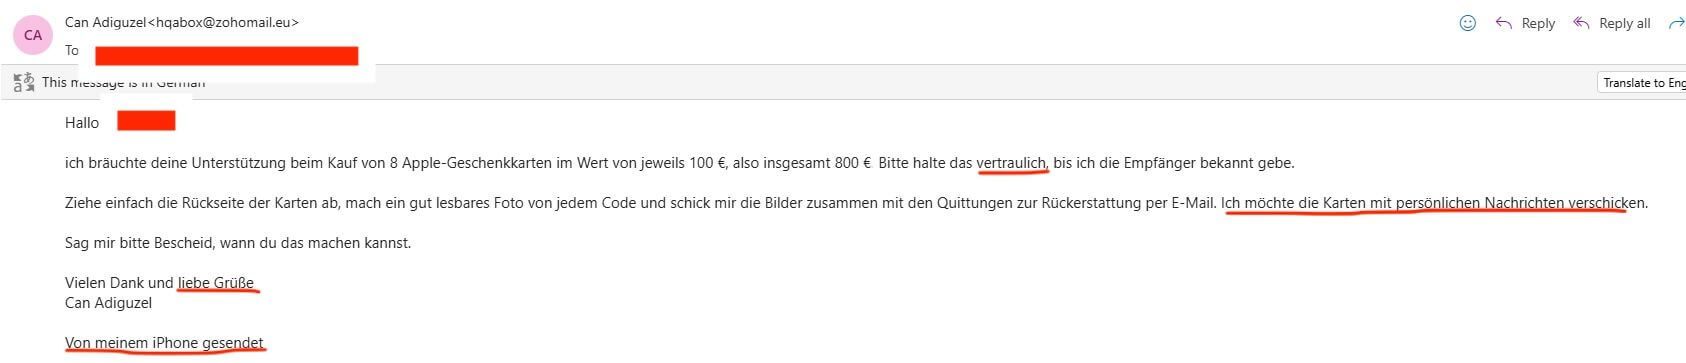
- Verdächtige Absender-Adresse: Oft stimmen Absender-Domain und der Name des angegebenen Unternehmens nicht überein.
- Sprachliche Auffälligkeiten: Fehler können ein Hinweis sein – durch KI sind viele Phishing-Mails heute aber fehlerfrei. Fehlerfreiheit ist daher kein Echtheitsbeweis.
- Links zu gefälschten Webseiten: Ein unauffälliger Link könnte zu einer unsicheren Website führen, die Daten abfängt.
- Dringlichkeit und Drohungen: Aussagen wie „letzte Warnung!“ oder „Konto gesperrt!“ sollen den Leser zur schnellen Reaktion bewegen.
Ein Beispiel aus einer Kunden Phishing Simulation:
Sichere Techniken zur Identifizierung von Phishing
Es gibt verschiedene Techniken, die helfen, Phishing zu erkennen und sicher darauf zu reagieren:
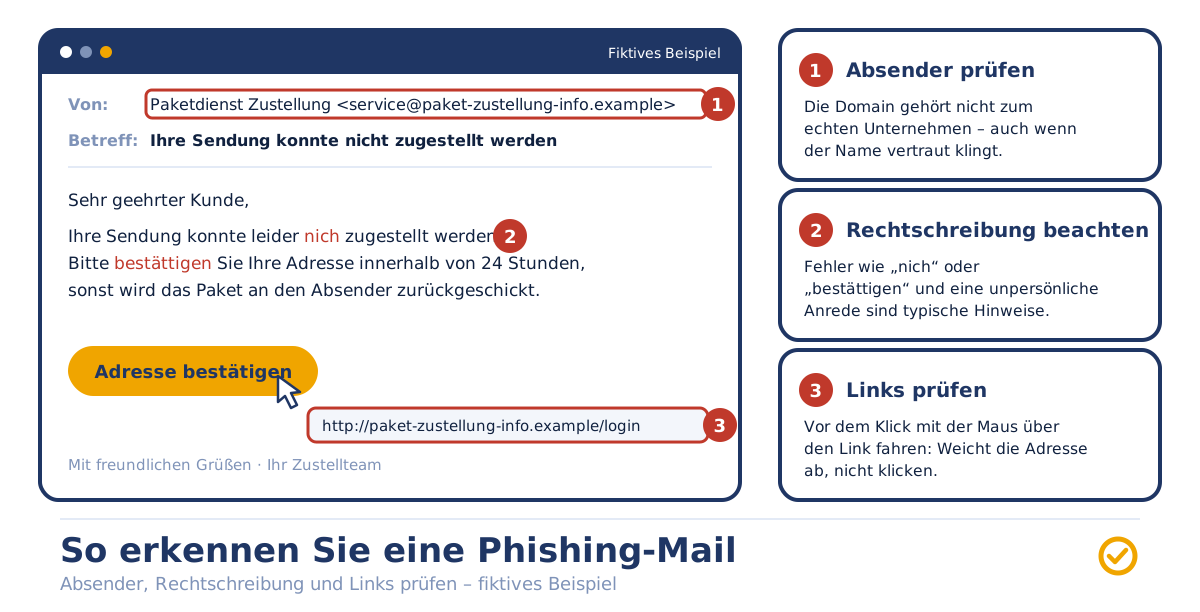
- Absender und Domain prüfen: Stimmt die Domain genau mit der bekannten Firmen-URL überein? Falls nicht, ist Vorsicht geboten.
- Links überprüfen: Bevor man auf einen Link klickt, sollte man ihn prüfen, indem man die Maus darüber bewegt und die Vorschau des Links ansieht.
- Im Zweifel nachfragen: Prüfen Sie ungewöhnliche Aufforderungen über einen zweiten, bekannten Kanal (z. B. Rückruf) und wenden Sie sich an Ihre ISB/IT-Abteilung.
Die Rolle von Security Awareness im Erkennen von Phishing
Ein starkes Bewusstsein für Sicherheitsrisiken ist der erste Schritt, um Phishing zu erkennen. Security Awareness-Trainings sensibilisieren Mitarbeitende für die Gefahr solcher Angriffe. Wenn das Sicherheitsbewusstsein aktiv in der Unternehmenskultur verankert ist, können Beschäftigte besser zwischen legitimen und betrügerischen Nachrichten unterscheiden.
Was ist eine Phishing-Simulation und wie hilft sie?
Welche Vorteile bietet eine Phishing Simulation für Unternehmen
Phishing-Simulationen bieten eine effektive Möglichkeit, Angestellte auf reale Phishing-Gefahren vorzubereiten. Bei diesen Übungen erhalten die Mitarbeitenden nachgeahmte Phishing-Mails; die Auswertung erfolgt aggregiert, ohne Einzelpersonen bloßzustellen. So können Schwachstellen identifiziert und gezielte Schulungen angeboten werden.
Wie funktionieren simulierte Phishing-Angriffe?
Simulierte Phishing-Angriffe werden mit kontrollierten Mails durchgeführt, die speziell darauf ausgelegt sind, typische Phishing-Techniken widerzuspiegeln. Beschäftigte, die auf die Nachricht reagieren, werden informiert und erhalten gezielte Schulungen, um ihr Sicherheitsbewusstsein zu stärken.
Unsere Tipps zur Durchführung effektiver Phishing-Simulationen
Für eine erfolgreiche Phishing-Simulation empfehlen wir einen abgestuften Ansatz:
- Einfach starten: Beginnen Sie mit leicht erkennbaren Nachrichten.
- Schwierigkeitsgrad erhöhen: Setzen Sie komplexere Simulationen ein, um das Erkennungsvermögen zu schärfen.
- Regelmäßig wiederholen: Wiederkehrende Simulationen schaffen nachhaltige Lernerfolge.
Wie kann ich das Sicherheitsbewusstsein in meinem Unternehmen stärken?
Ein starkes Sicherheitsdenken unter den Mitarbeitenden ist entscheidend, um die Widerstandsfähigkeit eines Unternehmens gegen Cyber-Angriffe zu erhöhen. Phishing-Angriffe, Social Engineering und andere Bedrohungen zielen häufig auf menschliche Schwachstellen ab. Daher sollte das Thema Sicherheit kontinuierlich in den Arbeitsalltag integriert werden, um die Angriffsfläche zu minimieren und das Bewusstsein für Risiken zu schärfen. Ein zentraler Bestandteil sind dabei die Durchführung von Phishing-Simulationen und ein gut strukturiertes und regelmäßig aktualisiertes Security Awareness-Training.
Die Wichtigkeit von Security Awareness Training
Security Awareness-Trainings sind unerlässlich, um das Personal auf Cyber-Risiken vorzubereiten und ihnen die Fähigkeiten zu vermitteln, potenzielle Gefahren zu erkennen. Ein gut durchgeführtes Training stärkt das Vertrauen der Mitarbeitenden in den Umgang mit verdächtigen E-Mails, Anfragen oder Links und unterstützt sie darin, sicherheitsbewusste Entscheidungen zu treffen.
Ein effektives Security Awareness-Training sollte:
- Realistische Szenarien enthalten, die auf die spezifischen Herausforderungen und Angriffsarten der jeweiligen Branche zugeschnitten sind.
- Interaktiv und praxisorientiert sein, sodass die Beschäftigten durch Übungen wie Phishing-Simulationen und realitätsnahe Fallbeispiele ein aktives Verständnis entwickeln.
- Auf aktuelle Gefahren eingehen, um auf die neuesten Entwicklungen im Bereich Cyberkriminalität vorbereitet zu sein.
Schulungsstrategien für Mitarbeitende
Um das Bewusstsein für Sicherheitsrisiken erfolgreich zu steigern, ist es sinnvoll, auf verschiedene Schulungsansätze zurückzugreifen, die den unterschiedlichen Bedürfnissen der Angestellte gerecht werden. Zu den bewährten Strategien gehören:
- Einstiegsschulungen für neue Beschäftigte: Bereits beim Onboarding sollten Grundkenntnisse zu Sicherheitsthemen vermittelt werden. Neue Teammitglieder sollten frühzeitig verstehen, wie wichtig sichere Verhaltensweisen sind.
- Regelmäßige Auffrischungskurse: Um sicherzustellen, dass alle Mitarbeitenden stets informiert sind, sollten Schulungen in regelmäßigen Abständen wiederholt und aktualisiert werden. Hierbei bieten sich kurze, regelmäßige Schulungseinheiten an, um das Wissen zu vertiefen und praxisnahe Tipps zu vermitteln.
- Spezielle Trainings für kritische Abteilungen: Abteilungen wie IT, Finanzen oder HR haben oft Zugriff auf besonders sensible Informationen. Hier ist ein vertieftes Training erforderlich, das auf ihre spezifischen Sicherheitsbedrohungen eingeht und gezielte Schutzmaßnahmen vermittelt.
- Interaktive Formate und Analysen: Formate wie GAP-Analysen, Fallstudien oder simulierte Angriffe bieten eine praxisnahe Grundlage, die es dem Team ermöglicht, ihre Reaktionsfähigkeit im Falle eines Cyber-Angriffs gezielt zu verbessern.
Regelmäßige Auffrischungen und Testen der Sicherheitskenntnisse
Die Cybersicherheitslandschaft ist dynamisch und verändert sich ständig. Daher ist es essentiell, das Wissen der Mitarbeitenden auf dem neuesten Stand zu halten und Sicherheitsmaßnahmen regelmäßig anzupassen.
- Aktualisierung der Schulungsinhalte: Die Inhalte von Security Awareness-Trainings sollten kontinuierlich auf neue Bedrohungen und Entwicklungen im Bereich der Cybersicherheit abgestimmt werden. Hierbei ist es wichtig, neue Angriffsmethoden wie aktuelle Phishing-Techniken oder Social-Engineering-Tricks vorzustellen.
- Regelmäßige Tests: Um die Effektivität der Schulungen zu bewerten und den Lernerfolg der Mitarbeitenden zu messen, sind regelmäßige Tests sinnvoll. Diese können in Form von kurzen Online-Tests, Quizfragen oder durch simulierte Phishing-E-Mails erfolgen. Anhand der Testergebnisse lassen sich Schwachstellen in der Sicherheitskompetenz identifizieren und gezielte Nachschulungen ansetzen.
- Feedback und Anpassung: Die Rückmeldungen des Personals zu den Trainings sollten aktiv genutzt werden, um Schulungsformate und -inhalte stetig zu verbessern. Ein offener Dialog ermöglicht es, auf konkrete Fragen und Unsicherheiten einzugehen und das Sicherheitsbewusstsein nachhaltig zu stärken.
Warum das Wie über Erfolg oder Schaden entscheidet
Eine Phishing-Simulation ist kein Selbstläufer – schlecht gemacht, richtet sie mehr Schaden an als Nutzen. Eine Studie des Karlsruher Instituts für Technologie (KIT) und der Ruhr-Universität Bochum hat Phishing-Kampagnen aus drei Blickwinkeln untersucht – Security, Recht und Faktor Mensch – und warnt vor einem unterschätzten Effekt:
Wer merkt, dass er auf eine Test-Mail hereingefallen ist, verliert an Selbstwirksamkeit und reagiert nicht mit Wachsamkeit, sondern mit Resignation.
Kampagnen ohne vorherige Ankündigung beschädigen zudem das Vertrauen in die Führung und die Fehlerkultur – und werfen arbeitsrechtliche Fragen auf.
Genau deshalb setzen wir nicht auf „Erwischen“, sondern auf Lernen: transparent angekündigt, ohne Bloßstellung Einzelner, mit einem echten Aha-Moment direkt nach dem Klick. Eine Simulation soll Ihre Mitarbeitenden stärken, nicht vorführen.
Wie 360 DIGITALE TRANSFORMATION Sie mit einer erfolgreichen Phishing-Simulation unterstützen kann
Unsere Phishing-Kampagnen gefährden das Unternehmen nicht, es ist lediglich eine Simulation. Die für die Simulation nötigen Daten (z. B. E-Mail-Adressen) verarbeiten wir ausschließlich auf Grundlage eines Auftragsverarbeitungsvertrags und löschen sie nach einer abgestimmten Frist (in der Regel 60 Tage). Unser Phishing-Simulation-Angebot beinhaltet ein umfassendes mehrstufiges Security Awareness Training für Ihr Unternehmen:
Phase 1: Erstgespräch und Zielsetzung
Im ersten Schritt führen wir ein ausführliches Gespräch mit Ihnen, um die spezifischen Anforderungen und Ziele Ihrer Phishing-Simulation zu definieren. Dabei identifizieren wir potenzielle Schwachstellen und legen gemeinsam den Schwerpunkt der Simulation fest.
Phase 2: Vorbereitung zur Kampagne
Vor dem Start der Kampagne entwickeln wir individuelle Szenarien, die realistische Bedrohungen nachahmen. Dabei berücksichtigen wir branchenspezifische Risiken und erstellen gezielte E-Mails, die den Alltag Ihrer Mitarbeiter simulieren. Von der Kundenseite sind einige technische Einstellungen vorzunehmen. Alle Vorbereitungen erfolgen in enger Abstimmung mit Ihnen, um den Erfolg der Kampagne sicherzustellen.
Phase 3: Durchführung der Simulation
Die eigentliche Phishing-Simulation erfolgt in der Regel in zwei Stufen:
- Stufe 1: Eine einfache Simulation misst die Klick- und Öffnungsraten Ihrer Mitarbeiter und schafft initiales Bewusstsein.
- Stufe 2: Nach einigen Wochen erfolgt eine anspruchsvollere Kampagne, die realistische Szenarien wie gefälschte Login-Seiten von bekannten Diensten (z. B. Google oder Microsoft) einsetzt.
Aus unseren Projekten wissen wir, dass die zu erwartenden Ergebnisse für: - die Öffnungsrate bei ~15–20 % und
- die Zugangsdaten-Preisgabe bei ~1 % liegt.
Alle Benutzer werden nach der Simulation auf eine echte Zielseite weitergeleitet, um die Lernkurve zu unterstützen.
Phase 4: Bericht Vorbereitung und Ergebnispräsentation
Im Anschluss analysieren wir die Ergebnisse der Kampagne detailliert und bereiten sie für die Präsentation vor. In einer abschließenden Sitzung besprechen wir die Resultate mit der Geschäftsleitung und leiten konkrete Maßnahmen ab, um die Sicherheitskultur in Ihrem Unternehmen nachhaltig zu stärken.
Phase 5: Nächste Schritte
Basierend auf den Ergebnissen der Kampagne schlagen wir weitere Maßnahmen vor. Hierzu gehören unter anderem die Einführung einer kontinuierlichen Phishing-Simulation, um langfristig Sicherheitsbewusstsein zu fördern, sowie ein ergänzendes E-Learning-Programm für Ihre Mitarbeiter. Ziel ist es, nicht nur punktuelle Verbesserungen zu erzielen, sondern eine dauerhaft sicherheitsbewusste Unternehmenskultur zu etablieren.
Preis: Eine Phishing-Kampagne (alle fünf Phasen inklusive Bericht und Ergebnispräsentation) kostet 2.500 € für Unternehmen bis 50 Mitarbeitende und ab 3.750 € ab 50 Mitarbeitenden – als Festpreis, zzgl. USt.
Besprechen Sie Ihre Optionen für ein maßgeschneidertes Sicherheitskonzept – vereinbaren Sie jetzt einen Beratungstermin.


Erstberatung per Videokonferenz
Mit unserer Erstberatung bieten wir eine Videokonferenz-Beratung von 45 Minuten an, die für Sie kostenlos ist. Profitieren Sie von fachlicher Expertise und individueller Beratung zu Ihrer geplanten Phishing Kampagne.
Nutzen Sie die Gelegenheit, Ihre Fragen in einer Videokonferenz zu klären und wertvolle Tipps zu erhalten. Die kostenlose Beratung ist eine hervorragende Möglichkeit, um erste Schritte zu planen und sich professionell beraten zu lassen.
Unsere Consultants sind u. a. als ISO 27001 Lead Auditor qualifiziert und bringen Praxiserfahrung aus der Arbeit mit über 50 Kunden ein.
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.
Kundenrezensionen
Hier sind ein paar Rezensionen unserer Kunden.
360 Digitale Transformation bietet einen übersichtlichen Plan ohne Umschweife. Wir fühlten uns auf dem Weg zu unserem TISAX® Label kompetent und zielführend beraten.
Dr. Ralf Münzenberger
CEO, Co-Founder
Ich habe mich im gesamten Prozess auf dem Weg zu unserem TISAX® Label perfekt betreut gefühlt und freue mich auf die weitere Zusammenarbeit mit der 360 Digitale Transformation.
Tamey Özdemir
Geschäftsführerin
TISAX® von der Vorbereitung bis zum Label: pragmatische, objektnahe, wohldosierte und zeitgerechte Umsetzung zum optimalen Preis-Leistungsverhältnis.
Johannes Pfleger
Business Development Automotive
Wir haben unseren Server prüfen lassen. Wir hosten viele WordPress Websites und wollten auf Nummer Sicher gehen. Tatsächlich wurden wir auf einige Lücken hingewiesen. Größtenteils konnten wir diese selber beheben. Einige jedoch wurden dann von 360DT gefixed. Jetzt haben wir ein laufendes Mandat um nachhaltig sicher zu sein. Danke an Can und sein Team für die schnelle und vor allem lehrreiche Prüfung unseres Servers und Hostings.

Cornelius Löwenthal
Geschäftsführer
Mit 360DT haben wir einen Partner gefunden der sehr professionell und kompetent agiert; ist technisch und fachlich fit, so dass die Maßnahmen und Abstimmungen mit den Fachabteilungen wie IT, Datenschutz, QMB, Management immer auf Augenhöhe erfolgte und wir daher sehr zielgerichtet das Projekt erfolgreich umsetzen konnten.

Alexander Siegl
CTO
360 Digital Transformation hat sich als zuverlässiger und kompetenter Partner bei der Umsetzung unseres TISAX® Label-AL3 erwiesen.
Harald Baumeister
Geschäftsführer