
Wir – ein Team, das täglich ISO 27001-Audits durchführt, ISMS-Konzepte schreibt, andere berät und regelmäßig erklärt, wie Informationssicherheit „richtig“ gemacht wird – haben uns im Juli 2025 selbst zertifizieren lassen.
„Und plötzlich waren wir nicht mehr der Engineer – sondern das Gebäude, das auf Stabilität geprüft wird.“
Der Anfang: Der Moment der Entscheidung
Wir wussten: Wenn wir glaubwürdig bleiben wollen, müssen wir auch selbst zertifiziert sein. Nicht, weil wir es müssen. Sondern, weil wir es vorleben wollen. Weil wir nicht nur „talk the talk“, sondern eben auch „walk the talk“ müssen.
Also: Im Frühjahr 2025 fiel der Entschluss – wir bauen unser eigenes ISMS auf, lassen uns zertifizieren – und zwar nicht „irgendwie“, sondern bei einer von der DAkkS für ISO/IEC 27001 akkreditierten Zertifizierungsstelle [1].
Die Realität: Der Auditor auditiert sich selbst nicht so gern
Und dann beginnt der Selbstversuch. Wir, die sonst hinter Checklisten und Risikomatrizen stehen, saßen plötzlich selbst im Meeting und fragten uns:
- „Wie dokumentieren wir diesen Prozess sinnvoll?“
- „Warum tun wir das eigentlich so?“
- „Reicht das für den Auditor?“
- „Oder ist das zu wenig… oder zu viel?“
Spoiler: Der größte Gegner war nicht die Technik. Es war unser eigener Anspruch.
Die Herausforderungen: Prozesse, die im Alltag übersehen werden – und im Audit entscheidend sind
Unsere wichtigsten Erkenntnisse entstanden dort, wo Prozesse lange als selbstverständlich galten:
- Onboarding neuer Teammitglieder, das Wissen voraussetzt, aber nichts absichert
- Risikoanalysen zu Tools, die „organisch gewachsen“ sind
- Regelkommunikation, die nie dokumentiert wurde, weil sie „immer schon funktioniert hat“
Nach unserem eigenen Audit wissen wir: Prozess-Reife zeigt sich nicht in Komplexität, sondern darin, dass ein Prozess im Alltag gut umsetzbar ist und gelebt wird.
Deswegen haben wir alle Richtlinien und Prozesse für unsere täglichen Arbeiten in unserem WIKI integriert. Sogar die Veröffentlichung der Policies nach extern haben wir direkt in unser WIKI aufgenommen.
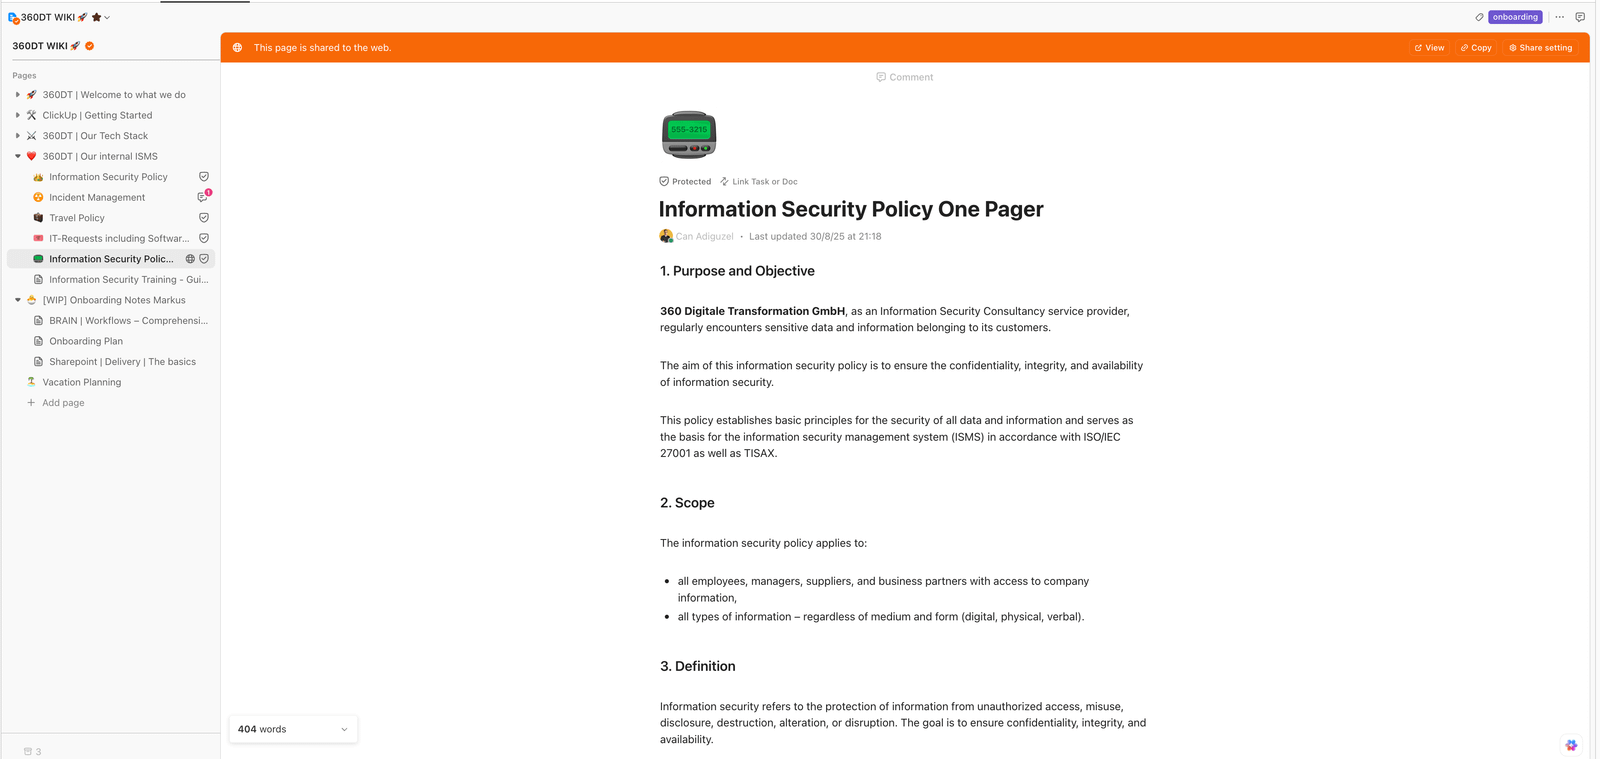
Damit vermeiden wir nicht nur den Aufwand zwischen den verschiedenen Welten (SharePoint, Google Drive, Confluence etc.) und das Hin- und Herspringen, sondern erhöhen auch die Beteiligung der Mitarbeiter.
Was wir bewusst ausgeschlossen haben
Nicht jedes Control aus Anhang A ist für jedes Unternehmen anwendbar. Jedes Unternehmen muss das für sich selbst anhand seiner Prozesse, Tätigkeiten und Risiken entscheiden. Deshalb haben wir einige Controls aus Anhang A in unserer Erklärung zur Anwendbarkeit (SoA) begründet als nicht anwendbar eingestuft:
- Physical Security – Als Remote-First-Unternehmen haben wir mehrere der Physical Controls herausgelassen.
- Softwareentwicklung – Da wir keine Software entwickeln, haben wir die technischen Kontrollen zur Softwareentwicklung aus dem Scope genommen.
Wir arbeiten transparent – deswegen war es uns wichtig, auch zu erzählen, was wir nicht mitgemacht haben. Weil Klarheit zählt, gerade bei Audits.
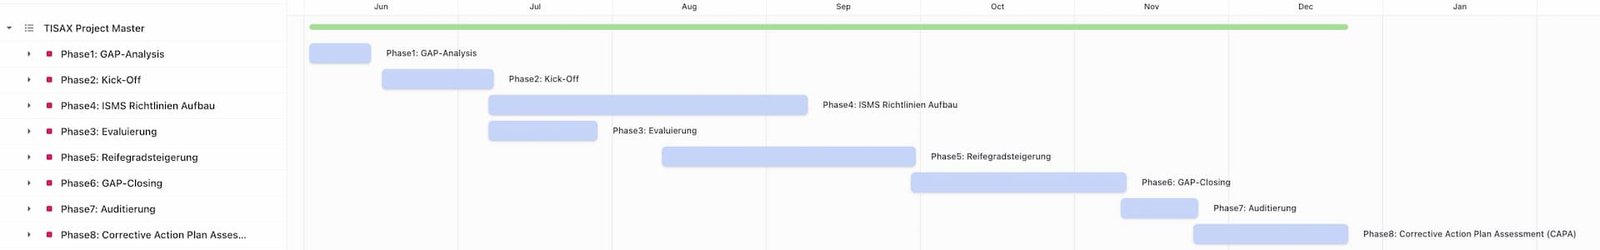
So verlief unser Weg – von der GAP-Analyse bis zum Zertifikat.
6 Monate später: Zertifikat in der Hand
Nach 6 Monaten intensiver Arbeit, vielen Diskussionen, neuen Routinen und ein paar Denkfehlern (ja, auch die gab’s!) können wir mit Stolz sagen:
Wir sind nach ISO/IEC 27001:2022 zertifiziert – durch eine DAkkS-akkreditierte Zertifizierungsstelle.
Und ein Zertifikat ist kein einmaliges Ereignis: Im Juni 2026 haben wir auch unser erstes Überwachungsaudit bestanden – der beste Beweis, dass unser ISMS nicht nur auf dem Papier existiert, sondern im Alltag funktioniert.
Das Zertifikat hängt nicht nur an der Wand – es verändert, wie wir arbeiten. Denn jetzt wissen auch wir wieder, wie es ist, sich durch Richtlinien zu kämpfen, zwischen Dokumentation und Produktivität abzuwägen – und sich zu fragen: „Wofür genau machen wir das nochmal?“
Für Vertrauen. Für Klarheit. Für nachhaltige Sicherheit.
Unser Learning: Jeder seriöse Berater sollte zertifiziert sein
Wenn Sie eine Beratung für Informationssicherheit suchen, fragen Sie bitte nicht nur: „Wie viele Kunden haben Sie betreut?“ Sondern auch: „Wie leben Sie Informationssicherheit selbst?“
Denn Informationssicherheit ist keine Theorie. Sie ist ein täglicher, manchmal lästiger, aber extrem wirkungsvoller Prozess. Und glauben Sie mir: Das Zertifikat an der Wand ist nur das Symbol. Der wahre Wert liegt in der Resilienz der Organisation.
Zertifizierung ist kein Selbstzweck.
Sie zwingt Sie, ehrlich hinzuschauen.
Und das ist gut so.
Wir wissen jetzt noch besser, wie sich Informationssicherheit in der Praxis anfühlt – und geben diese Erfahrung in unserer ISO 27001 Beratung an unsere Kunden weiter.
PS: Wenn Sie gerade selbst über eine ISO 27001-Zertifizierung nachdenken – wir wissen, wie sich das anfühlt. Sprechen Sie uns gern an – ohne Buzzwords, ohne PowerPoint-Schlachten. Wir reden lieber darüber, was wirklich wirkt.
Sie wollen erstmal selbst loslegen? Unsere ISO 27001 Checkliste gibt Ihnen den Überblick über die wichtigsten Schritte.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.
Quellen Nachweise:
[1] DAkkS: Akkreditierungsurkunde Proks Certification GmbH, Anlage D-ZM-21201-01-02 (ISO/IEC 27001)
Letzte Aktualisierung: 04.08.2026