ISMS-Templates für Confluence & Jira
ISO 27001 · TISAX® · NIS-2 — ein Paket, Ihre Instanz
Richtlinien, Prozesse und Jira-Workflows für ISO 27001, TISAX® (VDA ISA 6) und NIS-2 in einem Bundle. Auf Deutsch, importiert in Ihr eigenes Confluence und Jira (Cloud und Data Center). Entwickelt von Lead-Auditoren aus über 120 Kundenprojekten — nicht aus der Norm abgeschrieben, sondern aus bestandenen Audits.
Was Sie bekommen
- Vollständiger Richtlinien- und Prozesssatz für ISO 27001:2022 (alle Annex-A-Controls), TISAX® VDA ISA 6 und NIS-2 — in einer Struktur, ohne Doppelpflege
- Jira-Workflows für Risiken, Maßnahmen, Vorfälle, Lieferanten, Änderungen und interne Audits — inklusive Automatisierungsregeln
- Risikoregister, Statement of Applicability, Asset- und Lieferantenregister, Audit- und Management-Review-Vorlagen
- Installation gemeinsam mit unserem Team — einsatzbereit innerhalb von 3 Werktagen nach Zahlungseingang
- 12 Monate Updates inklusive — Normänderungen (z. B. ISA 2027), BSI-Hinweise zu NIS-2, Verbesserungen aus laufenden Audits
Warum Confluence und Jira — statt Dokumenten in Ordnern?
- Nachweise entstehen im Arbeitsalltag: Confluence versioniert jede Seite automatisch, Jira dokumentiert jeden Vorgang mit Status, Verantwortlichem und Verlauf. Im Audit zeigen Sie, wer wann was geändert oder erledigt hat — ohne Nachweise nachträglich zusammenzusuchen.
- Risiken und Maßnahmen als Vorgänge statt Tabellen: Jedes Risiko, jede Korrekturmaßnahme und jeder Vorfall hat einen Workflow mit klaren Status. Zuweisungen laufen über Automatisierungsregeln, offene Punkte bleiben sichtbar.
- Normbezug direkt am Vorgang: Ein Risiko verweist auf die betroffenen Annex-A-Controls; jede Richtlinie nennt die Normkapitel und Controls, die sie abdeckt.
- Eine Struktur für drei Standards: ISO 27001, TISAX® und NIS-2 ohne Doppelpflege; Firmendaten tragen Sie einmal ein.
- Kein zusätzliches Tool: Wenn Ihr Team Confluence und Jira bereits nutzt, läuft das ISMS dort, wo ohnehin gearbeitet wird.
So sieht es in Ihrem Confluence und Jira aus
Confluence: Ihr ISMS als Seitenbaum
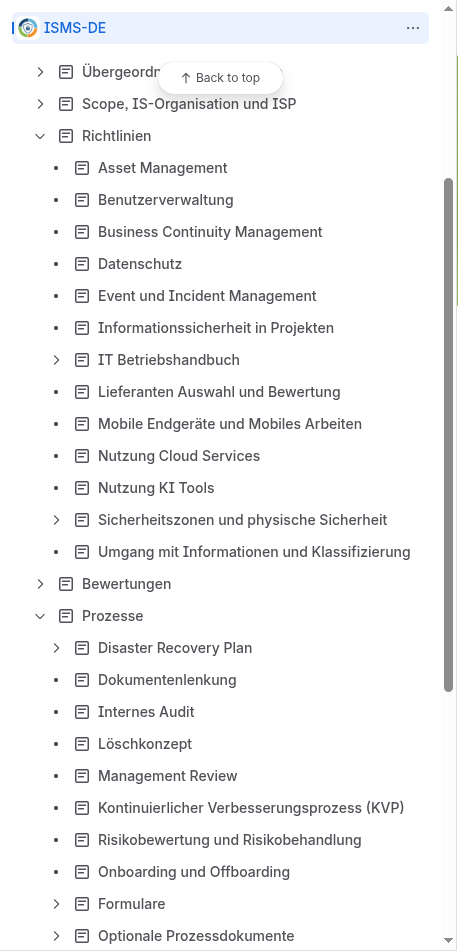
Der Space ist nach dem Aufbau eines ISMS gegliedert: Scope, IS-Organisation und Informationssicherheitsrichtlinie, Richtlinien, Bewertungen und Prozesse.
Richtlinien, u. a.: Asset Management · Benutzerverwaltung · Business Continuity Management · Datenschutz · Event und Incident Management · Informationssicherheit in Projekten · IT-Betriebshandbuch · Lieferanten Auswahl und Bewertung · Mobile Endgeräte und Mobiles Arbeiten · Nutzung Cloud Services · Nutzung KI Tools · Sicherheitszonen und physische Sicherheit · Umgang mit Informationen und Klassifizierung.
Prozesse, u. a.: Disaster Recovery Plan · Dokumentenlenkung · Internes Audit · Löschkonzept · Management Review · Kontinuierlicher Verbesserungsprozess (KVP) · Risikobewertung und Risikobehandlung · Onboarding und Offboarding · Formulare.
Jede Richtlinie auditfähig aufgebaut
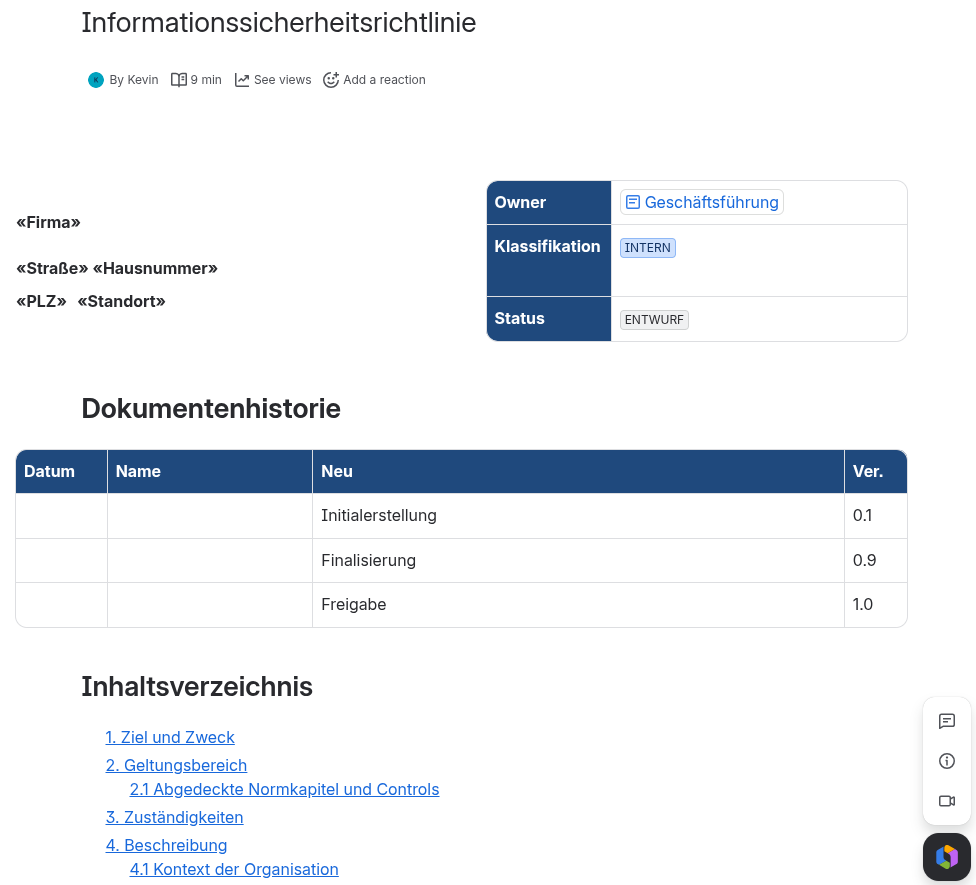
Jede Vorlage beginnt mit einer Tabelle für Owner, Klassifikation und Status, gefolgt von der Dokumentenhistorie mit Versionen. Im Inhaltsverzeichnis steht je Richtlinie, welche Normkapitel und Controls sie abdeckt. Firmenangaben sind als Platzhalter eingesetzt.
Seiten werden in Confluence automatisch versioniert.
Firmendaten einmal eintragen
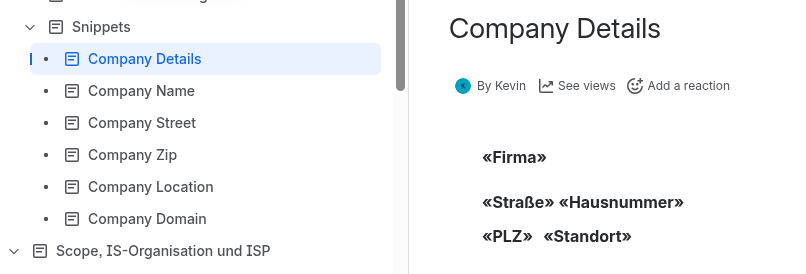
Firmenname, Straße, PLZ, Standort und Domain tragen Sie einmal auf den Variablenseiten ein — die Angaben erscheinen automatisch auf allen Seiten.
Jira: das ISMS-Projekt
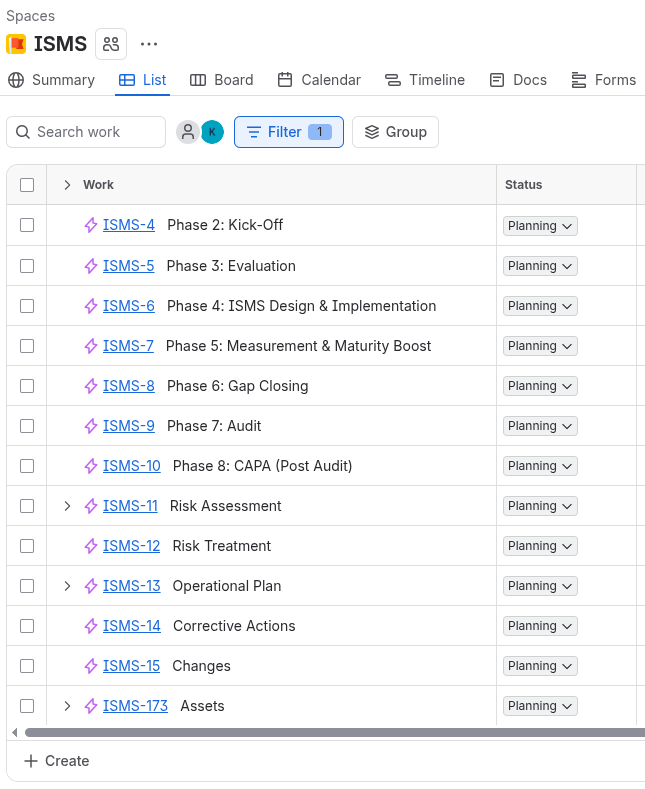
Das Jira-Projekt ist entlang der Projektphasen aufgebaut — von Kick-off, Evaluierung und ISMS-Aufbau über Reifegradsteigerung und GAP-Closing bis Audit und CAPA nach dem Audit. Dazu kommen Risikobewertung, Risikobehandlung, Operativer Plan, Korrekturmaßnahmen, Änderungen und Assets.
Vorgangstypen: Information Security Topic · Asset · Change · Corrective Action · Incident · IS Task · Risk Assessment · Risk Treatment.
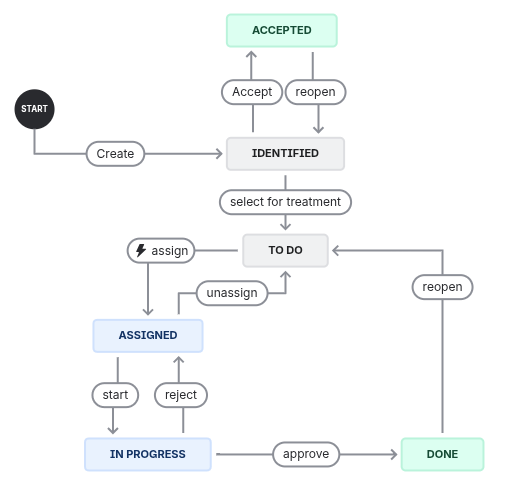
Workflows mit klaren Status
Beispiel Risikobehandlung: Ein Risiko wird identifiziert und entweder akzeptiert oder zur Behandlung ausgewählt, dann zugewiesen, bearbeitet und freigegeben. Die Zuweisung läuft über eine Automatisierungsregel.
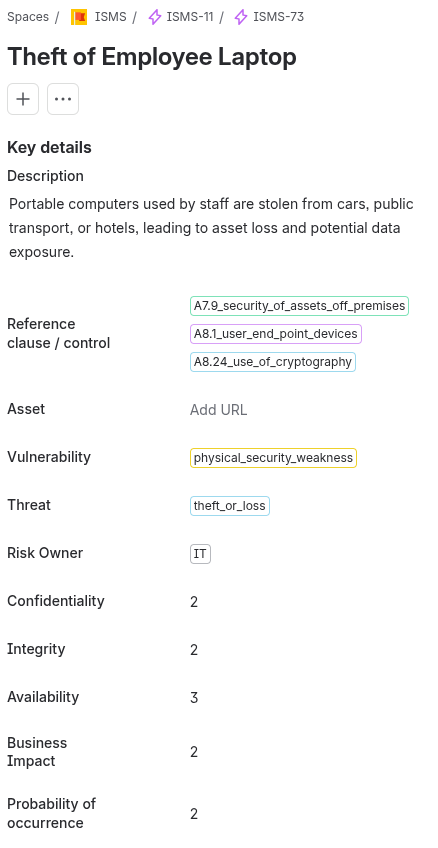
Beispiel: Risikovorgang in Jira
Jedes Risiko ist ein eigener Vorgang — mit Bezug auf die Norm-Controls (z. B. Annex A 8.24), Schwachstelle, Bedrohung und Risikoverantwortlichem. Bewertet werden Vertraulichkeit, Integrität, Verfügbarkeit, Business Impact und Eintrittswahrscheinlichkeit.
Preise (netto, einmalig)
| S | M | L | |
|---|---|---|---|
| Für | 1 Gesellschaft, bis 50 Mitarbeitende | bis 2 Gesellschaften, bis 250 Mitarbeitende | Gruppen, mehrere Standorte oder über 250 Mitarbeitende |
| Preis | 3.990 € | 5.990 € | ab 8.990 €, nach Scoping |
| Updates ab dem 2. Jahr | 500 €/Jahr | 750 €/Jahr | 1.000 €/Jahr |
| Zahlung | einmalig oder in 3 Raten | einmalig oder in 3 Raten | nach Angebot |
Alle Pakete enthalten den vollständigen Umfang — ISO 27001, TISAX® und NIS-2 sowie die Jira-Workflows. Die Pakete unterscheiden sich nur im Lizenzumfang.
Startangebot: Die ersten 10 Kunden erhalten 3 Jahre Updates inklusive statt 12 Monate.
Miete statt Kauf? Auf Anfrage bieten wir ein Mietmodell mit vollständiger Anrechnung auf den Kaufpreis an.
Vorteil für Template-Kunden: 10 % Rabatt auf interne Audits, E-Learning und Penetrationstests bei 360DT — 12 Monate ab Kauf, maximal 500 € pro Auftrag.
Nutzungsbedingungen
- Nutzung ausschließlich innerhalb der lizenzierten Gesellschaft(en); keine Weitergabe, kein Weiterverkauf, keine Nutzung durch Berater für Dritte
- Updates nur mit aktivem Update-Abonnement; Verlängerung jährlich, kündbar mit 3 Monaten Frist zum Laufzeitende
- Lizenz-Upgrade (S → M → L) jederzeit gegen Differenzpreis
- Voraussetzung: eigene Confluence-/Jira-Instanz (Cloud oder Data Center); Atlassian-Lizenzen nicht enthalten
So läuft es ab
- Paket im Formular wählen und bestellen — Rechnung per E-Mail, Zahlung per Überweisung
- Gemeinsame Installation innerhalb von 3 Werktagen nach Zahlungseingang: Wir importieren den Confluence-Space und die Jira-Konfiguration zusammen mit Ihnen in Ihre Instanz. Für den Import benötigen wir vorübergehend Administratorrechte; vorher erstellen Sie ein Backup. Erste Lieferungen ab 06.11.2026.
Häufige Fragen
Brauche ich alle drei Standards?
Sie zahlen keinen Aufpreis dafür. Wer heute nur ISO 27001 braucht, hat TISAX® und NIS-2 vorbereitet, falls Kunden oder Gesetz es verlangen.
Funktioniert das mit meinem bestehenden Confluence?
Ja — Cloud und Data Center, Import in einen neuen Space; bestehende Inhalte bleiben unberührt.
Wie läuft die Installation ab?
Wir installieren gemeinsam mit Ihnen. Confluence: Import in einen neuen Space, danach tragen Sie Firmenname, Adresse usw. auf den Variablenseiten ein. Jira: Sie erstellen vorher ein Backup; für den Import benötigen wir vorübergehend Administratorrechte und stimmen den Ablauf vorab mit Ihnen ab.
Was passiert bei Normänderungen?
Im ersten Jahr inklusive, danach über das Update-Abonnement. Die nächste große Änderung ist ISA 2027 für TISAX®.
Können wir die Templates anpassen?
Ja, vollständig — es sind Ihre Seiten und Workflows.
Brauchen wir trotzdem Beratung?
Notwendig ist sie nicht, aber ratsam: Eine Begleitung hilft, die Templates passend anzupassen, ohne auditrelevante Inhalte zu verlieren. Wenn Sie möchten, unterstützen wir Sie mit GAP-Analyse, Implementierungsbegleitung oder internem Audit; auf interne Audits gilt der Template-Kundenvorteil.