CRA-Meldepflicht für Hersteller: Fristen, Meldeweg und Umsetzung im Mittelstand
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle melden: eine Frühwarnung binnen 24 Stunden, eine Meldung binnen 72 Stunden und einen Abschlussbericht. Gemeldet wird über die Single Reporting Platform der ENISA; in Deutschland ist CERT-Bund im BSI das koordinierende CSIRT. Die Pflicht gilt auch für Produkte, die schon auf dem Markt sind. Auf dieser Seite erfahren Sie, ob Sie betroffen sind und wie Sie den Meldeprozess so aufsetzen, dass er im Ernstfall in 24 Stunden funktioniert.
Was der Cyber Resilience Act verlangt – und was davon schon gilt
Der Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847) regelt die Cybersicherheit von Produkten mit digitalen Elementen – also von Hardware und Software, die direkt oder indirekt mit einem Gerät oder Netzwerk verbunden werden kann. Er gilt in zwei Stufen:
- Seit 11. September 2026: die Meldepflichten nach Art. 14 für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle.
- Ab 11. Dezember 2027: die Hauptpflichten – grundlegende Cybersicherheitsanforderungen an Produkte und Schwachstellenbehandlung (Anhang I), Konformitätsbewertung, technische Dokumentation und CE-Kennzeichnung.
Die Meldepflicht ist damit der erste Teil des CRA, der bereits greift. Wer sie jetzt sauber aufsetzt, schafft zugleich die Grundlage für die Schwachstellenbehandlung, die ab Dezember 2027 Pflicht wird.
Wer ist betroffen?
Die Meldepflicht trifft Hersteller von Produkten mit digitalen Elementen, die in der EU auf dem Markt bereitgestellt werden – unabhängig von der Unternehmensgröße. Typische Beispiele aus dem Mittelstand:
- Maschinen- und Anlagenbauer mit Steuerungen, Firmware oder Fernwartung
- Hersteller vernetzter Geräte, Sensoren und Steuergeräte
- Softwarehersteller, deren Software als Produkt vertrieben wird (z. B. Desktop-, Mobile- oder Embedded-Software)
- Importeure und Händler, die ein Produkt unter eigenem Namen vertreiben oder wesentlich verändern – sie gelten dann selbst als Hersteller
Ausgenommen sind unter anderem Medizinprodukte, Luftfahrt- und Schiffsausrüstung sowie Fahrzeuge mit Typgenehmigung nach Verordnung (EU) 2019/2144, weil dafür eigene Regeln gelten. Für Automotive-Zulieferer kommt es darauf an, ob ein Produkt nur als Teil eines typgenehmigten Fahrzeugs oder auch eigenständig (z. B. als Ersatzteil, Nachrüstlösung oder für andere Branchen) auf den Markt kommt – das ist je Produkt zu prüfen. Reine Software-as-a-Service fällt nicht unter den CRA, solange sie keine Datenverarbeitungslösung eines Produkts ist.
Wichtig für Bestandsprodukte: Die Meldepflicht gilt auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden – auch ohne wesentliche Änderung (Art. 69 Abs. 3 CRA).
Was gemeldet werden muss
- Aktiv ausgenutzte Schwachstellen: Schwachstellen, für die es zuverlässige Belege gibt, dass ein Angreifer sie bereits ausnutzt. Eine bloß bekannte, aber nicht ausgenutzte Schwachstelle ist nicht meldepflichtig – sie muss aber ab Dezember 2027 im Rahmen der Schwachstellenbehandlung bearbeitet werden.
- Schwere Sicherheitsvorfälle: Vorfälle, die die Sicherheit des Produkts erheblich beeinträchtigen – etwa seine Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit – oder zur Ausführung von Schadcode führen.
Zusätzlich muss der Hersteller die betroffenen Nutzer über die Schwachstelle oder den Vorfall und mögliche Gegenmaßnahmen informieren (Art. 14 Abs. 8 CRA).
Die Meldefristen: 24 Stunden, 72 Stunden, Abschlussbericht
| Stufe | Frist | Inhalt |
|---|---|---|
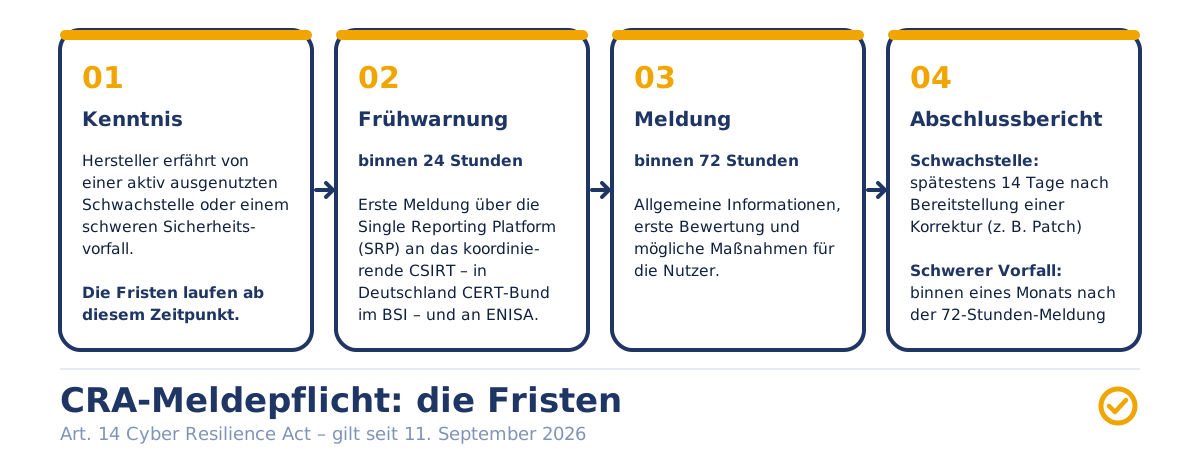
| Frühwarnung | 24 Stunden ab Kenntnis | Dass eine aktiv ausgenutzte Schwachstelle oder ein schwerer Vorfall vorliegt; bei Vorfällen, ob ein rechtswidriger oder böswilliger Hintergrund vermutet wird |
| Meldung | 72 Stunden ab Kenntnis | Allgemeine Informationen zum Produkt, erste Bewertung, ergriffene und empfohlene Maßnahmen für die Nutzer |
| Abschlussbericht – Schwachstelle | spätestens 14 Tage nach Bereitstellung einer Korrektur | Beschreibung, Schweregrad, Auswirkungen, Angaben zum Angreifer (soweit bekannt), Korrektur |
| Abschlussbericht – schwerer Vorfall | 1 Monat nach der 72-Stunden-Meldung | Beschreibung, Schweregrad, Ursache, laufende Abhilfemaßnahmen |
Die Fristen laufen ab dem Zeitpunkt, an dem der Hersteller Kenntnis erlangt – nicht erst, wenn die Ursache geklärt ist. 24 Stunden sind am Wochenende oder in der Urlaubszeit schnell vorbei. Deshalb entscheidet der vorbereitete Prozess, nicht das Wissen über die Verordnung.
So läuft die Meldung über die Single Reporting Platform
- Registrieren: Zugang zur CRA Single Reporting Platform (SRP) der ENISA über EU Login mit Mehr-Faktor-Authentifizierung einrichten. Eine Vorregistrierung ist nicht vorgeschrieben – im Ernstfall kostet die Einrichtung aber genau die Zeit, die fehlt.
- Koordinierendes CSIRT wählen: In der Regel richtet es sich nach der Hauptniederlassung in der EU. Für Hersteller mit Sitz in Deutschland ist das CERT-Bund im BSI. Hersteller ohne EU-Niederlassung richten sich nach Art. 14 Abs. 7 CRA (Bevollmächtigter, Einführer, Händler).
- Melden: Frühwarnung, Meldung und Abschlussbericht über die Plattform übermitteln. Eine Meldung erreicht das koordinierende CSIRT und ENISA gleichzeitig; das CSIRT leitet sie an die Behörden der Mitgliedstaaten weiter, in denen das Produkt verkauft wird.
Die Oberfläche der Plattform ist derzeit nur auf Englisch verfügbar. Legen Sie fest, wer im Unternehmen Zugang hat und wer vertritt.
CRA und NIS-2: zwei Meldepflichten, die sich ergänzen
| NIS-2 | CRA | |
|---|---|---|
| Wer meldet | Wichtige und besonders wichtige Einrichtungen | Hersteller von Produkten mit digitalen Elementen |
| Was | Erhebliche Sicherheitsvorfälle im eigenen Betrieb | Aktiv ausgenutzte Schwachstellen und schwere Vorfälle im Produkt |
| Wohin | BSI-Portal | ENISA Single Reporting Platform (CERT-Bund im BSI) |
| Fristen | 24 h / 72 h / 1 Monat | 24 h / 72 h / 14 Tage nach Korrektur bzw. 1 Monat |
Ein Unternehmen kann beiden Pflichten gleichzeitig unterliegen – etwa ein Maschinenbauer, der als wichtige Einrichtung unter NIS-2 fällt und zugleich vernetzte Produkte herstellt. Dann lohnt sich ein gemeinsamer Melde- und Incident-Prozess mit zwei Ausgängen. Mehr zu den NIS-2-Pflichten lesen Sie in unserem Leitfaden zur NIS-2 Umsetzung.
In 5 Schritten zum meldefähigen Prozess
1. Betroffenheit je Produkt klären
Produktliste erstellen: Welche Produkte enthalten digitale Elemente, welche sind auf dem EU-Markt, welche fallen unter eine Ausnahme? Ergebnis ist eine Übersicht, für welche Produkte die Meldepflicht gilt.
2. Rollen und Erreichbarkeit festlegen
Wer nimmt Hinweise auf Schwachstellen entgegen, wer bewertet sie, wer entscheidet über die Meldung, wer meldet? Für 24 Stunden braucht es eine Vertretung und eine Erreichbarkeit auch außerhalb der Bürozeiten.
3. Eingangskanäle für Schwachstellen schaffen
Hinweise kommen von Kunden, Forschern, Lieferanten oder aus dem eigenen Monitoring. Eine Kontaktadresse für Sicherheitsmeldungen (z. B. per security.txt), eine Richtlinie zur koordinierten Offenlegung und eine Übersicht der eingesetzten Software-Komponenten (SBOM) machen den Eingang planbar.
4. Bewertung und Meldung vorbereiten
Kriterien für „aktiv ausgenutzt“ und „schwerer Vorfall“ festlegen, Meldevorlagen für alle drei Stufen anlegen und den SRP-Zugang vorab einrichten. So entsteht im Ernstfall keine Diskussion über Zuständigkeiten.
5. Üben und ins ISMS einbinden
Den Ablauf einmal durchspielen. Wer ein ISMS nach ISO 27001 betreibt, hängt den Prozess an das bestehende Incident- und Schwachstellenmanagement an – die Strukturen sind meist schon da, es fehlen der Produktbezug und die externen Fristen.
Häufige Fragen zur CRA-Meldepflicht
Seit wann gilt die CRA-Meldepflicht?
Seit dem 11. September 2026. Die übrigen Pflichten des Cyber Resilience Act gelten ab dem 11. Dezember 2027.
Gilt die Meldepflicht auch für Produkte, die schon verkauft sind?
Ja. Die Meldepflicht nach Art. 14 gilt nach Art. 69 Abs. 3 CRA auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden.
Wo melde ich in Deutschland?
Über die CRA Single Reporting Platform der ENISA. Für Hersteller mit Hauptniederlassung in Deutschland ist CERT-Bund im BSI das koordinierende CSIRT.
Muss ich jede bekannte Schwachstelle melden?
Nein. Meldepflichtig sind aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Andere Schwachstellen müssen ab Dezember 2027 im Rahmen der Schwachstellenbehandlung nach Anhang I bearbeitet werden.
Welche Bußgelder drohen?
Verstöße gegen die Pflichten aus Art. 14 können mit Geldbußen von bis zu 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes geahndet werden – je nachdem, welcher Betrag höher ist (Art. 64 CRA).
Gilt die CRA-Meldepflicht auch, wenn wir schon unter NIS-2 melden?
Ja, beide Pflichten bestehen nebeneinander: NIS-2 betrifft Vorfälle im eigenen Betrieb, der CRA Schwachstellen und Vorfälle im Produkt. Ein gemeinsamer Prozess spart Aufwand.
Meldeprozess aufsetzen – mit 360DT
Wir prüfen mit Ihnen, welche Produkte unter die Meldepflicht fallen, legen Rollen, Eingangskanäle und Meldevorlagen fest und binden den Prozess in Ihr ISMS ein – nach ISO 27001, TISAX® oder NIS-2. Für die technische Seite ergänzen wir auf Wunsch einen Schwachstellen-Scan oder Penetrationstest.
Quellen: ENISA – CRA Single Reporting Platform · ENISA-Factsheet zur SRP (09/2026) · Verordnung (EU) 2024/2847 (Cyber Resilience Act), Art. 14, 64, 69 · Stand: Oktober 2026. Diese Seite ersetzt keine Rechtsberatung.