Die NIS-2-Richtlinie stellt Unternehmen vor neue Herausforderungen in der IT-Sicherheit. Besonders in der Industrie, wo vernetzte Systeme und kritische Infrastrukturen im Fokus stehen, sind gezielte Maßnahmen erforderlich, um den gesetzlichen Anforderungen gerecht zu werden.
Unser Guide bietet Ihnen eine praxisnahe Einführung in die Umsetzung der NIS-2-Richtlinie für Industrieunternehmen in Deutschland. Sie erfahren, welche neuen Verpflichtungen auf Sie zukommen, wie Sie Sicherheitsmaßnahmen effizient umsetzen und welche Schritte notwendig sind, um Ihre Organisation langfristig abzusichern.
Nutzen Sie diesen Leitfaden, um sich optimal auf die regulatorischen Anforderungen vorzubereiten und die Cyber-Resilienz Ihres Unternehmens zu stärken.
Sie möchten die Umsetzung nicht allein stemmen? Unsere NIS-2 Beratung begleitet Sie von der Betroffenheitsanalyse über die Gap-Analyse bis zum nachweisfähigen ISMS – starten Sie mit einem kostenlosen 45-minütigen Erstgespräch.
NIS-2-Durchsetzung durch das BSI: Was ab dem vierten Quartal 2026 gilt
Die Registrierungsfrist beim BSI endete am 6. März 2026, die Nachfrist des BSI am 31. Juli 2026. Bis zum 30. September 2026 hatten sich 20.373 Einrichtungen registriert – erwartet werden rund 30.000. Fast ein Drittel der betroffenen Unternehmen fehlt also noch.
Die BSI-Durchsetzung beginnt jetzt – so sieht der Zeitplan aus:
- Viertes Quartal 2026: Das BSI schreibt Unternehmen an, die registrierungspflichtig sind, aber fehlen. Am Anfang steht eine Anhörung, nicht sofort ein Bußgeld.
- Ab dem ersten Quartal 2027: Einzelne vom BSI angeordnete Prüfungen folgen – Einrichtungen müssen ihre Maßnahmen dann nachweisen.
Was Sie jetzt tun sollten
- Betroffenheit klären: Sektor und Unternehmensgröße prüfen – auch Tochtergesellschaften und Standorte. Eine Übersicht finden Sie in unserer NIS-2-Checkliste.
- Registrierung nachholen: Wer betroffen und nicht registriert ist, sollte das über das BSI-Portal sofort nachholen. Eine fehlende Registrierung kann mit einem Bußgeld von bis zu 500.000 € geahndet werden.
- Nachweise vorbereiten: Risikomanagementmaßnahmen nach § 30 BSIG dokumentieren, die Schulung der Geschäftsleitung nach § 38 BSIG belegen und den Meldeprozess (24 h Frühwarnung, 72 h Meldung, Abschlussbericht nach einem Monat) festlegen.
- Auf ein BSI-Schreiben reagieren: Frist notieren, die Anhörung für eine Stellungnahme nutzen und Registrierung sowie Umsetzungsstand belegen.
Sie möchten wissen, wo Sie stehen? In einer NIS-2 Beratung klären wir Betroffenheit, Registrierung und die wichtigsten Lücken – starten Sie mit einem kostenlosen Erstgespräch.
Quelle: Aussagen von BSI-Abteilungsleiter Timo Hauschild, berichtet von ChannelPartner am 08.10.2026; Registrierungszahl Stand 30.09.2026. Ein eigenes BSI-Verfahrensdokument dazu gibt es bisher nicht.
NIS-2-Updates per E-Mail
BSI-Schreiben, Prüfungen, neue Fristen: Wir melden uns, wenn sich bei NIS-2 etwas ändert – dazu neue Fachbeiträge und Praxiswissen. In der Regel einmal im Monat, jederzeit abbestellbar.
Welche Schritte sind notwendig, um NIS2-konform zu werden?
NIS-2-Konformität erreichen Sie in fünf Schritten: 1. Betroffenheitsanalyse und Registrierung — prüfen, ob Ihr Unternehmen als besonders wichtige oder wichtige Einrichtung unter das BSIG fällt, und sich falls ja sofort beim BSI registrieren (§ 33 BSIG). 2. Gap-Analyse — Ist-Zustand gegen die Pflichten aus § 30 BSIG stellen. 3. Umsetzung — priorisierte Maßnahmen aus dem Umsetzungsplan abarbeiten, inklusive Schulung der Geschäftsleitung (§ 38 BSIG). 4. Nachweisfähigkeit — Meldeprozesse und Dokumentation aufbauen. 5. Betrieb — Maßnahmen regelmäßig prüfen und nachschärfen. Die Details zu jedem Schritt finden Sie in diesem Leitfaden; den Einstieg macht in der Praxis fast immer die Gap-Analyse.
Wie kann ich einen Projektplan erstellen, um das NIS2-Umsetzungsgesetz rechtssicher und fristgerecht umzusetzen?
Planen Sie rückwärts vom Ziel der Nachweisfähigkeit und rechnen Sie mit 3–12 Monaten, je nach Reifegrad und Ausgangslage: Phase 1 (Monat 1): Betroffenheit klären, Scope und Verantwortliche festlegen. Phase 2 (Monat 1–2): Gap-Analyse mit priorisiertem Maßnahmenkatalog. Phase 3 (Monat 2–6): Umsetzung — Risikomanagement, Meldewege, Lieferkettensicherheit, Schulungen. Phase 4 (ab Monat 6): interne Prüfung und Nachweisdokumentation. Wichtig: Die Pflichten gelten bereits seit dem 6. Dezember 2025 – es gibt keine Übergangsfrist. Wer noch nicht nachweisfähig ist, sollte sofort mit Registrierung, Meldeprozess (24 h/72 h/1 Monat) und Schulung der Geschäftsleitung beginnen und die übrigen Phasen parallel umsetzen.
Wie kann man mit ISMS-Software die NIS-2-Richtlinie effizient umsetzen?
Software beschleunigt die Umsetzung, ersetzt sie aber nicht: Ein ISMS-Tool hilft bei Risikoinventar, Maßnahmenverfolgung und Nachweisdokumentation. Die inhaltlichen Entscheidungen — Scope, Risikobewertung, Maßnahmenauswahl — bleiben Führungsaufgabe. Unsere Empfehlung: erst Gap-Analyse und Struktur, dann Toolauswahl passend zur Unternehmensgröße.
Was bedeutet der ISMS-Reifegrad im Kontext von NIS 2?
Der Reifegrad Ihres internen Informationssicherheitssystems (ISMS) beschreibt, wie systematisch Ihre Sicherheitsmaßnahmen gesteuert werden — von ad hoc bis kontinuierlich verbessert. Für NIS-2 zählt: Maßnahmen müssen nicht nur existieren, sondern wirksam und nachweisbar betrieben werden. Ein niedriger Reifegrad ist das häufigste Ergebnis unserer Gap-Analysen — und der Grund, warum reine Checklisten-Compliance im Ernstfall nicht trägt.
Verstehen der NIS-2 Richtlinie
Was ist die NIS-2 Richtlinie?
Die NIS-2 Richtlinie ist eine europäische Richtlinie, die im Dezember 2022 vom Europäischen Parlament verabschiedet wurde. NIS steht für „Network and Information Security“ (Sicherheit von Netz- und Informationssystemen); die Richtlinie (EU) 2022/2555 stammt vom 14. Dezember 2022. NIS-2 ist die Weiterentwicklung der NIS-1 Richtlinie, die im Jahr 2016 von der EU verabschiedet wurde.
Die Mitgliedstaaten waren verpflichtet, diese Richtlinie bis zum 17. Oktober 2024 in nationales Recht umzusetzen. In Deutschland wurde diese Frist jedoch nicht eingehalten. Aufgrund der vorgezogenen Bundestagswahl verzögerte sich das Gesetzgebungsverfahren; nach Abschluss des parlamentarischen Verfahrens ist das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) seit dem 6. Dezember 2025 in Kraft.
Der Unterschied oder besser gesagt der Hintergrund von NIS-2 ist recht umfangreich geworden. Mit der NIS2 Regelung wurden die Anforderungen an die Informationssicherheit im Unternehmen definiert.
Ziel ist es, ein Informationssicherheitsmanagementsystem (ISMS) zu etablieren, damit Unternehmen einen risikobasierten Ansatz und entsprechende Maßnahmen gegen Cyberrisiken implementieren und deren Wirksamkeit überprüfen können.
Darüber hinaus sind die Verantwortlichkeiten der Geschäftsleitung sowie die Meldepflichten Schwerpunkte der NIS2-Richtlinie.
Nach Angaben des BSI fallen in Deutschland rund 29.500 Unternehmen und Einrichtungen unter die NIS-2-Aufsicht – ein großer Teil davon aus dem verarbeitenden Gewerbe. In diesem Artikel erklären wir in einfacher Form, was das für Ihr produzierendes Unternehmen bedeutet, welche Vorteile es bringt und welcher Aufwand dahintersteckt.
Welche Unternehmen sind von NIS2 betroffen?
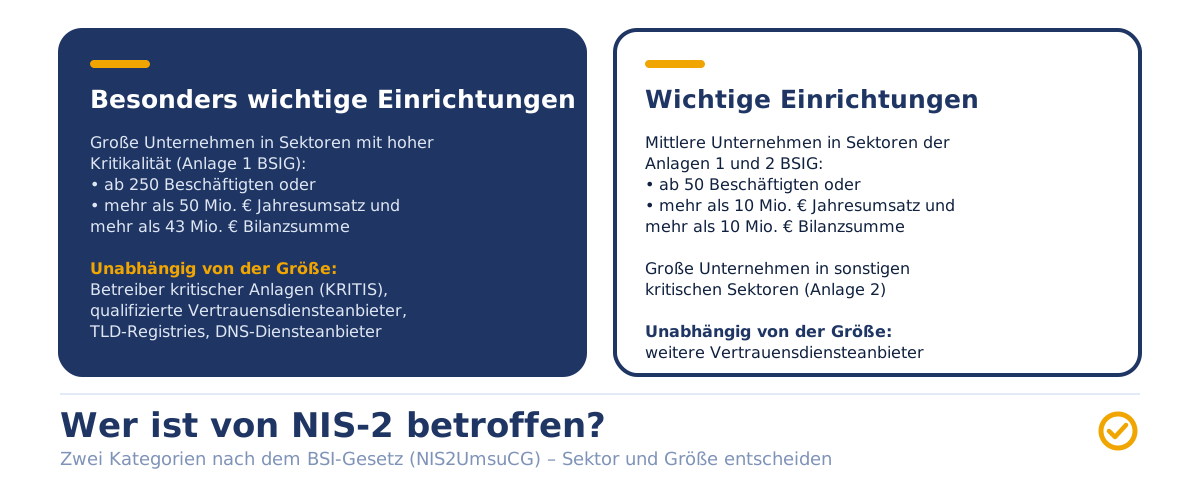
In der NIS-2-Richtlinie gibt es 2 Kategorien: besonders wichtige und wichtige Einrichtungen. Darüber hinaus gibt es weitere Voraussetzungen wie Mitarbeiterzahl und/oder Umsatz.
Wichtige Einrichtungen (mittlere Unternehmen): mindestens 50 Beschäftigte oder mehr als 10 Mio. € Jahresumsatz und mehr als 10 Mio. € Jahresbilanzsumme.
Besonders wichtige Einrichtungen (große Unternehmen): mindestens 250 Beschäftigte oder mehr als 50 Mio. € Jahresumsatz und mehr als 43 Mio. € Jahresbilanzsumme. KRITIS-Betreiber sind unabhängig von der Größe besonders wichtige Einrichtungen.
Eine umfassende Übersicht finden Sie in unserem Artikel NIS-2 Checkliste für betroffene Organisationen. Dort gibt es auch unsere Checkliste zum Download.
Wenn Ihr Unternehmen in eine der folgenden Kategorien und Anwendungsbereiche fällt, ist es sehr wahrscheinlich, dass Sie NIS-2 umsetzen müssen:
- Betreiber kritischer Anlagen / Kritische Infrastrukturen (KRITIS)
- Vertrauensdienste Anbieter
- Andere kritische Dienste (Bank- und Finanzwesen, digitale Infrastruktur, Bundesverwaltung, Weltraum (Betreiber von Bodeninfrastruktur), Post- und Paketdienste, Abfall- und Entsorgungswirtschaft, chemische Industrie (Herstellung und Vertrieb), Lebensmittelproduktion und -handel, verarbeitendes Gewerbe, digitale Dienstleister, Forschung und Entwicklung)
Sie sind sich nicht sicher? Dann nutzen Sie die offizielle BSI Betroffenheits-Check-Seite, um Ihre Betroffenheit zu überprüfen:
Da das NIS2-Umsetzungsgesetz eine gesetzliche Vorgabe ist, kann eine Nichtumsetzung erhebliche Konsequenzen nach sich ziehen.
Betroffenen Unternehmen drohen Bußgelder bis 10 Mio. € bzw. 2 % des weltweiten Jahresumsatzes (besonders wichtige Einrichtungen) oder bis 7 Mio. € bzw. 1,4 % (wichtige Einrichtungen); die Prozentgrenze greift ab 500 Mio. € Umsatz (§ 65 BSIG). Verantwortliche Manager können persönlich haftbar gemacht und vorübergehend von ihren Aufgaben entbunden werden.
Ohne Umsetzung gehen praktische Vorteile im Kampf gegen Cyberkriminalität verloren, da Sicherheitslücken unentdeckt bleiben. Zudem drohen Reputationsverluste und Misstrauen der Kunden, was zu langfristigen wirtschaftlichen Schäden führen kann.
Welche Unterschiede bestehen zu ISO 27001 & TISAX®
Jedes ISMS ist anders. Man darf nicht vergessen, dass die Grundkonzepte Asset Management, darauf aufbauend Risikomanagement, Schulungen, interne Audits, Managementbewertung und der PDCA-Zyklus die Basis für ein solides ISMS sind. Und die Mutter aller ISMS Standards ist weltweit und branchenunabhängig die ISO 27001 Norm.
TISAX® ist das Prüf- und Austauschverfahren der Automobilindustrie; geprüft wird nach dem VDA-ISA-Katalog, der auf ISO/IEC 27001 aufbaut. Die Anforderungen von TISAX® sind konkreter beschrieben. Trotzdem haben alle ISMS Systeme – wenn richtig implementiert und mit dem richtigen Scope – mindestens 80% der Basis des ISMS Standards.
Ein gelebtes ISMS nach ISO 27001 oder TISAX® deckt einen großen Teil der Risikomanagementmaßnahmen nach § 30 BSIG ab. Zusätzlich nötig sind vor allem: Registrierung beim BSI, das gesetzliche Meldeverfahren, die Pflichten und Schulung der Geschäftsleitung (§ 38 BSIG) und ein Geltungsbereich, der alle für die Dienste genutzten Systeme umfasst.
Unternehmen, die bereits nach ISO 27001 und/oder TISAX® zertifiziert sind, müssen noch zusätzliche Maßnahmen ergreifen, um die Anforderungen von NIS-2 zu erfüllen.
Dazu gehören strengere Meldepflichten für Sicherheitsvorfälle innerhalb von 24 bis 72 Stunden, erweiterte Risikomanagementmaßnahmen sowie eine verstärkte Kontrolle der Cybersicherheit in der gesamten Lieferkette.
Darüber hinaus wird die Unternehmensleitung explizit in die Verantwortung genommen, muss sich aktiv an Sicherheitsstrategien beteiligen und sicherstellen, dass die gesetzlichen Anforderungen nachweislich erfüllt werden, um Sanktionen und Haftungsrisiken zu vermeiden.
Wir helfen Ihnen gerne, das GAP zwischen ISO 27001 und/oder TISAX® mit NIS2 zu schließen.
Vorbereitung auf die Umsetzung von NIS2
Nachfolgend sind die Verfahren zur Vorbereitung und Durchführung eines NIS2-Projekts aufgeführt.
Bestandsaufnahme der IT- und Sicherheitslandschaft
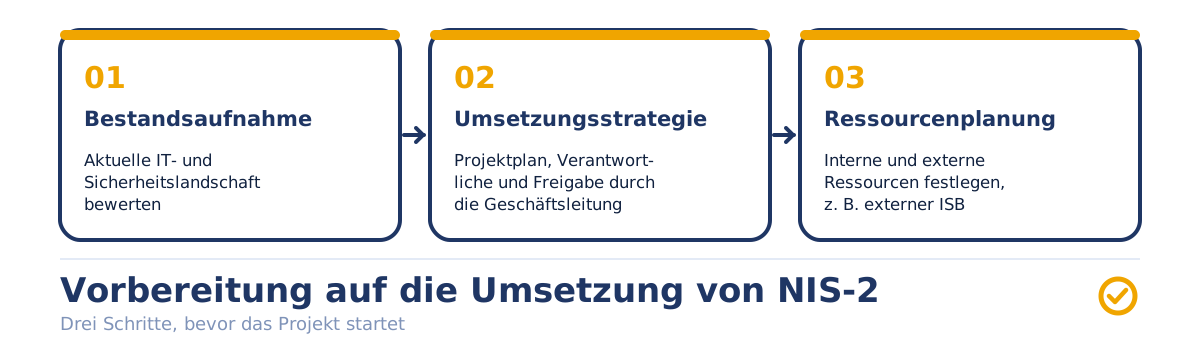
Um ein erfolgreiches NIS-2 Projekt zu starten, ist der erste Schritt eine Bestandsaufnahme durchzuführen. Dies erlaubt uns das Unternehmen zu verstehen und die konkreten Maßnahmen bis zur NIS2 Konformität festzulegen.
Die GAP Analyse hilft beiden Seiten nicht nur ein klares Verständnis über die “Ist-Situation” zu bekommen, sondern hilft auch bei der Identifikation von Sicherheitslücken.
Wie in anderen Sicherheits-Frameworks, z.B. ISO 27001 oder TISAX®, ist eine GAP-Analyse, wenn sie richtig durchgeführt wird, ein unumgänglicher erster Schritt. Als erfahrenes Beratungsunternehmen haben wir dafür eine Methodik entwickelt. Sie stammt aus über 120 Kundenprojekten zu ISO 27001 und TISAX®, auf denen NIS-2 aufbaut.
Im Zuge der GAP-Analyse wird neben der Identifikation von Sicherheitslücken sowie konkreten Maßnahmen auch die Priorisierung (Kritikalität) der Maßnahmen festgelegt und ein entsprechender Projektplan erstellt.
Erstellen einer Umsetzungsstrategie
Nach der Erstellung des Projektplans werden die Verantwortlichkeiten für jede Maßnahme sowie für jedes Deliverable der Projektphase definiert. Um klare Endpunkte für die Projektphasen zu haben, wird pro Projektphase ein Milestone definiert. Dies hilft, die Verantwortlichkeiten klar zu trennen sowie detaillierte und zeitorientierte Maßnahmenpläne zu erstellen.
Abschließend wird der Projektplan mit den verantwortlichen Personen und dem definierten Projektleiter festgelegt und von der Geschäftsleitung hinsichtlich der Ressourcen und der Projektunterstützung bestätigt. Ohne die Bestätigung des Managements kann keine NIS-2 Implementierung erfolgreich sein.
Ressourcenplanung
Die Ressourcenplanung spielt eine wichtige Rolle in der Realisierung eines NIS2-Projektes. Wie oben erwähnt, muss die Ressourcenplanung durchgeführt und mit dem Management abgestimmt werden. Es gibt jedoch unterschiedliche Erwartungen an interne und externe Ressourcen.
Eine externe Rolle wie z.B. CISO oder Information Security Officer und externe Beratung wird je nach Unternehmensgröße empfohlen und ist in der Industrie üblich. Es ist daher auch üblich, zu Beginn des Projekts die internen und externen Ressourcen festzulegen, damit die damit verbundenen Kosten und der Projektplan von der Unternehmensleitung genehmigt werden.
Schritt-für-Schritt Umsetzung der NIS-2 Anforderungen
Im Laufe der Jahre haben wir eine Methodik entwickelt, mit der wir Schritt für Schritt ein ISMS-Projekt umsetzen können, sei es NIS-2, ISO 27001 oder TISAX®. In den folgenden Abschnitten wird diese Methodik erläutert. Hier finden Sie eine ausführliche Übersicht zu den NIS2-Anforderungen.
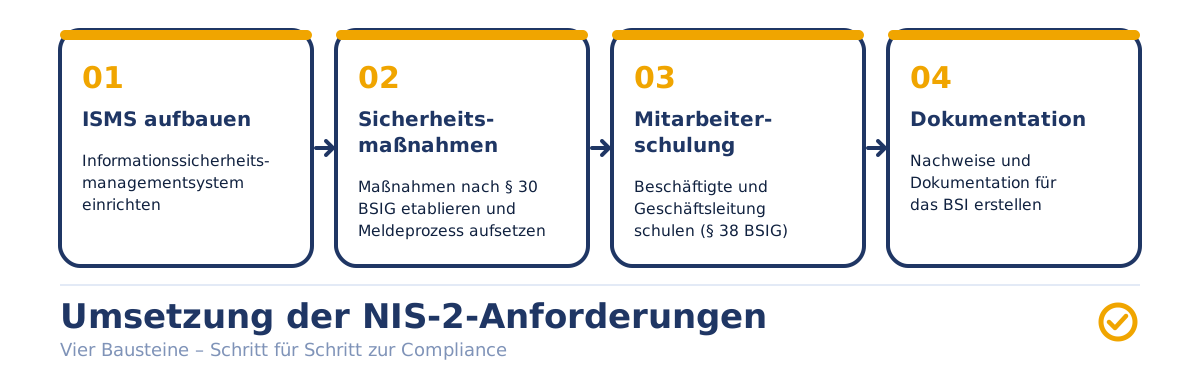
Aufbau eines Informationssicherheitsmanagementsystems (ISMS)
Wie oben beschrieben, ist der erste Schritt eine GAP-Analyse. Während der GAP-Analyse werden die bestehenden Systeme (falls vorhanden) überprüft und deren Implementierung analysiert.
Dabei wird der Geltungsbereich des bestehenden ISMS berücksichtigt und der Anpassungsbedarf definiert. Zusätzlich werden bestehende Zertifizierungen QM, IATF o.ä. berücksichtigt, da mehrere Themen (Auditplanung, Dokumentenlenkung, Schulungen etc.) gemeinsam sein können und integriert werden können.
Wenn das Unternehmen kein bestehendes ISMS hat, muss dieses System von Grund auf neu aufgebaut werden.
Ein wichtiger Bestandteil eines ISMS ist das Risikomanagement. Ein etabliertes Risikomanagement (z.B. nach ISO 27005) hilft Unternehmen, ihren Risikoappetit zu definieren und eine entsprechende Risikobewertungsmethoden festzulegen. Anschließend wird die Risikobewertung durchgeführt und die Risikobetrachtung vorgenommen.
Unabhängig von bestehenden Systemen werden technische und organisatorische Maßnahmen (TOMs) definiert und Schritt für Schritt entsprechend der Kritikalität umgesetzt. Diese TOMs sind das Ergebnis der Risikobewertung und der Normanforderungen.
Sicherheitsmaßnahmen & Prozesse etablieren
Wenn ein Unternehmen die notwendigen TOMs definiert, beginnt gleichzeitig die Prozess Etablierung, da jedes ISMS einen gewissen Reifegrad benötigt. In der Regel brauchen Prozesse drei bis sechs Monate Betrieb, bis sie nachweisbar wirksam sind. Prozess Etablierung bedeutet kontinuierliche Verbesserung. Auch dies ist Bestandteil eines jeden ISMS.
Welche TOMs müssen implementiert werden?
Dies hängt davon ab, welche TOMs bisher umgesetzt wurden. Es kann sein, dass die technischen Maßnahmen aufgrund der Netzwerksicherheit, des Identitäts- und Zugriffsmanagements und/oder des Notfallmanagements umgesetzt werden müssen.
Business Continuity Management (Backup, Notfallwiederherstellung, Krisenmanagement) ist eine ausdrückliche Mindestanforderung nach § 30 Abs. 2 BSIG.
Schulung & Sensibilisierung der Mitarbeiter
Eine der wichtigsten organisatorischen Maßnahmen ist die Sensibilisierung der Mitarbeiter (Security-Awareness-Trainings). Klassische Schulungen können durchgeführt werden. Mit Hilfe der Technik können aber auch zusätzliche Sensibilisierungsmaßnahmen wie Phishing-Kampagnen, interaktive E-Learnings sowie abteilungs- und themenspezifische Schulungen durchgeführt werden.
Dokumentation & Berichtspflichten
Was nicht dokumentiert ist, existiert nicht. Diese Aussage kennt jeder, der schon einmal an einem Audit teilgenommen hat. So ist es auch bei der Umsetzung von NIS2. Jeder für das ISMS relevante Prozess muss dokumentiert werden. Zusätzlich müssen die Prozesse (z.B. im Falle eines Incidents) festgelegt werden, um die Berichterstattung der vom Gesetzgeber definierten Meldestelle zur Verfügung zu stellen.
Wichtig zu erwähnen ist auch, dass die Nachweise über die Realisierung eines Prozesses (z.B. Prozess Back-Up Management und Nachweise über die regelmäßige Sicherung) dokumentiert und regelmäßig überprüft werden müssen. Interne und externe Audits sowie Managementbewertungen gehören selbstverständlich zu den Dokumentationspflichten.
Stellen Sie selbst Produkte mit digitalen Elementen her, etwa Maschinen mit Steuerung oder Software, gilt seit dem 11. September 2026 zusätzlich die CRA-Meldepflicht für aktiv ausgenutzte Schwachstellen und schwere Vorfälle in Ihren Produkten.
Die Rolle externer Berater & Dienstleister
Bis hierher haben wir alle Aufgaben zusammengefasst. Nun stellt sich die Frage:
Wann ist ein externer Berater sinnvoll?
Diese Frage ist leicht zu beantworten. Wenn Sie entweder von den bestehenden Systemen oder von den bestehenden Mitarbeitern die notwendige Erfahrung haben und gleichzeitig die Ressourcen zur Verfügung stellen, kann es sein, dass ein externer Berater nicht notwendig ist.
Unserer Erfahrung nach fehlt diese Erfahrung in den meisten mittelständischen Unternehmen, die unter NIS-2 fallen. Deshalb ist externe Unterstützung dort meist sinnvoll.
Wann ist ein externer Berater sinnvoll?
Diese Erfahrungen im eigenen Haus aufzubauen ist kosten- und meist auch zeitintensiv. Daher kann ein Beratungsunternehmen nicht nur bei der Umsetzung helfen, sondern am Ende des Tages auch Kosten sparen. Unsere NIS-2-Beratung bieten wir als Festpreis nach Scoping an – ab 12.000 €; der Einstieg erfolgt über eine Gap-Analyse. Wie oben beschrieben, hilft ein Externer bei der Durchführung der GAP-Analyse, der Erstellung des Projekt- und Maßnahmenplans inklusive der Festlegung von Verantwortlichen. Er kann Sie beraten und mit einem Hands-on-Ansatz bei der Implementierung begleiten.
Auswahl eines passenden Beraters
Der Hands-on Approach, bei dem ein Beraterteam nicht nur die Beratung, sondern auch die Umsetzung der Maßnahmen übernimmt und gleichzeitig das Projektmanagement durchführt, ist in der Praxis am sinnvollsten. Dieser Ansatz vermeidet Fehler, spart Zeit bei der Einarbeitung und beschleunigt die Durchführung.
Der richtige Berater (oder ein Beraterteam) muss nicht nur Erfahrung mit NIS2 haben (da NIS2 noch jung ist), sondern vor allem mit Standards wie ISO 27001 und TISAX®. Es ist immer hilfreich, Branchenkenntnisse und einen flexiblen Ansatz zu haben. Dies hilft bei den Anpassungen, da es nicht den einen richtigen Weg gibt, um die Anforderungen von NIS2 zu implementieren.
Der Beratungsansatz sollte immer individuell und maßgeschneidert auf die Branche, die Unternehmensgröße und die Kernkompetenzen des Unternehmens sein.
Zusammenarbeit mit externen Dienstleistern
Ein externer Dienstleister kann Ihr Unternehmen auch bei anderen Themen unterstützen, z.B. Managed Security Services (MSSP), wenn Sie ein ISMS-Tool und einen Service wie SOC benötigen, kann Ihr Dienstleister ins Spiel kommen. Natürlich sind diese Services je nach Bedarf notwendig und nicht für jedes Unternehmen geeignet.
Die Zusammenarbeit mit einem externen Dienstleister kann langfristig (auch nach der Umsetzung der NIS-2 Anforderungen) sinnvoll sein. Eine kontinuierliche Betreuung, die Verbesserung des ISMS sowie die Durchführung interner Audits sind immer notwendig. Zusätzlich kann der externe Dienstleister die Rolle des CISO oder des externen ISB übernehmen.
Typische Herausforderungen aus unserer Praxis
Die Expertise, die im Markt vorhanden ist, ist die ISMS-Expertise, die durch die Implementierung verschiedener Systeme vorhanden ist. Daher kennen wir die typischen Herausforderungen und deren Lösungen.
- Ungenügende Erfahrung und Ressourcen: Wie oben erläutert, ist es um ein Vielfaches teurer und zeitaufwendiger, die Expertise intern aufzubauen.
- Falsche Interpretation der Norm: Häufig wird festgestellt, dass Unternehmen die Anforderungen der Norm falsch interpretiert und umgesetzt haben. Dies kann nicht nur viel Geld kosten, sondern auch eine Nicht-Konformität mit dem Standard und entsprechenden Konsequenzen nach sich ziehen.
- Nicht nachhaltige Prozesse und Papier Bürokratie: Die ISMS Prozesse werden meist übertrieben und deren Sinn im Kontext des Unternehmens nicht berücksichtigt, was zu Dokumentations Bürokratie und ohne richtigen Zweck zu einer Umsetzung einer Kontrolle/Anforderung führt.
Ein externes Beratungsunternehmen bringt 3 weitere Vorteile:
- Erfahrungen und Best Practices aus der gleichen Branche (Benchmark innerhalb der Branche)
- Erfahrungen und Best Practices aus anderen Branchen/Märkten (Benchmark außerhalb der Branche)
- Lessons Learned aus früheren Projekten. Ein Fehler ist nur dann wertvoll, wenn er einmal gemacht wurde.
Man kann daraus lernen und größere Fehler in der Zukunft vermeiden. Dies gilt sowohl für ISMS als auch für NIS2-Projekte.
NIS-2 Gap-Analyse: Schritte, Best Practices und externe Unterstützung
Die NIS-2 Gap-Analyse vergleicht Ihren Ist-Zustand mit den Pflichten des NIS2-Umsetzungsgesetzes und liefert einen priorisierten Umsetzungsplan mit realistischem Zeitplan. Sie ist der erste konkrete Schritt nach der Betroffenheitsanalyse — und die Grundlage für jedes Budget- und Projektgespräch mit der Geschäftsleitung.
Schritte einer NIS2-Gap-Analyse: Durchführung in der Praxis
- Scope festlegen — welche Standorte, Systeme und Prozesse fallen unter NIS-2?
- Soll-Ist-Vergleich gegen die Anforderungen aus § 30 BSIG: Risikomanagement, Incident-Handling, Business Continuity, Lieferkette, Verschlüsselung, Zugriffskontrolle.
- Reifegradbewertung je Maßnahmenbereich — vorhanden heißt nicht wirksam.
- Priorisierter Maßnahmenplan mit Aufwand, Verantwortlichen und Zeitplan.
- Management-Report als Entscheidungsgrundlage und erster Nachweisbaustein.
Einen strukturierten Einstieg bietet unsere NIS2-Checkliste herunterladen.
Best Practices für eine belastbare NIS-2-Gap-Analyse
Vier Punkte unterscheiden eine belastbare Gap-Analyse von einer Formalübung: Erstens die Geschäftsleitung von Anfang an einbinden — sie haftet nach § 38 BSIG persönlich für die Umsetzung. Zweitens vorhandene Strukturen anrechnen statt doppelt bauen; das gilt besonders für kritische Infrastrukturen (KRITIS), die bereits BSI-Anforderungen erfüllen. Drittens Lücken nach Risiko priorisieren, nicht nach Aufwand. Viertens jede Bewertung so dokumentieren, dass sie später als Nachweis gegenüber Aufsicht und Auditoren verwendbar ist.
Interne Selbsteinschätzung vs. externe NIS2-Gap-Analyse durch Berater
Die interne Selbsteinschätzung ist schnell und günstig, scheitert aber regelmäßig an zwei Punkten: Betriebsblindheit („das haben wir doch geregelt“) und fehlender Bewertungsmaßstab — wer den Katalog zum ersten Mal liest, bewertet zu milde. Die externe Gap-Analyse bringt den Vergleichsmaßstab aus vielen Projekten mit, eine unabhängige Reifegradbewertung und Handlungsempfehlungen, die vor der Geschäftsleitung und im Audit bestehen. Bewährte Praxis im Mittelstand: intern mit einer Checkliste vorstrukturieren, extern validieren und priorisieren lassen.
Was passiert, wenn man keine NIS2-Gap-Analyse durchführt?
Ohne Gap-Analyse investieren Sie blind: Maßnahmen entstehen dort, wo es bequem ist — nicht dort, wo das Risiko liegt. Konkret drohen unentdeckte Pflichtverstöße (Bußgelder bis zu 10 Mio. € bzw. 2 % des weltweiten Jahresumsatzes für besonders wichtige, bis 7 Mio. € bzw. 1,4 % für wichtige Einrichtungen), eine persönliche Haftungslücke der Geschäftsleitung nach § 38 BSIG und im Ernstfall der fehlende Nachweis, überhaupt systematisch vorgegangen zu sein.
Wie finde ich externe Experten für eine NIS2-Gap-Analyse inklusive Rechtseinschätzung und Handlungsempfehlungen?
Achten Sie auf drei Dinge: nachweisbare Praxis in Informationssicherheits-Managementsystemen (z. B. eigene ISO-27001-Zertifizierung des Beraters — wir sind selbst zertifiziert), konkrete Methodik (Katalog, Reifegrade, priorisierter Maßnahmenplan statt Foliensatz) und klare Abgrenzung zur Rechtsberatung: Ein seriöser Partner ordnet Ihre Betroffenheit und Pflichten fachlich ein und arbeitet bei juristischen Detailfragen mit spezialisierten Kanzleien zusammen, statt Rechtsberatung zu simulieren. Sind Sie bereits ISO-27001-zertifiziert, ist der Weg kürzer: Wie Sie Ihr bestehendes ISMS auf NIS-2 erweitern, zeigt unsere ISO 27001 GAP-Analyse.
Wie kann mir ein externer Dienstleister helfen, ein NIS2-konformes Informationssicherheitskonzept aufzubauen?
Ein externer Dienstleister übernimmt die Teile, die intern am meisten Zeit kosten und am häufigsten falsch eingeschätzt werden: die Betroffenheitsanalyse, die Gap-Analyse mit Maßnahmenplan, den Aufbau der Richtlinien- und Nachweisstruktur, die Schulung der Geschäftsleitung nach § 38 BSIG und die Begleitung bis zur Nachweisfähigkeit. Ihr Team bleibt für die Inhalte verantwortlich — der Berater bringt Struktur, Maßstab und Tempo. Wir beraten Unternehmen in ganz Deutschland, remote und vor Ort.
NIS-2 Gap-Analyse anfragen — In 45 Minuten klären wir Betroffenheit, Zeitplan und den sinnvollen nächsten Schritt.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.