
Ihr Unternehmen hat sich nun für eine TISAX® Zertifizierung entschieden. Vielleicht sind Sie sogar verpflichtet, eine TISAX® Zertifizierung durchzuführen.
In beiden Fällen: Willkommen im Club! TISAX® ist ein sehr umfangreiches Thema, daher würde ich Ihnen empfehlen, mit den TISAX®-Anforderungen im Überblick zu beginnen, wenn Sie neu in TISAX® sind.
In diesem Beitrag werden wir uns, nachdem wir einige Grundlagen behandelt haben, auf die Durchführung eines Self-Assessment für TISAX® konzentrieren. Dieser Blog-Beitrag richtet sich also an Unternehmen, die in ihrem TISAX® Zertifizierungsprozess schon weiter fortgeschritten sind. Zum Beispiel Unternehmen, die sich bereits für eine TISAX® Zertifizierung entschieden haben oder schnellstmöglich das TISAX® Label erreichen müssen.
Wie sieht eine typische Roadmap für TISAX® aus?
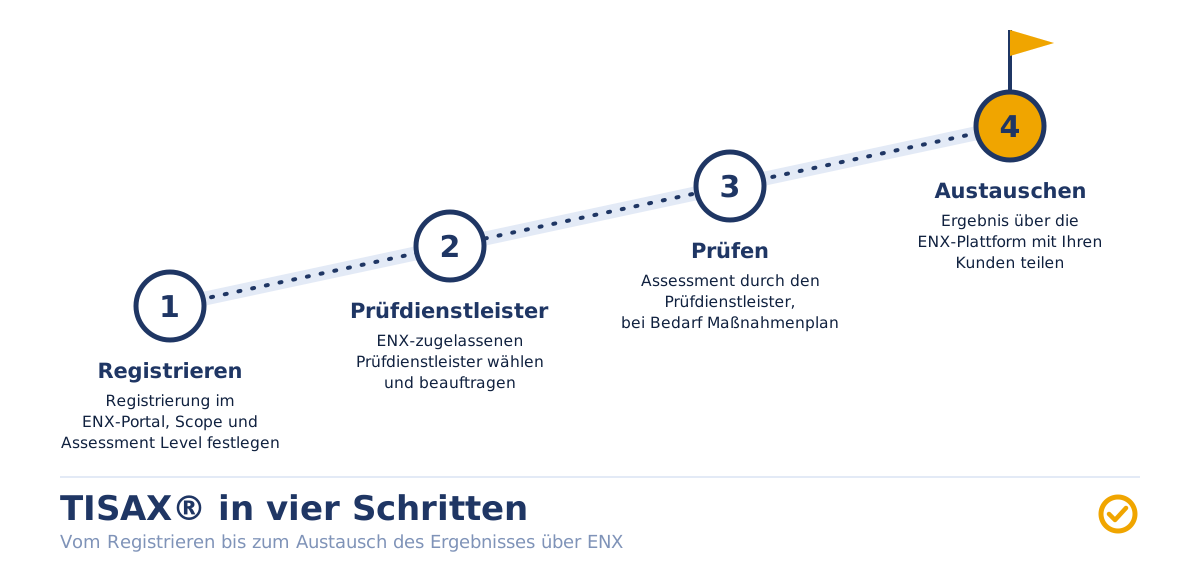
Diese Frage wird sehr häufig gestellt, daher möchten wir mit der Roadmap für TISAX® beginnen. Nachdem Sie sich für die TISAX® Zertifizierung entschieden haben, sollten Sie mit der Registrierung im ENX TISAX® Portal beginnen.
Die Registrierungsgebühr beträgt laut ENX-Preisliste 405 € pro Standort und Scope (Stand: Oktober 2026). Nach der Registrierung erhalten Sie Ihren SCOPE-ID. Wir gratulieren Ihnen, dass Sie den ersten Schritt zu Ihrer TISAX® Zertifizierung erfolgreich abgeschlossen haben. 👏
TISAX® Zertifizierungsstufen
Nach diesem Schritt müssen Sie die Prüfungsgesellschaft auswählen. Wir empfehlen Ihnen jedoch dringend, Ihre Vorbereitungen abzuschließen, bevor Sie sich für einen Prüfungstermin entscheiden. Warum ist das so? Wenn Sie sich nicht sicher sind, wie fit Sie für Ihre Prüfung sind, dann tun Sie zwei Dinge. Erstens setzen Sie sich selbst unter Zeitdruck. Zweitens gefährden Sie einen reibungslosen Ablauf der Prüfung, wenn Sie die Vorbereitung auslassen. Deshalb: Vorbereitung zuerst!
Ihren Prüfdienstleister wählen Sie aus der Liste der von der ENX zugelassenen Unternehmen aus. Beispiele für solche Gesellschaften sind DEKRA, TÜV, KPMG, etc. Sie können sich Angebote von verschiedenen Prüfern einholen. Entscheiden Sie dann, welcher am besten zu Ihnen passt. Nach Ihrer Entscheidung bittet die Prüfungsgesellschaft Sie, einen Prüfungstermin und ein Kick-off-Meeting zu vereinbaren. Wir empfehlen, zwischen dem Audit und dem Kick-off-Meeting genügend Zeit einzuplanen.
Wie bereiten Sie sich auf Ihre TISAX® Zertifizierung vor?
Sie müssen Ihre Hausaufgaben machen, bevor Sie den Audit-Termin festlegen. Die Vorbereitungszeit hängt vom ISMS-Reifegrad Ihres Unternehmens ab. Wir empfehlen, sich ausreichend Zeit für die Vorbereitung zu nehmen. Vermeiden Sie es daher, das Audit überstürzt anzugehen. Lassen Sie uns in die Vorbereitungsschritte eintauchen.
Eine GAP-Analyse ist wie ein Röntgenbild für Ärzte. Sie bestimmt den Reifegrad Ihres Unternehmens. Sie zeigt auch, in welchen Bereichen sich Ihr Unternehmen verbessern muss, um die TISAX® Zertifizierung zu erhalten. Hier sehen Sie, wie eine GAP-Analyse aussieht:
- Fragebogen zur physischen Sicherheit
- ISMS-Struktur
- Technische Sicherheit
- Self-Assessment
In diesem Blog-Beitrag erhalten Sie detaillierte Informationen über das Self-Assessment für TISAX®. Daher werden wir nur diesen Aspekt der GAP-Analyse behandeln. Das Ergebnis der GAP-Analyse wird durch Ihre ISMS-Struktur, Ihr Dokumentenmanagementsystem (DMS), Ihre Dokumentationsrichtlinien, Ihre Sicherheitsrichtlinien, Ihren Netzwerkplan usw. beeinflusst.
TISAX® erfordert eine bestimmte Struktur und klar definierte Richtlinien. Daher ist es von entscheidender Bedeutung, dass diese bereits vorhanden sind. Wenn dies noch nicht möglich ist, hilft Ihnen die Durchführung einer Self-Assessment für TISAX® dabei, herauszufinden, in welchen Bereichen Ihr Unternehmen mehr Vorbereitung benötigt. Und welche Anforderungen ein Muss sind.
Was sind die Bestandteile des Self-Assessment für TISAX®?
Das Self-Assessment für TISAX® führen Sie mit dem VDA-ISA-Katalog (Information Security Assessment) des Verbands der Automobilindustrie durch. Der Katalog besteht aus Fragen zur Informationssicherheit, zum Prototypenschutz und zum Datenschutz. Bitte beachten Sie jedoch, dass nicht alle drei Bereiche für alle TISAX® Zertifizierungsstufen relevant sind.
Das Self-Assessment wird auch als Audit-Dokumentation zur Verfügung gestellt. Daher ist es wichtig, sie gründlich durchzuführen. Wir empfehlen, die Selbstbewertung zweimal durchzuführen: einmal vor dem Projektstart als Ausgangsbasis und einmal vor dem Assessment als finale Version. So kann die endgültige Version des Self-Assessment ohne zusätzlichen Aufwand erstellt werden.
Deckblatt
Zunächst müssen Sie mit dem Deckblatt beginnen. Hier geben Sie grundlegende Informationen über Ihr Unternehmen an. Zum Beispiel Ihre Scope-ID* und DUNS-Nummer**.
* Sie erhalten Ihre SCOPE-ID, sobald Sie sich auf der ENX-Plattform registriert haben.
**Sie erhalten Ihre DUNS-Nummer über diesen Link.
Reifegrad und Definitionen
Danach können wir beginnen zu erklären, wie wir mit den Abschnitten vorgehen. Jeder Abschnitt enthält unterschiedliche Fragen. Sie müssen diese Fragen entsprechend dem Reifegrad Ihres Unternehmens beantworten. Daher müssen Sie wissen, was mit Reifegrad gemeint ist.
Der Reifegrad wird in den Reifegradstufen des Katalogs erklärt. Nach dem VDA gibt es sechs Reifegrade von 0 bis 5:
- Unvollständig
- Durchgeführt
- Gesteuert
- Etabliert
- Vorhersagbar
- Optimierend
Es ist auch ratsam, die Definitionen zu lesen, bevor Sie mit der Beantwortung der Fragen fortfahren. So können Sie die Logik des VDA-ISA-Katalogs gut verstehen.
Informationssicherheit
In jedem Abschnitt gibt es mehrere Fragen zur Bestimmung Ihres Reifegrades. Im Bereich der Informationssicherheit gibt es verschiedene Kategorien. Als Ergebnis Ihrer Bewertung werden Sie in diesen Kategorien eingestuft:
- Information Security Policies and Organisation
- Human Resources
- Physical Security
- Identity and Access Management
- IT Security/Cyber Security
- Supplier Relationships
- Compliance
Prototypenschutz und Datenschutz sind eigene Module, die nur bei entsprechenden Labels geprüft werden.
Wie definiere ich meinen Reifegrad während des Self-Assessment für TISAX®?
Um Ihren Reifegrad zu bestimmen, müssen Sie zunächst die „Muss“- und „Soll“-Anforderungen der Kontrollfragen beachten. Wenn Sie Ihren Reifegrad verbessern wollen, müssen diese Anforderungen vorhanden sein. Natürlich hängt Ihr Reifegrad davon ab, inwieweit Sie diese Anforderungen erfüllt haben.
Da es viele Kontrollfragen mit jeweils mehreren Anforderungen gibt, ist es ratsam, sich etwas Zeit für die Bewertung zu nehmen. Es lohnt sich, in das Verständnis der Kriterien zu investieren, um in Zukunft eine reibungslose Prüfung durchführen zu können. Wir empfehlen daher dringend, die Selbstbewertung zu Beginn des Projekts durchzuführen.
Schließlich tragen Sie in der Spalte für die Referenzdokumentation ein, wo der Nachweis liegt. Diese Spalte kann durch Angabe des Links zur Referenz Dokumentation in Ihrem ISMS-System ausgefüllt werden. Alternativ können Sie auch den Namen der dokumentierten Datei in die entsprechende Kontrollfrage eingeben.
Den aktuellen VDA-ISA-Katalog (ISA 6; für ab 1. Januar 2027 beauftragte Assessments ISA 2027) erhalten Sie im Download-Bereich der ENX.
Was sind die Erfolgskriterien des Self-Assessment für TISAX®?
Zielreifegrad ist für jedes relevante Control Stufe 3. Jedes Control darunter wertet der Prüfdienstleister als geringfügige oder schwerwiegende Abweichung. Schwerwiegende Abweichungen müssen Sie innerhalb von neun Monaten nach dem Abschlussgespräch beheben; bei geringfügigen ist ein vorläufiges Label möglich.
Deshalb ist es wichtig, dass Sie eine Self-Assessment für TISAX® durchführen, bevor Sie Ihren Prüfungstermin festlegen. Sie werden nicht nur sehen, wo Ihr Verbesserungspotenzial liegt. Sie können auch einen Notfallplan aufstellen, um sicherzustellen, dass Sie für Ihr Audit bereit sind.
Zeigt das Self-Assessment mehr Lücken als erwartet, ist die TISAX® Gap-Analyse der strukturierte nächste Schritt — mit priorisiertem Maßnahmenplan.
Schließlich bietet die Self-Assessment für TISAX® einen guten Anhaltspunkt für den Fall, dass Ihr Unternehmen einer der oben genannten Kategorien Priorität einräumt. Natürlich können Sie sich immer noch verbessern.
Was kostet das Self-Assessment für TISAX®?
Bevor wir über die Kosten des Self-Assessment für TISAX® sprechen, möchten wir Ihnen eine grobe Vorstellung von der Zertifizierung geben. Hier ist eine Kostenaufstellung, die Sie verwenden können:
- ENX-Registrierung 405 € pro Standort und Scope (Stand: Oktober 2026)
- Assessment-Gebühren des Prüfdienstleisters nach Angebot des Prüfdienstleisters (je nach Assessment-Level, Direktabrechnung)
- Beratung zu TISAX® (Expertenteam für die Vorbereitung bis zum Assessment): AL2 ab 18.000 €, AL3 ab 24.000 € (Festpreis nach Scoping)
Die oben genannten Preise sind ungefähre Angaben, die wir auf dem Markt erfahren haben. Die Kosten können je nach Anzahl der Standorte, der vorhandenen Infrastruktur und dem TISAX® Reifegrad (d.h. dem Ergebnis Ihres Self-Assessment für TISAX®) variieren.
Schlusswort
Die Vorbereitung auf Ihr TISAX® Audit ist ein langwieriger, zeitaufwändiger Prozess. Er erfordert auch harte Arbeit. Doch die Vorteile der TISAX® Zertifizierung überwiegen den Aufwand. Daher ist es ratsam, schon zu Beginn einen Experten an Bord zu holen.
Alternativ können Sie einen Workshop mit uns buchen, um Ihre Roadmap für TISAX® zu definieren. Haben Sie weitere Fragen? Bitte kontaktieren Sie uns!
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.