
Um die ISO 27001-Zertifizierung zu erhalten, müssen Unternehmen die Anforderungen der Normkapitel 4 bis 10 erfüllen und ein Informationssicherheits-Managementsystem (ISMS) betreiben. Kernanforderungen sind eine systematische Risikobeurteilung, nachweisbares Management-Commitment, regelmäßige interne Audits sowie die Umsetzung der im Statement of Applicability ausgewählten Controls aus Anhang A. Die Konformität prüft eine akkreditierte Zertifizierungsstelle in einem zweistufigen Audit (Stage 1 und Stage 2); das Zertifikat gilt drei Jahre.
Dieser Leitfaden basiert auf unseren Erfahrungen mit über 70 Kunden. Er führt durch alle Anforderungen der ISO/IEC 27001:2022 – gegliedert nach der Kapitelstruktur der Norm selbst, damit Sie jede Anforderung direkt in Ihrem Normtext und im Auditbericht wiederfinden. Wer zuerst die Grundlagen braucht, beginnt mit Was ist ISO 27001 – Grundlagen der Norm.
Welche dieser Anforderungen in Ihrem Unternehmen wie umzusetzen sind, klären wir in der Beratung zur Umsetzung der ISO 27001.
Inhaltsverzeichnis:
- Was fordert die ISO 27001 von Unternehmen?
- Was sind die Vorteile einer Zertifizierung nach ISO 27001?
- Lernen Sie die Norm ISO 27001 Anforderungen näher kennen
- 4. Anwendbarkeit und Kontext im Unternehmen – Die 27001 Anforderungen auf einen Blick
- 5. Führung – Die richtungsweisende Führungskraft
- 6. Planung – Vorwegnahme von Herausforderungen
- 7. Unterstützung – Stärkung der Sicherheitsinfrastruktur
- 8. Betrieb – Effektive Umsetzung von Informationssicherheit
- 9. Leistungsbewertung – Messung und Bewertung des Fortschritts in der Erfüllung der ISO
- 10. Verbesserung – Kontinuierliche Weiterentwicklung des ISMS
- Die ISO 27001-Zertifizierung des Unternehmens mit dem finalen Audit
- Ergänzende Aspekte an die Anforderungen der Organisation
- Die ISO 27001 Controls und ihr Zusammenhang mit den Anforderungen
Was fordert die ISO 27001 von Unternehmen?
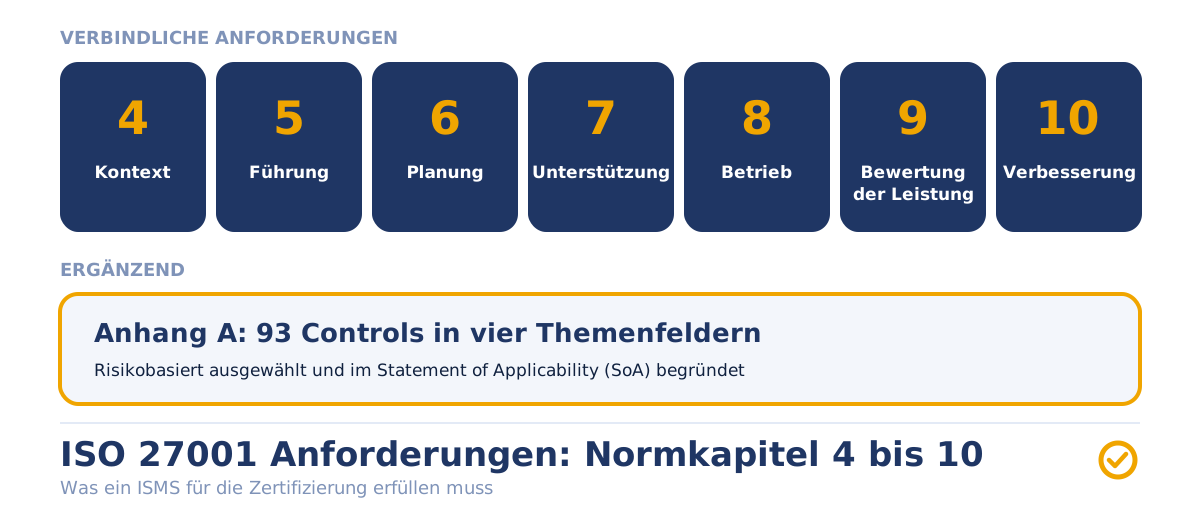
Die ISO 27001 fordert den Aufbau, Betrieb und die kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS), das die drei Schutzziele der Informationssicherheit gewährleistet: Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Die verbindlichen Anforderungen stehen in den Normkapiteln 4 bis 10 (Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung). Ergänzend definiert Anhang A einen Katalog von 93 Sicherheitsmaßnahmen (Controls) in vier Themenfeldern, aus dem Unternehmen risikobasiert auswählen. Die Norm schreibt keine konkreten Technologien vor – sie fordert ein funktionierendes Managementsystem, das Risiken erkennt, behandelt und dies nachweisbar dokumentiert.
Was sind die Vorteile einer Zertifizierung nach ISO 27001
Eine ISO 27001-Zertifizierung senkt das Sicherheitsrisiko messbar und öffnet Türen im B2B-Vertrieb: Immer mehr Konzerne und öffentliche Auftraggeber verlangen das Zertifikat als Lieferantenvoraussetzung. Die wichtigsten Vorteile aus unseren Kundenprojekten:
- Verbessertes Sicherheitsniveau: Das strukturierte Rahmenwerk zur Identifizierung, Bewertung und Behandlung von Informationssicherheitsrisiken deckt Schwachstellen systematisch auf.
- Vertrauen und Glaubwürdigkeit: Das international anerkannte Zertifikat signalisiert Kunden, Partnern und Versicherern geprüfte Sicherheitsstandards.
- Erfüllung von Kundenanforderungen: Ausschreibungen und Lieferantenaudits setzen ISO 27001 zunehmend voraus – die Zertifizierung wird zum Wettbewerbsvorteil.
- Regulatorische Konformität: Die Norm unterstützt bei der Erfüllung von DSGVO-Pflichten und dient als anerkannter Umsetzungsrahmen für die NIS-2-Anforderungen [2].
- Effizienzsteigerung: Klare Prozesse, Verantwortlichkeiten und Kennzahlen reduzieren Sicherheitsvorfälle und Reibungsverluste.
- Wirtschaftliche Vorteile: Laut der ISO 27001-Studie von Mirtsch [4] bewerten zertifizierte Unternehmen ihre Umsatzsteigerung (2,8 vs. 1,8 auf einer 5er-Skala) und ihren Reputationsgewinn (3,4 vs. 2,5) signifikant höher als Unternehmen, die die Norm ohne Zertifikat anwenden.
Aus der Praxis: Wir beraten nicht nur zur ISO 27001 – wir haben den Weg selbst durchlaufen und sind von einer akkreditierten Zertifizierungsstelle (Proks Certification GmbH) nach ISO/IEC 27001:2022 zertifiziert. Die größte Hürde war dabei nicht die Technik, sondern der eigene Anspruch: Prozesse, die jahrelang „einfach funktioniert“ hatten, mussten erstmals nachweisbar dokumentiert werden. Was wir dabei gelernt haben, steht in unserem Erfahrungsbericht zur eigenen ISO 27001-Zertifizierung.
Lernen Sie die Norm ISO 27001 Anforderungen näher kennen
Übersicht über die ISO 27001-Anforderungen
Die ISO 27001 ist eine international anerkannte Norm, die Anforderungen für die Einrichtung, Umsetzung, Aufrechterhaltung sowie die kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS) definiert. Diese Übersicht bietet eine strukturierte und leicht verständliche Darstellung der ISO 27001 Anforderungen. Jeder Abschnitt und jede Anforderung wird mit praktischen Beispielen illustriert, um die Konzepte greifbarer zu machen und die Umsetzung im Unternehmen zu erleichtern.
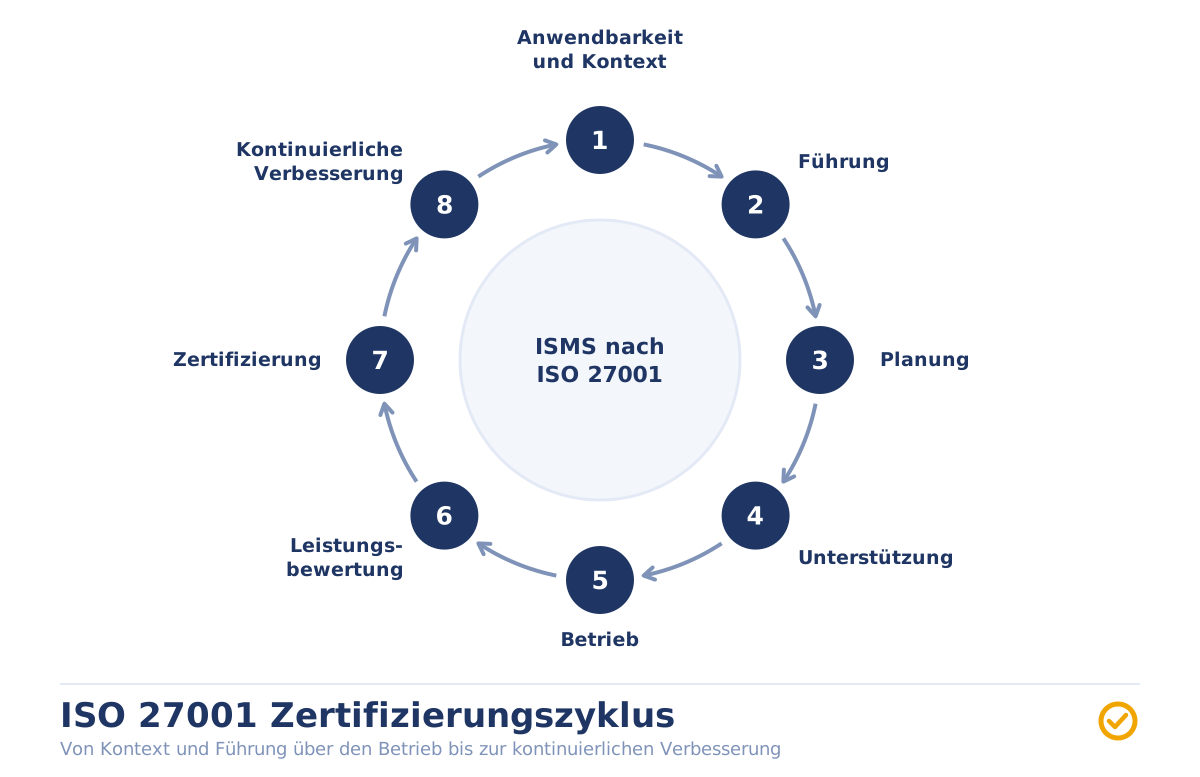
4. Anwendbarkeit und Kontext im Unternehmen - Die 27001 Anforderungen auf einen Blick
4.1. Die Organisation und ihr Kontext: Die interne und externe Landschaft verstehen
- Identifizieren Sie interne und externe Faktoren, die die Fähigkeit der Organisation zur Erreichung der beabsichtigten Ergebnisse des Informationssicherheitsmanagementsystems (ISMS) beeinflussen können.
- Beispiele: Marktbedingungen, gesetzliche Anforderungen (z. B. NIS-2), Lieferkettenabhängigkeiten. Seit Amendment 1:2024 muss zudem bestimmt werden, ob der Klimawandel ein relevantes Thema für das ISMS ist.
4.2. Bedürfnisse und Erwartungen der interessierten Parteien
- Bestimmen Sie die Anforderungen und Erwartungen relevanter Stakeholder (z.B. Kunden, Gesetzgeber, Mitarbeiter).
- Beispiele: Systematische Erfassung von Kundenanforderungen und gesetzlicher Vorschriften.
4.3. Festlegung des Anwendungsbereichs des ISMS
- Definieren Sie, welche Teile der Organisation und welche Informationsressourcen durch das ISMS abgedeckt werden.
- Beispiele: Dazu können Geschäftsprozesse, Technologien oder geografische Standorte gehören.
4.4. Informationssicherheits-Managementsystem
- Bauen Sie das ISMS einschließlich der benötigten Prozesse und ihrer Wechselwirkungen auf, setzen Sie es um, erhalten Sie es aufrecht und verbessern Sie es fortlaufend.
- Beispiele: Eine Prozesslandkarte des ISMS mit Verantwortlichkeiten und Schnittstellen.
5. Führung - Die richtungsweisende Führungskraft
5.1. Führungsverpflichtung
- Stellen Sie sicher, dass das Top-Management die Implementierung des ISMS unterstützt und die Verantwortung dafür übernimmt.
- Beispiele: Durch die Bereitstellung von Ressourcen und der Förderung einer Sicherheitskultur.
5.2. Informationssicherheitspolitik
- Entwickeln und kommunizieren Sie eine Sicherheitsrichtlinie, die die Informationssicherheitsziele und das Engagement der Organisation definiert.
- Beispiele: Unternehmensrichtlinien zur Informationssicherheit festlegen und öffentliche Sicherheitserklärungen abgeben.
5.3. Rollen, Verantwortlichkeiten und Befugnisse
- Legen Sie klare Rollen und Verantwortlichkeiten für die Informationssicherheit fest und kommunizieren Sie diese.
- Beispiele: Festlegen eines Informationssicherheitsbeauftragten(ISB) im Unternehmen und Aufsetzen eines Incident-Response-Teams.
6. Planung - Vorwegnahme von Herausforderungen
6.1. Risikomanagement
- Identifizieren und bewerten Sie Informationssicherheitsrisiken und planen Sie Maßnahmen zur Behandlung dieser Risiken.
- Beispiele: Durchführung von regelmäßigen Risikoanalysen mit Hilfe von Risikomanagementplänen.
6.1.3. Maßnahmen zur Behandlung von Risiken
- Entwickeln Sie Maßnahmen zur Behandlung identifizierter Risiken, einschließlich Akzeptanz, Reduzierung, Transfer oder Vermeidung.
- Beispiele: Implementierung technischer Kontrollen und Abschluss von Versicherungen für bestehende Sicherheitslücken.
6.2. Informationssicherheitsziele und Planung zur Zielerreichung
- Festlegen von messbaren Sicherheitszielen und Planung von Maßnahmen, um diese Ziele zu erreichen.
- Beispiele: Gezielte Reduzierung von Sicherheitsvorfällen durch Erhöhung der Mitarbeiter Bewusstseinsquote und über die Durchführung von regelmäßigen Schulungen.
6.3. Planung von Änderungen
- Änderungen am ISMS müssen geplant durchgeführt werden (neu in der Version 2022).
7. Unterstützung - Stärkung der Sicherheitsinfrastruktur
7.1. Ressourcenmanagement
- Sicherstellen, dass ausreichende Ressourcen (Zeit, Geld, Personal) für die Implementierung und Aufrechterhaltung des ISMS bereitgestellt werden.
- Beispiele: Klare Budgetzuweisungen und Personalschulungen zur Vorbereitung auf die Zertifizierung nach Standard ISO 27001.
7.2. Kompetenz und Schulung
- Ermitteln Sie notwendige Kompetenzen und sorgen Sie für Schulungen, um diese Kompetenzen zu entwickeln.
- Beispiele: Schulungen zur Informationssicherheit sowie Einführung von Zertifizierungsprogrammen der Mitarbeitenden bis hin zur Ausbildung als Lead Auditor für das Unternehmen.
7.3. und 7.4. Bewusstsein und Kommunikation
- Fördern Sie das Bewusstsein für Informationssicherheit und etablieren Sie effektive Kommunikationsprozesse.
- Beispiele: Sensibilisierungskampagnen zum Umgang mit Risiken und Chancen. Aufsetzen von internen Kommunikationsrichtlinien.
7.5. Dokumentierte Informationen
- Erstellen und pflegen Sie dokumentierte Informationen, um das ISMS zu unterstützen.
- Beispiele: Sicherheitsrichtlinien klar niederschreiben, systematische Prozessdokumentationen einführen und Aufzeichnungen von Incidents erstellen.
8. Betrieb - Effektive Umsetzung von Informationssicherheit
8.1. Operative Planung und Steuerung
- Planen, implementieren und steuern Sie Prozesse, um Informationssicherheitsanforderungen zu erfüllen.
- Beispiele: Entwicklung von Betriebsplänen und kontinuierliche Prozesskontrollen einfordern.
8.2. Informationssicherheitsrisikobeurteilung
- Führen Sie die Risikobeurteilung in geplanten Abständen und bei erheblichen Änderungen durch und bewahren Sie die Ergebnisse dokumentiert auf.
- Beispiele: Jährliche Aktualisierung des Risikoregisters sowie eine anlassbezogene Bewertung bei neuen Systemen oder Dienstleistern.
8.3. Risikobehandlung umsetzen
- Implementieren Sie Risikobehandlungsmaßnahmen und stellen Sie sicher, dass sie wie geplant wirken.
- Beispiel: Technische Kontrollen durch IT-Abteilung durchführen lassen.
Beispiele für Controls aus Anhang A (keine Anforderungen aus Kapitel 8 selbst):
Anhang A: Management von Sicherheitsvorfällen (A.5.24–A.5.28)
- Erkennen und reagieren Sie auf Informationssicherheitsvorfälle und stellen Sie die Umsetzung von Maßnahmen sicher.
- Beispiele: Incident-Response-Pläne durch den Informationssicherheitsbeauftragten (ISB) erstellen lassen und klare Eskalationsprozesse etablieren.
Anhang A: Notfallmanagement und Wiederherstellung (A.5.29–A.5.30)
- Entwickeln und implementieren Sie Pläne für den Notfall und zur Wiederherstellung nach einem Vorfall.
- Beispiele: Notfallpläne und Wiederherstellungsmaßnahmen durch den Sicherheitsbeauftragten definieren lassen.
9. Leistungsbewertung - Messung und Bewertung des Fortschritts in der Erfüllung der ISO
9.1. Überwachung und Messung
- Überwachen und messen Sie die Leistung des ISMS anhand festgelegter Kennzahlen.
- Beispiele: Mit Hilfe von Sicherheitsmetriken können regelmäßige Überwachungsberichte verfasst werden.
9.2. Interne Audits
- Planen und führen Sie regelmäßige interne Assessments durch, um die Wirksamkeit des ISMS zu überprüfen.
- Beispiele: Auditpläne und Auditberichte sind die Grundlagen für fortlaufende interne Assessments.
9.3. Managementbewertungen
- Das Management bewertet regelmäßig die Eignung und Wirksamkeit des ISMS an Hand von ISMS-KPIs, die die Wirksamkeit der Informationssicherheitsmaßnahmen widerspiegeln. z.B. die Wirksamkeit der MA Sensibilisierungsmaßnahmen, die Anzahl der auditierten Systeme oder der Systeme in automatisierten Patching usw.
- Beispiele: Erstellen von klaren, präzisen Sitzungsprotokollen, die wichtige Diskussionspunkte, Entscheidungen und Verantwortlichkeiten festhalten. Etablieren von aussagekräftigen Metriken zur Messung der ISMS-Leistung.
10. Verbesserung - Kontinuierliche Weiterentwicklung des ISMS
10.1. Fortlaufende Verbesserungen
- Identifizieren und implementieren Sie Verbesserungsmöglichkeiten für das ISMS.
- Beispiele: Aufsetzen von Verbesserungsprojekten mit zuvor erstellten Best-Practice-Analysen.
10.2. Korrekturmaßnahmen
- Ergreifen Sie Maßnahmen zur Beseitigung der Ursachen von Nichtkonformitäten, um deren Wiederholung zu verhindern.
- Beispiele: Durchführung einer Ursachenanalyse mit anschließenden Korrekturmaßnahmen.
Die ISO 27001-Zertifizierung des Unternehmens mit dem finalen Audit
- Verfahren zur Erlangung und Aufrechterhaltung der ISO 27001 Zertifizierung durch einen externen Auditor. Mit der Zertifizierung erhalten Sie auch den entsprechenden Nachweis für Ihr Unternehmen.
- Der Prozess zur Erlangung und Aufrechterhaltung der ISO 27001 Zertifizierung umfasst mehrere wichtige Schritte:
-
- Durchführung einer Gap-Analyse
- Implementierung notwendiger Maßnahmen
- Interne Assessments mit Unterstützung unserer Berater
- Formelle Zertifizierung durch einen externen Auditor.
-
- Die Zertifizierung bestätigt, dass das ISMS den Anforderungen der ISO 27001 entspricht und effektiv implementiert wurde.
- Regelmäßige Überwachungsaudits stellen sicher, dass die Einhaltung kontinuierlich gewährleistet ist und dass das System laufend verbessert wird.
- Beispiele: Interne Audits, externe Audits und die dazugehörenden Zertifizierungsprozesse.
Überwachungsaudit
- In den Jahren 1 und 2 nach Ausstellung des Zertifikats findet jeweils ein Überwachungsaudit statt – ein erneuter Antrag ist dafür nicht nötig, da es Teil der laufenden Zertifizierung ist. Basis ist der Ablauf einer Zertifizierung gemäß BSI Vorgaben.
- Beispiele: Nachweis der Wirksamkeit von Korrekturmaßnahmen, Stichprobenprüfung ausgewählter Controls.
Rezertifizierung
- Vor Ablauf der dreijährigen Gültigkeit findet ein Rezertifizierungsaudit statt; bei Zertifizierungsstellen ist es in der Regel Teil des laufenden Zertifizierungsvertrags.
- Beispiele: vollständiges Wiederholungsaudit des ISMS mit erneuter Bewertung von Geltungsbereich, Risikobehandlung und Statement of Applicability.
Ergänzende Aspekte an die Anforderungen der Organisation
Zugriffsrechte, IAM und Compliance im ISMS
Ein wirksames Informationssicherheitsmanagement endet nicht bei der formalen Erfüllung der ISO 27001 Anforderungen, sondern umfasst auch die praktische Steuerung von Zugriffsrechten, Identitäten und privilegierten Konten. Gerade im Bereich Access Control spielen ein sauberes Identity and Access Management (IAM), Role-based Access Control (RBAC), Multi-Faktor-Authentifizierung (MFA) sowie ein gezieltes Privileged Access Management (PAM) eine zentrale Rolle, um unberechtigte Zugriffe zu verhindern und das Prinzip der geringsten Rechte umzusetzen.
Dazu gehören die regelmäßige Vergabe, Prüfung und Rezertifizierung von Berechtigungen, die saubere Trennung von Rollen, die Verwaltung von Joiner-Mover-Leaver-Prozessen sowie die Absicherung von Zugangsdaten, Sessions und administrativen Rechten.
Für KRITIS-nahe Unternehmen ist zudem wichtig, die ISO 27001 mit weiteren Rahmenwerken und regulatorischen Anforderungen wie ISO 27002, DSGVO, den Pflichten aus dem BSIG nach NIS-2-Umsetzung (seit 6.12.2025 in Kraft) und – je nach Branche – B3S in Einklang zu bringen, um Informationssicherheit und Compliance ganzheitlich abzudecken.
Für KI-Systeme gelten ergänzend die Anforderungen der ISO 42001 — viele Kontrollen lassen sich aus dem bestehenden ISMS ableiten.
Wie hängen Anforderungen und Controls zusammen?
Die Anforderungen der Kapitel 4 bis 10 legen fest, wie ein ISMS aufgebaut und betrieben werden muss – sie sind vollständig verpflichtend. Die Controls aus Anhang A sind dagegen konkrete Maßnahmen zur Risikobehandlung, die risikobasiert ausgewählt werden: Im Statement of Applicability dokumentiert das Unternehmen für jedes der 93 Controls, ob es angewendet wird, und begründet Auswahl oder Ausschluss. Die inhaltliche Umsetzungshilfe zu jedem Control liefert die begleitende ISO 27002 – sie ist ein Leitfaden, nach dem man sich nicht zertifizieren lassen kann. Wie ein ISMS entlang dieser Logik aufgebaut wird, zeigt unser Leitfaden zum ISMS-Aufbau.
Aus der Praxis: Wie ein begründeter Ausschluss im SoA aussieht, zeigt unser eigenes ISMS: Als Remote-First-Unternehmen haben wir mehrere physische Controls (A.7) aus dem Scope genommen, und da wir keine Software entwickeln, ebenso die Controls zur sicheren Entwicklung. Genau diese Transparenz erwartet der Auditor – nicht die Umsetzung aller 93 Controls, sondern eine nachvollziehbare Begründung für jede Auswahl und jeden Ausschluss.
ISO 27001 Controls identifizieren, bewerten und behandeln Informationsrisiken
ISO 27001 Controls sind konkrete Sicherheitsmaßnahmen, die ein Unternehmen implementieren kann, um Informationssicherheitsrisiken zu managen und die Anforderungen an die ISO 27001 zu erfüllen. Diese Maßnahmen gliedern sich in vier Themen:
- Organisatorische Controls (A.5, 37 Controls): Richtlinien, Rollen, Informationsklassifizierung, Lieferantenbeziehungen, Vorfall- und Kontinuitätsmanagement – z. B. A.5.7 Threat Intelligence, A.5.23 Informationssicherheit für die Nutzung von Cloud-Diensten, A.5.24 Planung des Vorfallmanagements.
- Personenbezogene Controls (A.6, 8 Controls): Sicherheitsüberprüfung, Beschäftigungsbedingungen, Sensibilisierung und Schulung, Remote-Arbeit – z. B. A.6.3 Informationssicherheitsbewusstsein, -ausbildung und -schulung, A.6.7 Remote-Arbeit.
- Physische Controls (A.7, 14 Controls): Sicherheitsbereiche, Zutrittskontrolle, Schutz von Betriebsmitteln – z. B. A.7.4 Physische Sicherheitsüberwachung, A.7.7 Aufgeräumter Arbeitsplatz und Bildschirmsperre.
- Technologische Controls (A.8, 34 Controls): Zugriffssteuerung, Kryptografie, Protokollierung, Netzwerksicherheit, sichere Entwicklung – z. B. A.8.9 Konfigurationsmanagement, A.8.12 Data Leakage Prevention, A.8.24 Verwendung von Kryptografie.
Insgesamt helfen diese Controls und die aufgeführten Maßnahmen zum Umgang mit Risiken dabei, Informationsrisiken zu identifizieren, zu bewerten und zu behandeln. Sie bilden somit das Rückgrat eines soliden Informationssicherheits-Managementsystems. Sie sorgen dafür, dass die Anforderungen an Informationssicherheit systematisch und umfassend gemäß ISO 27001 Norm adressiert werden.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.
Quellen Nachweise:
[1] Bundesamt für Sicherheit in der Informationstechnik (BSI) (2023): ISO 27001-Zertifizierung auf Basis von IT-Grundschutz. (abgerufen am 08.07.2026).
[2] Bundesamt für Sicherheit in der Informationstechnik (BSI) (2026): #nis2know: ISO/IEC 27001 im Kontext NIS-2/BSIG. (abgerufen am 08.07.2026).
[3] International Organization for Standardization (ISO) (2022): ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements. (abgerufen am 08.07.2026).
[4] Mirtsch, M. (2023). Adoption of the Information Security Management System Standard ISO/IEC 27001: A Study Among German Organizations. International Journal for Quality Research, 17(3), 747–768.
Letzte Aktualisierung: 10.07.2026