
Seit dem 6. Dezember 2025 gelten die NIS-2-Pflichten in Deutschland verbindlich – ohne Übergangsfrist. In diesem Blogbeitrag stellen wir Ihnen ein Tool zur Verfügung, mit dem Sie Ihre „NIS-2 Readiness“ überprüfen können. Wenn Ihr Unternehmen nicht direkt betroffen ist, aber Ihre Kunden, wird es bald Zeit für Sie in der Lieferkette, die Anforderungen zu erfüllen. Je früher, desto besser.
In unseren Projekten zu ISO 27001 und zur Vorbereitung auf TISAX®-Assessments identifizieren wir Schwachstellen und schließen sie gemeinsam mit unseren Kunden. In diesem Artikel teilen wir unsere Erfahrung aus der Arbeit mit über 70 Kunden.
NIS-2 ist seit Dezember 2025 in Kraft. Welche Anforderungen können Sie daraus ableiten?
Die Richtlinie NIS-2 (Network and Information Security 2) verlangt von Unternehmen in bestimmten Sektoren (Sie können weiter unten überprüfen, ob Sie betroffen sind), sich beim BSI zu registrieren, erhebliche Vorfälle zu melden und geeignete Risikomanagementmaßnahmen umzusetzen und zu dokumentieren (§ 30 BSIG). Ein ISMS ist dafür der bewährte Rahmen. Ein ISMS ist ein System, das die gesetzlichen, behördlichen und vertraglichen Anforderungen an die Informationssicherheit berücksichtigt und die internen Prozesse so gestaltet, dass diese Anforderungen dokumentiert, erfüllt und auf ihre Wirksamkeit hin überprüft werden. Damit wird die Compliance mit der Informationssicherheit gewährleistet.
Ein risikobasierter Ansatz für diese Anforderungen ist Bestandteil des ISMS. Voraussetzung dafür ist die Erfassung der Assets (Software, Daten, Prozesse, geistiges Eigentum, Personen, Lieferanten, Hardware, Infrastruktur). Man kann nicht schützen, wenn man nicht weiß, was zu schützen ist. Dazu kommen unterstützende Prozesse – aber mit NIS-2 besonders kritisch für die Supply Chain – sind die Incident Reporting Prozesse.
NIS-2 legt besonderen Wert auf die Meldepflichten und nach unserem Gesetzgeber ist die Erstmeldung innerhalb von 24h zu erledigen. Das bedeutet, dass ein ISMS nach NIS-2 diese Anforderung erfüllen sollte. Die Meldung an das BSI erfolgt durch die betroffene Einrichtung selbst über das BSI-Portal. Lieferanten sollten vertraglich verpflichtet werden, Ihnen Vorfälle unverzüglich mitzuteilen, damit Sie die Fristen (24 h Frühwarnung, 72 h Meldung, Abschlussbericht nach einem Monat) einhalten können.
Dazu kommen weitere unterstützende Prozesse wie Lieferantenmanagement, Change Management, Informationssicherheit in Projekten.
Last but not least sind Awareness-Maßnahmen ein Non-Negotiable für jedes ISMS-System für NIS-2. Die Mitarbeitenden müssen regelmäßig geschult werden – in der Praxis beim Onboarding und mindestens jährlich. Zusätzliche Awareness Maßnahmen wie Phishing Kampagnen sind ebenfalls hilfreich.
Hier finden Sie eine umfassende Übersicht zu den neuen NIS-2 Anforderungen und deren Implementierung.
Neu seit Oktober 2026: Das BSI setzt NIS-2 durch
Das BSI will noch im vierten Quartal 2026 Unternehmen anschreiben, die registrierungspflichtig sind, sich aber nicht registriert haben (Stand 30.09.2026: 20.373 von erwarteten rund 30.000 Registrierungen). Am Anfang steht eine Anhörung; ab dem ersten Quartal 2027 sollen einzelne Prüfungen folgen. Wer betroffen ist, sollte die Registrierung jetzt nachholen und die Nachweise aus dieser Checkliste vorbereiten. Was im Einzelnen zu tun ist, lesen Sie in unserem Leitfaden zur NIS-2 Umsetzung.
Quelle: Aussagen von BSI-Abteilungsleiter Timo Hauschild, berichtet von ChannelPartner am 08.10.2026; Registrierungszahl Stand 30.09.2026. Ein eigenes BSI-Verfahrensdokument dazu gibt es bisher nicht.
Hauptkriterien unserer Checkliste
Es beinhaltet sieben Hauptkriterien sowie Unterpunkte zum Nachhaken:
1) Sicherheitsrichtlinien und physische Sicherheit
2) Asset und Risikomanagement
3) Access Control & Kryptographie
4) Beschaffung, Entwicklung, Wartung und Lieferkette Sicherheit
5) Personalwesen und Awareness
6) Incident Management und BCM
7) Governance & Pflichten der Geschäftsleitung (Registrierung beim BSI, Billigung/Überwachung der Maßnahmen, Schulung nach § 38 BSIG).
NIS-2 Compliance-Checkliste kostenlos herunterladen
Sieben Hauptkriterien mit Unterpunkten zum Abhaken — so prüfen Sie Ihre NIS-2-Readiness strukturiert.
Sie erhalten den Download-Link in wenigen Minuten per E-Mail.
Ist Ihr Unternehmen von der NIS2-Richtlinie betroffen?
| Kategorie | Wichtige Einrichtungen | Besonders wichtige Einrichtungen |
|---|---|---|
| Art. 2 & 3 | DNS, Kommunikationsnetze, Erhebliche Auswirkungen | Qualifizierter Vertrauensdiensteanbieter (QTSP), Betreiber kritischer Anlagen (KRITIS) – unabhängig von der Größe, … |
| Anlage 1 BSIG | Energie Transport Bankwesen Finanzmarktinfrastrukturen Gesundheit Trinkwasser Digitale Infrastruktur Abwasser ICT-Service-Management in B2B Bundesverwaltung Raumfahrt ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und mehr als 10 Mio. € Jahresbilanzsumme | ab 250 Beschäftigten oder mehr als 50 Mio. € Umsatz und mehr als 43 Mio. € Bilanzsumme |
| Anlage 2 BSIG | Digitale Anbieter Post- und Kurierdienste Abfallwirtschaft Chemische Industrie Lebensmittelindustrie Verarbeitendes Gewerbe Forschung ab 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und mehr als 10 Mio. € Jahresbilanzsumme | N/A |
Ist Ihr Unternehmen eine von NIS2 betroffene Organisation?
Hier können Sie Ihre Betroffenheit beim BSI prüfen
So unterstützt 360 Digitale Transformation Sie bei der NIS-2-Umsetzung
Die NIS 2-Richtlinie stellt Unternehmen vor neue Herausforderungen in den Bereichen Cybersicherheit, Risikomanagement und regulatorische Nachweise. Compliance erfordert nicht nur formale Sicherheitsrichtlinien, sondern auch etablierte Prozesse und deren regelmäßige Überprüfung.
Als Experten für Informationssicherheit bieten wir mit unserer NIS-2 Beratung maßgeschneiderte Unterstützung in drei zentralen Bereichen:
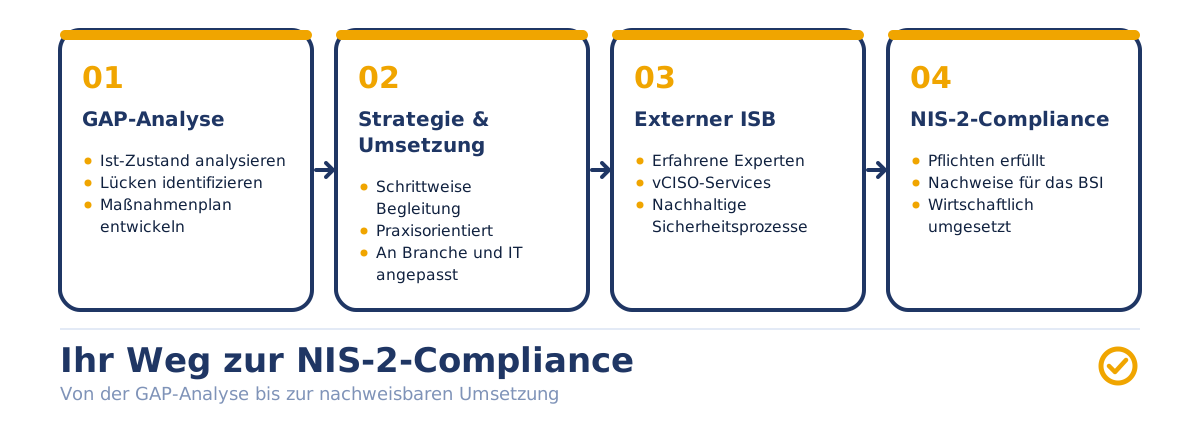
1. Durchführung einer GAP-Analyse
- Wir analysieren den Ist-Zustand Ihrer Informationssicherheit und identifizieren Lücken in der NIS2-Compliance.
- Daraus entwickeln wir einen maßgeschneiderten Maßnahmenplan mit klaren Prioritäten.
2. Beratung von der Strategie bis zur vollständigen NIS 2-Konformität
- Wir begleiten Sie Schritt für Schritt durch den gesamten Compliance-Prozess – wie das abläuft, zeigt unser Leitfaden zur NIS-2-Umsetzung.
- Unser praxisorientierter Ansatz sorgt für eine effiziente Umsetzung, abgestimmt auf Ihre Branche und IT-Landschaft.
3. Besetzung der Rolle des externen Informationssicherheitsbeauftragten (ISB)
- Verfügt Ihr Unternehmen nicht über ein eigenes ISB-Team, können Sie die ISB-Rolle extern besetzen – mit unseren erfahrenen Experten.
- Unsere vCISO-Services helfen Ihnen, Sicherheitsprozesse nachhaltig zu etablieren und kontinuierlich zu verbessern.
- Ihr Weg zur Compliance – effizient und kostengünstig.
Ganz gleich, ob Sie ein produzierendes Unternehmen, ein nach ISO 27001 zertifiziertes Unternehmen oder ein Logistikdienstleister der Automobilindustrie sind – wir unterstützen Sie gezielt mit unserer Erfahrung und unseren Best Practices.
Unser pragmatischer und risikoorientierter Ansatz hilft Ihnen, die gesetzlichen Anforderungen ohne unnötigen Aufwand zu erfüllen. Gemeinsam sorgen wir dafür, dass Sie NIS2-konform werden und gleichzeitig Ihre Cyber Resilience nachhaltig stärken.
Dank unserer Erfahrung mit TISAX®, ISO 27001 und IT-Sicherheitsmanagement wissen wir, dass NIS 2 für viele Unternehmen eine neue Herausforderung darstellt. Wir bieten skalierbare Lösungen, die auf Ihre spezifischen Anforderungen zugeschnitten sind.
Durch die Kombination von technischer Expertise, Branchenwissen und strategischer Beratung erhalten Sie nicht nur eine gesetzeskonforme Umsetzung, sondern auch einen echten Mehrwert für Ihr Unternehmen.
Darüber hinaus arbeiten wir mit modernsten Sicherheitslösungen und Partnern zusammen, um die Effizienz und Automatisierung Ihrer Sicherheitsprozesse zu steigern.
Wie fange ich mit der NIS-2 Directive an?
Es kommt darauf an, ob Ihr Unternehmen bereits über ein ISMS verfügt. Wenn ja, ist der Reifegrad Ihres ISMS entscheidend. Der Ausgangspunkt ist jedoch eine GAP-Analyse, um die Maßnahmen zu definieren, die umgesetzt werden müssen, bis Ihr Unternehmen NIS-2-konform ist.
Wenn Sie noch keine Erfahrung mit einem ISMS haben, empfiehlt sich externe Unterstützung durch ein Beratungsunternehmen mit Praxis in der Informationssicherheit.
Die Vorgehensweise ist jedoch bei allen ISMS-Projekten gleich. Geltungsbereich festlegen, Kontext und interessierte Parteien bestimmen, Assets erfassen, Risiken bewerten und Maßnahmen ableiten.
Was muss ich unternehmen, wenn ich bereits eine ISO 27001 oder TISAX® Zertifizierung habe?
Wenn Ihr Unternehmen bereits ein gepflegtes ISMS nach ISO 27001 oder ein TISAX®-Label hat, ist ein großer Teil der Risikomanagementmaßnahmen nach § 30 BSIG bereits abgedeckt. Dies hängt natürlich davon ab, welche ISO 27001 Annex A Kontrollen Sie in Ihren Scope aufgenommen haben.
Wichtig sind vor allem: Registrierung beim BSI, Anpassung des Meldeprozesses an die Fristen 24 h/72 h/1 Monat, Erweiterung des Geltungsbereichs auf alle für Ihre Dienste genutzten Systeme, Schulung und Billigung durch die Geschäftsleitung (§ 38 BSIG) sowie die Neubewertung Ihrer Lieferkette.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.