Can Adiguzel

ISO 27001 Zertifizierung Kosten

ISO 27001 Zertifizierung: Kosten, Ablauf und Dauer erklärt

Die Kosten einer ISO 27001 Zertifizierung liegen für mittelständische Unternehmen bei 20.000–35.000 € für Beratung und ISMS-Aufbau — zuzüglich der separaten Auditgebühren der akkreditierten Zertifizierungsstelle. Der Einstieg erfolgt über eine GAP-Analyse ab 3.500 €, die den Reifegrad Ihres Informationssicherheits-Managementsystems bestimmt und den Umsetzungsaufwand kalkulierbar macht. Den größten Kostenblock verursacht der Aufbau von Richtlinien, Prozessen und Nachweisen bis zur Auditreife. Die Projektdauer beträgt typischerweise 3 bis 9 Monate; das Zertifikat gilt anschließend 3 Jahre, jährliche Überwachungsaudits kommen als laufende Kosten hinzu. Wie hoch Ihre ISO 27001 Zertifizierung Kosten konkret ausfallen, hängt von Unternehmensgröße, Anzahl der Standorte und dem gewählten Scope ab.

Welche Kosten fallen für eine ISO 27001 Zertifizierung für kleine Unternehmen an?

Aus unserer Sicht nimmt die ISO 27001 Zertifizierung eine essenzielle Stellung ein, indem sie die Gewährleistung der Konformität mit international anerkannten Informationssicherheit Standards gewährleistet. 

Die Kostenermittlung für eine ISO 27001 Zertifizierung beginnt mit der Durchführung einer GAP-Analyse zur Vorbereitung der nachfolgenden Schritte. Zudem müssen Sie auch ein gezieltes Training des Personals, die interne Ressourcenplanung sowie die Durchführung interner Prüfungen berücksichtigen. 

Für die Implementierung eines Informationssicherheitsmanagementsystems (ISMS) sowie für die Auditierung fallen Kosten an. Externe Auditoren der Zertifizierungsstelle führen das Zertifizierungsaudit durch, um die Konformität mit den ISO 27001 Standards zu überprüfen. 

Die Kosten für die Implementierung und Zertifizierung nach ISO 27001 variieren je nach Größe und Komplexität des Unternehmens und sind von diversen Faktoren abhängig, auf die wir nachfolgend eingehen werden.

Die Kosten für die Einhaltung der ISO 27001 Zertifizierung sind abhängig von der Betriebsgröße, Anzahl der Mitarbeiter und des Standorts des Unternehmens. Betriebe müssen die Aufwendungen für die Einführung des Informationssicherheitsmanagementsystems sowie die fortlaufenden Kosten für Überwachungsaudits und Kontrollen durch externe Auditoren berücksichtigen. Für die Optimierung der Zertifizierungskosten, empfehlen wir, auf die Expertise erfahrener Berater zurückzugreifen, um die Implementierung der ISO 27001 Standards effizient und wirtschaftlich durchzuführen.

KostenblockRichtwert
GAP-Analyse (Einstieg)ab 3.500 €
Beratung & ISMS-Umsetzungab 20.000 €
Externes Zertifizierungsauditzusätzlich (Zertifizierungsstelle)
Projektdauer3–9 Monate


Wir haben alle Phasen und die damit einhergehenden Kosten für Sie aufgelistet, sodass Sie maximale Transparenz erhalten:

1. Auditierung der aktuellen Sicherheitslage:

      • Externe Auditkosten durch Sicherheitsexperten oder interne Ressourcen, die Zeit und Ressourcen für die Evaluierung der aktuellen Sicherheitspraktiken aufwenden.

    2. Erstellung eines ISMS (Information Security Management System):

        • Kosten für die Entwicklung und Implementierung eines maßgeschneiderten ISMS, einschließlich der Anpassung von Richtlinien, Verfahren und Prozessen.

        • Mögliche Ausgaben für die Anschaffung von ISMS-Software oder -Tools zur Verwaltung der Sicherheitsmaßnahmen.

      3. Schulungen für Mitarbeiter:

          • Kosten für Training und Schulungsmaterialien, um das Sicherheitsbewusstsein der Mitarbeiter zu verbessern.

          • Zeitaufwand für interne Trainer oder externe Schulungsanbieter.

        4. Gebühren für die Zertifizierung:

            • Gebühren, die von der akkreditierten Stelle für die Durchführung der Zertifizierungsprüfung erhoben werden.

            • Die Höhe der Gebühren kann je nach Größe und Art des Unternehmens sowie dem Umfang der Zertifizierung variieren.

            • Die genauen Zertifizierungsgebühren variieren je nach der gewählten Zertifizierungsstelle, dem Umfang der Zertifizierung und anderen spezifischen Anforderungen.

            • Kosten für die Prüfung der Dokumentation und Prozesse des ISMS durch die Zertifizierungsstelle.

            • Eventuell zusätzliche Auslagen für Nachprüfungen oder Korrekturen.

          5. Benötigte interne Ressourcenplanung und wie Sie diese mit externer Beratung reduzieren können:

          Abstimmung des erforderlichen Zeitaufwands und der Mitarbeiterressourcen für den Zertifizierungsprozess und die anschließende Verwaltung des ISMS. Berücksichtigen Sie diese Punkte bei der Ressourcenplanung:

              • Beratung bei der ISMS-Entwicklung:

                Ein externer Berater kann bei der Entwicklung und Implementierung eines maßgeschneiderten ISMS helfen, das den spezifischen Anforderungen des Unternehmens entspricht.

              • Unterstützung bei der Dokumentation:

                Ein Consultant kann bei der Erstellung und Aktualisierung der erforderlichen Dokumentation und Richtlinien für das ISMS helfen.

              • Schulungen und Sensibilisierung:

                Mit einer Beratung können Trainings und Sensibilisierungsmaßnahmen für Mitarbeiter durchgeführt werden, um das Sicherheitsbewusstsein im Unternehmen zu stärken

              • Vorbereitung auf die Zertifizierung:

                Unterstützung bei der Vorbereitung auf die Zertifizierungsprüfung für ISO 27001, einschließlich interner Audits, Mock-Audits und Identifizierung von Schwachstellen, um die Kosten der Zertifizierung zu optimieren.

              • Fachliche Expertise:

                Zugang zu Fachwissen und international anerkannten Best Practices aus anderen Projekten der Informationssicherheit, um sicherzustellen, dass das ISMS den aktuellen Standards und Anforderungen entspricht.

            6. Technologische Investitionen

            Beschaffung und Implementierung von Sicherheitstechnologien wie Firewalls, Verschlüsselungslösungen usw.

            7. Fortlaufende Aufwendungen

                • Kosten für regelmäßige interne Audits und Überprüfungen des ISMS

                • Regelmäßige Schulungen für Mitarbeiter zur Aufrechterhaltung des Sicherheitsbewusstseins

              Mit welche konkreten Kosten müssen kleine Unternehmen bei externer Beratung rechnen?

              Aus unserer Erfahrung haben wir die verfügbaren Beratungsoptionen für die relevante Preisklasse zusammengefasst.

              Die Kosten lassen sich in 3 Teile untergliedern, die im Detail erläutert werden:

                        1. GAP-Analyse: Eine GAP-Analyse ist wie das Röntgenbild eines Arztes: Sie zeigt Ihnen die aktuelle Situation und was getan werden muss, um die ISO 27001 Zertifizierung zu erhalten. Basis ist die ISO 27001 Roadmap. Sie wird als eintägiger Workshop durchgeführt und kostet ab 3.500 €.

                        2. ISMS-Aufbau und Richtlinien: Dies ist der arbeitsintensivste Teil des ISO 27001 Projekts – der strukturierte Aufbau des Informationssicherheits-Managementsystems inklusive aller erforderlichen Richtlinien, Verfahren und Prozesse.

                        3. Reifegrad – Etablierung der Prozesse und Sammlung der Nachweise: Im letzten Schritt werden die definierten Prozesse im Tagesgeschäft etabliert, der für das Audit nötige Reifegrad aufgebaut und die Nachweise für das Zertifizierungsaudit gesammelt.

              Im Allgemeinen liegt der Budgetbedarf zwischen 20.000-35.000€. Rechnen Sie mit einem 2-köpfigen Team, zahlt sich die Beratung aus, wenn Sie 1 Woche Arbeitszeit sparen, was in den meisten Fällen der Fall ist.

              Die Projektdauer kann zwischen 3 und 9 Monaten liegen. Und bitte vergessen Sie nicht, dass Sie für das unabhängige Prüfungsunternehmen zusätzlich Kosten einplanen müssen.

              Lesenswert: In 7 Schritten zur ISO 27001 Zertifizierung

              Für weitere Informationen vereinbaren Sie einen Termin mit uns. 

              72 % setzen auf externe Expert:innen — was das für Ihr ISO 27001 Budget bedeutet

              Die Kosten einer ISO 27001 Zertifizierung setzen sich aus internen Aufwänden, Auditgebühren der Zertifizierungsstelle und externer Beratung zusammen — wobei Beratung kein optionaler Zusatzposten, sondern gelebte Praxis ist. Laut der TÜV Cybersecurity Studie 2023 [1] lassen sich 72 % der deutschen Unternehmen von externen Expert:innen beraten, um ihr Security-Know-how zu erweitern; 51 % schulen zusätzlich ihre Mitarbeitenden.

              Für die Budgetplanung bedeutet das: Externe ISO 27001 Beratung ist der Normalfall, nicht die Ausnahme. Sie verkürzt die Projektlaufzeit bis zum Zertifizierungsaudit, senkt das Risiko von Abweichungen (Nonkonformitäten) und entlastet interne IT- und Compliance-Ressourcen. Wer Beratungskosten von Beginn an einkalkuliert, vermeidet Nachbudgetierungen zwischen Stufe-1- und Stufe-2-Audit.

              Häufig gestellte Fragen zu Kosten für ISO 27001 Zertifizierung

              Über den Autor
              ISO 27001 Zertifizierung Kosten

              Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

              Quellen Nachweise:

              [1] TÜV-Verband e. V. (Hrsg.): TÜV Cybersecurity Studie 2023 — Cybersicherheit in deutschen Unternehmen. Repräsentative Befragung durchgeführt von Ipsos unter 501 Unternehmen ab 10 Mitarbeitenden. Berlin, 12. Juni 2023. (abgerufen am 04.08.2026).


              Letzte Aktualisierung: 04.08.2026

              ISO 27001 Zertifizierung: Kosten, Ablauf und Dauer erklärt Weiterlesen »
              Wir sind ISO 27001 zertifiziert. Und das war kein Spaziergang.

              Wir – ein Team, das täglich ISO 27001-Audits durchführt, ISMS-Konzepte schreibt, andere berät und regelmäßig erklärt, wie Informationssicherheit „richtig“ gemacht wird – haben uns jetzt selbst zertifizieren lassen.

              „Und plötzlich waren wir nicht mehr der Engineer – sondern das Gebäude, das auf Stabilität geprüft wird.“

              Der Anfang: Der Moment der Entscheidung

              Wir wussten: Wenn wir glaubwürdig bleiben wollen, müssen wir auch selbst zertifiziert sein. Nicht, weil wir es müssen. Sondern, weil wir es vorleben wollen. Weil wir nicht nur „talk the talk“, sondern eben auch „walk the talk“ müssen.

              Also: Im Frühjahr fiel der Entschluss – wir bauen unser eigenes ISMS auf, lassen uns zertifizieren – und zwar nicht „irgendwie“, sondern nach DAkkS-akkreditiertem Standard [1].

              Die Realität: Der Auditor auditiert sich selbst nicht so gern

              Und dann beginnt der Selbstversuch. Wir, die sonst hinter Checklisten und Risikomatrizen stehen, saßen plötzlich selbst im Meeting und fragten uns:

              • „Wie dokumentieren wir diesen Prozess sinnvoll?“
              • „Warum tun wir das eigentlich so?“
              • „Reicht das für den Auditor?“
              • „Oder ist das zu wenig… oder zu viel?“

              Spoiler: Der größte Gegner war nicht die Technik. Es war unser eigener Anspruch.

              Die Herausforderungen: Prozesse, die im Alltag übersehen werden – und im Audit entscheidend sind

              Unsere wichtigsten Erkenntnisse entstanden dort, wo Prozesse lange als selbstverständlich galten:

              • Onboarding neuer Teammitglieder, das Wissen voraussetzt, aber nichts absichert
              • Risikoanalysen zu Tools, die „organisch gewachsen“ sind
              • Regelkommunikation, die nie dokumentiert wurde, weil sie „immer schon funktioniert hat“

              Nach unserem eigenen Audit wissen wir: Prozess-Reife zeigt sich nicht in Komplexität, sondern darin, dass ein Prozess im Alltag gut umsetzbar ist und gelebt wird.

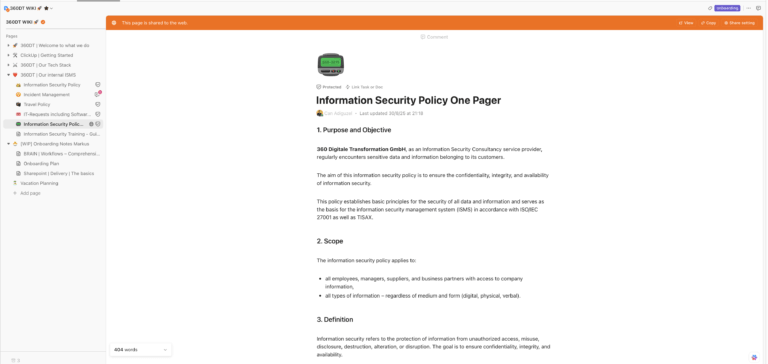
              Deswegen haben wir alle Richtlinien und Prozesse für unsere täglichen Arbeiten in unserem WIKI integriert. Sogar die Veröffentlichung der Policies nach extern haben wir direkt in unser WIKI aufgenommen.

              ISO 27001 ISMS policies in the internal WIKI – 360 Digital Transformation

              Damit vermeiden wir nicht nur den Aufwand zwischen den verschiedenen Welten (SharePoint, Google Drive, Confluence etc.) und das Hin- und Herspringen, sondern erhöhen auch die Beteiligung der Mitarbeiter.

              Was wir bewusst ausgeschlossen haben

              Nicht alles, was in ISO 27001 möglich ist, muss auch im Geltungsbereich enthalten sein. Jedes Unternehmen muss das für sich selbst anhand seiner Prozesse, Tätigkeiten und Risiken entscheiden. Deswegen haben wir einige Kontrollen bewusst aus dem Scope gelassen:

              • 🔒 Physical Security – Als Remote-First-Unternehmen haben wir mehrere der Physical Controls herausgelassen.
              • 💻 Softwareentwicklung – Da wir keine Software entwickeln, haben wir die technischen Kontrollen zur Softwareentwicklung aus dem Scope genommen.
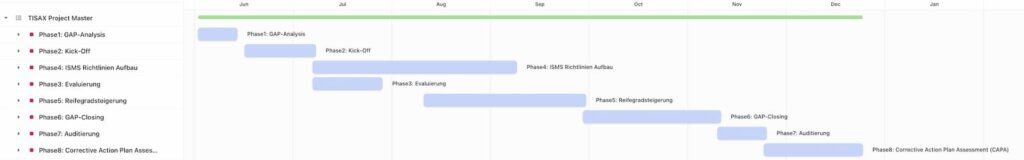
              Wir arbeiten transparent – deswegen war es uns wichtig, auch zu erzählen, was wir nicht mitgemacht haben. Weil Klarheit zählt, gerade bei Audits.

              Project Process from Gap Analysis to Certification

              So verlief unser Weg – von der GAP-Analyse bis zum Zertifikat.

              6 Monate später: Zertifikat in der Hand

              Nach 6 Monaten intensiver Arbeit, vielen Diskussionen, neuen Routinen und ein paar Denkfehlern (ja, auch die gab’s!) können wir mit Stolz sagen:

              ✅ Wir sind ISO 27001 zertifiziert – DAkkS-akkreditiert.
              ISO 27001 Zertifikat – 360 Digitale Transformation, DAkkS-akkreditiert

              Und ein Zertifikat ist kein einmaliges Ereignis: Im Juni 2026 haben wir auch unser erstes Überwachungsaudit bestanden – der beste Beweis, dass unser ISMS nicht nur auf dem Papier existiert, sondern im Alltag funktioniert.

              Das Zertifikat hängt nicht nur an der Wand – es verändert, wie wir arbeiten. Denn jetzt wissen auch wir wieder, wie es ist, sich durch Richtlinien zu kämpfen, zwischen Dokumentation und Produktivität abzuwägen – und sich zu fragen: „Wofür genau machen wir das nochmal?“

              Für Vertrauen. Für Klarheit. Für nachhaltige Sicherheit.

              Unser Learning: Jeder seriöse Berater sollte zertifiziert sein

              Wenn Sie eine Beratung für Informationssicherheit suchen, fragen Sie bitte nicht nur: „Wie viele Kunden haben Sie betreut?“ Sondern auch: „Wie leben Sie Informationssicherheit selbst?“

              Denn Informationssicherheit ist keine Theorie. Sie ist ein täglicher, manchmal lästiger, aber extrem wirkungsvoller Prozess. Und glauben Sie mir: Das Zertifikat an der Wand ist nur das Symbol. Der wahre Wert liegt in der Resilienz der Organisation.

              🔐 Zertifizierung ist kein Selbstzweck.
              🔍 Sie zwingt Sie, ehrlich hinzuschauen.
              💡 Und das ist gut so.

              Wir wissen jetzt noch besser, wie sich Informationssicherheit in der Praxis anfühlt – und geben diese Erfahrung in unserer ISO 27001 Beratung an unsere Kunden weiter.

              PS: Wenn Sie gerade selbst über eine ISO 27001-Zertifizierung nachdenken – wir wissen, wie sich das anfühlt. Sprechen Sie uns gern an – ohne Buzzwords, ohne PowerPoint-Schlachten. 👉 Wir reden lieber darüber, was wirklich wirkt.
              Sie wollen erstmal selbst loslegen? Unsere ISO 27001 Checkliste gibt Ihnen den Überblick über die wichtigsten Schritte.

              Über den Autor

              ISO 27001 Zertifizierung Kosten

              Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.


              Quellen Nachweise:

              [1] DAkkS deutsche Akkreditierungstelle (abgerufen am 04.08.2026).

              Letzte Aktualisierung: 04.08.2026

              Wir sind ISO 27001 zertifiziert. Und das war kein Spaziergang. Weiterlesen »

              VDA ISA 2027 – die wichtigsten Änderungen im Katalog

              Am 1. Juli 2026 hat der Verband der Automobilindustrie (VDA) den Nachfolger von VDA ISA 6 veröffentlicht – den Prüfkatalog, auf dem jedes TISAX®-Assessment basiert. Viele erwarteten „ISA 7.0“; offiziell heißt die neue Version ISA 2027, denn der VDA ist auf eine jahresbasierte Bezeichnung umgestiegen. Die Struktur bleibt weitgehend erhalten – doch die Anforderungen werden verbindlicher, die Lieferkette rückt stärker in den Fokus und der Prototypenschutz wurde komplett neu aufgebaut.

              Das Wichtigste in Zahlen

              • Jahresbasierte Bezeichnung: „2027“ statt „7.0“ – künftig jährlicher Veröffentlichungsrhythmus für mehr Planbarkeit.
              • Informationssicherheit: 46 Controls – wie bei ISA 6. Keine Control-Explosion, aber 44 der 46 Controls wurden überarbeitet; bei 25 Controls ändern, entfallen oder verschieben sich Anforderungen.
              • Prototypenschutz: von 22 auf 20 Controls – das Modul wurde vollständig neu strukturiert.
              • Datenschutz: unverändert – alle 12 Controls aus Kapitel 9 sind identisch zu ISA 6.
              • Neues Framework-Mapping: ISA 2027 verweist auf NIST CSF 2.0 und ISO/IEC 27001:2022; die alten Bezüge zu ISO 27001:2013 entfallen.

              Von der Empfehlung zur Pflicht

              Die folgenreichste Änderung ist leise: Anforderungen wandern vom Should-Level (Empfehlung) auf das Must-Level (Pflicht). Zwei Beispiele:
              • Control 1.1.1: Sicherheitsrichtlinien den Mitarbeitenden verfügbar zu machen und über relevante Änderungen zu informieren, war bisher eine Soll-Anforderung – in ISA 2027 ist es Pflicht.
              • Control 4.1.2: Passwörter nach dem Stand der Technik rücken von der Randnotiz in die regulären Anforderungen.
              Wenn Ihr ISMS nur gebaut wurde, um die Muss-Schwelle von ISA 6 zu erreichen, entstehen genau hier die ersten neuen Lücken.

              Kapitel im Überblick

              KapitelWas sich ändertBewertung
              1 – IS-RichtlinienNeues Krisenmanagement (1.6.3), Richtlinienpflichten jetzt verbindlich (1.1.1)Große Änderung
              2 – PersonalTelearbeit mit konkreten Muss-Anforderungen neu gefasst (2.1.4)Große Änderung
              3 – Physische SicherheitEinzelne KlarstellungenGeringe Änderung
              4 – ZugriffsmanagementPasswort- und Login-Regeln verschärftGeringe Änderung
              5 – IT-SicherheitViele kleine Anpassungen, Ergänzungen für hohen SchutzbedarfGeringe Änderung
              6 – LieferantenPrüfpflichten verschärft, 1.2.4 wird zu 6.1.3Große Änderung
              7 – ComplianceNur UmformulierungenGeringe Änderung
              8 – PrototypenschutzKomplett neu strukturiert, 22 → 20 ControlsGroße Änderung
              9 – DatenschutzKeine ÄnderungenUnverändert
              Die Systematik des Fragenkatalogs — Reifegrade, Assessment Level, Prüflogik — erklären wir ausführlich unter TISAX® Fragenkatalog.

              Die Lieferkette rückt in den Fokus

              Control 1.2.4 (externe IT-Dienstleister) wandert als neues Control 6.1.3 in das Lieferanten-Kapitel – erstmals als „Supplier Statement of Applicability“ (Supplier SoA) bezeichnet. Die eigentliche Verschärfung steckt in 6.1.1: Bei hohem Schutzbedarf müssen Sicherheitsnachweise der Lieferanten künftig dokumentiert und regelmäßig sowie anlassbezogen geprüft werden; bei sehr hohem Schutzbedarf wird ein Drittaudit oder ein passendes TISAX®-Label des Lieferanten erwartet. Das Lieferantenmanagement wird damit zu einem der Bereiche mit spürbar wachsendem Aufwand.

              Prototypenschutz: neu gebaut, nicht erweitert

              Der Prototypenschutz ist die größte strukturelle Änderung: Die fünf Abschnitte von ISA 6 (8.1 bis 8.5) werden zu zwei zusammengefasst (8.1 organisatorisch8.2 physische und Umgebungssicherheit), Controls werden zusammengeführt und veraltete Inhalte entfernt – von 22 auf 20 Controls. Wenn Ihr Prüfumfang den Prototypenschutz umfasst, muss Ihre Dokumentationsstruktur neu zugeordnet werden, selbst wenn die zugrunde liegenden Maßnahmen gleich bleiben.

              Was gleich bleibt: der Datenschutz

              Kapitel 9 (Datenschutz) ist unverändert – alle 12 Controls sind wortgleich zu ISA 6. Umfasst Ihr Scope das Datenschutz-Modul, ändert sich hier nichts.

              Ab wann gilt VDA ISA 2027?

              Der Katalog selbst enthält keinen Stichtag – den verbindlichen Umstellungstermin für TISAX®-Assessments legt die ENX fest. Beim Vorgänger ISA 6 lagen rund sechs Monate zwischen Veröffentlichung und Pflicht für neue Assessments. Bis die ENX den Termin bekanntgibt, laufen aktuelle Assessments weiter nach ISA 6, und bestehende TISAX®-Labels verlieren ihre Gültigkeit nicht automatisch.

              Was Sie jetzt tun sollten

              1. Kein Panik-Umstieg: ISA 6 bleibt der geprüfte Katalog, bis die ENX den Termin setzt.
              2. Die substanziellen Kapitel zuerst prüfen: 1, 2, 6 und 8 – Krisenmanagement, Telearbeit, Lieferantenmanagement und Prototypenschutz.
              3. Should-zu-Must-Promotionen prüfen: bisher optionale Anforderungen können jetzt Pflicht sein.
              4. GAP-Analyse gegen die geänderten Controls statt den ganzen Katalog neu durchzuarbeiten.

              So unterstützt Sie 360 Digitale Transformation

              Wir begleiten Sie beim Umstieg auf VDA ISA 2027 – von der GAP-Analyse über die Umsetzung der verschärften Controls und das Remapping des Prototypenschutzes bis zur Assessment-Vorbereitung. Grundlage: der TISAX®-Fragenkatalog und der Überblick der Anforderungen. Sie sind noch auf ISA 6? Alle Details finden Sie in unserem Beitrag VDA ISA 6 – die wichtigsten Änderungen. Gerne im Rahmen unserer Beratung zu TISAX®.Quelle: VDA – Informationssicherheit

              Über den Autor

              ISO 27001 Zertifizierung Kosten

              Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

               TISAX® ist eine eingetragene Marke der ENX Association. Die 360 Digitale Transformation steht in keiner geschäftlichen Beziehung zur ENX. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. TISAX® Assessments, zur Erlangung von Labels, werden nur von den auf der Homepage der ENX genannten Prüfdienstleistern durchgeführt.

              VDA ISA 2027 – die wichtigsten Änderungen im Katalog Weiterlesen »

              ISO 27001 Zertifizierung Kosten

              ISO 27001 Checkliste für eine Erfolgreiche Zertifizierung: Ihr Leitfaden zur Implementierung

              Erstellung und Pflege von Dokumentationen

              Tragen Sie Sorge dafür, dass alle Richtlinien, Verfahren und Aufzeichnungen aktuell und leicht zugänglich sind. Dies erleichtert die Einhaltung der ISO 27001 Anforderungen und unterstützt die kontinuierliche Verbesserung Ihres ISMS.

              Was sollte in der ISO 27001 Checkliste enthalten sein?

              Eine umfassende ISO 27001 Checkliste ist ein unverzichtbares Werkzeug, um sicherzustellen, dass Sie alle erforderlichen Schritte und Anforderungen im Zertifizierungsprozess berücksichtigen. Hier sind einige der wichtigsten Elemente:

              Erstellung von Richtlinien und Verfahren

              ISO 27001 erfordert die Dokumentation von Richtlinien und Verfahren zur Informationssicherheit. Diese sollten klar definiert und leicht zugänglich sein, um sicherzustellen, dass alle Mitarbeiter die Richtlinien verstehen und befolgen. Sie sollten ebenfalls an den Bedürfnissen Ihres Unternehmens ausgerichtet sein.

              Schulung und Sensibilisierung der Mitarbeiter

              Regelmäßige Schulungen und Sensibilisierungsmaßnahmen sind unerlässlich, um das Bewusstsein der Mitarbeiter für Informationssicherheit zu stärken. Dies hilft, potenzielle Bedrohungen zu erkennen und Sicherheitsrichtlinien konsequent umzusetzen.

              ISO 27001 Checkliste kostenlos herunterladen

              18 Schritte von der Scope-Definition bis zur Zertifizierung — als Checkliste zum Abhaken, aus über 50 Zertifizierungsprojekten.
              Wählen Sie im Formular „ISO-27001-Checkliste“ aus. Sie erhalten den Download-Link in wenigen Minuten per E-Mail.

              Wie definiere ich den Anwendungsbereich für ISO 27001?

              Die genaue Definition des Anwendungsbereichs ist ein kritischer Schritt bei der Implementierung eines ISMS.

              Identifikation der relevanten Informationen

              Bestimmen Sie, welche Informationen in den Geltungsbereich Ihres ISMS fallen. Dies umfasst beispielsweise Kundendaten, interne Berichte, Finanzinformationen und andere sensible Daten. Diese Identifikation erfolgt während der Definition des Anwendungsbereichs und dient als Grundlage für die Auswahl der Sicherheitskontrollen, die im Statement of Applicability (SoA) dokumentiert werden.

              Das Statement of Applicability (SoA) dokumentiert anschließend, welche spezifischen Sicherheitskontrollen aus Annex A innerhalb dieses definierten Anwendungsbereichs umgesetzt werden und liefert Begründungen für die Auswahl oder den Ausschluss jeder Kontrolle.

              Berücksichtigung der physischen und organisatorischen Grenzen

              Legen Sie sowohl die physischen als auch die organisatorischen Grenzen Ihres ISMS fest. Dies umfasst die Räumlichkeiten, in denen die Daten verarbeitet werden, sowie die Abteilungen und Mitarbeiter, die Zugang zu Informationen haben.

              Welche Schritte sind bei der Risikobewertung nach ISO 27001 erforderlich?

              Die Risikoanalyse und Bewertung ist ein zentraler Bestandteil des ISO 27001 Zertifizierungsprozesses. Hier sind die wesentlichen Schritte:

              Identifikation von Risiken und Bedrohungen

              Identifizieren Sie potenzielle Risiken und Bedrohungen für Ihre Informationssicherheitsressourcen durch Interviews, Fragebögen und Workshops. Nur so können Sie Ihre Assets schützen.

              Bewertung und Priorisierung von Risiken

              Bewerten Sie die identifizierten Risiken hinsichtlich ihrer Wahrscheinlichkeit und potenziellen Auswirkungen. Priorisieren Sie diese basierend auf ihrer Schwere und erarbeiten Sie entsprechende Maßnahmen zur Risikominderung.

              Wie bereite ich mich auf ein internes Audit vor?

              Interne Audits sind ein wesentlicher Bestandteil des ISO 27001 Zertifizierungsprozesses. Sie helfen Ihnen, die Einhaltung der ISO 27001 Anforderungen zu überprüfen und Verbesserungsbereiche zu identifizieren. Ein  erfahrenes ISO 27001 Beraterteam kann Ihnen bei den nachfolgenden Punkten Unterstützung leisten.

              Planung und Durchführung von internen Audits

              Erstellen Sie einen Auditplan und führen Sie regelmäßige interne Audits durch, um die Wirksamkeit Ihres Informationssicherheits-Managementsystems zu überprüfen. Dokumentieren Sie die Ergebnisse und ergreifen Sie Maßnahmen zur Behebung von Schwachstellen.

              Schulung der Mitarbeiter und des Managements

              Ihre Mitarbeiter und Ihr Management sollten über das erforderliche Wissen und die Fähigkeiten verfügen, um effektive Audits mit externer Hilfe durchführen zu können. Dies kann durch Schulungen und Zertifizierungen erreicht werden.

              Was ist ein externes Audit und wie man es besteht?

              Ein externes Audit wird von einem unabhängigen Zertifizierungsunternehmen durchgeführt, um die Konformität Ihres ISMS mit den ISO 27001 Anforderungen zu überprüfen.

              Vorbereitung auf das externe Audit gemäß ISO 27001

              Bereiten Sie sich gründlich auf das Audit vor, wenn Sie sich nach ISO 27001 zertifizieren lassen wollen. Bereiten Sie alle erforderlichen Dokumente und Nachweise vor und stellen diese bereit. Alle Mitarbeiter sind mit den Prozessen und Verfahren vertraut und können auf Fragen des Auditors korrekt antworten.

              Durchführung des externen Audits nach ISO-Standards

              Während des Audits überprüft der Auditor Ihre Dokumentation, führt Interviews und Inspektionen durch, um die Einhaltung der ISO 27001 Anforderungen zu bestätigen. Nach Abschluss des Audits erhalten Sie einen Bericht mit den Ergebnissen und Empfehlungen.

              Wie erhalte ich das ISO 27001 Zertifikat?

              Nachdem Sie das Audit zur ISO 27001-Zertifizierung erfolgreich bestanden haben, erhalten Sie das ISO 27001 Zertifikat. Dieses Zertifikat ist ein formaler Nachweis für die Einhaltung der ISO 27001 Anforderungen und zeigt, dass Ihr ISMS den internationalen Standards entspricht.

              Zusammenfassung für Ihr ISO 27001-Projekt

              • ISO 27001 ist ein international anerkannter Standard für Informationssicherheitsmanagementsysteme (ISMS).
              • Einführung eines ISMS erfordert sorgfältige Planung, Risikobewertung und Dokumentation.
              • Eine ISO 27001 Checkliste hilft bei der Einhaltung der Anforderungen und Vorbereitung auf Audits.
              • Interne und externe Audits sind entscheidend für die Zertifizierung und kontinuierliche Verbesserung.

              Machen Sie den ersten Schritt zur ISO 27001 Zertifizierung und stärken Sie die Informationssicherheit in Ihrer Organisation. Nutzen Sie diesen Leitfaden und die bereitgestellte Checkliste, um den Prozess einfach und sicher zu gestalten.

              Zu viele rote Punkte in Ihrer Liste? Lassen Sie Ihren Scope in 45 Min schärfen. ⇓

              Die Nutzung von ISO 27001 Checklisten

              Verwenden Sie Checklisten, um sicherzustellen, dass alle erforderlichen Dokumentationen vorhanden sind und regelmäßig überprüft werden. Dies hilft Ihnen, den Überblick zu behalten und die Effizienz Ihres ISMS zu verbessern.

              Über den Autor

              ISO 27001 Zertifizierung Kosten

              Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

              ISO 27001 Checkliste für eine Erfolgreiche Zertifizierung: Ihr Leitfaden zur Implementierung Weiterlesen »

              ISO 27001 Zertifizierung Kosten

              Alles über TISAX® Anforderungen: Einhaltung und Umsetzung der Zertifizierungsstandards

              TISAX® steht für Trusted Information Security Assessment Exchange und ist eine eingetragene Marke der ENX Association. TISAX® ist ein Prüf- und Austauschverfahren für Informationssicherheit in der Automotive Industrie. 

              Es wurde vom Verband der Automobilindustrie entwickelt und wird heute von der ENX Association verwaltet. Es bietet einen standardisierten Ansatz zur Überprüfung und Zertifizierung der Informationssicherheit von Unternehmen, die in der Automobilindustrie tätig sind. 

              TISAX® basiert auf dem internationalen Standard ISO/IEC 27001 und beinhaltet auch spezifische Anforderungen der Automobilhersteller. Aus der Erfahrung von 50 Projekten haben wir diesen Artikel für Sie erarbeitet.

              Was ist TISAX® und warum ist die Zertifizierung wichtig?

              Diese Zertifizierung ist entscheidend für Unternehmen in der Automobilindustrie, da Informationssicherheit in diesem Bereich besonders sensibel ist. Durch die Erfüllung der Anforderungen an TISAX® können Zulieferer und Dienstleister nachweisen, dass sie die erforderlichen Standards für den Schutz von Informationen erfüllen. Die Zertifizierung erfolgt auf verschiedenen Assessment Levels (Level 2 und Level 3), je nach den Anforderungen für eine Zertifizierung. Unternehmen, die eine Zertifizierung nach TISAX® erhalten, tragen dazu bei, die Informationssicherheit in der gesamten Lieferkette zu stärken.

              Die ENX Association ist eine unabhängige Organisation, welche die Prüfdienstleister zulässt.  Sie bietet keine Beratung oder Unterstützung zur Vorbereitung auf das TISAX® Assessment an. Die Realisierung einer TISAX®-Zertifizierung ist mit erheblichen Ressourcen und finanziellen Mitteln verbunden. Die Prüfziele müssen klar definiert und erreicht werden, um die Anforderungen für TISAX® zu erfüllen.

              Grundlagen und Bedeutung von TISAX®

              Die Zertifizierung ist in 3 Level unterteilt, wobei Level 1 die geringsten Anforderungen hat und Level 3 die höchsten. Unternehmen der Automobilindustrie und deren Zulieferer müssen die Anforderungen für eine TISAX® Zertifizierung erfüllen, um ihre Informationssicherheit nachzuweisen. Dieser Aspekt ist von besonderer Bedeutung, da der Schutz sensibler Daten und Prototypen in der Automotive Branche von erheblicher Relevanz ist.

              Um eine Zertifizierung nach TISAX® zu erhalten, müssen die Unternehmen die Anforderungen an TISAX® erfüllen, welche dazu beitragen, Vertrauen bei Kunden und Partnern aufzubauen. Erfahrene Berater bieten Beratung und Unterstützung bei der Vorbereitung auf das TISAX® Assessment, um sicherzustellen, dass die Unternehmen die gesteckten Ziele erreichen.

              Die Anforderungen an TISAX®-Level 1 bis 3 können wie folgt beschrieben werden:

              TISAX®-Level 1:

              Die Durchführung des TISAX® Assessment Level 1 kann über ein Self-Assessment  vom Unternehmen selbst durchgeführt werden. Für das TISAX® Level 1 ist eine Einschätzung des Unternehmens anhand des ISA-Fragenkatalogs erforderlich, die jedoch nicht überprüft wird. Da die Maßnahmen nicht objektiv geprüft werden und das Unternehmen allein für die Ergebnisse verantwortlich ist, hat dieses Level in der Praxis kaum Bedeutung.

              TISAX®-Level 2:

              Die Sicherheitsanforderungen eines Unternehmens werden auf Level 2 als hoch eingestuft. Bei einem Level 2 Assessment wird die Selbsteinschätzung des Unternehmens durch ein von ENX zugelassenes TISAX® Prüfungsunternehmen bestätigt. Die Prüfung erfolgt auf der Grundlage der Unternehmensdokumentation.

              TISAX®-Level 3:

              Das Level 3 gemäß TISAX® bedeutet, dass der Schutzbedarf als „sehr hoch“ eingestuft wird. Es ist das höchste Sicherheitslevel für Unternehmen in der Automobilindustrie. Auf Level 3 werden Vor-Ort-Inspektionen und Live-Interviews von einem Auditor durchgeführt. Dabei werden Dokumente und Nachweise überprüft, die lokalen Gegebenheiten berücksichtigt, die Prozessdurchführung beobachtet und ungeplante Interviews mit Prozessbeteiligten durchgeführt. Ein akkreditierter Prüfer bewertet vor Ort den Reifegrad des Informationssicherheitsmanagementsystems (ISMS) an allen Standorten des Unternehmens.

              Diese Beschreibungen bieten einen Überblick über die jeweiligen Erwartungen und den Grad der Sicherheit, den Organisationen auf den verschiedenen TISAX®-Levels erreichen müssen.

              Vorteile der Zertifizierung nach TISAX®

              Indem sie die Anforderungen an die Informationssicherheit in der Automobilindustrie erfüllen, können Automobilhersteller sicherstellen, dass ihr ISMS gemanagt und überwacht wird. 

              Der VDA-ISA Fragenkatalog dient als zentrale Plattform, um die Vorgaben zu definieren und den gesamten Prozess zu überwachen. Durch die Vorbereitung auf das Assessment nach TISAX® können Lieferanten und Dienstleister sicherstellen, dass sie alle Prüfziele erreichen und kontinuierliche Verbesserung in ihrem System implementieren. Die Zertifizierung nach TISAX® trägt somit dazu bei, dass der Prozess standardisiert und dokumentiert wird.

              Welche Unterschiede gibt es zwischen TISAX® und ISO 27001

              Die Unterschiede zwischen TISAX® und ISO 27001 liegen hauptsächlich in den spezifischen Zielen, die erfüllt werden müssen. Während die ISO 27001 allgemeine Vorgaben an Informationssicherheitsmanagementsysteme definiert, sind die TISAX® Anforderungen speziell auf die Automobilindustrie zugeschnitten. 

              Für die Anforderungen an TISAX® existieren Nachweise, welche erfüllt werden müssen, während es keinen standardisierten Prozess für die ISO 27001 Zertifizierung gibt. Unternehmen müssen eine Reihe von Anforderungen erfüllen, um die TISAX® Zertifizierung zu erhalten, während die ISO 27001 einen etablierten Prozess vorgibt, dem gefolgt werden muss.

              Welche Gemeinsamkeiten gibt es zwischen TISAX® und ISO27001?

              Die Zertifizierungen nach ISO 27001 und TISAX® weisen signifikante Gemeinsamkeiten auf. Das macht es möglich, beide Zertifizierungsprojekte parallel zu bearbeiten und gemeinsam zu verwalten, obwohl dies sicherlich einen zusätzlichen Aufwand bedeutet. 

              Wir haben einen ausführlichen Artikel zu den Unterschieden und Gemeinsamkeiten von ISO 27001 und TISAX® geschrieben.

              Eine TISAX®-Zertifizierung deckt bereits einen großen Teil der Anforderungen der NIS-2-Richtlinie ab, deren nationales Umsetzungsgesetz (NIS2UmsuCG) in Deutschland seit Dezember 2025 in Kraft ist.

              Welche Anforderungen sind bei einer TISAX® Zertifizierung zu erfüllen?

              Die Anforderungen TISAX® sind im Anforderungskatalog des Verband der Automobilindustrie definiert. Es muss ein Assessment nach TISAX® durchgeführt werden, bei dem die gesetzlichen Anforderungen sowie die zugehörigen Anforderungen geprüft werden. Der ISA Fragenkatalog dient dabei als Prüf- und Austauschmechanismus.

              Das Reifegradmodell unterscheidet 6 Reifegrade:

              Reifegrad

              Formulierung

              Beschreibung

              0

              Unvollständig

              Es gibt keine dokumentierten Sicherheitsmaßnahmen oder -richtlinien. Die Informationssicherheit wird nicht berücksichtigt oder vernachlässigt.

              1

              Durchgeführt

              Es gibt einige dokumentierte Sicherheitsmaßnahmen, jedoch fehlen klare Richtlinien und Prozesse. Die Informationssicherheit wird unzureichend verwaltet und ist inkonsistent.

              2

              Gesteuert

              Es gibt dokumentierte Sicherheitsrichtlinien und Prozesse, aber ihre Umsetzung ist unvollständig oder unzureichend. Die Informationssicherheit wird sporadisch berücksichtigt.

              3

              Etabliert

              Die Sicherheitsmaßnahmen sind weitgehend dokumentiert und implementiert, aber es fehlen regelmäßige Überprüfungen und Verbesserungen. Die Informationssicherheit ist konsistent.

              4

              Vorhersagbar

              Die Sicherheitsmaßnahmen sind dokumentiert, implementiert und regelmäßig überprüft. Es gibt einen formalen Prozess zur Sicherheitsbewertung und -verbesserung. Die Informationssicherheit wird proaktiv verwaltet.

              5

              Optimierend

              Die Sicherheitsmaßnahmen sind dokumentiert, implementiert und kontinuierlich verbessert. Es gibt einen formalen Prozess zur fortlaufenden Überwachung, Messung und Optimierung der Informationssicherheit.

              Anforderungen an die Informationssicherheit nach TISAX®

              Damit Sie eine Zertifizierung nach TISAX® erhalten, müssen Unternehmen bestimmte Erwartungen an den Aufbau und die Informationssicherheit erfüllen. Dazu gehören die definierten Ziele, welche einem standardisierten Prozess folgen. 

              Unternehmen müssen die Anforderungen gemäß ISA-Fragebogen des VDA erfüllen, wenn sie eine Zertifizierung nach TISAX® anstreben. 

              Die Zertifizierung bestätigt, dass das Unternehmen die notwendigen Maßnahmen ergriffen hat, um die Informationssicherheit zu gewährleisten und dass es den Anforderungen gemäß dem TISAX® Fragekatalog ausdrücklich folgt. Dies ermöglicht es dem Unternehmen, sich einen Wettbewerbsvorteil zu verschaffen und Vertrauen bei Kunden und Partnern zu schaffen.

              Einblick in den VDA ISA Fragenkatalog und ihre Bedeutung für die Automobilindustrie

              Die Anforderungen zur Informationssicherheit sind im ISA Fragenkatalog definiert. Der ISA Fragenkatalog ist ein Instrument, das von der Automobilindustrie verwendet wird, um die Informationssicherheit in Unternehmen zu bewerten und zu verbessern. 

              Er bietet einen strukturierten Ansatz zur Identifizierung von Sicherheitsrisiken und zur Implementierung geeigneter Maßnahmen zum Schutz sensibler Informationen. Die Bedeutung dieses Katalogs für die Automobilindustrie liegt in seiner Fähigkeit, Unternehmen dabei zu unterstützen, die steigenden Anforderungen an Datenschutz und Informationssicherheit zu erfüllen.

              Prüfziele und Schutzbedarf im TISAX® Audit

              Es gibt acht TISAX® Audit Prüfziele, die jeweils spezifische Anforderungen für die Zertifizierung nach TISAX® festlegen: Zwei für die Sicherheit der Informationen, vier für den Schutz von Prototypen und Testfahrzeugen sowie weitere zwei für den Datenschutz.

              Zielsetzung

              Erläuterung

              Handhabung von Informationen mit unterschiedlichem Schutzbedarf

              Es müssen angemessene Sicherheitsmaßnahmen implementiert werden, um sicherzustellen, dass Informationen entsprechend ihres Schutzbedarfs klassifiziert, verarbeitet und gespeichert werden. Dies kann durch Verschlüsselung, Zugriffskontrollen und Richtlinien für die Informationsklassifizierung erreicht werden.

              Schutz von Prototypen-Bauteilen

              Prototypen-Bauteile sind so zu schützen, dass unbefugten Zugriff und Diebstahl verhindert wird. Dies kann durch physische Sicherheitsmaßnahmen wie sichere Lagerung und Zugangsbeschränkungen erfolgen.

              Umgang mit Prototypen-Fahrzeugen

              Prototypen-Fahrzeuge müssen vor unbefugtem Zugriff geschützt werden, um die Vertraulichkeit von Entwicklungsprojekten zu gewährleisten. Zugangskontrollen und Überwachungssysteme sind hierbei entscheidend.

              Umgang mit Erprobungsfahrzeugen

              Erprobungsfahrzeuge sind gemäß ihrer Sensibilität zu schützen, damit potenzielle Sicherheitsrisiken während der Testphase minimiert werden. Zugangskontrollen und Überwachungssysteme sind notwendig.

              Durchführung von Veranstaltungen mit Prototypen-Fahrzeugen

              Bei Veranstaltungen, auf denen Prototypen-Fahrzeuge präsentiert werden, sind Sicherheitsmaßnahmen wie Zugangskontrollen und Überwachungssysteme zu implementieren, um Diebstahl oder Beschädigung zu verhindern.

              Datenschutz

              Es müssen Datenschutzbestimmungen eingehalten werden, um personenbezogene Daten vor unbefugtem Zugriff, Verlust oder Missbrauch zu schützen. Dazu gehören Maßnahmen wie Datenschutzrichtlinien, Zugangskontrollen und Datenschutzschulungen. Basis ist die DSGVO.

              Datenschutz personenbezogen

              Personenbezogene Daten müssen gemäß den geltenden Datenschutzbestimmungen geschützt werden. Dies umfasst die Einhaltung von Datenschutzgesetzen wie der DSGVO und die Implementierung angemessener technischer und organisatorischer Maßnahmen zum Schutz dieser Daten.

              Der Prozess der TISAX®-Zertifizierung ist komplex und erfordert eine regelmäßige 3-jährige Erneuerung über eine Rezertifizierung.

              Wie kann man die TISAX® Anforderungen erfolgreich umsetzen?

              Tipps zur Dokumentation und Nachweisführung

              Damit Sie die TISAX® Anforderungen erfolgreich umsetzen, ist eine sorgfältige Dokumentation und Nachweisführung unerlässlich. Zunächst sollte eine genaue Analyse aller Anforderungen durchgeführt werden, um sicherzustellen, dass alle relevanten Aspekte abgedeckt sind.

              1. Eine klare Dokumentation aller durchgeführten Maßnahmen ist entscheidend, um den Zertifizierungsprozess erfolgreich abzuschließen. Es ist ratsam, alle relevanten Nachweise in einem gut organisierten System zu speichern, um sie bei Bedarf schnell vorlegen zu können.

              2. Zudem sollten regelmäßige Überprüfungen der umgesetzten Maßnahmen durchgeführt werden, um die Einhaltung der vorgegebenen Ziele langfristig sicherzustellen. Unternehmen, die einem etablierten Prozess gefolgt sind, können sich gegenüber Unternehmen ohne Zertifizierung behaupten.

              3. Es gibt keinen Prozess, der vorgegeben ist, um die Vorgaben zu erfüllen. Aber Sie sollten einem dokumentierten Prozess gefolgt sein. Der Information Security Assessment Katalog unterstützt Unternehmen dabei, die TISAX® Anforderungen zu erfüllen, ein sicheres System aufzubauen und im täglichen Betrieb beizubehalten.

              Berater können helfen die Anforderungen für eine Zertifizierung nach TISAX® im Audit zu erfüllen

              • Berater unterstützen Unternehmen bei der Vorbereitung auf die TISAX®-Zertifizierung mit einer GAP-Analyse, um die strengen Prüfziele zu erfüllen.
              • Sie können bei der Entwicklung und Implementierung von Sicherheitsmaßnahmen und Datenschutzstandards helfen, um die Anforderungen von TISAX® zu erfüllen.
              • Berater bieten in der Regel auch Schulungen und Workshops an, um Mitarbeiter über die Anforderungen von TISAX® zu informieren und sie auf das Audit vorzubereiten.
              • Sie können Unternehmen dabei unterstützen, interne Prozesse zu optimieren, um den TISAX®-Anforderungen gerecht zu werden und bei der Erstellung der erforderlichen Dokumentation zu helfen.
              • Während Berater Unternehmen auf das Audit vorbereiten, führen sie keine formellen Prüfungen durch oder erstellen offizielle Prüfberichte.

              Die Rolle von Prüfdienstleistern im TISAX® Zertifizierungsprozess

              • Prüfdienstleister sind für die Durchführung der eigentlichen TISAX®-Prüfungen verantwortlich, auch Assessments genannt.
              • Sie müssen von der ENX Association offiziell zugelassen und qualifiziert sein, um diese Aufgabe auszuführen.
              • Beachten Sie, dass die ENX Association keine Verantwortung für die Vorgaben übernimmt, die in einem TISAX® Handbuch ausdrücklich definiert sind.
              • Ihre Hauptaufgabe besteht darin, die TISAX®-Anforderungen zu prüfen und zu bewerten, ob ein Unternehmen diesen Anforderungen entspricht.
              • Dabei wird einem Standardprozess gefolgt, der sicherstellt, dass dabei das Gesamtsystem integriert ist.
              • Prüfer führen Audits durch, um sicherzustellen, dass das Unternehmen die erforderlichen Sicherheitsmaßnahmen implementiert hat und die Datenschutzstandards erfüllt.
              • Nach Abschluss des Audits erstellen Prüfer einen Bericht, der die Ergebnisse ihrer Prüfung und etwaige Empfehlungen für Verbesserungen enthält.

              Insgesamt arbeiten Prüfer und Berater oft Hand in Hand, wobei die Berater Unternehmen bei der Vorbereitung auf die TISAX®-Zertifizierung unterstützen, während Assessoren die formellen Prüfungen durchführen und die Konformität bewerten.

              Welche Schritte sind notwendig, um eine TISAX® Zertifizierung zu erhalten?

              ISO 27001 Zertifizierung Kosten

              Wie sieht der Prozess von der Gap-Analyse bis zur erfolgreichen TISAX® Zertifizierung aus im Detail aus?

              1. GAP-Analyse: In dieser Phase wird eine umfassende Analyse durchgeführt, um die Lücken (Gaps) zwischen den aktuellen Prozessen und den Anforderungen der TISAX®-Standards zu identifizieren. Dies hilft dabei, einen detaillierten Aktionsplan zu erstellen.
              2. ENX Anmeldung: Nach der GAP-Analyse erfolgt die Registrierung bei ENX. Dies ist ein notwendiger Schritt, um den Zertifizierungsprozess zu starten. Gerne helfen wir Ihnen beim Anmeldungsprozess.
              3. Prüfer-Auswahl: Hier wählen Sie einen von der ENX zugelassenen Prüfer aus, der die TISAX®-Prüfung durchführt. Die Auswahl sollte auf der Grundlage von Faktoren wie Erfahrung, Fachwissen und Kosten getroffen werden. Mit unserer Erfahrung können wir Sie gerne bei der Auswahl unterstützen.
              4. Prüfungsvorbereitung: In dieser Phase bereiten Sie Ihr Unternehmen auf die bevorstehende Prüfung vor. Dies umfasst die Schulung des Personals, die Überprüfung der Sicherheitsrichtlinien und -verfahren und die Sicherstellung, dass alle Anforderungen erfüllt sind.
              5. Aufbau und Umsetzung ISMS: Sie implementieren das Informationssicherheitsmanagementsystem (ISMS) in Ihrem Unternehmen. Dies beinhaltet die Einrichtung von Sicherheitsrichtlinien, -verfahren und -kontrollen.
              6. Workshops: Wir führen mit Ihnen Workshops durch, um das Bewusstsein und das Verständnis für die Anforderungen der TISAX®-Standards zu erhöhen. Sie dienen auch dazu, das Personal in den relevanten Sicherheitspraktiken zu schulen.
              7. Self-Assessment: Vor der eigentlichen Prüfung führen Sie ein Self-Assessment durch. Dies gibt Ihnen die Möglichkeit, Ihren Reifegrad für das Audit zu bewerten und eventuell vorhandene Lücken zu schließen.
              8. TISAX® Prüfung: Schließlich erfolgt die TISAX®-Prüfung. Der ausgewählte Prüfer wird die Einhaltung der TISAX®-Standards bewerten. Nach erfolgreicher Prüfung erhalten Sie das angestrebte TISAX®-Label.

              Durch klar beschriebene, dokumentierte und nachweislich gelebte Prozesse, wird es für alle Beteiligten in der Organisation einfacher, die Schritte zur erfolgreichen TISAX®-Zertifizierung zu verstehen und umzusetzen. Gerne unterstützen wir Sie dabei.

              Der Prozess von der Vorbereitung bis zur erfolgreichen TISAX® Zertifizierung beginnt mit dem Verständnis von Prüfzielen und Vorgaben des Anforderungskatalog ISA. Die Vorgaben müssen sorgfältig implementiert werden, um ein solides Fundament für die Zertifizierung zu schaffen. 

              Erreichen Sie ein umfassendes Verständnis für das Erfüllen der TISAX® Anforderungen, sodass alle relevanten Aspekte abgedeckt werden. Unterstützende Maßnahmen wie Schulungen und interne Audits sind ebenfalls ein Muss, um TISAX® aufzubauen und im täglichen Geschäftsbetrieb aufrechtzuerhalten. Letztendlich führt die konsequente Umsetzung dieser Schritte zur erfolgreichen Zertifizierung und zeigt das Engagement eines Unternehmens für die Sicherheit und den Schutz sensibler Daten.

              Aufwand und Kosten, die mit einer TISAX® Zertifizierung verbunden sind

              Aufwand und Kosten für eine TISAX® Zertifizierung können je nach Unternehmen und Anforderungen variieren. Es ist wichtig, die potenziellen Kosten und den Aufwand im Vorfeld abzuschätzen und entsprechend zu planen, um einen reibungslosen Zertifizierungsprozess sicherzustellen. 

              Der Reifegrad Ihres Unternehmens ist entscheidend für die Kosten. Die Projektdauer und die daraus resultierenden Kosten belaufen sich auf 3–12 Monate sowie 25.000–50.000 €. Weiterführende Informationen finden Sie in unserem Beitrag zu den TISAX® Kosten.

              Können kleine Unternehmen die Anforderungen der TISAX® Zertifizierung erfüllen?

              Ja, kleine Unternehmen können definitiv die Vorgaben von TISAX® erfüllen. Der ISA Fragenkatalog ist so konzipiert, dass selbst kleine Betriebe damit arbeiten können. Die TISAX® Anforderungen sollten als Leitlinien betrachtet werden, die flexibel umgesetzt werden können, um die gewünschten Prüfziele und den benötigten Schutz angemessen zu erreichen. 

              Die Entscheidung über die Angemessenheit wird von den Prüfdienstleistern individuell für jedes Unternehmen getroffen. Sowohl der Aufbau eines ISMS als auch das Audit selbst erfordern jedoch einen gewissen Aufwand und Kosten. Wir raten daher Kleinstbetrieben, abzuwägen, ob der Aufwand und die potenziellen Vorteile einer TISAX® Zertifizierung wirtschaftlich vertretbar sind.

              Unsere Praxis-Tipps zum Erfüllen der TISAX®-Anforderungen aus mehr als 50 Projekten

              Nachfolgend sind die Prozesse aufgelistet, an denen Owners in einem TISAX® -Projekt beteiligt sein müssen:

              • Management: Ein TISAX® -Projekt ohne Managementunterstützung ist nicht möglich. Die erste Anforderung ist somit erfüllt, wenn eine Managementunterstützung vorhanden ist.


              • HR: Effizientes Hiring, die Definition von sensiblen Tätigkeiten, On-Boarding und Off-Boarding Prozesse sind ein wichtiger Teil eines TISAX® Projektes. Darüber hinaus gehören die Planung und Durchführung von Schulungen zu den Aufgaben der Personalabteilung.


              • Facility Management: Physische Sicherheit, Maßnahmen zum Sicherheitszonenkonzept, Notfallpläne sowie Notfallübungen sind ein Muss für erfolgreiche TISAX®-Projekte.


              • IT: Selbsterklärend. IT macht 60% eines TISAX®-Projektes aus. Unabhängig davon müssen die Schnittstellen zwischen der IT-Abteilung und den anderen Abteilungen definiert und dokumentiert werden.


              • Einkauf: Informationssicherheitsrelevante Lieferanten und Geheimhaltungsvereinbarungen mit Lieferanten sind ein kritischer Teil während eines TISAX®-Projektes.


              • Compliance: Der Datenschutzbeauftragte (DSB) – sofern vorhanden – und je nach Größe des Unternehmens die Rechtsabteilung sollten teilnehmen.


              • Zeit. Ein TISAX® -Projekt und die Reife eines ISMS benötigen Zeit. Für ein erfolgreiches TISAX® Projekt ist mit mindestens 6 Monaten zu rechnen. Bei größeren Unternehmen und je nach Reifegrad der bestehenden Prozesse kann dieser Zeitraum bis zu 12 Monate betragen.

              Über den Autor

              ISO 27001 Zertifizierung Kosten

              Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

              Alles über TISAX® Anforderungen: Einhaltung und Umsetzung der Zertifizierungsstandards Weiterlesen »

              Digital Transformation

              Wie TISAX® Ihre Position in der Automobillieferkette stärkt – und die Digitalisierung fördert

              TISAX®-Zertifizierung macht Sie zum bevorzugten Partner für OEMs und Tier-1-Lieferanten – weil sie beweist, dass Ihre Informationssicherheit den Anforderungen der Branche standhält. 

              Wer TISAX® nachweisen kann, gewinnt Ausschreibungen schneller, reduziert Sicherheits-Audits durch Kunden auf ein Minimum und öffnet sich Geschäftsbeziehungen, die ohne das Label schlicht verschlossen bleiben. Gleichzeitig zwingt die Zertifizierung zur Digitalisierung interner Prozesse: Dokumentenmanagement, Zugriffskontrolle und Incident-Response müssen strukturiert und nachweisbar sein – was Ihr Unternehmen unabhängig von Kundenanforderungen widerstandsfähiger und skalierbarer macht.

              TISAX® Zertifizierung ist mehr als Informations- und IT-Security. In diesem Beitrag erklären wir, wie die TISAX® Zertifizierung Ihre Digitale Transformation vorantreiben kann.

              Was ist eine TISAX® Zertifizierung?

              Fangen wir mit dem Akronym an. TISAX® steht für Trusted Information Security Assessment Exchange. Oder auch: ISO 27001 für die Automobilindustrie. Allerdings ist TISAX® viel spezifischer und unserer Meinung nach nützlicher als jede andere Informations- und IT-Sicherheitszertifizierung. Im Jahr 2017 hat der Verband der Automobilindustrie (Verband der Automobilindustrie, VDA) seinen Kriterienkatalog zur Informationssicherheit in der Automobilbranche veröffentlicht.

              Daher verlangen große Automobilhersteller wie VW, BMW, Daimler von ihren Zulieferern eine TISAX®-Zertifizierung. Unabhängig davon, ob Sie ein OEM-Hersteller oder eine Kreativagentur sind, die Websites entwirft, werden Sie die Zertifizierung benötigen. Natürlich nur, wenn Sie mit diesen Unternehmen zusammenarbeiten wollen. Das bedeutet, dass selbst ein kleines Unternehmen mit 5 Mitarbeitern eine TISAX® Zertifizierung benötigen kann. Die Größe des Unternehmens spielt also keine Rolle bei der TISAX® Anforderung.


              Welche Rolle spielt die TISAX® Zertifizierung bei der digitalen Transformation?

              Die TISAX® Zertifizierung setzt voraus, dass Unternehmen Prozesse für die IT- und Informationssicherheit eingerichtet haben. Darüber hinaus müssen die Prozesse auch in den Abteilungen HR, Controlling (Compliance) und Procurement überwacht werden. Zu diesen Prozessen gehören Change Management, Patch Management, Incident Management, Lieferantenbewertung, Dokumentenklassifizierung, GDPR-Prozesse, etc. All diese Prozesse sind die Grundpfeiler der TISAX® Zertifizierung. Daher hilft TISAX® den Unternehmen, indem es die Grundlagen des Geschäftsprozessmanagements (BPM) schafft.

              Bis zu diesem Punkt mag es offensichtlich klingen. In der Realität arbeiten diese Unternehmen jedoch mit komplexen Prozessen, unintegrierten Systemen und es fehlt ihnen ein Managementzentrum. Wenn also die Prozesse eines Unternehmens nicht in Ordnung sind, kann TISAX® wirklich davon profitieren, indem es die Dinge in Ordnung bringt.

              Darüber hinaus verlangt TISAX® die Dokumentation und Überwachung dieser Prozesse mit vordefinierten KPIs. Das wiederum hilft den Unternehmen, transparenter, kontrollierbarer und sicherer zu werden. Diese KPIs sind die Ausgangspunkte für kontinuierliche Verbesserungsprozesse. Es gibt auch Unternehmen, die noch ein paar Schritte weiter gehen, indem sie die gesammelten Daten für weitere Analysen und Zukunftsprognosen nutzen.

              Ein wichtiger Punkt, bei dem die TISAX® Zertifizierung Unternehmen hilft, sind Informationssicherheitsmanagementsysteme (ISMS). TISAX® verlangt ein strukturiertes ISMS, in dem die Rollen (und Prozessverantwortlichen) definiert sind. Darüber hinaus werden die notwendigen Richtlinien, Verfahren und Register definiert und eingerichtet.

              Schließlich hilft die TISAX® Zertifizierung auch bei der Risikobewertung sowohl für IT- als auch für Nicht-IT-Anlagen. Das wiederum hilft dem Business Continuity Management. Oft werden diese Themen in Unternehmen unterschätzt.

              Wie kann TISAX® bei der Digitalen Transformation weiterhelfen?

              Bei der Implementierung von TISAX® Prozessen kann man auch eine weitere Phase der Prozessimplementierung berücksichtigen. Wie bereits erwähnt, können die KPIs von TISAX® bei kontinuierlichen Verbesserungsprozessen helfen. Jeder Prozess kann verbessert werden. Allerdings muss der Prozess zunächst dokumentiert werden, bevor eine Verbesserung versucht werden kann.

              Zusammengefasst läuft die Prozessoptimierung in folgenden Schritten ab:


                  • Definieren

                  • Optimieren

                  • Digitalisieren

                  • Automatisieren

                ISO 27001 Zertifizierung Kosten


                Prozessoptimierungsschritte

                Unsere Erfahrung zeigt, dass die Einführung von digitalen TISAX® Prozessen eine große Chance für Unternehmen darstellt, ihre Prozesse generell zu verbessern. Möchten Sie mehr über digitale TISAX® Prozesse erfahren?  In unserem Beratungsangebot zeigen wir Ihnen, wie wir diese Prozesse gemeinsam mit Ihnen aufbauen.

                Außerdem gibt es weitere Bausteine, die die TISAX® Zertifizierung für Ihr Unternehmen legt:


                    • Sensibilisierung der Mitarbeiter für Informations- und IT-Sicherheit

                    • Regelmäßige Schulungen für einen reibungslosen Betrieb

                    • Laufende Prozesse statt erfüllter Dokumentation um der Zertifizierung willen

                    • Verfolgte KPIs für die IT-Security Performance

                  Wollen Sie mehr über Ihren TISAX®-Bereitschaftsgrad erfahren?

                  Eine gute Möglichkeit, sich selbst und die vorhandenen Prozesse auf TISAX® zu prüfen, ist die Durchführung eines Self-Assessment für TISAX

                  Durch die Durchführung des Self-Assessment für TISAX können Sie Ihren TISAX® Reifegrad erhalten. Darüber hinaus ist das Ergebnis auch ein guter Indikator dafür, wie weit Ihr Unternehmen digital fortgeschritten ist. Der digitale Reifegrad ist ein wichtiger Indikator für die Digitale Transformation. Wir empfehlen daher dringend, den Digital Maturity Level als KPI im Auge zu behalten.

                  Wie geht es weiter?

                  Es gibt 2 Möglichkeiten, die hier erwähnt werden sollten. Erstens, wenn Sie gerade dabei sind, Ihre TISAX® Zertifizierung zu erhalten, können Sie die Implementierung aus einer langfristigen Perspektive betrachten. Wie wird diese Zertifizierung meine Ziele der digitalen Transformation unterstützen? 


                  Zusammenfassung

                  In diesem Blogbeitrag haben wir versucht, Ihnen einen kurzen Überblick über TISAX® zu geben. Und wie eine TISAX® Zertifizierung Ihnen bei Ihrer Digitalen Transformation helfen kann.

                  Schließlich ist TISAX® ab September 2021 in Deutschland bekannt, aber in anderen Ländern noch nicht unbedingt häufig im Einsatz. Meine Vorhersage ist, dass TISAX® bis 2030 zu einem globalen Standard wird. Er wird sich langsam in Ländern wie den USA, Großbritannien, Portugal, Polen, der Tschechischen Republik und der Türkei durchsetzen.

                  TISAX® ist eine eingetragene Marke der ENX Association. Die 360 Digitale Transformation steht in keiner geschäftlichen Beziehung zur ENX. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. TISAX® Assessments, zur Erlangung von Labels, werden nur von den auf der Homepage der ENX genannten Prüfdienstleistern durchgeführt.

                  Über den Autor

                  ISO 27001 Zertifizierung Kosten

                  Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

                  Wie TISAX® Ihre Position in der Automobillieferkette stärkt – und die Digitalisierung fördert Weiterlesen »

                  ISO 27001 Zertifizierung Kosten

                  ISO 27001 Anforderungen für die Zertifizierung – der Leitfaden nach Normkapiteln 4–10

                  ISO 27001 Zertifizierung Kosten

                  Um die ISO 27001-Zertifizierung zu erhalten, müssen Unternehmen die Anforderungen der Normkapitel 4 bis 10 erfüllen und ein Informationssicherheits-Managementsystem (ISMS) betreiben. Kernanforderungen sind eine systematische Risikobeurteilung, nachweisbares Management-Commitment, regelmäßige interne Audits sowie die Umsetzung der im Statement of Applicability ausgewählten Controls aus Anhang A. Die Konformität prüft eine akkreditierte Zertifizierungsstelle in einem zweistufigen Audit (Stage 1 und Stage 2); das Zertifikat gilt drei Jahre.

                  Dieser Leitfaden basiert auf den Erfahrungen aus mehr als 50 Zertifizierungs- und Beratungsprojekten. Er führt durch alle Anforderungen der ISO/IEC 27001:2022 – gegliedert nach der Kapitelstruktur der Norm selbst, damit Sie jede Anforderung direkt in Ihrem Normtext und im Auditbericht wiederfinden.

                  Was fordert die ISO 27001 von Unternehmen?

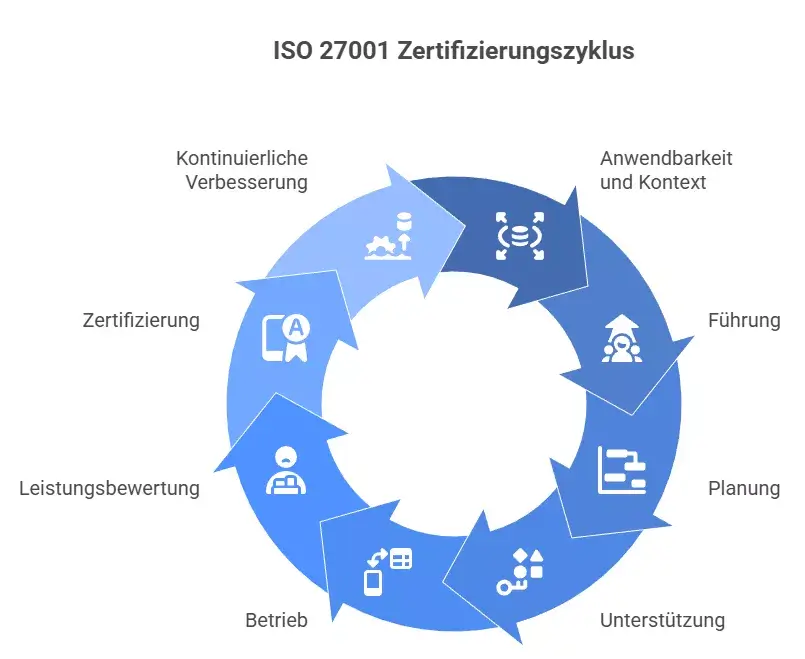
                  Die ISO 27001 fordert den Aufbau, Betrieb und die kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS), das die drei Schutzziele der Informationssicherheit gewährleistet: Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Die verbindlichen Anforderungen stehen in den Normkapiteln 4 bis 10 (Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung). Ergänzend definiert Anhang A einen Katalog von 93 Sicherheitsmaßnahmen (Controls) in vier Themenfeldern, aus dem Unternehmen risikobasiert auswählen. Die Norm schreibt keine konkreten Technologien vor – sie fordert ein funktionierendes Managementsystem, das Risiken erkennt, behandelt und dies nachweisbar dokumentiert.

                  Was sind die Vorteile einer Zertifizierung nach ISO 27001

                  Eine ISO 27001-Zertifizierung senkt das Sicherheitsrisiko messbar und öffnet Türen im B2B-Vertrieb: Immer mehr Konzerne und öffentliche Auftraggeber verlangen das Zertifikat als Lieferantenvoraussetzung. Die wichtigsten Vorteile aus unseren Kundenprojekten:

                  1. Verbessertes Sicherheitsniveau: Das strukturierte Rahmenwerk zur Identifizierung, Bewertung und Behandlung von Informationssicherheitsrisiken deckt Schwachstellen systematisch auf.
                  2. Vertrauen und Glaubwürdigkeit: Das international anerkannte Zertifikat signalisiert Kunden, Partnern und Versicherern geprüfte Sicherheitsstandards.
                  3. Erfüllung von Kundenanforderungen: Ausschreibungen und Lieferantenaudits setzen ISO 27001 zunehmend voraus – die Zertifizierung wird zum Wettbewerbsvorteil.
                  4. Regulatorische Konformität: Die Norm unterstützt bei der Erfüllung von DSGVO-Pflichten und dient als anerkannter Umsetzungsrahmen für die NIS-2-Anforderungen [2].
                  5. Effizienzsteigerung: Klare Prozesse, Verantwortlichkeiten und Kennzahlen reduzieren Sicherheitsvorfälle und Reibungsverluste.
                  6. Wirtschaftliche Vorteile: Laut der ISO 27001-Studie von Mirtsch [4] bewerten zertifizierte Unternehmen ihre Umsatzsteigerung (2,8 vs. 1,8 auf einer 5er-Skala) und ihren Reputationsgewinn (3,4 vs. 2,5) signifikant höher als Unternehmen, die die Norm ohne Zertifikat anwenden.

                  Aus der Praxis: Wir beraten nicht nur zur ISO 27001 – wir haben den Weg selbst durchlaufen und sind nach DAkkS-akkreditiertem Standard zertifiziert. Die größte Hürde war dabei nicht die Technik, sondern der eigene Anspruch: Prozesse, die jahrelang „einfach funktioniert“ hatten, mussten erstmals nachweisbar dokumentiert werden. Was wir dabei gelernt haben, steht in unserem Erfahrungsbericht zur eigenen ISO 27001-Zertifizierung.

                  Lernen Sie die Norm ISO 27001 Anforderungen näher kennen

                  Übersicht über die ISO 27001-Anforderungen

                  Die ISO 27001 ist eine international anerkannte Norm, die Anforderungen für die Einrichtung, Umsetzung, Aufrechterhaltung sowie die kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS) definiert. Diese Übersicht bietet eine strukturierte und leicht verständliche Darstellung der ISO 27001 Anforderungen. Jeder Abschnitt und jede Anforderung wird mit praktischen Beispielen illustriert, um die Konzepte greifbarer zu machen und die Umsetzung im Unternehmen zu erleichtern.

                  Darstellung des ISO 27001 Zertifizierungszyklus mit den zentralen ISMS‑Prozessphasen: Anwendbarkeit & Kontext, Führung, Planung, Unterstützung, Betrieb, Leistungsbewertung, Zertifizierung und Kontinuierliche Verbesserung. Der Screenshot visualisiert die normative Struktur gemäß ISO/IEC 27001, BSI‑IT‑Grundschutz, NIS‑2‑Compliance und bildet die Grundlage für Informationssicherheits‑Managementsysteme in Unternehmen.

                  1. Anwendbarkeit und Kontext im Unternehmen - Die 27001 Anforderungen auf einen Blick

                  1.1. Die Organisation und ihr Kontext: Die interne und externe Landschaft verstehen

                  • Identifizieren Sie interne und externe Faktoren, die die Fähigkeit der Organisation zur Erreichung der beabsichtigten Ergebnisse des Informationssicherheitsmanagementsystems (ISMS) beeinflussen können.
                  • Beispiele: Aufsetzen einer Unternehmensstrategie, Recherche von Marktbedingungen, Prüfung von gesetzlichen Anforderungen.

                  1.2. Bedürfnisse und Erwartungen der interessierten Parteien

                  • Bestimmen Sie die Anforderungen und Erwartungen relevanter Stakeholder (z.B. Kunden, Gesetzgeber, Mitarbeiter).
                  • Beispiele: Systematische Erfassung von Kundenanforderungen und gesetzlicher Vorschriften.

                  1.3. Festlegung des Anwendungsbereichs des ISMS

                  • Definieren Sie, welche Teile der Organisation und welche Informationsressourcen durch das ISMS abgedeckt werden.
                  • Beispiele: Dazu können Geschäftsprozesse, Technologien oder geografische Standorte gehören.

                  2. Führung - Die richtungsweisende Führungskraft

                  2.1. Führungsverpflichtung

                  • Sicherstellen, dass das Top-Management die Implementierung des ISMS unterstützt und dafür verantwortlich sieht.
                  • Beispiele: Durch die Bereitstellung von Ressourcen und der Förderung einer Sicherheitskultur.

                  2.2. Informationssicherheitspolitik

                  • Entwickeln und kommunizieren Sie eine Sicherheitsrichtlinie, die die Informationssicherheitsziele und das Engagement der Organisation definiert.
                  • Beispiele: Unternehmensrichtlinien zur Informationssicherheit festlegen und öffentliche Sicherheitserklärungen abgeben.

                  2.3. Rollen, Verantwortlichkeiten und Befugnisse

                  • Festlegen und kommunizieren Sie klare Rollen und Verantwortlichkeiten für die Informationssicherheit.
                  • Beispiele: Festlegen eines Informationssicherheitsbeauftragten(ISB) im Unternehmen und Aufsetzen eines Incident-Response-Teams.

                  3. Planung - Vorwegnahme von Herausforderungen

                  3.1. Risikomanagement

                  • Identifizieren und bewerten Sie Informationssicherheitsrisiken und planen Sie Maßnahmen zur Behandlung dieser Risiken.
                  • Beispiele: Durchführung von regelmäßigen Risikoanalysen mit Hilfe von Risikomanagementplänen.

                  3.2. Informationssicherheitsziele und Planung zur Zielerreichung

                  • Festlegen von messbaren Sicherheitszielen und Planung von Maßnahmen, um diese Ziele zu erreichen.
                  • Beispiele: Gezielte Reduzierung von Sicherheitsvorfällen durch Erhöhung der Mitarbeiter Bewusstseinsquote und über die Durchführung von regelmäßigen Schulungen.

                  3.3. Maßnahmen zur Behandlung von Risiken

                  • Entwickeln Sie Maßnahmen zur Behandlung identifizierter Risiken, einschließlich Akzeptanz, Reduzierung, Transfer oder Vermeidung.
                  • Beispiele: Implementierung technischer Kontrollen und Abschluss von Versicherungen für bestehende Sicherheitslücken.

                  Die ISO 27001 ist eine international anerkannte Norm, die Anforderungen für die Einrichtung, Umsetzung, Aufrechterhaltung sowie die kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS) definiert. Diese Übersicht bietet eine strukturierte und leicht verständliche Darstellung der ISO 27001 Anforderungen. Jeder Abschnitt und jede Anforderung wird mit praktischen Beispielen illustriert, um die Konzepte greifbarer zu machen und die Umsetzung im Unternehmen zu erleichtern.

                  4. Unterstützung - Stärkung der Sicherheitsinfrastruktur

                  4.1. Ressourcenmanagement

                  • Sicherstellen, dass ausreichende Ressourcen (Zeit, Geld, Personal) für die Implementierung und Aufrechterhaltung des ISMS bereitgestellt werden.
                  • Beispiele: Klare Budgetzuweisungen und Personalschulungen zur Vorbereitung auf die Zertifizierung nach Standard ISO 27001.

                  4.2. Kompetenz und Schulung

                  • Ermitteln Sie notwendige Kompetenzen und sorgen Sie für Schulungen, um diese Kompetenzen zu entwickeln.
                  • Beispiele: Schulungen zur Informationssicherheit sowie Einführung von Zertifizierungsprogrammen der Mitarbeitenden bis hin zur Ausbildung als Lead Auditor für das Unternehmen.

                  4.3. Bewusstsein und Kommunikation

                  • Fördern Sie das Bewusstsein für Informationssicherheit und etablieren Sie effektive Kommunikationsprozesse.
                  • Beispiele: Sensibilisierungskampagnen zum Umgang mit Risiken und Chancen. Aufsetzen von internen Kommunikationsrichtlinien.

                  4.4. Dokumentierte Informationen

                  • Erstellen und pflegen Sie dokumentierte Informationen, um das ISMS zu unterstützen.
                  • Beispiele: Sicherheitsrichtlinien klar niederschreiben, systematische Prozessdokumentationen einführen und Aufzeichnungen von Incidents erstellen.

                  5. Betrieb - Effektive Umsetzung von Informationssicherheit

                  5.1. Operative Planung und Steuerung

                  • Planen, implementieren und steuern Sie Prozesse, um Informationssicherheitsanforderungen zu erfüllen.
                  • Beispiele: Entwicklung von Betriebsplänen und kontinuierliche Prozesskontrollen einfordern.

                  5.2. Risikobehandlung im Unternehmen

                  • Implementieren Sie Risikobehandlungsmaßnahmen und stellen Sie sicher, dass sie wie geplant wirken.
                  • Beispiel: Technische Kontrollen durch IT-Abteilung durchführen lassen.

                  5.3. Management von Sicherheitsvorfällen

                  • Erkennen und reagieren Sie auf Informationssicherheitsvorfälle und stellen Sie die Umsetzung von Maßnahmen sicher.
                  • Beispiele: Incident-Response-Pläne durch den Sicherheitsbeauftragte (ISB) erstellen lassen und klare Eskalationsprozesse etablieren.

                  5.4. Notfallmanagement und Wiederherstellung

                  • Entwickeln und implementieren Sie Pläne für den Notfall und zur Wiederherstellung nach einem Vorfall.
                  • Beispiele: Notfallpläne und Wiederherstellungsmaßnahmen durch den Sicherheitsbeauftragten definieren lassen.

                  6. Leistungsbewertung - Messung und Bewertung des Fortschritts in der Erfüllung der ISO

                  6.1. Überwachung und Messung

                  • Überwachen und messen Sie die Leistung des ISMS anhand festgelegter Kennzahlen.
                  • Beispiele: Mit Hilfe von Sicherheitsmetriken können regelmäßige Überwachungsberichte verfasst werden.

                  6.2. Interne Audits

                  • Planen und führen Sie regelmäßige interne Assessments durch, um die Wirksamkeit des ISMS zu überprüfen.
                  • Beispiele: Auditpläne und Auditberichte sind die Grundlagen für fortlaufende interne Assessments.

                  6.3. Managementbewertungen

                  • Das Management bewertet regelmäßig die Eignung und Wirksamkeit des ISMS an Hand von ISMS-KPIs, die die Wirksamkeit der Informationssicherheitsmaßnahmen widerspiegeln. z.B. die Wirksamkeit der MA Sensibilierungsmaßnahmen, die Anzahl der auditierten Systeme oder der Systeme in automatisierten Patching usw.
                  • Beispiele: Erstellen von klaren, präzisen Sitzungsprotokollen, die wichtige Diskussionspunkte, Entscheidungen und Verantwortlichkeiten festhalten. Etablieren von aussagekräftigen Metriken zur Messung der ISMS-Leistung.

                  7. Die ISO 27001-Zertifizierung des Unternehmens mit dem finalen Audit

                  • Verfahren zur Erlangung und Aufrechterhaltung der ISO 27001 Zertifizierung durch einen externen Auditor. Mit der Zertifizierung erhalten Sie auch den entsprechenden Nachweis für Ihr Unternehmen.
                  • Der Prozess zur Erlangung und Aufrechterhaltung der ISO 27001 Zertifizierung umfasst mehrere wichtige Schritte:
                      • Durchführung einer Gap-Analyse
                      • Implementierung notwendiger Maßnahmen
                      • Interne Assessments mit Unterstützung unserer Berater
                      • Formelle Zertifizierung durch einen externen Auditor.
                  • Die Zertifizierung bestätigt, dass das ISMS den Anforderungen der ISO 27001 entspricht und effektiv implementiert wurde.
                  • Regelmäßige Überwachungsaudits stellen sicher, dass die Einhaltung kontinuierlich gewährleistet ist und dass das System laufend verbessert wird.
                  • Beispiele: Interne Audits, externe Audits und die dazugehörenden Zertifizierungsprozesse.

                  8. Kontinuierliche Weiterentwicklung nach der ISO 27001 Zertifizierung

                  8.1. Korrekturmaßnahmen

                  • Ergreifen Sie Maßnahmen zur Beseitigung der Ursachen von Nichtkonformitäten, um deren Wiederholung zu verhindern.
                  • Beispiele: Durchführung einer Ursachenanalyse mit anschließenden Korrekturmaßnahmen.

                  8.2. Fortlaufende Verbesserungen

                  • Identifizieren und implementieren Sie Verbesserungsmöglichkeiten für das ISMS.
                  • Beispiele: Aufsetzen von Verbesserungsprojekten mit zuvor erstellten Best-Practice-Analysen.

                  8.3. Überwachungsaudit

                  • In den Jahren 1 und 2 nach Ausstellung des Zertifikats findet jeweils ein Überwachungsaudit statt – ein erneuter Antrag ist dafür nicht nötig, da es Teil der laufenden Zertifizierung ist.  Basis ist der Ablauf einer Zertifizierung gemäß BSI Vorgaben.
                  • Beispiele: Aufsetzen von Verbesserungsprojekten mit zuvor erstellten Best-Practice-Analysen.

                  8.4. Rezertifizierung

                  • Soll die Zertifizierung über die dreijährige Gültigkeit hinaus fortbestehen, ist ein erneuter Zertifizierungsantrag erforderlich; die erneute Prüfung eines bereits zertifizierten Informationsverbunds wird als Re-Zertifizierung bezeichnet
                  • Beispiele: vollständiges Wiederholungsaudit des ISMS mit erneuter Bewertung von Geltungsbereich, Risikobehandlung und Statement of Applicability.

                  Ergänzende Aspekte an die Anforderungen der Organisation

                  Zugriffsrechte, IAM und Compliance im ISMS

                  Ein wirksames Informationssicherheitsmanagement endet nicht bei der formalen Erfüllung der ISO 27001 Anforderungen, sondern umfasst auch die praktische Steuerung von Zugriffsrechten, Identitäten und privilegierten Konten. Gerade im Bereich Access Control spielen ein sauberes Identity and Access Management (IAM), Role-based Access Control (RBAC), Multi-Faktor-Authentifizierung (MFA) sowie ein gezieltes Privileged Access Management (PAM) eine zentrale Rolle, um unberechtigte Zugriffe zu verhindern und das Prinzip der geringsten Rechte umzusetzen.

                  Dazu gehören die regelmäßige Vergabe, Prüfung und Rezertifizierung von Berechtigungen, die saubere Trennung von Rollen, die Verwaltung von Joiner-Mover-Leaver-Prozessen sowie die Absicherung von Zugangsdaten, Sessions und administrativen Rechten.

                  Für KRITIS-nahe Unternehmen ist zudem wichtig, die ISO 27001 mit weiteren Rahmenwerken und regulatorischen Anforderungen wie ISO 27002, DSGVO und – je nach Branche – B3S oder KRITIS in Einklang zu bringen, um Informationssicherheit und Compliance ganzheitlich abzudecken.

                  Wie hängen Anforderungen und Controls zusammen?

                  Die Anforderungen der Kapitel 4 bis 10 legen fest, wie ein ISMS aufgebaut und betrieben werden muss – sie sind vollständig verpflichtend. Die Controls aus Anhang A sind dagegen konkrete Maßnahmen zur Risikobehandlung, die risikobasiert ausgewählt werden: Im Statement of Applicability dokumentiert das Unternehmen für jedes der 93 Controls, ob es angewendet wird, und begründet Auswahl oder Ausschluss. Die inhaltliche Umsetzungshilfe zu jedem Control liefert die begleitende ISO 27002 – sie ist ein Leitfaden, nach dem man sich nicht zertifizieren lassen kann. Wie ein ISMS entlang dieser Logik aufgebaut wird, zeigt unser Leitfaden zum ISMS-Aufbau.

                  Aus der Praxis: Wie ein begründeter Ausschluss im SoA aussieht, zeigt unser eigenes ISMS: Als Remote-First-Unternehmen haben wir mehrere physische Controls (A.7) aus dem Scope genommen, und da wir keine Software entwickeln, ebenso die Controls zur sicheren Entwicklung. Genau diese Transparenz erwartet der Auditor – nicht die Umsetzung aller 93 Controls, sondern eine nachvollziehbare Begründung für jede Auswahl und jeden Ausschluss.

                  ISO 27001 Controls identifizieren, bewerten und behandeln Informationsrisiken

                  ISO 27001 Controls sind konkrete Sicherheitsmaßnahmen, die ein Unternehmen implementieren kann, um Informationssicherheitsrisiken zu managen und die Anforderungen an die ISO 27001 zu erfüllen. Diese Maßnahmen decken verschiedene Bereiche ab und geben eine Erklärung zur Anwendbarkeit:

                  • Richtlinien und Organisation: Entwickeln und pflegen Sie klare Informationssicherheitspolitiken und definieren Sie Verantwortlichkeiten, um die Sicherheitsziele der Organisation zu unterstützen.
                  • Personal: Alle Mitarbeiter sollen geeignete Schulungen und Sensibilisierungsprogramme erhalten, um das Verständnis und die Bedeutung der Informationssicherheit zu fördern. Die Schulungen sollten spezifische Bedrohungen und Schutzmaßnahmen abdecken und regelmäßig aktualisiert werden. 
                  • Werte: Verwaltet und schützt die Informationswerte wie Daten, Hardware und Software effektiv. Die Maßnahmen umfassen die Klassifizierung und Kennzeichnung von Informationen nach Sensibilität und Kritikalität, regelmäßige Backups, Zugriffskontrollen und physische Sicherheitsmaßnahmen zum Schutz vor Verlust, Diebstahl oder Beschädigung. 
                  • Zugangskontrollen: Regeln Sie, wer Zugriff auf welche Informationen und Systeme hat, und schützen Sie den Zugang durch Passwörter, Berechtigungen und andere Sicherheitsmechanismen.
                  • Kryptographie: Verwenden Sie Verschlüsselung und Schlüsselmanagement, um Informationen vor unbefugtem Zugriff zu schützen.
                  • Physische Sicherheit: Sichern Sie physische Einrichtungen wie Büros und Serverräume gegen unbefugten Zugang und Umwelteinflüsse.
                  • Betriebssicherheit: Planen und steuern Sie betriebliche Prozesse, um sicherzustellen, dass IT-Systeme sicher betrieben werden und vor Malware und anderen Bedrohungen geschützt sind.
                  • Kommunikationssicherheit: Schützen Sie Netzwerke und die Übertragung von Informationen, sodass Daten sicher und unverändert ankommen.
                  • Systementwicklung und Wartung: Integrieren Sie Sicherheitsanforderungen in den gesamten Lebenszyklus von IT-Systemen. Von der Entwicklung über die Implementierung bis zur Wartung.
                  • Lieferantenmanagement: Verwalten Sie Sicherheitsaspekte in Beziehungen mit Lieferanten, um sicherzustellen, dass diese ebenfalls die Sicherheitsanforderungen der ISO 27001-Norm einhalten.
                  • Vorfallmanagement: Erkennen, melden und managen Sie Sicherheitsvorfälle effektiv und konsequent, um Schäden zu minimieren und aus Vorfällen zu lernen.
                  • Kontinuitätsmanagement: Planen und implementieren Sie Maßnahmen, um die Informationssicherheit auch während der Störungen aufrechtzuerhalten.

                  Insgesamt helfen diese Controls und die aufgeführten Maßnahmen zum Umgang mit Risiken dabei, Informationsrisiken zu identifizieren, zu bewerten und zu behandeln. Sie bilden somit das Rückgrat eines soliden Informationssicherheits-Managementsystems. Sie sorgen dafür, dass die Anforderungen an Informationssicherheit systematisch und umfassend gemäß ISO 27001 Norm adressiert werden.

                  Über den Autor

                  ISO 27001 Zertifizierung Kosten

                  Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

                  Quellen Nachweise:

                  [1] Bundesamt für Sicherheit in der Informationstechnik (BSI) (2023): ISO 27001-Zertifizierung auf Basis von IT-Grundschutz. (abgerufen am 08.07.2026).

                  [2] Bundesamt für Sicherheit in der Informationstechnik (BSI) (2026): #nis2know: ISO/IEC 27001 im Kontext NIS-2/BSIG.  (abgerufen am 08.07.2026).

                  [3] International Organization for Standardization (ISO) (2022): ISO/IEC 27001:2022 — Information security, cybersecurity and privacy protection — Information security management systems — Requirements. (abgerufen am 08.07.2026).

                  [4] Mirtsch, M. (2023). Adoption of the Information Security Management System Standard ISO/IEC 27001: A Study Among German Organizations. International Journal for Quality Research, 17(3), 747–768.

                  Letzte Aktualisierung: 10.07.2026

                  ISO 27001 Anforderungen für die Zertifizierung – der Leitfaden nach Normkapiteln 4–10 Weiterlesen »

                  ISO 27001 Zertifizierung Kosten

                  NIS-2 Checkliste für betroffene Organisationen

                  Die Zeit ist reif und die Umsetzungsfrist für NIS-2 hat begonnen. In diesem Blogbeitrag stellen wir Ihnen ein Tool zur Verfügung, mit dem Sie Ihre „NIS-2 Readiness“ überprüfen können. Wenn Ihr Unternehmen nicht direkt betroffen ist, aber Ihre Kunden, wird es bald Zeit für Sie in der Lieferkette, die Anforderungen zu erfüllen. Je früher, desto besser.

                  Mit den von uns durchgeführten TISAX® Assessments können Schwachstellen identifiziert und behoben werden, um die Sicherheit der Daten und Prozesse zu gewährleisten. In diesem Artikel teilen wir unsere Erfahrung aus mehr als 50 Kundenprojekten.

                  NIS-2 ist seit Dezember 2025 in Kraft. Welche Anforderungen können Sie daraus ableiten?

                  Die Richtlinie NIS-2 (Network and Information Security 2) verlangt von Unternehmen in bestimmten Sektoren (Sie können weiter unten überprüfen, ob Sie betroffen sind), ein Informationssicherheits-Managementsystem (ISMS) zu implementieren. Ein ISMS ist ein System, das die gesetzlichen, behördlichen und vertraglichen Anforderungen an die Informationssicherheit berücksichtigt und die internen Prozesse so gestaltet, dass diese Anforderungen dokumentiert, erfüllt und auf ihre Wirksamkeit hin überprüft werden. Damit wird die Compliance mit der Informationssicherheit gewährleistet.

                  Ein risikobasierter Ansatz für diese Anforderungen ist Bestandteil des ISMS. Voraussetzung dafür ist die Erfassung der Assets (Software, Daten, Prozesse, geistiges Eigentum, Personen, Lieferanten, Hardware, Infrastruktur). Man kann nicht schützen, wenn man nicht weiß, was zu schützen ist. Dazu kommen unterstützende Prozesse – aber mit NIS-2 besonders kritisch für die Supply Chain – sind die Incident Reporting Prozesse.

                  NIS-2 legt besonderen Wert auf die Meldepflichten und nach unserem Gesetzgeber ist die Erstmeldung innerhalb von 24h zu erledigen. Das bedeutet, dass ein ISMS nach NIS-2 diese Anforderung erfüllen sollte. Dazu gehört auch, dass man seinen Lieferanten die Meldung des Vorfalls zur Verfügung stellt, damit diese die Meldung an die Behörden weiterleiten können.

                  Dazu kommen weitere unterstützende Prozesse wie Lieferantenmanagement, Change Management, Informationssicherheit in Projekten.

                  Last but not least sind Awareness-Maßnahmen ein Non-Negotiable für jedes ISMS-System für NIS-2. Die Mitarbeiter müssen geschult werden, nicht nur beim Onboarding, sondern auch jährlich. Zusätzliche Awareness Maßnahmen wie Phishing Kampagnen sind ebenfalls hilfreich.

                  Hier finden Sie eine umfassende Übersicht zu den neuen NIS-2 Anforderungen und deren Implementierung.

                  Hauptkriterien unserer Checkliste

                  Es beinhaltet sechs Hauptkriterien sowie Unterpunkte zum Nachhaken:

                  1) Sicherheitsrichtlinien und physische Sicherheit

                  2) Asset und Risikomanagement

                  3) Access Control & Kryptographie

                  4) Beschaffung, Entwicklung, Wartung und Lieferkette Sicherheit

                  5) Personalwesen und Awareness

                  6) Incident Management und BCM

                  NIS-2 Compliance-Checkliste kostenlos herunterladen

                  Sechs Hauptkriterien mit Unterpunkten zum Abhaken — so prüfen Sie Ihre NIS-2-Readiness strukturiert.
                  Wählen Sie im Formular „NIS-2-Checkliste“ aus. Sie erhalten den Download-Link in wenigen Minuten per E-Mail.

                  Ist Ihr Unternehmen von der NIS2-Richtlinie betroffen?

                  Kategorie

                  Wichtige Einrichtungen

                  Essentielle Einrichtungen

                  Art. 2 & 3

                  DNS, Kommunikationsnetze, Vertrauensdienste Alleinanbieter, Erhebliche Auswirkungen

                  Qualifizierter Vertrauensdiensteanbieter (QTSP) Kritische Einrichtungen (RCE), …

                  Anhang I

                  Energie Transport Bankwesen Finanzmarktinfrastrukturen Gesundheit Trinkwasser Digitale Infrastruktur Abwasser ICT-Service-Management in B2B Öffentliche Verwaltung Raumfahrt

                  > 50 Mitarbeiter > 10 Mio. € Jahresumsatz oder > 10 Mio. € Jahresbilanzsumme

                  > 250 Mitarbeiter > 50 Mio. € Umsatz oder > 43 Mio. € Jahresbilanzsumme

                  Anhang II

                  Digitale Anbieter
                  Post- und Kurierdienste Abfallwirtschaft Chemische Industrie Lebensmittelindustrie Verarbeitendes Gewerbe Forschung

                  > 50 Mitarbeiter
                  > 10 Mio. € Umsatz oder > 10 Mio. € Jahresbilanzsumme

                  N/A

                  Ist Ihr Unternehmen eine von NIS2 betroffene Organisation?

                  Hier können Sie Ihre Betroffenheit beim BSI prüfen

                  Erfahren Sie, wie 360 Digitale Transformation Sie bei der Einhaltung der NIS2 Compliance unterstützen kann?

                  Die NIS 2-Richtlinie stellt Unternehmen vor neue Herausforderungen in den Bereichen Cybersicherheit, Risikomanagement und regulatorische Nachweise. Compliance erfordert nicht nur formale Sicherheitsrichtlinien, sondern auch etablierte Prozesse und deren regelmäßige Überprüfung.

                  Als Experten für Informationssicherheit bieten wir maßgeschneiderte Unterstützung in drei zentralen Bereichen:

                  1. Durchführung einer GAP-Analyse

                  • Wir analysieren den Ist-Zustand Ihrer Informationssicherheit und identifizieren Lücken in der NIS2-Compliance.
                  • Daraus entwickeln wir einen maßgeschneiderten Maßnahmenplan mit klaren Prioritäten.

                  2. Beratung von der Strategie bis zur vollständigen NIS 2-Konformität

                  • Wir begleiten Sie Schritt für Schritt durch den gesamten Compliance-Prozess.
                  • Unser praxisorientierter Ansatz sorgt für eine effiziente Umsetzung, abgestimmt auf Ihre Branche und IT-Landschaft.

                  3. Besetzung der Rolle des externen Informationssicherheitsbeauftragten (ISB)

                  • Verfügt Ihr Unternehmen nicht über ein eigenes ISB-Team, stellen wir Ihnen erfahrene Experten zur Verfügung.
                  • Unsere vCISO-Services helfen Ihnen, Sicherheitsprozesse nachhaltig zu etablieren und kontinuierlich zu verbessern.
                  • Ihr Weg zur Compliance – effizient und kostengünstig.
                  ISO 27001 Zertifizierung Kosten

                  Ganz gleich, ob Sie ein produzierendes Unternehmen, ein nach ISO 27001 zertifiziertes Unternehmen oder ein Logistikdienstleister der Automobilindustrie sind – wir unterstützen Sie gezielt mit unserer Erfahrung und unseren Best Practices.

                  Unser pragmatischer und risikoorientierter Ansatz hilft Ihnen, die gesetzlichen Anforderungen ohne unnötigen Aufwand zu erfüllen. Gemeinsam sorgen wir dafür, dass Sie NIS2-konform werden und gleichzeitig Ihre Cyber Resilience nachhaltig stärken. 

                  Dank unserer Erfahrung mit TISAX®, ISO 27001 und IT-Sicherheitsmanagement wissen wir, dass NIS 2 für viele Unternehmen eine neue Herausforderung darstellt. Wir bieten skalierbare Lösungen, die auf Ihre spezifischen Anforderungen zugeschnitten sind.

                  Durch die Kombination von technischer Expertise, Branchenwissen und strategischer Beratung erhalten Sie nicht nur eine gesetzeskonforme Umsetzung, sondern auch einen echten Mehrwert für Ihr Unternehmen.

                  Darüber hinaus arbeiten wir mit modernsten Sicherheitslösungen und Partnern zusammen, um die Effizienz und Automatisierung Ihrer Sicherheitsprozesse zu steigern.

                  Wie fange ich mit der NIS-2 Directive an?

                  Es kommt darauf an, ob Ihr Unternehmen bereits über ein ISMS verfügt. Wenn ja, ist der Reifegrad Ihres ISMS entscheidend. Der Ausgangspunkt ist jedoch eine GAP-Analyse, um die Maßnahmen zu definieren, die umgesetzt werden müssen, bis Ihr Unternehmen NIS-2-konform ist.

                  Wenn ihr mit Informationssicherheit nicht angefangen habt, in diesem Fall keine Erfahrungen mit ISMS gesammelt, dann ist eine externe Hilfe ziemlich hilfreich und empfehlenswert. In diesem Fall bitte schaut Ihr nach einem Beratungsunternehmen, das mit Informationssicherheit Erfahrungen hat. 

                  Die Vorgehensweise ist jedoch bei allen ISMS-Projekten gleich. Scope definieren, Kontext und interessierende Bereiche definieren, Assets auflisten, Risikobewertung durchführen und Maßnahmen definieren.

                  Was muss ich unternehmen, wenn ich bereits eine ISO 27001 oder TISAX® Zertifizierung habe?

                  Wenn Ihr Unternehmen bereits über ISO 27001 oder TISAX® verfügt und dies nachvollziehbar gepflegt hat, hat Ihr Unternehmen bereits 80% der NIS 2 Anforderungen erfüllt. Dies hängt natürlich davon ab, welche ISO 27001 Annex A Kontrollen Sie in Ihren Scope aufgenommen haben.

                  Es ist sehr wichtig, dass Sie Ihre Prozesse in Bezug auf die NIS 2 Meldepflichten anpassen, neue Risiken definieren, die Lieferantenkette über die neuen Anforderungen informieren und gegebenenfalls neu bewerten.

                  Über den Autor

                  ISO 27001 Zertifizierung Kosten

                  Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

                  NIS-2 Checkliste für betroffene Organisationen Weiterlesen »

                  ISO 27001 Zertifizierung Kosten

                  NIS-2 Anforderungen in der Informationssicherheit – was seit Dezember 2025 für Unternehmen gilt

                  Mit der Einführung der NIS 2 müssen Unternehmen neue Cybersicherheitsstandards einhalten. Wer jetzt nicht handelt, gefährdet die eigene Sicherheit und Wettbewerbsfähigkeit und erfüllt auch nicht die gesetzlichen Anforderungen. Nutzen Sie die Gelegenheit, um Ihre Systeme zu stärken und Vertrauen bei Kunden und Partnern zu sichern. In unserem Artikel erläutern wir detailliert die neuen Anforderungen, den erweiterten Anwendungsbereich und wer von den neuen NIS 2 Anforderungen betroffen ist.

                  Seit Dezember 2025 gelten die Anforderungen der NIS-2-Richtlinie in Deutschland

                  Die NIS-2-Richtlinie wurde 2022 vom Europäischen Parlament verabschiedet; in Deutschland ist sie seit dem 6. Dezember 2025 mit dem NIS-2-Umsetzungsgesetz (NIS2UmsuCG) in Kraft. Die Umsetzung in nationales Recht liegt hauptsächlich bei den gesetzgebenden Organen, insbesondere dem Bundesministerium des Innern und für Heimat (BMI) in Zusammenarbeit mit dem Bundestag und Bundesrat zur Stärkung der Sicherheitsstandards in Netz- und Informationssystemen.

                  Betroffene Unternehmen müssen eine Reihe von Maßnahmen ergreifen, um die Anforderungen der Richtlinie zu erfüllen. Diese Anforderungen betreffen mit NIS-2 eine breitere Palette von Branchen und stellen erweiterte Verpflichtungen im Bereich der Cybersicherheit dar.

                  Umsetzung in nationales Recht seit Dezember 2025

                  • Umsetzungsfrist: Die EU-Frist zur Umsetzung lief am 17. Oktober 2024 ab. Deutschland hat die Richtlinie mit dem NIS-2-Umsetzungsgesetz (NIS2UmsuCG) zum 6. Dezember 2025 in nationales Recht überführt. Seitdem müssen betroffene Unternehmen den verschärften Cybersicherheitsanforderungen entsprechen – es gibt keine Schonfrist!
                  • Gültigkeit der neuen Vorschriften: Seit dem 6. Dezember 2025 gelten die Sicherheitsanforderungen in Deutschland verbindlich für Unternehmen, die in den Anwendungsbereich der NIS-2 fallen – darunter auch Unternehmen, die bisher nicht von der ursprünglichen NIS-Richtlinie betroffen waren. Betroffen sind rund 29.500 Unternehmen; die Registrierung beim BSI musste bis zum 6. März 2026 erfolgen.

                  1) Neue Anforderungen für betroffene Unternehmen aus der Automobilbranche:

                  Erweiterte Meldepflichten von Sicherheitsvorfällen in der NIS-2-Richtlinie:

                  Unternehmen in der Automobilbranche müssen sicherstellen, dass sie Cybervorfälle schnell und effektiv an das BSI melden, um die Wirksamkeit ihrer Sicherheitsstrategien zu gewährleisten.

                  Das BSI nimmt diese Meldungen entgegen, bewertet sie und koordiniert gegebenenfalls die Reaktion auf den Sicherheitsvorfall. Es stellt sicher, dass Vorfälle schnell und effektiv behandelt werden, um größere Schäden zu verhindern.

                  Die NIS-2-Richtlinie schreibt vor, dass Vorfälle innerhalb von 24 Stunden nach Kenntnisnahme an die zuständigen Behörden gemeldet werden müssen. Dies umfasst nicht nur die Meldung von Sicherheitsvorfällen, sondern auch eine erste Bewertung der Situation. 

                  Innerhalb von 72 Stunden muss ein detaillierter Bericht über den Vorfall vorgelegt werden, der Informationen zur Ursache, den betroffenen Systemen und den ergriffenen Maßnahmen enthält. Diese strenge Frist stellt sicher, dass Bedrohungen frühzeitig erkannt und bekämpft werden können, um größere Schäden zu vermeiden.

                  Strengere Anforderungen an Informationssicherheit in der Automobilbranche

                  Die NIS-2-Richtlinie erweitert den Sicherheitsfokus auf alle IT- und OT-Systeme (Operational Technology), die im Automobilbereich eingesetzt werden. 

                  Das bedeutet, dass nicht nur klassische IT-Systeme wie Server, Netzwerke und Endgeräte geschützt werden müssen, sondern auch Produktionssysteme. Da moderne Fahrzeuge zunehmend mit dem Internet verbunden sind und Teil eines globalen Netzwerks werden, müssen sie wie andere IT-Systeme vor Cyberangriffen geschützt werden. Sie müssen dafür Sorge tragen, dass alle Systeme auf Schwachstellen geprüft und regelmäßige Sicherheitsupdates durchgeführt werden.

                  Lieferkettenmanagement bei kritischer Infrastruktur:

                  Ein zentrales Element der NIS-2-Richtlinie ist die Absicherung der gesamten Lieferkette. Unternehmen in der Automobilbranche arbeiten mit zahlreichen Zulieferern und Dienstleistern zusammen, die Zugang zu sensiblen Daten oder kritischer Infrastruktur haben könnten. 

                  Die Richtlinie verlangt, dass Unternehmen die Sicherheit ihrer Lieferkette aktiv überwachen und sicherstellen, dass alle beteiligten Partner entsprechende Sicherheitsmaßnahmen implementieren. Dies kann durch Verträge, Audits und regelmäßige Sicherheitsbewertungen zur Verbesserung der Cyberhygiene erfolgen. Ein Schwachpunkt bei einem Zulieferer kann potenziell die gesamte Lieferkette gefährden, weshalb dieses Thema von besonderer Bedeutung ist.

                  Risikomanagement für kritische Infrastruktur - NIS-2 erfordert ständige Überwachung in der Automobilbranche

                  Als Unternehmen sind sie aufgefordert, ein spezifisches Risikomanagement für kritische Infrastrukturen einzuführen, das auf die besonderen Bedrohungen im Automobilsektor abgestimmt ist. 

                  Risiken in der Lieferkette müssen ständig überwacht und gemanagt werden, um Sicherheitsvorfälle zu vermeiden. Dies bedeutet, dass Risiken für alle IT- und OT-Systeme, die für den Betrieb und die Produktion unerlässlich sind, regelmäßig identifiziert, bewertet und gemindert werden müssen.

                  Dieses Risikomanagement muss dynamisch sein und sich an die sich ständig ändernden Bedrohungslandschaften anpassen. Unternehmen sind angehalten, Prozesse zu entwickeln, um auf neue Risiken schnell reagieren zu können. Ihre Systeme müssen robust genug sein, um Cyberangriffe abzuwehren.

                  Zur Compliance-Verantwortung ist eine konsequenten Umsetzung erforderlich

                  Jedes Unternehmen hat eine verantwortliche Person zu benennen, die für die Einhaltung der NIS-2-Richtlinie zuständig ist. Oft übernimmt diese Rolle ein Chief Information Security Officer (CISO) oder Informationssicherheitsbeauftragter (ISB), der dafür verantwortlich ist, dass die Sicherheitsrichtlinien im gesamten Unternehmen implementiert werden. Desweiteren können ihm erfahrene Berater zur Seite stehen.

                  Sie überwacht auch die Einhaltung der neuen Anforderungen und ist Ansprechpartner für die zuständigen Behörden. Diese Person trägt eine erhebliche Verantwortung, da Verstöße gegen die Direktive zu erheblichen Strafen führen können.

                  Sanktionen bei Nichteinhaltung von Anforderungen der NIS-2:

                  Die NIS-2-Richtlinie führt strengere Sanktionen ein, um die Einhaltung der Sicherheitsvorschriften zu gewährleisten. Bei Nichteinhaltung können Bußgelder verhängt werden, die bis zu 2 % des weltweiten Jahresumsatzes des Unternehmens betragen können. 

                  Diese hohen Strafen sollen Firmen motivieren, die Anforderungen ernst zu nehmen und proaktiv Maßnahmen ergreifen, um ihre Systeme zu schützen. Darüber hinaus können Verstöße gegen Sicherheitsstandards zu Reputationsschäden führen, die langfristig schwerwiegende Auswirkungen auf das Geschäft haben könnten, insbesondere in einem stark regulierten Sektor.

                  2) Besonders wichtige Anforderungen, die neu gegenüber der ISO 27001 sind

                  Systematische Bedrohungsanalyse als neue Anforderung:

                  Während ISO 27001 bereits eine Risikobewertung erfordert, geht NIS-2 einen Schritt weiter, indem es eine systematische und regelmäßige Bedrohungsanalyse vorschreibt. Firmen müssen kontinuierlich die Bedrohungslandschaft überwachen und ihre Schutzmaßnahmen an neue Gefahren anpassen. 

                  Diese Analysen müssen dokumentiert und in die Sicherheitsstrategie des Unternehmens integriert werden. Es geht darum, nicht nur bestehende Risiken zu identifizieren, sondern auch mögliche zukünftige Bedrohungen zu antizipieren und proaktive Maßnahmen zu ergreifen.

                  Verpflichtende Zusammenarbeit mit öffentlicher Verwaltung (Behörden):

                  Ein wesentlicher Unterschied zur ISO 27001 ist die verpflichtende Zusammenarbeit zwischen Unternehmen und Behörden sowie anderen Akteuren innerhalb der Branche.

                  Die NIS-2-Richtlinie fordert den Austausch von Informationen über Bedrohungen, Vorfälle und Best Practices. Dies soll die kollektive Sicherheit erhöhen und sicherstellen, dass alle betroffenen Unternehmen schnell auf neue Bedrohungen reagieren können. Unternehmen sind angehalten, entsprechende Kommunikationskanäle einzurichten und sich an Initiativen zur Verbesserung der Cybersicherheit beteiligen.

                  Schutz kritischer Dienste und Systeme:

                  Die NIS2 Richtlinie verlangt, dass Unternehmen kritische Dienste und Systeme und wichtige Einrichtungen, die von nationalem Interesse sind, besonders schützen. Im Automobilsektor könnten dies beispielsweise Systeme sein, die für die Produktion von sicherheitsrelevanten Komponenten oder für den Betrieb von autonomen Fahrzeugen erforderlich sind und die durch Stärkungsmaßnahmen wie Multi-Faktor-Authentifizierung geschützt werden sollten. 

                  Diese Systeme müssen besonders gesichert und überwacht werden, damit ihre Integrität und Verfügbarkeit nicht durch Cyberangriffe gefährdet wird. Dies erfordert oft zusätzliche Sicherheitsmaßnahmen, die über die Grundanforderungen von ISO 27001 hinausgehen.

                  Branchenspezifische verpflichtende Awareness-Schulungen für Mitarbeiter

                  Die NIS-2-Richtlinie betont die Bedeutung von regelmäßigen und spezifischen Schulungen für alle Mitarbeiter. Während ISO 27001 allgemeine Sicherheitsbewusstseinsprogramme vorsieht, verlangt NIS-2, dass diese Schulungen auf die spezifischen Bedrohungen und Herausforderungen der Branche zugeschnitten sind, um die Wirksamkeit zu erhöhen. 

                  Mitarbeiter müssen nicht nur über grundlegende Sicherheitsprinzipien informiert werden, sondern auch über aktuelle Bedrohungen und die richtigen Reaktionsmechanismen bei Vorfällen. Diese Schulungen müssen regelmäßig aktualisiert werden, um den neuesten Entwicklungen in der Cybersicherheitslandschaft Rechnung zu tragen.

                  Erhöhte Berichtspflichten durch regelmäßige Sicherheitsberichte an Behörden

                  NIS-2 führt strengere Berichtspflichten ein, die über die Anforderungen von ISO 27001 hinausgehen. Es sind nicht nur Vorfälle an das BSI zu melden, sondern auch regelmäßige Berichte über ihre Sicherheitsmaßnahmen, Risikobewertungen und Bedrohungsanalysen einreichen. 

                  Diese Berichte müssen detailliert sein und den Behörden ermöglichen, die Sicherheitslage des Unternehmens zu bewerten und gegebenenfalls zusätzliche Maßnahmen zu verlangen. Die erhöhte Transparenz soll dazu beitragen, ein umfassendes Verständnis der Cybersicherheitslandschaft zu entwickeln und gezielte Schutzmaßnahmen zu ergreifen.

                  Erweiterte Sorgfaltspflicht durch Überprüfung der Cybersicherheitsmaßnahmen bei Lieferanten

                  Die NIS-2 Richtlinie führt eine erweiterte Sorgfaltspflicht ein, die über die Anforderungen von ISO 27001 hinausgeht. Unternehmen sind verpflichtet, nicht nur ihre eigenen Systeme, sondern auch die ihrer Lieferanten und Dienstleister auf Sicherheitsrisiken zu überprüfen. 

                  Dies erfordert eine enge Zusammenarbeit mit allen Beteiligten in der Lieferkette und die Implementierung von Sicherheitsstandards auf allen Ebenen. Unternehmen sind aufgefordert, Sorge zu tragen, dass ihre Partner ähnliche Sicherheitsmaßnahmen umsetzen und dass diese Maßnahmen regelmäßig überprüft werden. Unsere Berater für ISO 27001 helfen Ihnen gerne weiter.

                  Diese detaillierten Anforderungen verdeutlichen, wie NIS-2 die Cybersicherheitslandschaft für Unternehmen, insbesondere im Automobilsektor, verändert und verstärkt. Eine gründliche Umsetzung dieser Richtlinie ist entscheidend, um den steigenden Bedrohungen in der vernetzten Welt wirksam begegnen zu können.

                  Die NIS 2 Anforderungen bringen eine neue Verantwortung für das Management und spezifische Maßnahmen pro Branche

                  1. Erweiterter Anwendungsbereich und Sektorenspezifische Anforderungen

                  • Erweiterung auf neue Sektoren: Die NIS-2 Richtlinie erweitert den Anwendungsbereich auf mehr Branchen als zuvor. Neu betroffen sind beispielsweise der Gesundheitssektor, digitale Infrastruktur und Hersteller von medizinischen Geräten. 
                  • Sektorenspezifische Anforderungen: Jede Branche hat ihre spezifischen Herausforderungen in der Cybersicherheit. Unternehmen haben branchenspezifische Sicherheitsmaßnahmen zu entwickeln, die auf ihre individuellen Risiken und Bedrohungen zugeschnitten sind.

                  2. Verantwortlichkeit auf Managementebene

                  • Haftung und Verantwortung des Managements: Das obere Management trägt die komplette Verantwortung für die Einhaltung der Cybersicherheitsvorschriften. Führungskräfte müssen sicherstellen, dass alle Anforderungen der NIS-2 Richtlinie im Unternehmen umgesetzt werden. Bei Verstößen können sie persönlich zur Rechenschaft gezogen werden.
                  • Einführung von Governance-Strukturen: Mit der Einführung von klaren Governance-Strukturen legen Unternehmen die Verantwortlichkeiten für Cybersicherheit fest. Dies beinhaltet die Einrichtung von Cybersicherheitsausschüssen und die Benennung von Verantwortlichen für die Implementierung und Überwachung der Sicherheitsmaßnahmen.

                  3. Maßnahmen zur Erhöhung der Widerstandsfähigkeit

                  • Resilienzstrategien: Unternehmen sind aufgefordert, Resilienzstrategien zu entwickeln, die über den Schutz der IT-Systeme hinausgehen. Diese Strategien sind so auszulegen, dass das Unternehmen auch nach einem Cyberangriff handlungsfähig bleibt und schnell wieder den Normalbetrieb aufnehmen kann.
                  • Business Continuity Management (BCM): Unternehmen und Organisationen müssen Pläne entwickeln, die dafür sorgen, dass kritische Geschäftsprozesse nicht nur bei IT-Ausfällen, sondern allen Ausfällen (elektrische, oder andere Ausnahmesituationen) fortgeführt werden können.

                  4. Technische und organisatorische Maßnahmen

                  • Verschlüsselung von Daten: Starke Verschlüsselungstechnologien zum Schutz sensibler Daten sowohl im Ruhezustand (Data at Rest) als auch während der Übertragung (Data in Transit) sollen zum Einsatz kommen. Alle kritischen Daten, die in ihren Systemen gespeichert oder übertragen werden, sind durch geeignete Verschlüsselungsmethoden zu sichern. Das reduziert das Risiko von Datenverlusten oder -diebstählen bei Cyberangriffen erheblich.
                  • Technische Schutzmaßnahmen: Neben allgemeinen IT-Sicherheitsvorkehrungen sind auch spezifische Maßnahmen wie die kontinuierliche Überwachung von Netzwerken und die Implementierung von Intrusion Detection Systemen (IDS) gefordert. Diese Maßnahmen sind notwendig, um potenzielle Bedrohungen frühzeitig zu erkennen und abzuwehren.
                  • Organisatorische Maßnahmen: Organisatorische Strukturen sind auf schnelle Reaktion und effektive Bewältigung von Sicherheitsvorfällen auszurichten. Dies schließt die Einrichtung von Incident-Response-Teams und die regelmäßige Durchführung von Notfallübungen ein.

                  5. Internationale Zusammenarbeit und Informationsaustausch

                  • Kooperation zwischen EU-Staaten: Die neue Direktive fördert die verstärkte Zusammenarbeit zwischen den Mitgliedstaaten der EU. Große Unternehmen, die international aufgestellt sind, müssen sich darauf einstellen, dass sie grenzüberschreitend zusammenarbeiten müssen, um Bedrohungen effektiv zu begegnen.
                  • Informationsaustausch auf EU-Ebene: Die NIS-2-Richtlinie fordert den aktiven Informationsaustausch über Cyberbedrohungen und Sicherheitsvorfälle auf europäischer Ebene. Die dazu notwendigen Kanäle sind einzurichten, um diesen Austausch zu unterstützen.

                  6. Erweiterte Dokumentations- und Nachweispflichten

                  • Erweiterte Nachweispflichten: Betroffene Unternehmen müssen umfassende Dokumentationen führen, die die Einhaltung der NIS-2 Anforderungen belegen. Diese Dokumentationen müssen regelmäßig aktualisiert und bei Bedarf den zuständigen Behörden vorgelegt werden.
                  • Aufbewahrungsfristen für Dokumentationen: Es gibt strikte Vorgaben zur Aufbewahrung von sicherheitsrelevanten Dokumentationen. Unternehmen sind verantwortlich dafür, dass diese Unterlagen über einen festgelegten Zeitraum aufbewahrt und leicht zugänglich sind.

                  7. Sicherheitsanforderungen für Cloud-Dienste und Drittanbieter

                  • Cloud-Sicherheit: Es gibt klare Anforderungen an die Sicherheit von Cloud-Diensten. Genutzte Cloud-Lösungen müssen den höchsten Sicherheitsstandards entsprechen und regelmäßig auf Schwachstellen überprüft werden.
                  • Verpflichtungen von Drittanbietern: Die Sicherheit der gesamten Lieferkette ist entscheidend. Überprüfen Sie regelmäßig, ob auch Ihre Drittanbieter die strengen Sicherheitsmaßnahmen implementiert haben.

                  8. Neue Anforderungen an Berichts- und Kommunikationskanäle

                  • Verfahren für die Meldung von Sicherheitsvorfällen: Betroffene Unternehmen und Organisationen müssen klare und effektive Verfahren zur Meldung von Sicherheitsvorfällen etablieren. Diese Verfahren sind so zu organisieren, dass Sicherheitsvorfälle schnell und vollständig gemeldet werden, um zeitnahe Reaktionen zu ermöglichen.
                  • Erweiterte Berichterstattung an Aufsichtsbehörden: Neben der Meldepflicht von Vorfällen müssen Unternehmen auch regelmäßige Berichte über den Stand ihrer Cybersicherheitsmaßnahmen und das Risikomanagement an die Aufsichtsbehörden übermitteln.

                  9. Angleichung und Integration mit anderen Sicherheitsstandards

                  • Integration mit bestehenden Standards: Unternehmen müssen ihre Sicherheitsmaßnahmen so anpassen, dass sie sowohl die Anforderungen der NIS-2 Richtlinie als auch anderer relevanter Standards wie ISO 27001 oder TISAX® erfüllen. Dies erfordert eine sorgfältige Analyse und Anpassung der bestehenden Prozesse. Nutzen Sie unsere NIS-2 Checkliste.
                  • Vereinheitlichung von Sicherheitsprozessen: Unternehmen sollten ihre Cybersicherheitsprozesse vereinheitlichen, um Redundanzen zu vermeiden und die Einhaltung verschiedener Standards zu erleichtern. Dies führt zu effizienteren Sicherheitsoperationen und besserer Compliance.

                  10. Zukünftige Entwicklungen und Anpassungsfähigkeit

                  • Anpassung an zukünftige Bedrohungen: Die Bedrohungslandschaft entwickelt sich ständig weiter. Unternehmen müssen dynamische Sicherheitsstrategien entwickeln, die flexibel genug sind, um auf neue Bedrohungen und Technologien zu reagieren.
                  • Weiterentwicklung der Richtlinie: NIS-2 wird sich möglicherweise weiterentwickeln, um auf zukünftige Herausforderungen zu reagieren. Unternehmen sollten daher kontinuierlich ihre Sicherheitsstrategien überprüfen und an neue rechtliche Vorgaben anpassen.

                  Über den Autor

                  ISO 27001 Zertifizierung Kosten

                  Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

                  NIS-2 Anforderungen in der Informationssicherheit – was seit Dezember 2025 für Unternehmen gilt Weiterlesen »

                  ISO 27001 Zertifizierung Kosten

                  NIS-2 Umsetzung in Deutschland – Leitfaden 2026

                  Die NIS-2-Richtlinie stellt Unternehmen vor neue Herausforderungen in der IT-Sicherheit. Besonders in der Industrie, wo vernetzte Systeme und kritische Infrastrukturen im Fokus stehen, sind gezielte Maßnahmen erforderlich, um den gesetzlichen Anforderungen gerecht zu werden.

                  Unser Guide bietet Ihnen eine praxisnahe Einführung in die Umsetzung der NIS-2-Richtlinie für Industrieunternehmen in Deutschland. Sie erfahren, welche neuen Verpflichtungen auf Sie zukommen, wie Sie Sicherheitsmaßnahmen effizient umsetzen und welche Schritte notwendig sind, um Ihre Organisation langfristig abzusichern. 

                  Nutzen Sie diesen Leitfaden, um sich optimal auf die regulatorischen Anforderungen vorzubereiten und die Cyber-Resilienz Ihres Unternehmens zu stärken.

                  Welche Schritte sind notwendig, um NIS2-konform zu werden?

                  NIS-2-Konformität erreichen Sie in fünf Schritten: 1. Betroffenheitsanalyse — prüfen, ob Ihr Unternehmen als wesentliche oder wichtige Einrichtung unter das NIS2-Umsetzungsgesetz fällt. 2. Gap-Analyse — Ist-Zustand gegen die Pflichten aus § 30 BSIG stellen. 3. Umsetzung — priorisierte Maßnahmen aus dem Umsetzungsplan abarbeiten, inklusive Schulung der Geschäftsleitung (§ 38 BSIG). 4. Nachweisfähigkeit — Registrierung, Melde­prozesse und Dokumentation aufbauen. 5. Betrieb — Maßnahmen regelmäßig prüfen und nachschärfen. Die Details zu jedem Schritt finden Sie in diesem Leitfaden; den Einstieg macht in der Praxis fast immer die Gap-Analyse.

                  Wie kann ich einen Projektplan erstellen, um das NIS2-Umsetzungsgesetz rechtssicher und fristgerecht umzusetzen?

                  Planen Sie rückwärts vom Ziel der Nachweisfähigkeit und rechnen Sie mit 4–9 Monaten, je nach Reifegrad: Phase 1 (Monat 1): Betroffenheit klären, Scope und Verantwortliche festlegen. Phase 2 (Monat 1–2): Gap-Analyse mit priorisiertem Maßnahmenkatalog. Phase 3 (Monat 2–6): Umsetzung — Risikomanagement, Meldewege, Lieferkettensicherheit, Schulungen. Phase 4 (ab Monat 6): interne Prüfung und Nachweisdokumentation. Ein realistischer Zeitplan bis Ende 2026 ist für die meisten Mittelständler noch erreichbar — knapp wird es, wenn kein Managementsystem als Basis existiert.

                  Wie kann man mit ISMS-Software die NIS-2-Richtlinie effizient umsetzen?

                  Software beschleunigt die Umsetzung, ersetzt sie aber nicht: Ein ISMS-Tool hilft bei Risikoinventar, Maßnahmenverfolgung und Nachweisdokumentation. Die inhaltlichen Entscheidungen — Scope, Risikobewertung, Maßnahmenauswahl — bleiben Führungsaufgabe. Unsere Empfehlung: erst Gap-Analyse und Struktur, dann Toolauswahl passend zur Unternehmensgröße.

                  Was bedeutet der ISMS-Reifegrad im Kontext von NIS 2?

                  Der Reifegrad Ihres internen Informationsicherheitsystems (ISMS) beschreibt, wie systematisch Ihre Sicherheitsmaßnahmen gesteuert werden — von ad hoc bis kontinuierlich verbessert. Für NIS-2 zählt: Maßnahmen müssen nicht nur existieren, sondern wirksam und nachweisbar betrieben werden. Ein niedriger Reifegrad ist das häufigste Ergebnis unserer Gap-Analysen — und der Grund, warum reine Checklisten-Compliance im Ernstfall nicht trägt.

                  Verstehen der NIS-2 Richtlinie

                  Was ist die NIS-2 Richtlinie?

                  Die NIS-2 Richtlinie ist eine europäische Richtlinie, die im Dezember 2022 vom Europäischen Parlament verabschiedet wurde. NIS ist die Abkürzung für Network Information Security. NIS-2 ist die Weiterentwicklung der NIS-1 Richtlinie, die im Jahr 2016 von der EU verabschiedet wurde. 

                  Die Mitgliedstaaten waren verpflichtet, diese Richtlinie bis zum 17. Oktober 2024 in nationales Recht umzusetzen. In Deutschland wurde diese Frist jedoch nicht eingehalten. Aufgrund vorgezogener Wahlen konnte das parlamentarische Verfahren zum NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) nicht abgeschlossen werden. Deutschland hat diese Frist zunächst verpasst; nach Abschluss des parlamentarischen Verfahrens ist das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) seit dem 6. Dezember 2025 in Kraft.

                  Der Unterschied oder besser gesagt der Hintergrund von NIS-2 ist recht umfangreich geworden. Mit der NIS2 Regelung wurden die Anforderungen an die Informationssicherheit im Unternehmen definiert. 

                  Ziel ist es, ein Informationssicherheitsmanagementsystem (ISMS) zu etablieren, damit Unternehmen einen risikobasierten Ansatz und entsprechende Maßnahmen gegen Cyberrisiken implementieren und deren Wirksamkeit überprüfen können. 

                  Darüber hinaus sind die Verantwortlichkeiten der Geschäftsleitung sowie die Meldepflichten Schwerpunkte der NIS2-Richtlinie.

                  Die NIS2 betrifft ca. 30.000 Unternehmen in Deutschland. Die meisten davon sind Industrieunternehmen. In diesem Artikel erklären wir in einfacher Form, was das für Ihr produzierendes Unternehmen bedeutet, welche Vorteile es bringt und welcher Aufwand dahintersteckt.

                  Welche Unternehmen sind von NIS2 betroffen?

                  In der NIS-2-Richtlinie gibt es 2 Kategorien: besonders wichtige und wichtige Einrichtungen. Darüber hinaus gibt es weitere Voraussetzungen wie Mitarbeiterzahl und/oder Umsatz. 

                  Mittlere Unternehmen: 50-249 Beschäftigte oder 10-50 Mio. Euro Umsatz, < 43 Mio. Euro Bilanz

                  Große Unternehmen: min. 250 Mitarbeitende oder min. 50 Mio EUR Umsatz

                  Eine umfassende Übersicht finden Sie in unserem Artikel NIS-2 Checkliste für betroffene Organisationen. Dort gibt es auch unsere Checkliste zum Download.

                  ISO 27001 Zertifizierung Kosten

                  Wenn Ihr Unternehmen in eine der folgenden Kategorien und Anwendungsbereiche fällt, ist es sehr wahrscheinlich, dass Sie NIS-2 umsetzen müssen: 

                  • Betreiber kritischer Anlagen / Kritische Infrastrukturen (KRITIS) 
                  • Vertrauensdienste Anbieter
                  • Andere kritische Dienste (Bank- und Finanzwesen, digitale Infrastruktur, öffentliche Verwaltung, Raumfahrtindustrie, Post- und Paketdienste, Abfall- und Entsorgungswirtschaft, chemische Industrie (Herstellung und Vertrieb), Lebensmittelproduktion und -handel, verarbeitendes Gewerbe, digitale Dienstleister, Forschung und Entwicklung)

                  Sie sind sich nicht sicher? Dann nutzen Sie die offizielle BSI Betroffenheits-Check-Seite, um Ihre Betroffenheit zu überprüfen: 

                  Da das NIS2-Umsetzungsgesetz eine gesetzliche Vorgabe ist, kann eine Nichtumsetzung erhebliche Konsequenzen nach sich ziehen.

                  Betroffene Unternehmen, die NIS-2 nicht umsetzen, müssen mit hohen Bußgeldern von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes rechnen. Verantwortliche Manager können persönlich haftbar gemacht und vorübergehend von ihren Aufgaben entbunden werden. 

                  Ohne Umsetzung gehen praktische Vorteile im Kampf gegen Cyberkriminalität verloren, da Sicherheitslücken unentdeckt bleiben. Zudem drohen Reputationsverluste und Misstrauen der Kunden, was zu langfristigen wirtschaftlichen Schäden führen kann.

                  Welche Unterschiede bestehen zu ISO 27001 & TISAX®

                  Jedes ISMS ist anders. Man darf nicht vergessen, dass die Grundkonzepte Asset Management, darauf aufbauend Risikomanagement, Schulungen, interne Audits, Managementbewertung und der PDCA-Zyklus die Basis für ein solides ISMS sind. Und die Mutter aller ISMS Standards ist weltweit und branchenunabhängig die ISO 27001 Norm.

                  TISAX® ist ein ISMS-Standard für die Automobilindustrie und basiert auf ISO 27001. Die Anforderungen von TISAX® sind konkreter beschrieben. Trotzdem haben alle ISMS Systeme – wenn richtig implementiert und mit dem richtigen Scope – mindestens 80% der Basis des ISMS Standards. 

                  Das bedeutet, wenn Ihr Unternehmen ISO 27001 und/oder TISAX® hat, haben Sie bereits zwischen 80% und 90% der NIS-2 Anforderungen umgesetzt.

                  Unternehmen, die bereits nach ISO 27001 und/oder TISAX® zertifiziert sind, müssen noch zusätzliche Maßnahmen ergreifen, um die Anforderungen von NIS-2 zu erfüllen. 

                  Dazu gehören strengere Meldepflichten für Sicherheitsvorfälle innerhalb von 24 bis 72 Stunden, erweiterte Risikomanagementmaßnahmen sowie eine verstärkte Kontrolle der Cybersicherheit in der gesamten Lieferkette.

                  Darüber hinaus wird die Unternehmensleitung explizit in die Verantwortung genommen, muss sich aktiv an Sicherheitsstrategien beteiligen und sicherstellen, dass die gesetzlichen Anforderungen nachweislich erfüllt werden, um Sanktionen und Haftungsrisiken zu vermeiden.

                  Wir helfen Ihnen gerne, das GAP zwischen ISO 27001 und/oder TISAX® mit NIS2 zu schließen.

                  Vorbereitung auf die Umsetzung von NIS2

                  Nachfolgend sind die Verfahren zur Vorbereitung und Durchführung eines NIS2-Projekts aufgeführt.

                  ISO 27001 Zertifizierung Kosten

                  Bestandsaufnahme der IT- und Sicherheitslandschaft

                  Um ein erfolgreiches NIS-2 Projekt zu starten, ist der erste Schritt eine Bestandsaufnahme durchzuführen. Dies erlaubt uns das Unternehmen zu verstehen und die konkreten Maßnahmen bis zur NIS2 Konformität festzulegen. 

                  Die GAP Analyse hilft beiden Seiten nicht nur ein klares Verständnis über die “Ist-Situation” zu bekommen, sondern hilft auch bei der Identifikation von Sicherheitslücken.

                  Wie in anderen Sicherheits-Frameworks, z.B. ISO 27001 oder TISAX, ist eine GAP-Analyse, wenn sie richtig durchgeführt wird, ein unumgänglicher erster Schritt. Als erfahrenes Beratungsunternehmen haben wir eine Methodik entwickelt, mit der wir mehr als 50 Unternehmen erfolgreich geholfen haben.

                  Im Zuge der GAP-Analyse wird neben der Identifikation von Sicherheitslücken sowie konkreten Maßnahmen auch die Priorisierung (Kritikalität) der Maßnahmen festgelegt und ein entsprechender Projektplan erstellt. Eine GAP-Analyse ohne Projektplan ist wie ein Fußballspiel ohne Tore.

                  Erstellen einer Umsetzungsstrategie

                  Nach der Erstellung des Projektplans werden die Verantwortlichkeiten für jede Maßnahme sowie für jedes Deliverable der Projektphase definiert. Um klare Endpunkte für die Projektphasen zu haben, wird pro Projektphase ein Milestone definiert. Dies hilft, die Verantwortlichkeiten klar zu trennen sowie detaillierte und zeitorientierte Maßnahmenpläne zu erstellen.

                  Abschließend wird der Projektplan mit den verantwortlichen Personen und dem definierten Projektleiter festgelegt und von der Geschäftsleitung hinsichtlich der Ressourcen und der Projektunterstützung bestätigt. Ohne die Bestätigung des Managements kann keine NIS-2 Implementierung erfolgreich sein.

                  Ressourcenplanung

                  Die Ressourcenplanung spielt eine wichtige Rolle in der Realisierung eines NIS2-Projektes. Wie oben erwähnt, muss die Ressourcenplanung durchgeführt und mit dem Management abgestimmt werden. Es gibt jedoch unterschiedliche Erwartungen an interne und externe Ressourcen.

                  Eine externe Rolle wie z.B. CISO oder Information Security Officer und externe Beratung wird je nach Unternehmensgröße empfohlen und ist in der Industrie üblich. Es ist daher auch üblich, zu Beginn des Projekts die internen und externen Ressourcen festzulegen, damit die damit verbundenen Kosten und der Projektplan von der Unternehmensleitung genehmigt werden.

                  Schritt-für-Schritt Umsetzung der NIS-2 Anforderungen

                  Im Laufe der Jahre haben wir eine Methodik entwickelt, mit der wir Schritt für Schritt ein ISMS-Projekt umsetzen können, sei es NIS-2, ISO 27001 oder TISAX®. In den folgenden Abschnitten wird diese Methodik erläutert. Hier finden Sie eine ausführliche Übersicht zu den NIS2-Anforderungen.

                  ISO 27001 Zertifizierung Kosten

                  Aufbau eines Informationssicherheitsmanagementsystems (ISMS)

                  Wie oben beschrieben, ist der erste Schritt eine GAP-Analyse. Während der GAP-Analyse werden die bestehenden Systeme (falls vorhanden) überprüft und deren Implementierung analysiert. 

                  Dabei wird der Geltungsbereich des bestehenden ISMS berücksichtigt und der Anpassungsbedarf definiert. Zusätzlich werden bestehende Zertifizierungen QM, IATF o.ä. berücksichtigt, da mehrere Themen (Auditplanung, Dokumentenlenkung, Schulungen etc.) gemeinsam sein können und integriert werden können.

                  Wenn das Unternehmen kein bestehendes ISMS hat, muss dieses System von Grund auf neu aufgebaut werden.

                  Ein wichtiger Bestandteil eines ISMS ist das Risikomanagement. Ein etabliertes Risikomanagement (z.B. nach ISO 27005) hilft Unternehmen, ihren Risikoappetit zu definieren und eine entsprechende Risikobewertungsmethoden festzulegen. Anschließend wird die Risikobewertung durchgeführt und die Risikobetrachtung vorgenommen.

                  Unabhängig von bestehenden Systemen werden technische und organisatorische Maßnahmen (TOMs) definiert und Schritt für Schritt entsprechend der Kritikalität umgesetzt. Diese TOMs sind das Ergebnis der Risikobewertung und der Normanforderungen.

                  Sicherheitsmaßnahmen & Prozesse etablieren

                  Wenn ein Unternehmen die notwendigen TOMs definiert, beginnt gleichzeitig die Prozess Etablierung, da jedes ISMS einen gewissen Reifegrad benötigt. In der Regel ist ein Reifegrad zwischen 3 und 6 Monaten das Minimum für die jeweiligen Standards. Prozess Etablierung bedeutet kontinuierliche Verbesserung. Auch dies ist Bestandteil eines jeden ISMS.

                  Welche TOMs müssen implementiert werden?

                  Dies hängt davon ab, welche TOMs bisher umgesetzt wurden. Es kann sein, dass die technischen Maßnahmen aufgrund der Netzwerksicherheit, des Identitäts- und Zugriffsmanagements und/oder des Notfallmanagements umgesetzt werden müssen.

                  Das Business Continuity Management spielt mittlerweile eine große Rolle und wird täglich mehrfach umgesetzt.

                  Schulung & Sensibilisierung der Mitarbeiter

                  Eine der wichtigsten organisatorischen Maßnahmen ist die Sensibilisierung der Mitarbeiter (Security-Awareness-Trainings). Klassische Schulungen können durchgeführt werden. Mit Hilfe der Technik können aber auch zusätzliche Sensibilisierungsmaßnahmen wie Phishing-Kampagnen, interaktive E-Learnings sowie abteilungs- und themenspezifische Schulungen durchgeführt werden.

                  Dokumentation & Berichtspflichten

                  Was nicht dokumentiert ist, existiert nicht. Diese Aussage kennt jeder, der schon einmal an einem Audit teilgenommen hat. So ist es auch bei der Umsetzung von NIS2. Jeder für das ISMS relevante Prozess muss dokumentiert werden. Zusätzlich müssen die Prozesse (z.B. im Falle eines Incidents) festgelegt werden, um die Berichterstattung der vom Gesetzgeber definierten Meldestelle zur Verfügung zu stellen.

                  Wichtig zu erwähnen ist auch, dass die Nachweise über die Realisierung eines Prozesses (z.B. Prozess Back-Up Management und Nachweise über die regelmäßige Sicherung) dokumentiert und regelmäßig überprüft werden müssen. Interne und externe Audits sowie Managementbewertungen gehören selbstverständlich zu den Dokumentationspflichten.

                  Die Rolle externer Berater & Dienstleister

                  Bis hierher haben wir alle Aufgaben zusammengefasst. Nun stellt sich die Frage: 

                  Wann ist ein externer Berater sinnvoll? 

                  Diese Frage ist leicht zu beantworten. Wenn Sie entweder von den bestehenden Systemen oder von den bestehenden Mitarbeitern die notwendige Erfahrung haben und gleichzeitig die Ressourcen zur Verfügung stellen , kann es sein, dass ein externer Berater nicht notwendig ist. 

                  Wir bezweifeln aber, dass klassische Unternehmen, die unter NIS-2 fallen, diese Erfahrung meist nicht im Haus haben. Daher ist es für 95% der Unternehmen sinnvoll, einen externen Dienstleister an Bord zu holen.

                  Wann ist ein externer Berater sinnvoll?

                  Diese Erfahrungen im eigenen Haus aufzubauen ist kosten- und meist auch zeitintensiv. Daher kann ein Beratungsunternehmen nicht nur bei der Umsetzung helfen, sondern am Ende des Tages auch Kosten sparen. Wie oben beschrieben, hilft ein Externer bei der Durchführung der GAP-Analyse, der Erstellung des Projekt- und Maßnahmenplans inklusive der Festlegung von Verantwortlichen. Er kann Sie beraten und mit einem Hands-on-Ansatz bei der Implementierung begleiten.

                  Auswahl eines passenden Beraters

                  Der Hands-on Approach, bei dem ein Beraterteam nicht nur die Beratung, sondern auch die Umsetzung der Maßnahmen übernimmt und gleichzeitig das Projektmanagement durchführt, ist in der Praxis am sinnvollsten. Dieser Ansatz vermeidet Fehler, spart Zeit bei der Einarbeitung und beschleunigt die Durchführung.

                  Der richtige Berater (oder ein Beraterteam) muss nicht nur Erfahrung mit NIS2 haben (da NIS2 noch jung ist), sondern vor allem mit Standards wie ISO 27001 und TISAX. Es ist immer hilfreich, Branchenkenntnisse und einen flexiblen Ansatz zu haben. Dies hilft bei den Anpassungen, da es nicht den einen richtigen Weg gibt, um die Anforderungen von NIS2 zu implementieren.

                  Der Beratungsansatz sollte immer individuell und maßgeschneidert auf die Branche, die Unternehmensgröße und die Kernkompetenzen des Unternehmens sein.

                  Zusammenarbeit mit externen Dienstleistern

                  Ein externer Dienstleister kann Ihr Unternehmen auch bei anderen Themen unterstützen, z.B. Managed Security Services (MSSP), wenn Sie ein ISMS-Tool und einen Service wie SOC benötigen, kann Ihr Dienstleister ins Spiel kommen. Natürlich sind diese Services je nach Bedarf notwendig und nicht für jedes Unternehmen geeignet.

                  Die Zusammenarbeit mit einem externen Dienstleister kann langfristig (auch nach der Umsetzung der NIS-2 Anforderungen) sinnvoll sein. Eine kontinuierliche Betreuung, die Verbesserung des ISMS sowie die Durchführung interner Audits sind immer notwendig. Zusätzlich kann der externe Dienstleister die Rolle des CISO oder des externen ISB übernehmen.

                  Praxisbeispiel: Umsetzung bei einem Industrieunternehmen

                  Da die NIS-2 Anforderungen relativ neu sind, kann niemand wirklich von einer NIS-2 Expertise sprechen. Die Expertise, die im Markt vorhanden ist, ist die ISMS-Expertise, die durch die Implementierung verschiedener Systeme vorhanden ist. Daher kennen wir die typischen Herausforderungen und deren Lösungen.

                  • Ungenügende Erfahrung und Ressourcen: Wie oben erläutert, ist es um ein Vielfaches teurer und zeitaufwendiger, die Expertise intern aufzubauen.
                  • Falsche Interpretation der Norm: Häufig wird festgestellt, dass Unternehmen die Anforderungen der Norm falsch interpretiert und umgesetzt haben. Dies kann nicht nur viel Geld kosten, sondern auch eine Nicht-Konformität mit dem Standard und entsprechenden Konsequenzen nach sich ziehen.
                  • Nicht nachhaltige Prozesse und Papier Bürokratie: Die ISMS Prozesse werden meist übertrieben und deren Sinn im Kontext des Unternehmens nicht berücksichtigt, was zu Dokumentations Bürokratie und ohne richtigen Zweck zu einer Umsetzung einer Kontrolle/Anforderung führt.

                  Ein externes Beratungsunternehmen bringt 3 weitere Vorteile: 

                  • Erfahrungen und Best Practices aus der gleichen Branche (Benchmark innerhalb der Branche)
                  •  Erfahrungen und Best Practices aus anderen Branchen/Märkten (Benchmark außerhalb der Branche) 
                  • Lessons Learned aus früheren Projekten. Ein Fehler ist nur dann wertvoll, wenn er einmal gemacht wurde. 

                  Man kann daraus lernen und größere Fehler in der Zukunft vermeiden. Dies gilt sowohl für ISMS als auch für NIS2-Projekte.

                  NIS-2 Gap-Analyse: Schritte, Best Practices und externe Unterstützung

                  Die NIS-2 Gap-Analyse vergleicht Ihren Ist-Zustand mit den Pflichten des NIS2-Umsetzungsgesetzes und liefert einen priorisierten Umsetzungsplan mit realistischem Zeitplan. Sie ist der erste konkrete Schritt nach der Betroffenheitsanalyse — und die Grundlage für jedes Budget- und Projektgespräch mit der Geschäftsleitung.

                  Schritte einer NIS2-Gap-Analyse: Durchführung in der Praxis

                  1. Scope festlegen — welche Standorte, Systeme und Prozesse fallen unter NIS-2?
                  2. Soll-Ist-Vergleich gegen die Anforderungen aus § 30 BSIG: Risikomanagement, Incident-Handling, Business Continuity, Lieferkette, Verschlüsselung, Zugriffskontrolle.
                  3. Reifegradbewertung je Maßnahmenbereich — vorhanden heißt nicht wirksam.
                  4. Priorisierter Maßnahmenplan mit Aufwand, Verantwortlichen und Zeitplan.
                  5. Management-Report als Entscheidungsgrundlage und erster Nachweisbaustein.

                  Einen strukturierten Einstieg bietet unsere NIS2-Checkliste herunterladen.

                  Best Practices für die Gap-Analyse vor dem eigentlichen NIS2-Audit

                  Vier Punkte unterscheiden eine belastbare Gap-Analyse von einer Formalübung: Erstens die Geschäftsleitung von Anfang an einbinden — sie haftet nach § 38 BSIG persönlich für die Umsetzung. Zweitens vorhandene Strukturen anrechnen statt doppelt bauen; das gilt besonders für kritische Infrastrukturen (KRITIS), die bereits BSI-Anforderungen erfüllen. Drittens Lücken nach Risiko priorisieren, nicht nach Aufwand. Viertens jede Bewertung so dokumentieren, dass sie später als Nachweis gegenüber Aufsicht und Auditoren verwendbar ist.

                  Interne Selbsteinschätzung vs. externe NIS2-Gap-Analyse durch Berater

                  Die interne Selbsteinschätzung ist schnell und günstig, scheitert aber regelmäßig an zwei Punkten: Betriebsblindheit („das haben wir doch geregelt“) und fehlender Bewertungsmaßstab — wer den Katalog zum ersten Mal liest, bewertet zu milde. Die externe Gap-Analyse bringt den Vergleichsmaßstab aus vielen Projekten mit, eine unabhängige Reifegradbewertung und Handlungsempfehlungen, die vor der Geschäftsleitung und im Audit bestehen. Bewährte Praxis im Mittelstand: intern mit einer Checkliste vorstrukturieren, extern validieren und priorisieren lassen.

                  Was passiert, wenn man keine NIS2-Gap-Analyse durchführt?

                  Ohne Gap-Analyse investieren Sie blind: Maßnahmen entstehen dort, wo es bequem ist — nicht dort, wo das Risiko liegt. Konkret drohen unentdeckte Pflichtverstöße (Bußgelder bis zu 10 Mio. € bzw. 2 % des weltweiten Jahresumsatzes für wesentliche Einrichtungen), eine persönliche Haftungslücke der Geschäftsleitung nach § 38 BSIG und im Ernstfall der fehlende Nachweis, überhaupt systematisch vorgegangen zu sein.

                  Wie finde ich externe Experten für eine NIS2-Gap-Analyse inklusive Rechtseinschätzung und Handlungsempfehlungen?

                  Achten Sie auf drei Dinge: nachweisbare Praxis in Informationssicherheits-Managementsystemen (z. B. eigene ISO-27001-Zertifizierung des Beraters — wir sind selbst zertifiziert), konkrete Methodik (Katalog, Reifegrade, priorisierter Maßnahmenplan statt Foliensatz) und klare Abgrenzung zur Rechtsberatung: Ein seriöser Partner ordnet Ihre Betroffenheit und Pflichten fachlich ein und arbeitet bei juristischen Detailfragen mit spezialisierten Kanzleien zusammen, statt Rechtsberatung zu simulieren. Sind Sie bereits ISO-27001-zertifiziert, ist der Weg kürzer: Wie Sie Ihr bestehendes ISMS auf NIS-2 erweitern, zeigt unsere ISO 27001 GAP-Analyse.

                  Wie kann mir ein externer Dienstleister helfen, ein NIS2-konformes Informationssicherheitskonzept aufzubauen?

                  Ein externer Dienstleister übernimmt die Teile, die intern am meisten Zeit kosten und am häufigsten falsch eingeschätzt werden: die Betroffenheitsanalyse, die Gap-Analyse mit Maßnahmenplan, den Aufbau der Richtlinien- und Nachweisstruktur, die Schulung der Geschäftsleitung nach § 38 BSIG und die Begleitung bis zur Nachweisfähigkeit. Ihr Team bleibt für die Inhalte verantwortlich — der Berater bringt Struktur, Maßstab und Tempo. Wir beraten Unternehmen in ganz Deutschland, remote und vor Ort; einen Überblick über unseren Ansatz gibt die Seite Beratung zur Informationssicherheit.

                  NIS-2 Gap-Analyse anfragen — In 45 Minuten klären wir Betroffenheit, Zeitplan und den sinnvollen nächsten Schritt.

                  Wie sehen die nächsten Schritte aus

                  Damit sind wir am Ende unseres Beitrags angelangt und möchten nun mit Ihnen über die nächsten Schritte sprechen.

                  Nach dem Audit ist vor dem Audit. Das bedeutet, dass auch die Aufrechterhaltung des ISMS betrachtet werden muss. Aber Schritt für Schritt muss zunächst ein normkonformes ISMS aufgebaut werden. Dann empfehlen wir immer eine Zertifizierung (z.B. ISO 27001) zu haben, damit die 3rd Party Bestätigung auch da ist.

                  Wie oben besprochen, ist die erste Maßnahme, die Sie heute umsetzen, der Betroffenheits-Check, danach eine GAP-Analyse zu initiieren. Wenn Sie möchten, können Sie unsere Checkliste verwenden, um zu verstehen, welche Maßnahmen Sie erwarten, wenn Sie das NIS-2 Projekt implementieren.

                  Über den Autor

                  ISO 27001 Zertifizierung Kosten

                  Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Beauftragter und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

                  NIS-2 Umsetzung in Deutschland – Leitfaden 2026 Weiterlesen »

                  360 Digital Transformation
                  Privacy Overview

                  This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.