Vertrauliche Daten schützen, Risiken minimieren und Vertrauen stärken – die ISO 27001 Zertifizierung schafft die Basis für ein professionelles Informationssicherheits-Management. Sie hilft Unternehmen, klare Strukturen und Prozesse einzuführen, um Datenverluste oder Sicherheitsvorfälle gezielt zu vermeiden. Entdecken Sie, wie dieser Standard Ihr Unternehmen sicherer macht und gleichzeitig Ihre Wettbewerbsfähigkeit stärkt.
Das wichtigste zusammengefasst:
- Die ISO 27001-Zertifizierung basiert auf der Einführung eines Informationssicherheitsmanagementsystems (ISMS), das als strategisches Werkzeug zum Schutz sensibler Daten in Ihrem Unternehmen dient.
- Sie beinhaltet ein strukturiertes Risikomanagement, um Bedrohungen frühzeitig zu erkennen, zu bewerten und gezielt Gegenmaßnahmen einzuleiten.
- Die Norm unterstützt Unternehmen bei der Compliance mit gesetzlichen Anforderungen, wie z. B. der DSGVO (Datenschutz-Grundverordnung), und erleichtert die Nachweisführung.
Welche Relevanz hat eine Zertifizierung nach ISO 27001 für KMUs und warum verlangen Auftraggeber diese Zertifizierung?
Immer mehr Auftraggeber verlangen von ihren Geschäftspartnern eine ISO 27001-Zertifizierung, insbesondere in sicherheitskritischen Branchen wie Industrie, Maschinenbau oder Softwareentwicklung.
Der Grund liegt in der wachsenden Bedeutung der Informationssicherheit: Auftraggeber möchten sicherstellen, dass vertrauliche Daten und Geschäftsgeheimnisse bei ihren Partnern geschützt sind.
Für klein- und mittelständische Unternehmen (KMU) bietet die Zertifizierung jedoch nicht nur einen Wettbewerbsvorteil, sondern auch klare betriebliche Vorteile:
- Stärkere Kundenbindung: Auftraggeber bevorzugen Partner, die höchste Standards in der Informationssicherheit garantieren.
- Erhöhte Attraktivität: ISO 27001-zertifizierte Unternehmen wirken professioneller und vertrauenswürdiger.
- Risikominimierung: Ein ISMS senkt das Risiko von Cyberangriffen und Datenverlusten deutlich.
- Compliance-Erleichterung: Die Zertifizierung hilft bei der Einhaltung gesetzlicher Vorgaben wie der DSGVO und anderen branchenspezifischen Anforderungen.
Die Zertifizierung ist für KMUs ein Zeichen von Professionalität und ein klarer Vorteil bei der Zusammenarbeit mit anspruchsvollen Auftraggebern.
Die Rolle des Informationssicherheitsmanagementsystems (ISMS) in der Zertifizierung
Gegenstand der Zertifizierung ist Ihr Informationssicherheitsmanagementsystem (ISMS): Sicherheitsrichtlinien, Prozesse, technische und organisatorische Maßnahmen sowie die Dokumentation, die deren Umsetzung und Wirksamkeit nachweist. Im Zertifizierungsaudit prüft der Auditor genau diese Nachweise. Wie Sie ein ISMS Schritt für Schritt aufbauen, lesen Sie im Leitfaden ISMS Aufbau; welche Normkapitel und Annex-A-Maßnahmen konkret gefordert sind, erklärt unser Beitrag zu den ISO 27001 Anforderungen.
Risikomanagement: Basis für ein robustes Firmen Sicherheitskonzept
Risikobewertung als erster Schritt
Kern jedes ISMS ist eine systematische Risikobeurteilung und Risikobehandlung. Im Zertifizierungsaudit prüft der Auditor, ob Methodik, Risikobewertung, Behandlungsplan und Erklärung zur Anwendbarkeit (SoA) nachvollziehbar und aktuell sind. Wie Sie dabei methodisch vorgehen, beschreibt unser Beitrag zu den ISO 27001 Anforderungen.
Wenn Ihr Auftraggeber ein ISO-27001-Zertifikat bis zu einem bestimmten Termin verlangt, wird Zeit plötzlich zum Risikofaktor. Ohne strukturierte Risikoanalyse bleibt unklar, wo Verzögerungen drohen – ob in der Dokumentation, der Auditvorbereitung oder der technischen Umsetzung. Eine gezielte Bewertung dieser Risiken schafft Klarheit über kritische Abhängigkeiten und priorisiert Maßnahmen, bevor Engpässe entstehen.
Mit unserem Schnellcheck „Timeline verifizieren“ prüfen unsere Berater, ob Ihr Zertifizierungsfahrplan realistisch ist. Sie erhalten eine fundierte Basis, um Zeitrisiken durch präventive Beratung zu minimieren.
Kontinuierliche Verbesserung und interne Audits
Vor dem Zertifizierungsaudit müssen ein vollständiges internes Audit und eine Managementbewertung durchgeführt und dokumentiert sein – die Zertifizierungsstelle prüft beides bereits im Stufe-1-Audit. Interne Audits können durch externe Berater durchgeführt werden. Festgestellte Abweichungen werden analysiert und über Korrekturmaßnahmen behoben; so belegen Sie die von der Norm geforderte kontinuierliche Verbesserung.
4. Compliance und branchenspezifische Anforderungen für eine ISO 27001 Zertifizierung
4.1. Einhaltung gesetzlicher Vorgaben
Die ISO 27001 unterstützt Unternehmen dabei, gesetzliche Vorgaben wie die DSGVO einzuhalten. In Deutschland ist ein Datenschutzbeauftragter in der Regel ab 20 Personen Pflicht, die ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (§ 38 BDSG).
Darüber hinaus lässt sich die ISO 27001 nahtlos mit anderen Normen wie der ISO 9001 oder TISAX® kombinieren. Diese Integration ermöglicht es, Qualitätsmanagement und Informationssicherheitsmanagement effizient zu vereinen. Dadurch profitiert Ihre Firma von einem ganzheitlichen Ansatz, der sowohl Sicherheit als auch Qualität in den Mittelpunkt stellt.
4.2. Branchenspezifische Sicherheitsanforderungen
In Branchen wie dem Maschinenbau und insbesondere in Industrie 4.0 Anwendungen spielt die Sicherheit von IoT-Systemen eine zentrale Rolle. Die zunehmende Vernetzung von Maschinen und Geräten bringt neue Herausforderungen mit sich, die gezielte Sicherheitsmaßnahmen erfordern.
Speziell entwickelte Sicherheitskonzepte für den Netzwerkschutz sind dabei unverzichtbar, um sensible Daten und Systeme vor Cyberangriffen zu schützen. Diese branchenspezifischen Anforderungen unterstreichen, wie wichtig individuelle Ansätze für eine effektive Informationssicherheit sind.
5. Der Zertifizierungsprozess und die Rolle externer Audits
5.1. Ablauf des ISO 27001 Zertifizierungsaudits
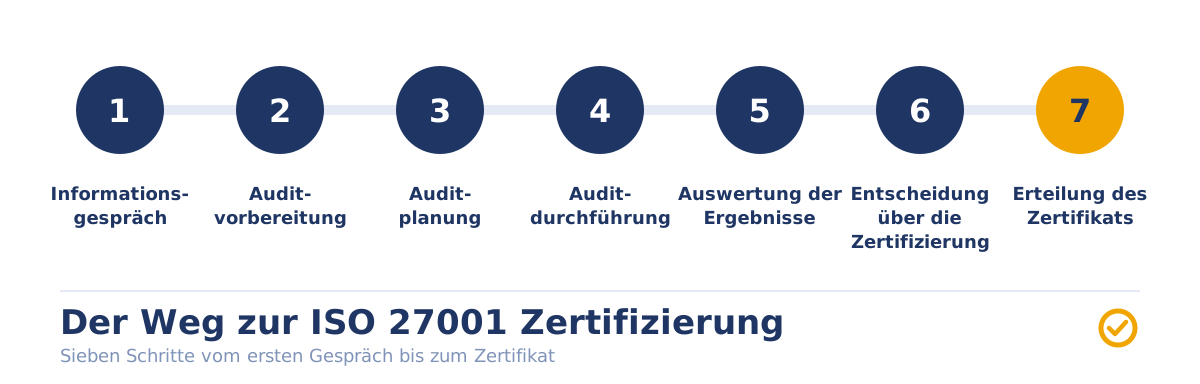
Die Zertifizierung selbst führt eine unabhängige, akkreditierte Zertifizierungsstelle durch. Der Ablauf folgt einem festen Dreijahreszyklus:
- Auswahl der Zertifizierungsstelle: Ein anerkanntes Zertifikat darf nur eine akkreditierte Zertifizierungsstelle ausstellen (in Deutschland über die DAkkS). Der Auditaufwand in Audittagen richtet sich nach Mitarbeiterzahl, Standorten und Geltungsbereich – holen Sie mehrere Angebote ein.
- Stufe-1-Audit: Der Auditor prüft die Dokumentation und die Auditbereitschaft: Geltungsbereich, Risikobeurteilung, Erklärung zur Anwendbarkeit, internes Audit und Managementbewertung. Festgestellte Lücken sind vor dem Stufe-2-Audit zu schließen.
- Stufe-2-Audit: Anhand von Interviews, Stichproben und Nachweisen prüft der Auditor, ob das ISMS wirksam umgesetzt ist – vor Ort oder remote.
- Nichtkonformitäten: Bei Haupt-Nichtkonformitäten muss die Korrektur nachgewiesen und von der Zertifizierungsstelle akzeptiert sein, bevor das Zertifikat erteilt wird. Bei Neben-Nichtkonformitäten genügt in der Regel ein akzeptierter Maßnahmenplan; die Wirksamkeit wird im nächsten Audit geprüft.
- Zertifikatserteilung: Nach positiver Zertifizierungsentscheidung erhalten Sie das Zertifikat. Es ist drei Jahre gültig.
- Überwachungsaudits in Jahr 1 und 2: In verkürzten jährlichen Audits prüft die Zertifizierungsstelle, ob das ISMS weiterhin wirksam betrieben und verbessert wird.
- Rezertifizierung: Vor Ablauf der drei Jahre erfolgt ein Rezertifizierungsaudit, mit dem ein neuer Zyklus beginnt.
Dauer: Vom Projektstart bis zum Zertifikat vergehen typischerweise 3 bis 9 Monate – abhängig von Reifegrad, Unternehmensgröße und Geltungsbereich.
5.2. Verantwortung und Unterstützung durch das Management
Die Unabhängigkeit des Auditors ist ein zentraler Bestandteil des Zertifizierungsprozesses. Gleichzeitig ist die Unterstützung der Geschäftsleitung unerlässlich. Die ISO 27001 verlangt ein aktives Engagement des Managements, um die erfolgreiche Implementierung und den langfristigen Betrieb des ISMS sicherzustellen. Die Gesamtverantwortung für das ISMS liegt bei der obersten Leitung.
Hier finden Sie eine ausführliche Übersicht über die Dauer und Kosten einer ISO 27001 Zertifizierung.
Welche Neuerungen hat der ISO Standard aufgenommen, die im Ablauf einer ISO 27001 Zertifizierung zu berücksichtigen sind?
Die ISO/IEC 27001:2022 wurde im Februar 2024 durch das Amendment 1 (ISO/IEC 27001:2022/Amd 1:2024) ergänzt, um den Klimawandel zu berücksichtigen. Die Änderungen sind Teil einer übergreifenden Anpassung der ISO-Managementsystem Normen, um Unternehmen bei der Erreichung internationaler Klimaziele zu unterstützen.
Wichtig: Die Übergangsfrist auf die Version ISO/IEC 27001:2022 ist am 31.10.2025 abgelaufen; Zertifikate nach der Version 2013 sind seither ungültig. Neue Zertifizierungen und Überwachungsaudits erfolgen ausschließlich nach der Version 2022 inklusive Amendment 1.
Relevante Punkte:
- Kapitel 4.1: Organisationen müssen im Rahmen der Kontextanalyse prüfen, inwieweit der Klimawandel für sie relevant ist, und ihn in ihr Managementsystem integrieren.
- Kapitel 4.2 (Anmerkung): Relevante interessierte Parteien können Anforderungen in Bezug auf den Klimawandel haben.
Für das ISMS bedeutet das: Sie müssen bewerten und dokumentieren, ob der Klimawandel ein relevantes Thema für Ihre Informationssicherheit ist (z. B. Extremwetter und Verfügbarkeit von Rechenzentren).
Die Zertifizierungsstelle prüft diese Aspekte im ISO 27001-Zertifizierungsaudit ab. Fehlt diese Bewertung, kann der Auditor eine Nichtkonformität feststellen, die innerhalb der vereinbarten Frist zu korrigieren ist.
Über den Autor
Can Adigüzel ist Mitgründer und Geschäftsführer der 360 Digitale Transformation GmbH, Berater für TISAX® und ISO 27001 Lead Auditor mit über 200 Audits. Er ist seit 2012 im IT-Projektmanagement und seit 2019 in der Informationssicherheit tätig. Er hilft mittelständischen Unternehmen, Informationssicherheit pragmatisch umzusetzen.