Can Adiguzel

ISMS Aufbau

Aufbau eines ISMS

Ein ISMS (Informationssicherheits-Managementsystem) nach ISO 27001 strukturiert Informationssicherheit in Unternehmen. Der Aufbau umfasst Risikoanalyse, Sicherheitsleitlinien, Kontrollen, Schulung und Audits. Ziel ist ein wirksamer Schutz sensibler Daten, die Erfüllung gesetzlicher Anforderungen und ein nachweisbarer Wettbewerbsvorteil durch zertifizierte Informationssicherheit.

Begriffliche Einführung

Was ist ein ISMS?

Ein Informationssicherheitsmanagementsystem (ISMS) ist ein strategisches Standard Rahmenwerk zur systematischen Steuerung der Informationssicherheit eines Unternehmens. 

Es definiert Prozesse, Verantwortlichkeiten und technische wie organisatorische Maßnahmen, um die Vertraulichkeit, Integrität und Verfügbarkeit geschäftskritischer Informationen zu gewährleisten.
Ein ISMS dient als zentraler Bestandteil der unternehmensweiten Sicherheitsstrategie und bildet die Grundlage für nachhaltige Cyber-Resilienz.

Rechtlicher und normativer Kontext (z. B. ISO/IEC 27001, BSI IT‑Grundschutz)

Die internationale Norm ISO/IEC 27001 beschreibt die Anforderungen an ein wirksames ISMS. Sie legt fest, wie Organisationen Risiken identifizieren, bewerten und kontrollieren.
Der BSI IT-Grundschutz ergänzt die ISO-Norm um praxisorientierte Sicherheitsbausteine für deutsche Unternehmen. Die Kombination beider Ansätze bietet ein stabiles Fundament für Compliance und Auditfähigkeit.
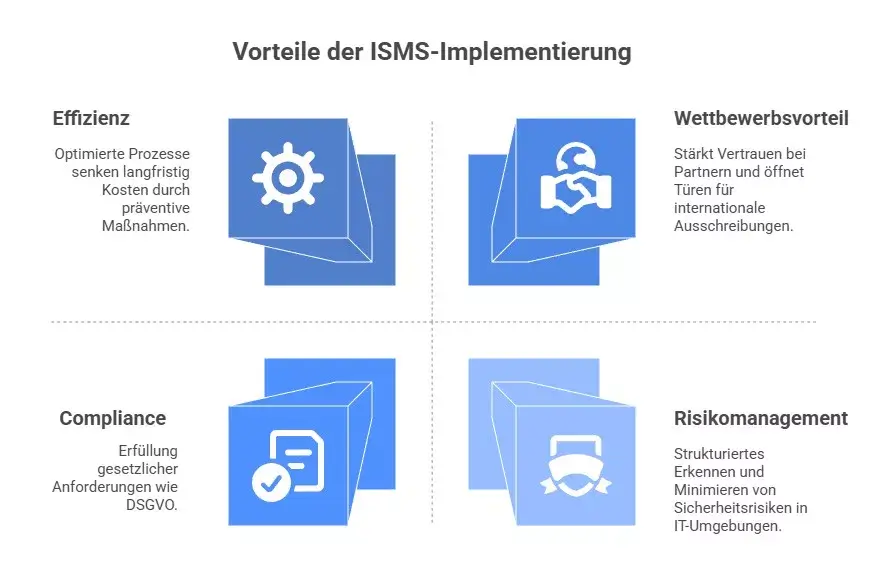
Die Grafik zeigt ein Diagram mit 4 Sektionen welche die Vorteile einer ISMS-Implemetierung darstellen: 1) Effizienz 2) Wettbewerbsvorteil 3) Risikomanagement 4) Compliance

Nutzen und Zielsetzung eines ISMS

Schutzbedarfe: Vertraulichkeit, Integrität, Verfügbarkeit

Ein ISMS schützt sensible Unternehmenswerte – von Produktionsdaten über Lieferantendaten bis hin zu geistigem Eigentum.
Durch klar definierte Sicherheitsziele werden Cyberangriffe, Datenlecks und Systemausfälle gezielt verhindert. Unternehmen können Risiken priorisieren und Ressourcen dort einsetzen, wo der Sicherheits Impact am höchsten ist.

Mehrwert für Organisationen (Compliance, Risikomanagement, Wettbewerb)

Die Implementierung eines ISMS liefert messbaren Mehrwert:

  • Compliance: Nachweisbare Erfüllung gesetzlicher Anforderungen wie DSGVO oder Lieferkettensorgfaltspflichtengesetz.
  • Risikomanagement: Strukturiertes Erkennen und Minimieren von Sicherheitsrisiken in IT- und Produktionsumgebungen.
  • Wettbewerbsvorteil: Eine ISO 27001-Zertifizierung stärkt Vertrauen bei Partnern und öffnet Türen für internationale Ausschreibungen
  • Effizienz: Optimierte Prozesse senken langfristig Kosten durch präventive Maßnahmen statt Schadensbeseitigung.

Rahmenbedingungen für den Aufbau eines ISMS

Organisations- und Umfeldanalyse

Eine präzise Umfeldanalyse bildet den Startpunkt jedes ISMS. Dabei werden Geschäftsprozesse, Systemlandschaft und Bedrohungsszenarien analysiert. Besonders in der Industrie 4.0-Umgebung mit vernetzten Maschinen ist Transparenz entscheidend, um Schwachstellen frühzeitig zu erkennen.

Leitung und Governance

Der Erfolg eines ISMS hängt stark vom Management-Engagement und klarer Governance ab. Die Unternehmensleitung definiert Sicherheitsziele, stellt Ressourcen bereit und verankert Informationssicherheit in der Unternehmensstrategie. So entsteht ein ganzheitlicher Sicherheitsansatz mit Top-Down-Verantwortung.

Projektorganisation und Stakeholder

Ein funktionsübergreifendes Projektteam aus IT, Produktion, Compliance und HR stellt sicher, dass Sicherheitsmaßnahmen praktikabel bleiben.
Externe ISMS-Berater mit Branchenkenntnis können fehlendes Know-how kompensieren, Prozesse beschleunigen und Kostenrisiken reduzieren.
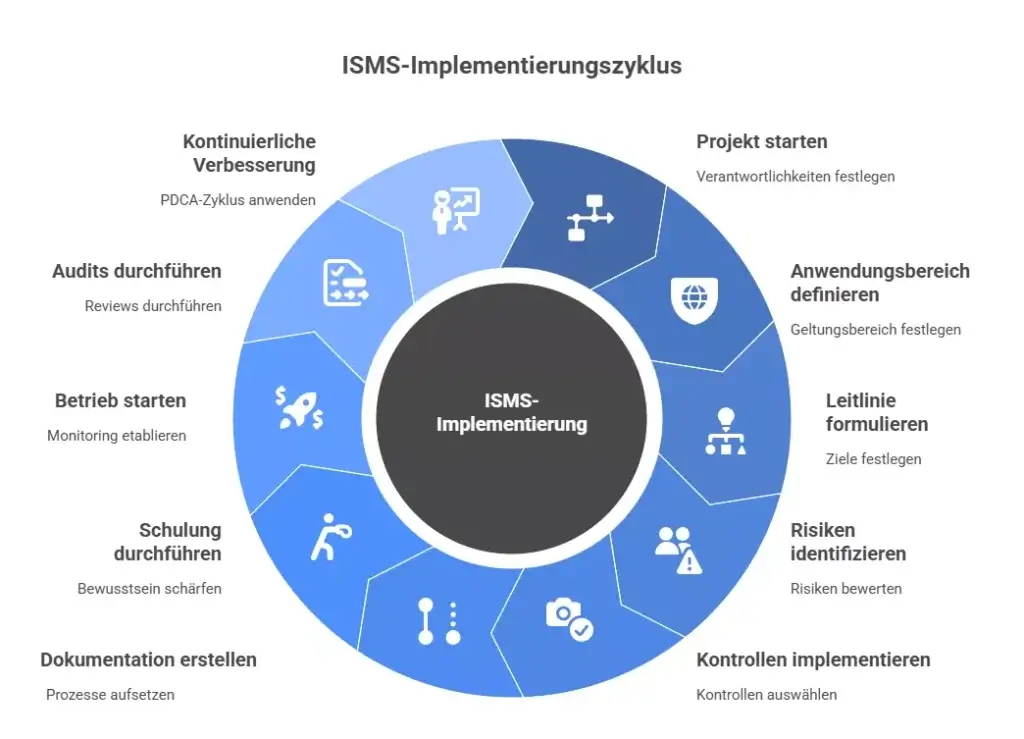
Die Grafik zeigt den kompletten Implementierungsprozess mit 10 Schritten: 1) Projekt starten 2) Anwendungsbereich definieren 3) Leitlinie formulieren 4) Risiken identifizieren 5) Kontrollen implementieren 6) Dokumentation erstellen 7) Schulungen durchführen 8) Betrieb des ISMS starten 9) Audits durchführen 10) Kontinuierliche Verbesserungen über PDCA Zyklus anwenden

Schrittweise Vorgehensweise zum Aufbau

1. Projekt starten und Verantwortlichkeiten festlegen

Zunächst werden Geltungsbereich, Rollen und Zuständigkeiten definiert. Ein Informationssicherheitsbeauftragter (ISB) koordiniert alle ISMS-Aktivitäten und dient als zentrale Schnittstelle zwischen Management und operativen Teams.

2. Anwendungs- und Geltungsbereich definieren

Hier wird festgelegt, welche Standorte, Systeme und Datenbestände das ISMS umfasst. Eine klare Abgrenzung erleichtert spätere Überprüfungen durch Auditoren und verhindert unnötige Komplexität.

3. Informationssicherheitspolitik und Ziele formulieren

Die Sicherheitsleitlinie definiert die Unternehmenswerte im Umgang mit Informationen.
Sie muss verständlich, verbindlich und mit den Unternehmenszielen verknüpft sein – etwa Effizienzsteigerung, Datenschutz und Kundenzufriedenheit.

4. Risikoidentifikation, Bewertung und Behandlung

Die Risikobewertung und Behandlung bilden das Herzstück der ISO-27001.
Bedrohungen wie Cyberangriffe, Ransomware, Lieferantenausfälle oder menschliches Fehlverhalten werden identifiziert, bewertet und mit geeigneten Schutzmaßnahmen (Controls) behandelt.
Das Ergebnis ist ein dokumentierter Risikobehandlungsplan, der Prioritäten und Aufgabenverteilung festgelegt.

5. Kontrollen auswählen und implementieren (z. B. Anhang A, IT-Grundschutz-Bausteine)

Die Auswahl der Kontrollen orientiert sich an ISO-27001-Anhang A bzw. BSI-Bausteinen. Beispiele:

Zugangskontrolle und Berechtigungsmanagement

Netzwerkschutz und Firewalls

Verschlüsselungstechnologien

Backup- und Wiederherstellungsverfahren
So entsteht ein Sicherheitsniveau, das technische wie organisatorische Risiken abdeckt.

6. Dokumentation, Prozesse und Verfahren aufsetzen

Alle Maßnahmen müssen nachvollziehbar dokumentiert werden – von Risikoanalysen bis zu Schulungsergebnissen.
Eine gute Dokumentenlenkung gewährleistet Auditfähigkeit und unterstützt die kontinuierliche Verbesserung.

7. Schulung, Bewusstsein und interne Kommunikation

Menschen sind der wichtigste Faktor in der Informationssicherheit.
Gezielte Awareness-Programme und Schulungen fördern Sicherheitsbewusstsein und stärken die Sicherheitskultur im Unternehmen.

8. Betrieb starten, Monitoring und Kennzahlen etablieren

Nach der Implementierung startet die Betriebsphase.
Über Key Performance Indicators (KPIs) – wie Sicherheitsvorfälle, Auditabweichungen oder Reaktionszeiten – wird die Effektivität des ISMS gemessen.

9. Interne Audits und Management-Review

Regelmäßige Überprüfungen sichern die Wirksamkeit der Maßnahmen.
Im Management-Review werden Ergebnisse bewertet und Verbesserungsmaßnahmen beschlossen – Grundlage für eine dauerhafte Compliance

10. Kontinuierliche Verbesserung (PDCA-Zyklus)

Das ISMS folgt dem PDCA-Prinzip (Plan-Do-Check-Act).
Es gewährleistet, dass Sicherheitsmaßnahmen fortlaufend überprüft, angepasst und optimiert werden – insbesondere bei technologischen oder regulatorischen Veränderungen.

Integration und Betrieb

ISMS in Geschäfts- und IT-Prozesse einbetten

Ein wirksames ISMS funktioniert nur, wenn es Teil der täglichen Betriebsprozesse wird.
Sicherheitsrichtlinien müssen praxisnah integriert sein, damit Produktionsabläufe, Engineering und IT-Systeme reibungslos funktionieren.

Schnittstellen zu allen Bereichen (z. B. Lieferkette, Drittparteien, Cloud)

Lieferanten, Partner und Cloud-Dienstleister sind Teil des Informationssicherheits Ökosystems. Supply-Chain-Security und Vertragsrichtlinien sichern Informationsflüsse außerhalb der eigenen Organisation ab.

Technische und organisatorische Maßnahmen im Alltag

Zu den dauerhaften Sicherheitsmaßnahmen zählen:

  • Multi-Faktor-Authentifizierung
  • Patch-Management
  • Zugriffsrichtlinien
  • Incident-Response-Prozesse

Diese erhöhen die Cyber-Resilienz und minimieren operative Ausfallrisiken.

Zertifizierung und Auditierung

Externe Auditphasen und Zertifizierungsprozess

Die Zertifizierung nach ISO 27001 erfolgt in zwei Phasen:

  • Dokumentenprüfung (Stage 1) – Bewertung der ISMS-Dokumentation.
  • Systemaudit (Stage 2) – Prüfung der Umsetzung in der Praxis.
    Ein erfolgreiches Audit stärkt das Vertrauen von Kunden, Behörden und Geschäftspartnern.

Nachweisführung, SoA (Erklärung zur Anwendbarkeit) und Dokumentation

Die Erklärung zur Anwendbarkeit (SoA) dokumentiert, welche Kontrollen implementiert wurden und wie diese die identifizierten Risiken adressieren.
Diese Transparenz schafft Nachvollziehbarkeit und belegt Compliance gegenüber Auditoren. 

Laut Statista waren im Jahr 2022 in Deutschland knapp 16.000 Unternehmen nach ISO 27001 zertifiziert und hatten ihr Informationssicherheits-Managementsystem (ISMS) entsprechend bestätigen lassen.

Unterschiedliche Modelle: ISO/IEC 27001 und IT-Grundschutz

Während ISO 27001 international ausgerichtet ist, bietet der IT-Grundschutz praxisnahe Hilfestellungen für deutsche KMU.
Eine kombinierte Anwendung vereint internationale Akzeptanz mit operativer Umsetzbarkeit.

Erfolgsfaktoren und Stolperfallen

Verantwortlichkeit und Leitungssupport

Ohne aktives Management-Commitment bleibt Informationssicherheit wirkungslos.
Leitungssupport sichert Budget, Ressourcen und Priorität – essentiell für ein nachhaltiges ISMS.

Realistische Prozesse, verständliche Dokumentation

Überdokumentation und überkomplexe Prozesse führen zu Ablehnung.
Ein klar strukturiertes, praxisorientiertes System sorgt für Akzeptanz und reduziert Fehlerquellen.

Change Management, Mitarbeitereinbindung, Awareness

Change-Management fördert die Akzeptanz von Sicherheitsrichtlinien.
Mitarbeitende werden in Entscheidungsprozesse eingebunden, um ein gemeinsames Sicherheitsverständnis zu schaffen.

Prävention als Schlüssel zum Erfolg im ISMS

Ein zentraler Erfolgsfaktor bei der Umsetzung eines ISMS nach ISO-27001 ist die Fähigkeit zur Prävention. Wer frühzeitig Schwachstellen erkennt und gezielt absichert, reduziert die Angriffsfläche für Cyberbedrohungen deutlich.

Dazu zählen:

  • Technische Maßnahmen wie Patchmanagement und Netzwerksicherheit
  • Organisatorische Strukturen wie ein wirksam geführtes ISMS
  • Humanfaktoren wie Security-Awareness-Trainings und qualifiziertes IT-Personal

Fehlt es an diesen präventiven Säulen, bleibt das ISMS angreifbar – trotz formaler Zertifizierung. Prävention ist daher nicht nur Normforderung, sondern ein integraler Bestandteil einer nachhaltigen Cybersicherheitsstrategie[1].

Typische Fehler beim Aufbau eines ISMS

Fehlende Risikoanalyse oder Priorisierung

  • Zu wenig Kommunikation zwischen IT und Fachabteilungen
  • Mangelnde Dokumentationspflege
  • Keine regelmäßige Überprüfung der Sicherheitsziele

Zukunftsperspektiven

Trends in der Informationssicherheit (z. B. KI, Cloud, hybride Umgebungen)

Künstliche Intelligenz, Automatisierung und Cloud-Computing prägen die Informationssicherheit der Zukunft.
ISMS-Lösungen müssen skalierbar und datengetrieben sein, um Sicherheitsereignisse frühzeitig zu erkennen.

Entwickelnde Anforderungen der Normen-Revisionen

Regelmäßige Updates der ISO-Normen erfordern eine flexible Systemarchitektur.
Unternehmen profitieren von kontinuierlichem Training und interner Wissens Pflege.

Nachhaltigkeit und Reifegrad Steigerung des ISMS

Ein reifes ISMS wächst mit den Anforderungen des Unternehmens.
Langfristige Sicherheitsziele, Benchmarks und regelmäßige Audits fördern nachhaltige Informationssicherheit und stärken die digitale Resilienz.

Häufig gestellte Fragen zum ISMS Aufbau

Was bedeutet es, ein ISMS nach ISO 27001 aufzubauen?

Der Aufbau eines Informationssicherheits-Managementsystems (ISMS) nach ISO-27001 umfasst die Planung, Umsetzung, Kontrolle und kontinuierliche Verbesserung der Informationssicherheit. Dazu gehören Risikoanalysen, Sicherheitsrichtlinien, technische und organisatorische Maßnahmen sowie regelmäßige Audits zur Wirksamkeitsprüfung.

Welche Schritte gehören zur Implementierung eines ISMS?

Ein ISMS wird in mehreren Phasen aufgebaut:

  1. Geltungsbereich und Verantwortlichkeiten definieren
  2. Risikoanalyse und Sicherheitsleitlinie erstellen
  3. Sicherheitskontrollen auswählen und implementieren
  4. Mitarbeitende schulen und Prozesse dokumentieren
  5. Interne Audits durchführen und Ergebnisse verbessern

Diese strukturierte Vorgehensweise entspricht dem PDCA-Zyklus (Plan – Do – Check – Act).

Warum ist ein ISMS für Industrieunternehmen wichtig?

Industrieunternehmen verarbeiten vertrauliche Produktions-, Kunden- und Entwicklungsdaten. Ein ISMS schützt diese Informationen vor Cyberangriffen, Sabotage oder Datenverlust. Darüber hinaus hilft es zur Erfüllung von gesetzlichen Anforderungen (z. B. DSGVO) und schafft Vertrauen bei Geschäftspartnern – ein entscheidender Wettbewerbsvorteil bei Ausschreibungen oder Lieferantenaudits.

Wie lange dauert der Aufbau eines ISMS?

Die Dauer hängt von der Unternehmensgröße, der bestehenden IT-Struktur und den verfügbaren Ressourcen ab. In mittelständischen Industrieunternehmen dauert die Einführung eines ISMS in der Regel 6 bis 12 Monate, bis die Zertifizierung nach ISO-27001 abgeschlossen werden kann.

Was kostet die Entwicklung eines ISMS nach ISO 27001?

Die Kosten variieren je nach Umfang, interner Mitarbeit und Beratungsaufwand.
Typischerweise liegen die Gesamtkosten für kleine und mittlere Industrieunternehmen zwischen 30.000 € und 60.000 €, einschließlich Training, externer Beratung, Audit-Vorbereitung und Zertifizierungsgebühren.
Langfristig amortisieren sich diese Investitionen durch geringere Sicherheitsvorfälle und höhere Compliance-Sicherheit.

Was sind typische Fehler in der Struktur eines ISMS?

Aus unserer praktischen Erfahrung sind unklare Verantwortlichkeiten, fehlende Management-Unterstützung, unvollständige Risikoanalysen oder überkomplexe Dokumentation.
Ein klarer Projektplan, Seminare und regelmäßige Reviews verhindern diese Fehler und sichern eine erfolgreiche Implementierung.

Wie wird ein ISMS zertifiziert?

ie Zertifizierung erfolgt in zwei Schritten:

  • Stage 1 (Dokumentenprüfung): Bewertung der ISMS-Dokumentation und Richtlinien (nur bei der ersten Zertifizierung relevant)
  • Stage 2 (Systemaudit): Überprüfung der praktischen Umsetzung im Unternehmen
    Nach erfolgreichem Audit erhält das Unternehmen das ISO-27001-Zertifikat, das drei Jahre gültig ist und jährlich überwacht wird.

Kann ein ISMS mit bestehenden Managementsystemen kombiniert werden?

Ja. Ein ISMS lässt sich hervorragend in bestehende Systeme wie ISO 9001 (Qualitätsmanagement) oder ISO 14001 (Umweltmanagement) integrieren.
Das reduziert den Doppelaufwand und ermöglicht ein einheitliches, effizientes Managementsystem für alle Unternehmensbereiche.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.
Aufbau eines ISMS Weiterlesen »

ISMS Aufbau

Was ist ISO 27001? – Bedeutung, Anforderungen und Umsetzung der Norm für Informationssicherheit

ISO 27001 ist eine internationale Norm für Informationssicherheits-Managementsysteme (ISMS). Sie legt Anforderungen fest, mit denen Unternehmen ihre Daten systematisch schützen, Risiken minimieren und die Vertraulichkeit, Integrität sowie Verfügbarkeit von Informationen dauerhaft sicherstellen können. In diesem Artikel beleuchten die Experten von 360 DIGITALE TRANSFORMATION alle Aspekte zur Norm.

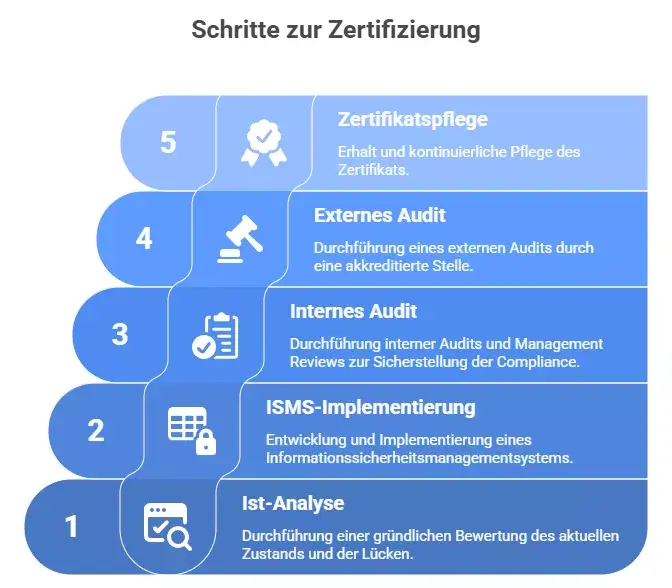
Infografik zu den Schritten einer ISO 27001 Zertifizierung: Ist‑Analyse, ISMS‑Implementierung, Internes Audit, Externes Audit und Zertifikatspflege. Die Darstellung zeigt den strukturierten Ablauf eines Informationssicherheitsmanagementsystems (ISMS) gemäß ISO/IEC 27001, BSI‑IT‑Grundschutz, NIS‑2‑Compliance und gängigen Audit‑Prozessen akkreditierter Zertifizierungsstellen.

Einführung in ISO 27001 und Informationssicherheit

Warum Informationssicherheit heute unverzichtbar ist

Digitale Systeme verarbeiten täglich vertrauliche Daten – von Kundendaten bis zu Geschäftsgeheimnissen. Cyberangriffe, Ransomware und Datenlecks bedrohen nicht nur IT-Systeme, sondern auch Reputation und Geschäftskontinuität. Informationssicherheit schützt diese Werte durch systematische Risikoanalyse, technische Maßnahmen und organisatorische Kontrollen.

Die Rolle internationaler Standards (ISO/IEC-Reihe 27000 ff.)

Die ISO/IEC-27000-Normenfamilie bildet den globalen Rahmen für Informationssicherheits-Management. ISO 27001 definiert Anforderungen an ein ISMS, ISO 27002 liefert Umsetzungsempfehlungen für Schutzmaßnahmen, und ISO 27005 fokussiert auf Risikomanagement. Zusammen gewährleisten sie einheitliche Sicherheitsstandards weltweit.

Zusammenhang zwischen Datenschutz (DSGVO) und Informationssicherheit

Datenschutz und Informationssicherheit ergänzen sich: Die DSGVO fordert technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten – ISO 27001 beschreibt genau, wie solche Maßnahmen systematisch umgesetzt werden. Eine ISO-27001-Zertifizierung unterstützt Unternehmen dabei, eine strukturierte Grundlage für datenschutzkonformes Handeln zu schaffen.

Was ist ISO 27001? – Definition und Ziel der Norm

Offizielle Definition nach ISO/IEC 27001:2022

ISO/IEC 27001 ist ein internationaler Standard, der Anforderungen an die Einrichtung, Umsetzung, Aufrechterhaltung und fortlaufende Verbesserung eines Informationssicherheits-Managementsystems (ISMS) festlegt.

Zielsetzung und Nutzen der ISO 27001

Ziel ist der Schutz von Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Unternehmen profitieren durch geringere Sicherheitsrisiken, höhere Compliance und gesteigertes Vertrauen bei Kunden und Partnern.

Für welche Unternehmen gilt die Norm?

ISO 27001 ist branchenübergreifend anwendbar – vom Start-up bis zum Konzern. Besonders relevant ist sie für Organisationen, die sensible Daten verarbeiten, etwa von Komponenten- und Systemlieferanten, Betrieben der verarbeitenden Industrie oder SaaS-Anbieter und SW-Entwicklungsunternehmen.

Unterschiede zwischen ISO 27001 und ISO 27002

Während ISO 27001 die Muss-Anforderungen an das ISMS enthält, beschreibt ISO 27002 die Soll-Umsetzung konkreter Sicherheitsvorkehrungen (Controls). Beide Normen ergänzen sich funktional.

Aufbau und Struktur der ISO 27001

Die High-Level-Structure

ISO 27001 folgt der einheitlichen High-Level-Struktur aller Managementsystem Normen. Diese erleichtert die Integration mit anderen Standards wie ISO 9001 oder ISO 14001.

Hauptkapitel der Norm (Kapitel 4 bis 10)

Die Kernkapital regeln Themen wie:

  • Kontext der Organisation
  • Führung und Planung
  • Unterstützung und Betrieb
  • Bewertung der Leistung
  • Verbesserung

Anhang A – 93 Controls im Überblick

Der Anhang A der Version 2022 umfasst 93 Sicherheitsvorkehrungen, gruppiert in vier Themenbereiche: organisatorische, personelle, physische und technologische Controls.

Verknüpfung zu ISO-27002 und ISO 27005 (Risikomanagement)

ISO-27002 erläutert die Controls inhaltlich und gibt eine Guideline von Best Practices an die Hand, während ISO 27005 Methoden zur Identifikation und Bewertung von Informationssicherheits Risiken bereitstellt.

Das Informationssicherheits-Managementsystem (ISMS)

Was ist ein ISMS und warum ist es zentraler Bestandteil der ISO 27001?

Ein ISMS ist ein systematischer Rahmen zur Steuerung, Kontrolle und Verbesserung von Informationssicherheit. Es definiert Rollen, Prozesse und Richtlinien, um Risiken ganzheitlich zu managen.

Der PDCA-Zyklus: Plan – Do – Check – Act

ISO 27001 basiert auf kontinuierlicher Verbesserung:

  • Plan: Risikoanalyse, Sicherheitsziele festlegen
  • Do: Sicherheitsmaßnahmen implementieren
  • Check: Wirksamkeit prüfen (Audits)
  • Act: Maßnahmen optimieren

Rollen und Verantwortlichkeiten im ISMS

Wichtige Rollen sind der Informationssicherheitsbeauftragte, das Management und Prozessverantwortliche. Jeder trägt definierte Aufgaben für Planung, Umsetzung und Kontrolle.

Wichtige Dokumente: Sicherheitsrichtlinie, Risikoanalyse, Statement of Applicability

Diese Dokumente sind Kernbestandteile des ISMS. Das Statement of Applicability (SoA) dokumentiert, welche Controls angewendet werden und warum.

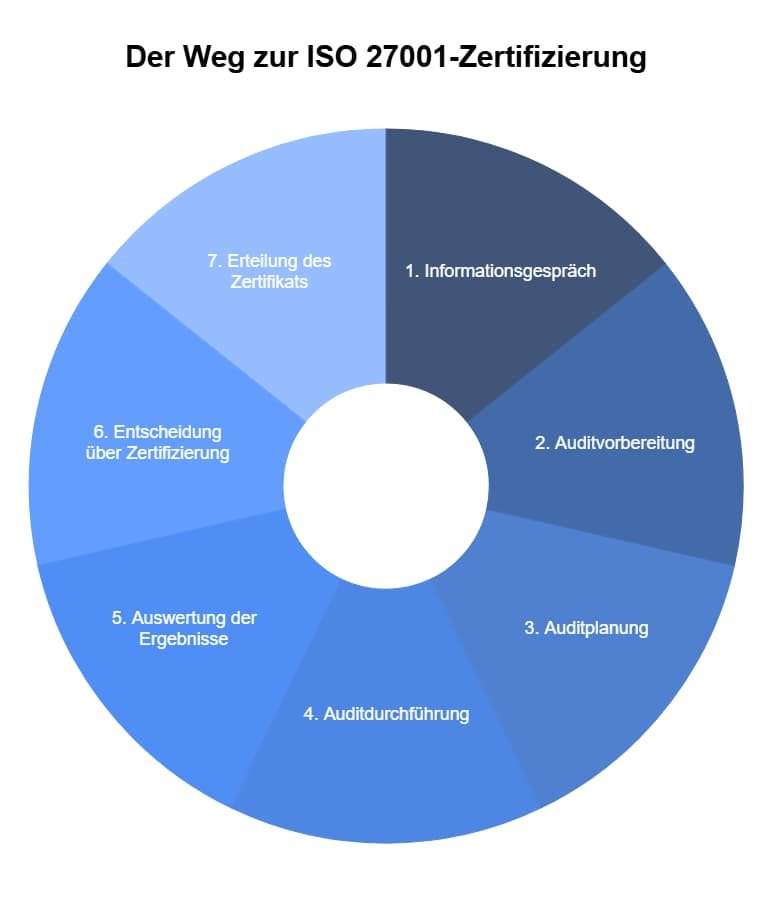
Der Weg zur ISO 27001-Zertifizierung

Voraussetzungen für die Zertifizierung

Grundlage ist ein vollständig implementiertes und dokumentiertes ISMS. Zudem muss das Unternehmen Risiken analysiert und geeignete Sicherheitsmaßnahmen umgesetzt haben.

Schritt-für-Schritt-Ablauf des Zertifizierungsprozesses

  1. Ist-Analyse und Gap-Assessment
  2. Implementierung des ISMS
  3. Internes Audit und Management Review
  4. Externes Zertifizierungsaudit durch akkreditierte Stelle
  5. Erhalt und Pflege des Zertifikats

Interne Audits und Management Review

Regelmäßige interne Audits prüfen die Wirksamkeit des ISMS. Das Management Review bewertet strategische Aspekte und entscheidet über Verbesserungsmaßnahmen.

Auswahl einer akkreditierten Zertifizierungsstelle (z. B. TÜV, Dekra, SGS oder Proks)

Nur akkreditierte Stellen dürfen ISO-27001-Zertifikate ausstellen. Sie prüfen die Normkonformität und vergeben Zertifikate für drei Jahre.

Häufige Fehler bei der Zertifizierung

Typische Fehler sind unvollständige Risikoanalysen, unausgereifte Prozesse, fehlende Dokumentation oder mangelnde Einbindung des Managements.

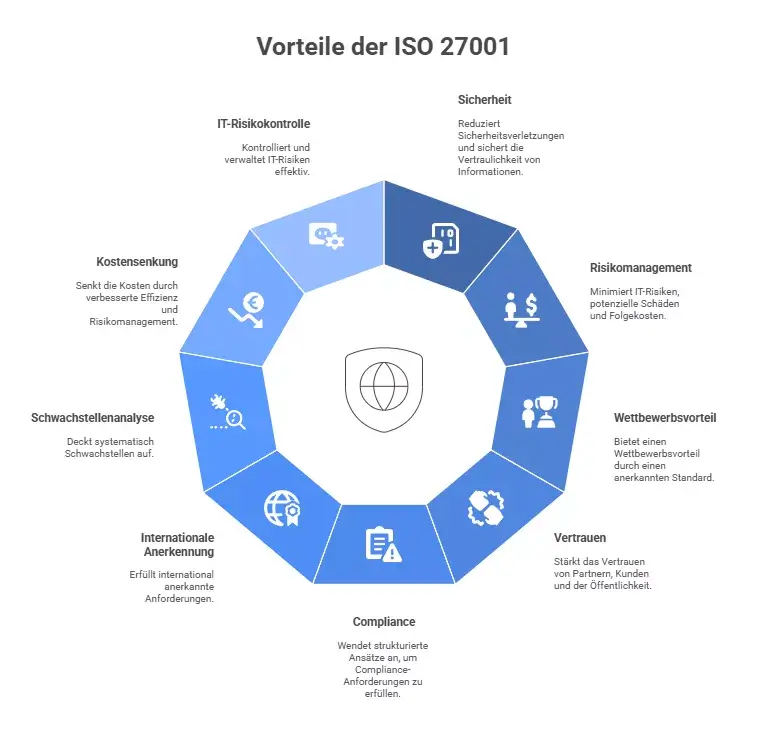
Infografik über die Vorteile der ISO 27001: IT‑Risikokontrolle, Sicherheit, Risikomanagement, Schwachstellenanalyse, Kostensenkung, Vertrauen, Compliance, internationale Anerkennung und Wettbewerbsvorteil. Die Grafik zeigt zentrale Nutzen eines Informationssicherheitsmanagementsystems (ISMS) nach ISO/IEC 27001 für Organisationen.

Vorteile einer ISO-27001 Zertifizierung

Vertrauen von Kunden und Partnern stärken

Ein Zertifikat signalisiert gelebte Informationssicherheit und schafft Vertrauen in Geschäftsbeziehungen. Zudem lässt sich ein Zertifikat werbewirksam vermarkten.

Reifegrad Steigerung mit IT-Sicherheitsgesetzen

Die ISO 27001 unterstützt beim Erfüllen gesetzlicher Anforderungen, insbesondere der DSGVO und branchenspezifischer IT-Sicherheitsverordnungen.

Wettbewerbsfähigkeit und Risikoreduktion

Zertifizierte Unternehmen reduzieren Sicherheitsrisiken messbar und verbessern ihre Marktposition durch nachweisbare Compliance.

Wirtschaftlicher Nutzen und ROI der Informationssicherheit

Langfristig senkt Informationssicherheit Kosten durch vermiedene Sicherheitsvorfälle und fördert stabile Geschäftsprozesse. Eine hohe Betriebskontinuität senkt ebenfalls die Kosten, da Ihre Systeme ohne Verfügbarkeitsprobleme laufen.

Umsetzung der ISO 27001 im Unternehmen

Von der Risikoanalyse zur Sicherheitsstrategie

Die Risikoanalyse identifiziert Bedrohungen und Schwachstellen. Daraus leitet das Unternehmen eine gezielte Sicherheitsstrategie ab.

Implementierung von Sicherheitsmaßnahmen (Controls)

Basierend auf dem SoA werden technische, organisatorische und physische Sicherheitsmaßnahmen eingeführt.

Schulung und Awareness für Mitarbeitende

Mitarbeitende sind zentrale Akteure der Informationssicherheit. Regelmäßige Schulungen stärken Bewusstsein und Compliance.

Kontinuierliche Verbesserung des ISMS

Ein wirksames ISMS entwickelt sich stetig weiter – durch Audits, Lessons Learned und neue Bedrohungslagen.

Tools & Software zur ISO-27001-Umsetzung

Was leisten ISMS-Tools in der Praxis?

ISMS-Tools unterstützen Unternehmen bei der strukturierten Einführung, Dokumentation und Pflege ihres Informationssicherheits-Managementsystems gemäß ISO 27001.
Sie ersetzen Excel-Tabellen und manuelle Prozesse durch zentrale Plattformen, auf denen Risiken, Maßnahmen und Nachweise nachvollziehbar verwaltet werden können.

Ein gutes ISMS-Tool übernimmt folgende Aufgaben:

  • Steuerung des gesamten PDCA-Zyklus
  • Dokumentation der Sicherheitsrichtlinien und Assets
  • Risikoidentifikation, -bewertung und -behandlung
  • Verwaltung von Kontrollen (Annex A)

Automatisierung von Risikoanalyse und regelmäßige Prüfungen

Moderne ISO-27001-Software ermöglicht die teilweise oder vollständige Automatisierung sicherheitsrelevanter Prozesse.
Beispiele dafür sind:

  • Risikobewertungen: Risiken werden über integrierte Risikomodelle kategorisiert, mit Eintrittswahrscheinlichkeit und Schadenshöhe verknüpft und automatisch priorisiert.
  • Audit-Planung: Tools generieren Auditpläne, Fristen und Aufgabenlisten und dokumentieren alle Prüfpfade revisionssicher
  • SoA-Erstellung: Das Statement of Applicability (SoA) wird direkt aus den implementierten Controls erstellt und gepflegt.
  • Berichtswesen: Dashboards und Exportfunktionen vereinfachen Management Reviews und externe Prüfungen.
  • Ergebnis: Weniger manuelle Fehler, kürzere Vorbereitungszeiten und mehr Transparenz für Auditoren und Entscheider.

Auswahlkriterien für geeignete ISMS-Software

Bei der Auswahl einer passenden Software zur ISO-27001-Umsetzung sollten Unternehmen folgende Kriterien beachten:

Kriterium

Bedeutung für die Umsetzung

Modularität & Skalierbarkeit

Passt sich an Unternehmensgröße und Reifegrad an

Konformität

Entspricht ISO/IEC 27001:2022 oder TISAX® (automotive spezifisch)

Rollen- und Rechteverwaltung

Unterstützt abgestufte Zugriffsrechte und Verantwortlichkeiten

Cloud vs. On-Premises

DSGVO-konformes Hosting

Benutzerfreundlichkeit

Intuitive Bedienung für Fachabteilungen ohne IT-Hintergrund

Integration & Schnittstellen

Anbindung an bestehende Tools wie Jira, MS Teams, Confluence

Zertifizierungssupport

Assistenten, Templates und Vorlagen

Beispiele: ISMS-Tool, DataGuard, HiScout, Microsoft Purview

Im deutschsprachigen Raum sind folgende Tools besonders verbreitet:

TrustSpace
  • ISMS-Software: Kombiniert eine normnahe Plattform mit persönlicher Begleitung für ISO 27001, TISAX und NIS2.
  • Effizienz Fokus: Reduziert den internen Aufwand auf 2–4 Stunden pro Woche durch Vorlagen, Maßnahmenbibliotheken und automatisierte Dokumentation.
Secfix
  • Automatisierte Compliance: Unterstützt ISO 27001, TISAX, DSGVO, SOC 2 und mehr – mit über 250 Checks und Echtzeit-Sicherheitsprüfungen.
  • Integrationen & HR-Workflows: Verknüpft mit über 50 Tools (AWS, Azure, Jira, Personio etc.) und automatisiert On-/Offboarding sowie Richtlinienmanagement.
Vanta
  • AI-gestützte Compliance-Plattform: Automatisiert ISO 27001, SOC 2, GDPR u. a. mit über 1.200 Tests und 400+ Integrationen.
  • Kontinuierliches Monitoring: Überwacht Systeme dauerhaft, erkennt Lücken und generiert sofortige Remediation-Schritte.


Unser Tipp: Welche Tools am besten zu einem Unternehmen passen und die Anforderungen Ihres Use Cases optimal erfüllen, lässt sich am einfachsten mit einem unserer Experten erörtern. 

Vergleich und verwandte Normen

Wo liegen die Unterschiede zwischen ISO 27001 und BSI Grundschutz

Beide Konzepte verfolgen denselben Zweck, unterscheiden sich jedoch in Methodik und Detaillierung. BSI-Grundschutz ist stärker national ausgerichtet, ISO 27001 international anerkannt. Wer den IT-Grundschutz des BSI umgesetzt hat, kann mit überschaubarem Zusatzaufwand auch eine ISO 27001-Zertifizierung erlangen.

Wo liegen die Unterschiede zwischen ISO 27001 und TISAX

TISAX basiert auf ISO 27001, wurde jedoch speziell für die Automobilindustrie entwickelt und fokussiert branchenspezifische Anforderungen.

Erweiterungen: ISO 27701 (Datenschutz) und ISO 27018 (Cloud-Sicherheit)

ISO 27701 ergänzt das ISMS um Datenschutzanforderungen, während ISO 27018 Leitlinien für den Schutz personenbezogener Daten in Cloud-Umgebungen bietet.

Fazit – Warum ISO 27001 für jedes Unternehmen relevant ist

Informationssicherheit als strategischer Erfolgsfaktor

Informationssicherheit ist kein Kostenfaktor, sondern ein Wettbewerbsvorteil. Sie schützt Werte, stärkt Vertrauen und unterstützt nachhaltiges Wachstum.

Informationssicherheit als strategischer Erfolgsfaktor

Die Norm ist der zentrale Referenzrahmen für ganzheitliche Cybersecurity und schafft Kompatibilität mit anderen Standards.v

Nächste Schritte zur Einführung eines ISMS

  • Unternehmen sollten mit einer Gap-Analyse beginnen, Verantwortlichkeiten festlegen und eine Roadmap zur Zertifizierung erstellen.
  • Cybersecurity-Versicherungen ergänzen ein ISMS, indem sie finanzielle Schäden durch Cyberangriffe absichern. Sie decken Kosten für Wiederherstellung, Forensik und Haftung – und stärken so das Risikomanagement im Rahmen der ISO-27001-Implementierung.

Häufige Fragen (FAQ) zu ISO 27001

Wie lange dauert eine ISO 27001-Zertifizierung?

Je nach Unternehmensgröße und Reifegrad dauert der Prozess zwischen 6 und 12 Monaten.

Welche Kosten entstehen bei der Einführung?

Die Kosten variieren je nach Umfang, interner Beteiligung und externer Unterstützung. Durchschnittlich liegt der Aufwand bei 15.000–80.000 €.

Wer darf ISO 27001 zertifizieren?

Nur akkreditierte Zertifizierungsstellen wie TÜV, Dekra, SGS oder Proks BSI dürfen offizielle Zertifikate ausstellen.

Gilt ISO 27001 auch für kleine Unternehmen (KMU)?

Ja. Der Standard ist skalierbar und lässt sich an Größe, Branche und Risikoexposition anpassen.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.
Verwendete Quellen:
[1] ISO/IEC 27001:2022. Information security, cybersecurity and privacy protection — Information security management systems — Requirements, Published (Edition 3, 2022)

Letzte Aktualisierung: 10.07.2026

Was ist ISO 27001? – Bedeutung, Anforderungen und Umsetzung der Norm für Informationssicherheit Weiterlesen »

ISMS Aufbau

Welche Aufgaben hat ein Informationssicherheitsbeauftragter (ISB)?

Ein Informationssicherheitsbeauftragter sorgt für klare Zuständigkeiten, strukturiertes Risikomanagement und rechtskonforme Prozesse im Umgang mit Informationen. Er analysiert Sicherheitslücken, koordiniert abteilungsübergreifende Schutzmaßnahmen und überwacht die Einhaltung interner und externer Vorgaben. Von der Implementierung effektiver Sicherheitsrichtlinien bis zur Schulung der Mitarbeiter spielt der ISB eine zentrale Rolle im Schutz sensibler Daten und Systeme.

Sein Ziel: Informationssicherheit messbar machen – durch definierte KPIs, dokumentierte Maßnahmen und eine kontinuierliche Sicherheitsbewertung im Unternehmen.

Grafik mit den Aufgaben eines Informationssicherheitsbeauftragten: ISMS entwickeln, Überwachen und Kontrollieren, Schulung und Sensibilisierung, Risiken managen, Geschäftsführung beraten.

Was macht ein Informationssicherheitsbeauftragter? – Aufgaben & Verantwortlichkeiten im Überblick

Ein Informationssicherheitsbeauftragter (ISB) schützt unternehmensweite Informationen vor Bedrohungen, Schwachstellen und Ausfällen. Er ist verantwortlich für den Aufbau, die Umsetzung und Überwachung eines systematischen Informationssicherheits-Managementsystems (ISMS). Zu seinen wichtigsten Aufgaben zählen:

1. Entwicklung und Implementierung eines ISMS:

Informationssicherheitsbeauftragte führen ein Informationssicherheits-Managementsystem (ISMS) nach anerkannten Standards wie ISO 27001 oder TISAX® ein. Dabei erstellt er umfassende Richtlinien, Verfahren und Leitlinien, die als Grundlage für eine effektive Informationssicherheit dienen. Dies ist besonders wichtig, um die organisatorischen Abläufe zu strukturieren und die Verantwortlichkeiten klar zu definieren.

2. Überwachung und Kontrolle:

Regelmäßige Überprüfungen und Audits der Informationssicherheitsmaßnahmen sind essenziell. Der ISB stellt sicher, dass gesetzliche Vorschriften sowie interne Sicherheitsrichtlinien konsequent eingehalten werden. Diese kontinuierliche Überwachung hilft, potenzielle Schwachstellen frühzeitig zu erkennen und rechtzeitig zu reagieren. Zudem orientiert sich die Sicherheitsstrategie häufig an den Empfehlungen des BSI, um den aktuellen Standards und Best Practices im Bereich der IT-Sicherheit in der Informationstechnik gerecht zu werden.

3. Schulung und Sensibilisierung von Mitarbeitern:

Ein wesentlicher Bestandteil der Sicherheitsstrategie ist die Schulung der Mitarbeiter. Der ISB von außen führt regelmäßig Schulungen durch, um das Bewusstsein für Informationssicherheit zu schärfen. Dabei werden aktuelle Bedrohungen, Risiken und Best Practices behandelt, um eine Sicherheitskultur im Unternehmen zu fördern.

4. Durchführen von Risikoanalysen- und management:

Der ISB identifiziert und bewertet Sicherheitsrisiken, die das Unternehmen betreffen können. Er entwickelt maßgeschneiderte Vorschläge zur Risikominderung und implementiert sowohl technische als auch organisatorische Maßnahmen, um die Sicherheitslage zu verbessern.

Die Identifikation, Bewertung und das Management von Risiken in Bezug auf die Informationssicherheit sind von großer Bedeutung. Der ISB legt besonderen Wert auf die Vertraulichkeit von Daten, indem er geeignete Maßnahmen vorschlägt, um den unbefugten Zugriff auf sensible Informationen zu verhindern. Dies umfasst sowohl technische als auch organisatorische Maßnahmen, die darauf abzielen, die Integrität und Vertraulichkeit von Unternehmensdaten zu gewährleisten.

5. Beratung der Geschäftsführung:

Als Berater der Unternehmensleitung gibt der externe ISB wertvolle Einblicke in alle Belange der Informationssicherheit. Er erstellt detaillierte Berichte über den aktuellen Sicherheitsstatus und formuliert Empfehlungen zur Verbesserung der Sicherheitsstrategien, um die Resilienz des Unternehmens zu stärken.

6. Begleitung von Audits und Zertifizierungen:

Beratende Informationssicherheitsbeauftragte unterstützt Unternehmen aktiv bei der Vorbereitung auf externe Audits und Zertifizierungen, wie beispielsweise ISO 27001. Er begleitet und koordiniert den gesamten Audit-Prozess, damit alle Anforderungen erfüllt werden.

7. Informationssicherheit Vorfallsmanagement:

Ein wichtiger Aspekt der Sicherheitsstrategie ist die Entwicklung von Notfallplänen und Incident-Response-Prozessen. Der ISB bietet Unterstützung bei der Reaktion auf Sicherheitsvorfälle, sei es eine Datenpanne oder ein Cyberangriff, und sorgt dafür, dass das Unternehmen schnell und effizient handeln kann.

8. Dokumentation & Berichtswesen

  • Ein zentraler Aufgabenbereich des Informationssicherheitsbeauftragten ist das Dokumentieren und Berichten aller sicherheitsrelevanten Vorgänge. Diese Aufgabe gewährleistet Transparenz, Nachvollziehbarkeit und die kontinuierliche Verbesserung des Informationssicherheitsmanagementsystems (ISMS).

Der ISB erstellt regelmäßig:

  • Sicherheitsberichte: Diese Berichte dokumentieren den aktuellen Stand der Informationssicherheit, identifizierte Schwachstellen, Auditergebnisse und den Status laufender Maßnahmen. Sie dienen als Grundlage für Managemententscheidungen.

  • Maßnahmenpläne: Nach der Risikobewertung definiert der ISB konkrete Maßnahmen zur Risikominimierung, priorisiert sie und legt Fristen sowie Verantwortlichkeiten fest.

  • Sicherheitsrichtlinien und Konzepte: Der ISB entwickelt verbindliche Regelwerke, z. B. Passwortrichtlinien, Zugriffsrichtlinien oder das übergreifende Sicherheitskonzept. Diese Dokumente bilden das Regelwerk für sicheres Verhalten im Unternehmen.

Durch konsistente Dokumentation stellt der Informationssicherheitsbeauftragte sicher, dass Audits bestanden, gesetzliche Anforderungen erfüllt und Sicherheitsziele systematisch verfolgt werden.

Diese Aufgaben als fertigen Kontrollplan

54 Kontrollen mit ISO-27001- und TISAX®-Zuordnung, Prüfturnus und Verantwortlichem — die Excel-Vorlage, mit der ein ISB das Jahr steuert.
Wählen Sie im Formular „ISB-Kontrollplan“ aus. Sie erhalten den Download-Link in wenigen Minuten per E-Mail.

Informationssicherheit im Unternehmen: Rechtliche Vorgaben und Kompetenzen eines ISB

Im Folgenden geben wir einen Überblick über die wesentlichen Regelungen und Branchen, in denen die Ernennung eines ISB notwendig sein kann.

1. Kritische Infrastrukturen (KRITIS)

Unternehmen, die als Betreiber kritischer Infrastrukturen (KRITIS) agieren, sind durch das IT-Sicherheitsgesetz (IT-SiG) dazu verpflichtet, Maßnahmen zur Informationssicherheit zu implementieren. Diese Unternehmen, zu denen Bereiche wie Energie, Gesundheitswesen, Transport und Finanzwesen gehören, tragen eine besondere Verantwortung. Da ein Ausfall ihrer IT-Systeme weitreichende Folgen für die Gesellschaft hätte, ist es für sie verpflichtend, die IT-Sicherheit auf höchstem Niveau zu gewährleisten.

2. NIS2-Richtlinie

Mit der NIS2-Richtlinie der EU werden die Sicherheitsanforderungen für Unternehmen in essenziellen Sektoren deutlich ausgeweitet. Diese Richtlinie, die auf die Verbesserung der Sicherheit von Netz- und Informationssystemen abzielt, fordert von Unternehmen in bestimmten Branchen die Stärkung ihrer IT-Sicherheit. Dies umfasst oft die Notwendigkeit, Informationssicherheitsbeauftragte zu benennen, der für die Implementierung und Überwachung der Maßnahmen zur Informationssicherheit verantwortlich ist. Die NIS2-Richtlinie betrifft eine breite Palette von Branchen, von Versorgung und Verkehr bis hin zu Kommunikations- und Gesundheitseinrichtungen.

3. Datenschutz (DSGVO)

Auch wenn die Datenschutz-Grundverordnung (DSGVO) primär die Verarbeitung personenbezogener Daten regelt, gibt es Überschneidungen mit den Aufgaben eines ISB. Unternehmen, die große Mengen an personenbezogenen Daten verarbeiten, sind verpflichtet, einen Datenschutzbeauftragten zu benennen. In der Praxis arbeiten Datenschutzbeauftragte und Informationssicherheitsbeauftragte oft eng zusammen, insbesondere wenn es darum geht, Daten vor unbefugtem Zugriff oder Verlust zu schützen.

4. ISO 27001 und Zertifizierungen

Unternehmen, die ein Informationssicherheitsmanagementsystem (ISMS) nach ISO 27001 einführen oder zertifizieren lassen möchten, stehen vor der Aufgabe, klare Verantwortlichkeiten für die Informationssicherheit zu definieren. Zwar fordert die Norm nicht explizit die Ernennung eines ISB, jedoch ist es in der Praxis sinnvoll, eine zentrale Person mit der Leitung und Überwachung des ISMS zu betrauen. Diese Person übernimmt meist eine ähnliche Funktion wie ein Informationssicherheitsbeauftragter und trägt zur Gewährleistung der Sicherheitsstandards bei.

5. Branchenspezifische Anforderungen

In speziellen Branchen, wie der Automobilindustrie, gelten zusätzliche Sicherheitsanforderungen, die die Benennung eines ISB erforderlich machen können. Ein Beispiel hierfür ist der TISAX®-Standard, der insbesondere für Zulieferer in der Automobilindustrie zur Sicherstellung von Informationssicherheit bei vertraulichen Daten entlang der Lieferkette entwickelt wurde. Ein Informationssicherheitsbeauftragter hilft in diesen Fällen, branchenspezifische Sicherheitsvorgaben zu erfüllen und die Zertifizierung zu unterstützen.

Wann ist die Bestellung eines Informationssicherheitsbeauftragten erforderlich?

Die Benennung eines ISB ist nicht für alle Unternehmen gesetzlich vorgeschrieben. Dennoch können rechtliche Anforderungen, wie das IT-Sicherheitsgesetz, die DSGVO oder die Umsetzung von ISO 27001, die Ernennung eines ISB erforderlich machen. Auch branchenspezifische Standards wie TISAX® führen in manchen Unternehmen dazu, dass ein Informationssicherheitsbeauftragter eingesetzt wird. Es ist daher ratsam, die eigenen rechtlichen Rahmenbedingungen sowie branchenspezifische Anforderungen sorgfältig zu prüfen, um rechtliche Konsequenzen zu vermeiden und die Informationssicherheit nachhaltig zu stärken.

Welche Qualifikationen sollte ein Informationssicherheitsbeauftragten (ISB) mitbringen

Ein Informationssicherheitsbeauftragter übernimmt eine Schlüsselrolle im Schutz der Unternehmensdaten und -systeme. Um diese Verantwortung effektiv zu tragen, muss er über eine breite Palette an Fähigkeiten und Erfahrungen verfügen. Die folgenden Qualifikationen sind essenziell, um die Rolle eines ISB erfolgreich auszufüllen:

1. Fachliche Qualifikationen eines ISB

Technisches Wissen:
Informationssicherheitsbeauftragte benötigen ein tiefgehendes Verständnis der IT-Sicherheitsarchitekturen, der Netzwerksicherheit, Verschlüsselungstechnologien und Firewalls. Darüber hinaus sollte er sich mit Betriebssystemen, Servertechnologien und Cloud-Umgebungen auskennen. Dies ist notwendig, um Schwachstellen zu erkennen und geeignete Sicherheitsmaßnahmen zu ergreifen.

Zertifizierungen:
Um seine Kompetenz zu untermauern, sind international anerkannte Zertifikate in der Informationssicherheit besonders wertvoll. Zu den wichtigsten gehören:

  • ISO/IEC 27001 Lead Auditor oder Lead Implementer: Diese Zertifikate sind der Nachweis für fundiertes Wissen im Bereich der Implementierung und Überwachung eines Informationssicherheitsmanagementsystems (ISMS).
  • CISM (Certified Information Security Manager): Diese Zertifizierung legt den Fokus auf die Management Seite der Informationssicherheit und befähigt den ISB, Sicherheitsstrategien zu entwickeln.
  • CISSP (Certified Information Systems Security Professional): Eine global anerkannte Zertifizierung, die technische und organisatorische Aspekte der Informationssicherheit abdeckt.
  • CISA (Certified Information Systems Auditor): Diese Zertifizierung befähigt zur Durchführung von Audits im Bereich der Informationssicherheit.

Kenntnisse rechtlicher Vorschriften:
Neben technischen Fähigkeiten ist ein tiefes Verständnis der rechtlichen Rahmenbedingungen erforderlich. Der Informationssicherheitsbeauftragte muss umfassend mit Datenschutzgesetzen wie der DSGVO vertraut sein und branchenspezifische Sicherheitsanforderungen kennen.

2. Berufserfahrung

Erfahrung in der Informationssicherheit:
Mehrjährige praktische Erfahrung in verschiedenen Bereichen der IT- oder Informationssicherheit ist unerlässlich. Optimalerweise hat der ISB in verschiedenen Branchen gearbeitet, um eine breite Perspektive auf unterschiedliche Sicherheitsanforderungen zu gewinnen.

Erfahrung mit ISMS:
Ein ISB sollte nachweislich Erfahrung in der Implementierung, Überwachung und Pflege eines Informationssicherheitsmanagementsystems (ISMS) haben. Dies ist besonders wichtig für Unternehmen, die eine ISO 27001-Zertifizierung anstreben oder bereits besitzen.

Risikomanagement:
Die Fähigkeit, Sicherheitsrisiken zu identifizieren, zu bewerten und angemessene Risikominderungsmaßnahmen zu entwickeln, ist eine der zentralen Aufgaben eines ISB. Hierbei geht es darum, Bedrohungen proaktiv zu erkennen und Sicherheitslücken zu schließen, bevor sie zu einem Problem werden.

3. Soft Skills helfen bei der Zusammenarbeit

Kommunikationsfähigkeit:
Ein ISB muss in der Lage sein, komplexe technische Zusammenhänge verständlich zu vermitteln. Die Kommunikation zwischen der IT-Abteilung und dem Management ist besonders wichtig, um sicherzustellen, dass Sicherheitsmaßnahmen klar verstanden und unterstützt werden.

Analytisches Denken:
Die Fähigkeit, potenzielle Sicherheitslücken systematisch zu erkennen und Lösungsstrategien zu entwickeln, ist für die erfolgreiche Ausführung der ISB-Aufgaben unverzichtbar. Hierfür ist ein hohes Maß an analytischem Denken erforderlich.

Verantwortungsbewusstsein und Integrität:
Da der ISB für den Schutz sensibler Daten verantwortlich ist, ist ein hohes Maß an Verantwortungsbewusstsein und Integrität unabdingbar. Unternehmen müssen darauf vertrauen können, dass Informationssicherheitsbeauftragte in Krisensituationen angemessen handeln und stets die Sicherheit des Unternehmens im Blick behalten.

4. Branchenspezifisches Wissen

In bestimmten Branchen sind zusätzliche Anforderungen an die Informationssicherheit zu berücksichtigen. Beispielsweise müssen ISBs in der Automobilindustrie mit den Anforderungen von TISAX® vertraut sein. In der Finanzbranche spielen wiederum besondere regulatorische Anforderungen eine zentrale Rolle. Ein ISB sollte daher über fundiertes Wissen der relevanten Normen und Standards in der jeweiligen Branche verfügen.

5. Fortlaufende Weiterbildung

Da sich die Bedrohungslage im Bereich der Informationssicherheit ständig verändert, ist es für einen ISB unerlässlich, regelmäßig an Weiterbildungen teilzunehmen. Er sollte stets über die neuesten Entwicklungen in der IT-Sicherheit informiert sein, um die Wirksamkeit der implementierten Maßnahmen zu gewährleisten und neue Risiken frühzeitig zu erkennen

Die Kombination aus fachlicher Expertise, Erfahrung und Soft Skills macht einen Informationssicherheitsbeauftragten zu einer unverzichtbaren Ressource für jedes Unternehmen. Besonders in Zeiten wachsender digitaler Bedrohungen spielt der ISB eine zentrale Rolle bei der Sicherung von Daten und IT-Systemen.

Welche Vorteile bietet ein externer Informationssicherheitsbeauftragter (ISB)

Die Entscheidung, einen externen Informationssicherheitsbeauftragten (ISB) zu engagieren, bringt zahlreiche Vorteile mit sich, die Unternehmen helfen können, ihre Informationssicherheit effektiv und effizient zu verwalten. Hier sind die wichtigsten Vorteile im Detail:

1. Expertenwissen und Erfahrung

  • Fachkenntnisse: Beratende ISBs verfügen oft über tiefes Fachwissen und umfangreiche Erfahrung, die sie aus der Zusammenarbeit mit verschiedenen Unternehmen und Branchen gewonnen haben. Sie sind mit den aktuellen Bedrohungen und Technologien vertraut.
  • Aktualität: Durch regelmäßige Fortbildungen und die Arbeit an verschiedenen Projekten sind sie stets auf dem neuesten Stand bezüglich Vorschriften und Best Practices im Bereich der Informationssicherheit.

2. Kosteneffiziente Informationssicherheitsmaßnahmen

  • Flexibilität bei der Engagement Dauer: Ein externer ISB kann je nach Bedarf kurzfristig engagiert werden, was im Vergleich zur Einstellung eines internen Mitarbeiters oft kosteneffizienter ist.
  • Vermeidung langfristiger Personalkosten: Unternehmen sparen sich die langfristigen Personalkosten wie Gehalt, Sozialleistungen und Weiterbildung, da die Abrechnung in der Regel projekt- oder stundenbasiert erfolgt.

3. Unabhängigkeit und Objektivität

  • Unabhängige Perspektive: Ein beratender ISB bringt eine objektive Sichtweise mit, da er nicht in interne Hierarchien oder Interessen verstrickt ist. Dies ermöglicht eine unvoreingenommene Beurteilung der Sicherheitslage.
  • Klare Identifikation von Schwachstellen: Dadurch können Schwachstellen oft klarer identifiziert und behoben werden, was die allgemeine Sicherheit des Unternehmens erhöht.

4. Skalierbarkeit und Flexibilität

  • Anpassbare Unterstützung: Die Dienstleistungen eines externen ISB können flexibel an den aktuellen Bedarf des Unternehmens angepasst werden, sei es für kurzfristige Projekte oder spezielle Anforderungen.
  • Skalierbarkeit: Unternehmen können den Leistungsumfang je nach Risikoprofil und Unternehmensgröße skalieren und somit absichern, dass sie die notwendige Unterstützung erhalten.

5. Schneller Zugang zu Spezialwissen

  • Branchenspezifisches Wissen: Ein beratender ISB bringt nicht nur umfassendes Fachwissen in Bezug auf Informationssicherheit, sondern oft auch Kenntnisse zu spezifischen Branchenanforderungen, wie TISAX® für die Automobilindustrie oder den Datenschutzrichtlinien der DSGVO.
  • Schnelle Einarbeitung: Diese Expertise ermöglicht eine schnellere Einarbeitung und Umsetzung von Sicherheitsmaßnahmen.

6. Fokus auf das Kerngeschäft

  • Entlastung interner Ressourcen: Durch die Auslagerung der Informationssicherheit Aufgaben kann sich das Unternehmen besser auf sein Kerngeschäft konzentrieren, während der externe ISB für die Sicherheit sorgt. Dies fördert die Effizienz und Produktivität.

7. Minimierung von Haftungsrisiken

  • Einhaltung gesetzlicher Anforderungen: Ein professioneller externer ISB stellt sicher, dass das Unternehmen alle gesetzlichen und regulatorischen Anforderungen erfüllt. Dies verringert das Risiko von Bußgeldern oder Haftungsansprüchen erheblich.
  • Risikomanagement: Der beratende ISB hilft, potenzielle Risiken frühzeitig zu identifizieren und zu managen, was das Unternehmen insgesamt besser absichert.

Die Zusammenarbeit mit einem externen Informationssicherheitsbeauftragten bietet Unternehmen eine praxisnahe, flexible und effektive Lösung, um die Informationssicherheit zu gewährleisten, ohne die internen Ressourcen übermäßig zu belasten. So können Unternehmen sicherstellen, dass sie optimal auf die Herausforderungen im Bereich der Informationssicherheit vorbereitet sind. 

Unsere langjährige Erfahrung als Informationssicherheitsbeauftragte speziell für mittelständische Industrieunternehmen macht uns zu Ihrem idealen Partner. 

Wir verstehen die besonderen Anforderungen und Herausforderungen Ihrer Branche und können Ihnen passgenaue Lösungen anbieten, die sowohl praktisch als auch skalierbar sind. Unser Team besteht aus ISO 27001 Lead Auditoren, die bereits zahlreiche Unternehmen erfolgreich zur ISMS-Zertifizierung geführt haben.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

Welche Aufgaben hat ein Informationssicherheitsbeauftragter (ISB)? Weiterlesen »

Penetrationtest

Penetrationstests: Wie sicher ist Ihr Unternehmen wirklich?

Was ist ein Penetrationstest – und warum betrifft das auch Ihr Unternehmen?

Ein Penetrationstest – oft kurz „Pentest“ genannt – ist eine gezielte, kontrollierte Angriffssimulation. Dabei wird geprüft, wie angreifbar deine Systeme tatsächlich sind – nicht im Labor, sondern unter realistischen Bedingungen.

Anders als herkömmliche Sicherheitschecks geht ein Penetrationstest in die Tiefe: Professionelle Tester schlüpfen in die Rolle von Hackern und suchen nach Schwachstellen, die von außen, innen oder durch menschliches Fehlverhalten ausgenutzt werden könnten.

Das Ziel? Nicht nur Risiken erkennen, sondern konkret zeigen, wie sie sich auswirken könnten – bevor es ein echter Hacker tut.

„Wir erleben oft, dass Unternehmen erst nach einem Vorfall wirklich verstehen, wie wichtig ein Pentest ist“, sagt Can Adigüzel, Geschäftsführer von 360 DIGITALE TRANSFORMATION  „In mehreren Fällen konnten wir beispielsweise Domain Administrationsrechte erlangen – völlig unbemerkt. Genau solche Szenarien zeigen, warum Prävention heute Chefsache ist.

ISMS Aufbau

Penetrationstest oder Schwachstellenscan – wo liegt der Unterschied?

Beide Verfahren haben ihren Platz im Sicherheitskonzept. Doch sie sind nicht dasselbe.

Ein Schwachstellenscan ist ein automatisierter Systemcheck. Er listet bekannte Sicherheitslücken auf – oft viele, aber ohne Aussage darüber, wie gefährlich sie wirklich sind.

Ein Penetrationstest hingegen zeigt, welche dieser Schwachstellen tatsächlich ausgenutzt werden können – mit welchem Aufwand, welchen Folgen und auf welchem Weg. Er kombiniert technische Analyse mit menschlicher Kreativität.

Fazit: Ein Scan zeigt Möglichkeiten – ein Test zeigt Realitäten.

Warum Penetrationstests für ISO 27001 mehr sind als ein „Nice-to-have“?

Wenn Sie auf eine ISO 27001-Zertifizierung hinarbeiten oder diese aufrechterhalten möchten, führt an Pentests kaum ein Weg vorbei.

Die Norm fordert den Nachweis der Wirksamkeit deiner Sicherheitsmaßnahmen. Und genau diesen liefert ein Angriffstest – nachvollziehbar, dokumentiert und auditfähig.

Gerade in der Industrie, wo vernetzte Maschinen, sensible Produktionsdaten und externe Schnittstellen zusammenkommen, sind solche Tests ein zentraler Bestandteil der Risikobewertung. Und ein klarer Beweis gegenüber Auditoren, Kunden und Partnern:
„Wir kennen unsere Risiken – und wir handeln.“

Warum Penetrationstests für die Industrie heute unverzichtbar sind?

Informationssicherheit in digitalen Lieferketten gewährleisten

Mit der zunehmenden Digitalisierung industrieller Prozesse wachsen auch die Abhängigkeiten innerhalb Ihrer Lieferkette. Systeme, Datenflüsse und Wartungszugänge sind heute oft eng mit Partnern und Dienstleistern vernetzt.

Doch was passiert, wenn ein Schwachpunkt nicht in Ihrem Unternehmen, sondern bei einem Ihrer externen Partner liegt?

Ein Penetrationstest hilft Ihnen, genau solche Schnittstellen und Übergänge systematisch zu prüfen. Besonders Remote-Zugänge, industrielle Steuerungssysteme (ICS) oder IoT-Komponenten sind häufige Ziele – und mögliche Einfallstore für Cyberangriffe.

Mit einem fundierten Test lassen sich diese Risiken frühzeitig erkennen – und die digitale Resilienz Ihrer gesamten Lieferkette stärken.

ISMS Aufbau

Cyberrisiken erkennen, bevor sie Schaden anrichten

Ob Ransomware, Industriespionage oder Sabotage – Cyberangriffe auf Industrieunternehmen, um in Ihre Systeme einzudringen, sind längst keine Ausnahme mehr. Die Frage ist nicht mehr, ob Sie betroffen sind – sondern, ob Sie vorbereitet sind.

Ein Penetrationstest zeigt Ihnen, wo Ihre Systeme wirklich angreifbar sind. Und zwar nicht auf dem Papier, sondern im realen Szenario: durch Angriffe auf Rechnernetze, Netzwerke, Webanwendungen oder Benutzerzugänge – simuliert unter kontrollierten Bedingungen.

So erhalten Sie nicht nur eine Prioritätenliste, sondern konkrete Handlungsempfehlungen, um gezielt Schwachstellen zu beseitigen – bevor daraus Sicherheitsvorfälle werden.

Vertrauen schaffen – für Audits, Kunden und Partner

Verlässliche Sicherheitsstrukturen sind heute ein entscheidender Vertrauensfaktor. Geschäftspartner, Kunden oder Zertifizierungsstellen wollen nicht nur Prozesse sehen – sie wollen klare Nachweise für gelebte Sicherheit.

Eine aktuelle Sicherheitsevaluierung ist genau das: ein greifbarer Beleg dafür, dass Sie proaktiv handeln und Risiken ernst nehmen.

Gerade im Rahmen eines ISO 27001-Audits oder bei Ausschreibungen ist ein dokumentierter Testbericht ein Pluspunkt, der Vertrauen schafft – intern wie extern.

Wettbewerbsvorteile durch zertifizierte Sicherheitsnachweise

IT-Sicherheit ist längst mehr als ein internes IT-Thema – sie wird zum geschäftsrelevanten Unterscheidungsmerkmal.

Ein durchgeführter Penetrationstest ist nicht nur ein technischer Nachweis, sondern oft ein entscheidender Faktor bei der Auswahl durch Kunden und Auftraggeber. Besonders dann, wenn diese hohen Compliance-Anforderungen unterliegen.

In Kombination mit Ihrer ISO 27001-Zertifizierung zeigt der Test:
„Wir wissen, was wir tun – und wir lassen uns dabei messen.“

Welche Arten von Penetrationstests passen zu Ihrem Unternehmen?

Black Box, White Box oder Gray Box – die Testarten im Vergleich

Nicht jeder Angriffstest ist gleich. Die Auswahl der richtigen Testmethode hängt davon ab, welche Systeme geprüft werden sollen – und welche Informationslage Sie simulieren möchten.

  • Beim Black-Box-Test erhält die Testperson keinerlei Vorwissen über Ihre Infrastruktur. Diese Methode ahmt den typischen Angriff eines externen Hackers nach. Besonders geeignet, wenn Sie wissen möchten, wie Ihr Unternehmen von außen wirkt – etwa für öffentliche Webanwendungen oder Internetzugänge.
  • Der White-Box-Test erfolgt mit vollständigem Zugang zu Dokumentationen, Quellcode oder Systemkonfigurationen. Diese Herangehensweise deckt auch tief liegende Schwachstellen auf, die für Hacker nur schwer zugänglich wären – ideal zur Sicherheitsbewertung von Entwicklungsumgebungen oder kritischen Systemen.
  • Der Gray-Box-Test liegt dazwischen: Der Tester kennt grundlegende Informationen wie Benutzerrollen oder interne Strukturen – genau wie ein Insider mit begrenztem Zugriff. Diese Variante eignet sich besonders für realistische Bedrohungsszenarien innerhalb des Unternehmensnetzwerks.

Welcher Ansatz für Sie sinnvoll ist, hängt von Ihrer Zielsetzung und dem zu testenden Systembereich ab.

ISMS Aufbau

Spezialformen: Social Engineering, physische und kabellose Angriffe

Neben klassischen IT-Szenarien gibt es auch Testmethoden, die den Faktor Mensch oder die physische Infrastruktur ins Visier nehmen:

  • Social-Engineering-Tests prüfen, ob Mitarbeitende auf Phishing-Mails reagieren, Passwörter preisgeben oder sensible Informationen ungewollt weitergeben. So lassen sich Awareness-Lücken identifizieren und gezielt schließen.
  • Physische Penetrationstests simulieren den Versuch, Zutritt zu gesicherten Bereichen zu erlangen – etwa durch Tailgating oder manipulierte Besucherausweise. Eine wichtige Methode, besonders in Unternehmen mit Produktionsanlagen oder Serverräumen vor Ort.

Wireless Penetrationstests konzentrieren sich auf WLANs, Bluetooth-Devices oder IoT-Funkprotokolle. Diese Tests zeigen, ob sich drahtlose Schnittstellen unbemerkt kompromittieren lassen – ein oft unterschätzter Risikofaktor.

Anwendungsspezifische Tests: Webanwendungen, Netzwerke & mehr

Moderne Industrieunternehmen nutzen eine Vielzahl unterschiedlicher Systeme – vom Webportal für Kunden über interne Datenbanken bis hin zu vernetzten Maschinensteuerungen. Entsprechend vielfältig müssen auch die Penetrationstests sein.

  • Bei einem Web Application Penetration Test steht die Sicherheit von Frontend, Backend und Schnittstellen (APIs) im Fokus – unter anderem im Hinblick auf Injection-Angriffe, Cross-Site-Scripting oder unsichere Authentifizierungen (gemäß OWASP Top 10).
  • Netzwerkbasierte Penetrationstests prüfen, ob sich unautorisierte Zugriffe oder Eskalationen im internen oder externen Netz durchführen lassen – klassisch über offene Ports, veraltete Dienste oder fehlerhafte Segmentierungen.
  • Auch Cloud-Umgebungen, mobile Apps oder SCADA/ICS-Systeme lassen sich heute gezielt testen – unter Berücksichtigung branchenspezifischer Normen und technischer Besonderheiten.

Das Ziel ist immer dasselbe: Klarheit darüber, welche Systeme wie angreifbar sind – und welche Schutzmaßnahmen tatsächlich greifen.

So läuft ein professionelles Penetration Testing ab

Eine erfolgreiche Sicherheitsevaluierung folgt einem strukturierten Ablauf – methodisch fundiert, dokumentiert und auf Ihre individuelle IT-Landschaft abgestimmt. Ziel ist es nicht nur, Schwachstellen zu identifizieren, sondern deren tatsächliche Ausnutzbarkeit zu bewerten – und daraus konkrete Schutzmaßnahmen abzuleiten.

Lernen Sie unseren Penetration Testing Service kennen.

Planung & Zieldefinition: Was wird getestet und warum?

Der erste Schritt ist die präzise Zieldefinition: Welche Systeme sollen geprüft werden? Geht es um externe Server, interne Netzwerksicherheit, Web Software oder mobile Lösungen? Wird ein Black Box- oder ein Gray Box-Test durchgeführt? Wer erhält welche Informationen?

Gemeinsam mit dem Penetrationstester legen Sie die Testziele, Prüfbereiche und Sicherheitsgrenzen fest. So stellen Sie sicher, dass der Test realistisch, rechtlich einwandfrei und auf Ihre Sicherheitsziele abgestimmt ist.

Reconnaissance: Wie Angreifer an Informationen kommen

In der Reconnaissance-Phase – auch „Footprinting“ genannt – sammelt der Überprüfer alle öffentlich zugänglichen Informationen, die für einen Angriff genutzt werden könnten. Dazu zählen DNS-Einträge, Metadaten, offene Ports, veraltete Dienste oder sogar sensible Daten in sozialen Netzwerken.

Dieser Schritt simuliert exakt, wie ein echter Angreifer vorgeht, um sich ein Bild vom Zielsystem zu verschaffen – und die ersten Angriffsvektoren zu identifizieren.

Schwachstellenanalyse & Exploitation: Sicherheitslücken aufdecken

Nun beginnt der eigentliche Kern des Tests: die Suche nach konkret ausnutzbaren Schwachstellen.

Mit Hilfe von Tools wie Nmap, Burp Suite oder Metasploit scannt der Tester gezielt nach Verwundbarkeiten – etwa unsicheren Authentifizierungen, falsch konfigurierten Firewalls oder nicht gepatchten Systemkomponenten.

Wo möglich, werden diese Schwachstellen anschließend kontrolliert ausgenutzt – stets im Rahmen der vereinbarten Testparameter. Ziel ist es, den tatsächlichen Impact sichtbar zu machen, z. B. durch Zugriff auf sensible Daten oder Eskalation von Benutzerrechten.

Pentests Reporting & Maßnahmen: Was Sie aus dem Test lernen können

Am Ende des Tests steht ein ausführlicher Bericht mit allen Befunden, Bewertungen und Empfehlungen. Jede identifizierte Schwachstelle wird nach Kritikalität (z. B. CVSS-Wert) klassifiziert – ergänzt um Screenshots, Exploit-Beispiele und technische Hintergrundinformationen.

Besonders wertvoll: Sie erhalten praxisnahe Handlungsempfehlungen, abgestimmt auf Ihre IT-Umgebung und Ihre internen Prozesse.

Der Bericht eignet sich auch als Nachweis im Rahmen von ISO 27001-Audits – er belegt, dass Sie Risiken erkennen, bewerten und aktiv angehen.

Wissenswert:
Ein guter Bericht ist nicht nur ein Rückblick, sondern auch ein Fahrplan für Ihre nächsten Sicherheitsmaßnahmen.

Pentesting Nachbereitung & kontinuierliche Verbesserung: Bleiben Sie wachsam

Ein Penetrationstest ist kein einmaliges Projekt – sondern ein Baustein eines kontinuierlichen Sicherheitsprozesses. Die identifizierten Schwachstellen sollten zeitnah behoben und dokumentiert werden. Danach empfiehlt sich oft ein Retest, um die Wirksamkeit der Maßnahmen zu überprüfen.

Auch regelmäßige, gezielte Tests – etwa bei Systemumstellungen, Software-Updates oder neuen Schnittstellen – helfen Ihnen, die Sicherheit Ihres Unternehmens dauerhaft zu stärken.

Denn: Bedrohungen entwickeln sich weiter – Ihre Abwehr sollte das auch tun.

Wissenswert:
Sicherheit ist kein Zustand, sondern ein Prozess. Regelmäßige Tests helfen Ihnen, immer einen Schritt voraus zu sein.

Standards, Tools und Best Practices im Einsatz

OWASP Top 10, NIST SP 800-115 und ihre Bedeutung für Penetrationstester

Professionelle Penetrationstests basieren nicht auf Bauchgefühl, sondern auf international anerkannten Standards und Testframeworks. Diese sorgen für Vergleichbarkeit, Nachvollziehbarkeit und Qualität – ein zentraler Aspekt, gerade wenn Sie die Ergebnisse auch für ISO 27001-Audits nutzen möchten.

Die OWASP Top 10 definieren die zehn häufigsten und gefährlichsten Schwachstellen in Webdiensten – etwa Injection-Angriffe, unsichere Authentifizierungen oder falsch konfigurierte Zugriffskontrollen. Ein Muss für alle Tests im Web Umfeld.

Das Framework NIST SP 800-115 beschreibt ein strukturiertes Vorgehen für Sicherheitstests und dient vielen Penetrationstestern als methodische Grundlage – vom Scoping über die Testdurchführung bis zum Reporting.

Ihr Vorteil: Ein Test nach diesen Standards bietet nicht nur technische Erkenntnisse, sondern auch Audit Festigkeit und Verlässlichkeit.

Mit welchen Tools arbeiten professionelle Pentester?

Penetrationstester nutzen eine Kombination aus Open-Source-Tools, kommerziellen Lösungen und eigenen Scripten, um Schwachstellen aufzuspüren und Angriffsszenarien realistisch zu simulieren. Hier ein Überblick über gängige Werkzeuge:

  • Nmap: Netzwerkscanner zur Erkennung offener Ports und Dienste
  • Burp Suite: Analyse- und Manipulationstool für Webapplikationen
  • Metasploit: Framework zur automatisierten Exploitation bekannter Schwachstellen
  • Nessus: Schwachstellenscanner zur Bewertung der Systemhärtung
  • Wireshark: Netzwerkprotokoll-Analyse für Traffic-Inspektion

Professionelle Tester kombinieren diese Tools für Penetrationstests mit Erfahrung und Kreativität, um nicht nur bekannte Schwachstellen zu finden, sondern auch komplexe Angriffspfade aufzudecken, die automatisierte Scanner oft übersehen.

Externe vs. interne Tests: Was ist sinnvoller?

Diese Frage stellen sich viele Unternehmen – besonders wenn es um Effizienz, Vertraulichkeit und Ressourcennutzung geht.

Ein externer Penetrationstest prüft Ihre Systeme aus der Perspektive eines realen Angreifers – also ohne internes Wissen. Ideal, um die „Angriffsfläche von außen“ zu bewerten – z. B. öffentliche Server, Webportale oder VPN-Zugänge.

Ein interner Test dagegen simuliert Angriffe aus dem Firmennetz – etwa durch kompromittierte Endgeräte, unzureichend geschützte Benutzerkonten oder fehlerhafte Rechtevergabe. Er ist besonders sinnvoll, wenn Sie die Auswirkungen eines Insiderangriffs oder eines infizierten Geräts bewerten möchten.

Tipp: In vielen Fällen ist die Kombination beider Perspektiven – etwa im Rahmen eines Gray-Box-Tests – der effizienteste und realistischste Weg, Ihre Systeme ganzheitlich zu prüfen.

Antworten auf typische Fragen aus der Praxis von 360 DIGITALE TRANSFORMATION

Wie oft ist ein Penetrationstest sinnvoll?

Die Antwort hängt stark von Ihrer IT-Landschaft und Ihrem Risikoprofil ab. Als Faustregel gilt:
Mindestens einmal jährlich – oder immer dann, wenn sich wesentliche Veränderungen ergeben:

  • Einführung neuer Systeme oder Anwendungen
  • Migrationen in die Cloud
  • Änderungen an Zugriffsrechten oder Netzwerkinfrastruktur
  • Integration neuer Partner oder Dienstleister
  • Vor oder im Rahmen eines ISO 27001-Audits

Tipp: Planen Sie Penetrationstests als wiederkehrenden Bestandteil Ihres Informationssicherheitsmanagements (ISMS) ein – so vermeiden Sie Überraschungen und stärken kontinuierlich Ihr Sicherheitsniveau.

Welche Voraussetzungen müssen intern erfüllt sein?

Für einen erfolgreichen Test braucht es keine perfekte IT – aber einige grundlegende Punkte sollten intern geklärt sein:

  • Klare Zieldefinition: Welche Systeme sollen geprüft werden?
  • Ansprechpartner: Wer steht für Rückfragen bereit, wer gibt technische Zugänge frei?
  • Rechtliche Absicherung: Gibt es eine Freigabe durch Geschäftsführung und ggf. Betriebsrat?
  • IT-Verfügbarkeit: Der Test kann je nach Tiefe temporäre Systembelastungen erzeugen – Ihre IT sollte informiert und vorbereitet sein.

Wissenswert:
Ein seriöser Anbieter unterstützt Sie bei der Testvorbereitung und koordiniert alle Beteiligten, damit der Ablauf reibungslos und rechtssicher bleibt.

Was kostet ein guter Penetrationstest – und was kostet keiner?

Die Kosten hängen vom Umfang, der Komplexität und der Testmethode ab. Für kleine, klar abgegrenzte Webanwendungen starten seriöse Tests ab etwa 3.000–5.000 Euro. Umfangreiche Tests ganzer Netzwerke oder Infrastrukturen können deutlich darüber liegen.

Doch die wichtigere Frage ist:
Was kostet es, wenn ein Penetrationstest nicht gemacht wird?

  • Eine erfolgreiche Cyberattacke kann Systeme lahmlegen
  • Produktionsausfälle, Reputationsschäden und Bußgelder drohen
  • ISO 27001-Audits könnten scheitern
  • Kunden und Partner könnten Vertrauen verlieren

Ein Sicherheitsevaluierung ist keine Ausgabe – sondern eine Investition in Ihre Sicherheit, Ihre Zertifizierungsfähigkeit und Ihre Zukunftsfähigkeit.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

Penetrationstests: Wie sicher ist Ihr Unternehmen wirklich? Weiterlesen »

ISMS Aufbau

TISAX® Zertifizierung Kosten für Unternehmen: Was Sie wissen müssen

Die Automobilbranche stellt immer höhere Anforderungen an die Informationssicherheit. OEMs und große Zulieferer verlangen zunehmend eine TISAX®-Zertifizierung, um sicherzustellen, dass sensible Daten in der Lieferkette geschützt sind. Für viele Unternehmen ist diese Zertifizierung jedoch mit Herausforderungen verbunden – insbesondere, wenn es um Kosten, Ressourcen und den Implementierungsaufwand geht.

Doch welche Faktoren beeinflussen die Kosten der Trusted Information Security Assessment Exchange (TISAX) Zertifizierung? Wie können kleine- und mittlere Unternehmen den Aufwand optimieren und gleichzeitig die strengen Anforderungen erfüllen? Die Experten von 360 Digitale Transformation fassen alle Kostenaspekte in diesem Artikel zusammen.

KostenblockRichtwert
ENX-Registrierung405 € pro Standort & Scope, einmalig je 3-Jahres-Zyklus
TISAX®-Audit (AL2)ab 4.000 €
TISAX®-Audit (AL3)ab 8.000 €
Beratung / UmsetzungAL2 ab 18.000 € · AL3 ab 24.000 €
Interne Kosten (Projektleitung)variabel
Technologie (optional)projektabhängig

Gesamtbudget für ein typisches TISAX®-Projekt: meist 25.000–50.000 €.

Wir arbeiten bei TISAX®-Projekten ausschließlich zum Festpreis. In über 50 Projekten lagen die Gesamtkosten damit im Schnitt rund 30 % unter dem, was dieselbe Leistung bei marktüblicher Tagessatzabrechnung gekostet hätte — weil wir mit fertigen VDA-ISA-Vorlagen arbeiten statt mit Workshops auf Ihre Kosten.

1. Warum TISAX® in der Automobilbranche zur Pflicht geworden ist

1.1 Anforderungen der Automobilbranche an Ihre Geschäftspartner

Seit 2017 fordern OEMs wie VW, Porsche, BMW, Daimler die TISAX® Zertifizierung. Seit ca. 2021 fordern auch Tier 1 Zulieferer wie Continental, ZF, Bosch, Magna dies in ihrer Lieferkette. Und das alles nicht nur in Deutschland, sondern weltweit. Z.B. Stellantis fordert TISAX® auch von seinen Lieferanten in Nordamerika. Auch China, Indien, Nordafrika und natürlich Osteuropa sind Länder, in denen TISAX® gefordert wird.

1.2 Bedeutung für Zulieferer und Dienstleister

Es ist daher fast unmöglich geworden, von den oben genannten OEMs und deren Tier1 Lieferanten ein Projekt ohne gültiges TISAX® Label zu bekommen. Man kann also zusammenfassen: kein TISAX® – keine Aufträge mehr.

Die Anforderungen an TISAX® in der Automobilindustrie folgen einem klar definierten Rahmen. Allerdings variieren sie je nach Art des Projekts und dem jeweiligen Schutzbedarf – vom einfachen Informationsaustausch bis hin zu sensiblen Entwicklungsdaten. 

1.3 Wettbewerbsvorteile durch eine erfolgreiche Zertifizierung

Ein TISAX® Label bringt aber nicht nur der Automobilindustrie die Vorteile der Wettbewerbsfähigkeit, sondern wird auch von anderen Branchen als globaler Standard akzeptiert. Zusätzlich hilft eine TISAX® Zertifizierung auch bei Cyber-Versicherungen, um die Prämie zu reduzieren oder als Voraussetzung.

2. Welche Faktoren beeinflussen die Kosten der TISAX®-Zertifizierung in der Automobilindustrie?

Für jedes TISAX® -Projekt gibt es 5 Kostenquellen. Im Folgenden werden diese Kostenquellen Schritt für Schritt erläutert:

1) ENX Registrierung: Dies ist der erste Schritt um ein TISAX® Projekt zu starten. ENX ist der „Governance Body“ für TISAX® und jedes Unternehmen, das ein TISAX® Label haben möchte, muss sich bei ENX registrieren. Die Registrierung kostet 405 € pro Standort und Scope und fällt einmalig je Dreijahreszyklus an.

2) Auditgebühren: Das TISAX®-Audit kann nur durch eine von ENX zugelassene Auditfirmen, welche einen Prüfer stellt, durchgeführt werden. In der Regel kostet ein AL2-Audit ab 4.000 € und ein AL3-Audit ab 8.000 €.

3) Beratungskosten: Ein TISAX® Audit ganz alleine zu bestehen, ist in der Praxis eher die Ausnahme. In den meisten Fällen lohnt es sich, dafür einen erfahrenen Berater hinzuzuziehen. So lassen sich typische Fehler vermeiden – und das Projekt läuft meist deutlich schneller und reibungsloser ab.

Auch die Kosten können durch eine gute Vorbereitung gesenkt werden. Die Unterstützung durch ein spezialisiertes Beratungsunternehmen beginnt bei 18.000 € (AL2) bzw. 24.000 € (AL3). Je nach Unternehmensgröße und dem, was bereits intern vorbereitet wurde, kann der Preis aber auch höher ausfallen.

4) Interne Kosten: Wie bereits erwähnt, hängen die internen Kosten von den Beratungskosten ab. Dennoch muss jedes Unternehmen einen internen Projektmanager definieren und eine Ressourcenplanung dafür bereitstellen. Eine Quantifizierung dieses Aufwands ist hier nicht möglich, ohne zu wissen, was das Unternehmen als Informationssicherheits-Managementsystems (ISMS) hat.

5) Technologiekosten (optional): Falls neue Technologien, Software, Hardware, Lizenzen, Erweiterungen notwendig sind, kommen die „Technologiekosten“ hinzu. Bitte vergessen Sie hier nicht deren Implementierung, Konfiguration und Schulung.

ISMS Aufbau

2.1 Unternehmensgröße und Mitarbeiterzahl

Alle oben genannten Kostenquellen sind natürlich abhängig von der Unternehmensgröße sowie der Anzahl der Mitarbeiter. Je mehr Standorte im TISAX® Scope sind, desto mehr Aufwand muss natürlich kalkuliert werden. Auch die OEM Anforderungen spielen eine große Rolle bei der Kostenkalkulation, z.B. in Bezug auf Datenschutz oder wenn ein Prototypenschutz von OEM gefordert wird, können 6-stellige Kosten für Baumaßnahmen ins Spiel kommen.

2.2 IT-Sicherheitsanforderungen und bestehende Infrastruktur

Ein Faktor, der bei der Kostenhöhe eine große Rolle spielt, sind auch Ihre bestehende IT-Infrastruktur sowie der Reifegrad Ihres ISMS (falls Sie eines haben). Je reifer Ihr Informationssicherheits Managementsystem bzw. je stärker Ihre IT-Infrastruktur nach Sicherheitsmaßnahmen aufgebaut ist, desto geringer wird der Aufwand sein, um TISAX®-konform zu werden.

3. Die wichtigsten Kostentreiber im Zertifizierungsprozess

Oben wurden alle Kostentreiber/-quellen beschrieben. Es ist jedoch sinnvoll, nun weiter ins Detail zu gehen und einzelne Punkte zu erwähnen. Ein sehr wichtiger Bestandteil eines jeden ISMS ist der Asset Management Prozess. Sind die Assets (IT- und Non-IT-Assets) definiert, aufgelistet und nach Schutzbedarf kategorisiert? Denn erst danach kommt ein Risiko Assessment Prozess ins Spiel.

3.1 Aufwand für die Risikoanalyse und Dokumentation

Wenn Ihr Unternehmen über eine bestehende Risiko-Methodik verfügt, kann der Berater diese „as is“ verwenden oder an die Kriterien der Informationssicherheit anpassen. Da Risikobewertung und -betrachtung Bestandteil jeder TISAX® Beratung sind, spielen sie als Kostentreiber eine große Rolle.

3.2 Umsetzung von Informationssicherheitsmaßnahmen

Ein großer Bestandteil eines TISAX®-Projektes ist das Ergebnis der Risikobewertung. Es wird definiert, welche Maßnahmen umgesetzt werden müssen, um die vorhandenen Risiken (Sicherheitslücken) zu behandeln. Diese Umsetzung (technisch und organisatorisch) ist ein Kostentreiber und definiert den Umfang der Projektkosten.

3.3 Audit- und Prüfungsgebühren

Das Audit und die Auditkosten kommen immer hinzu. Diese sind oben erläutert, aber man darf nicht vergessen, dass TISAX® einen 3-Jahres-Zyklus hat. Das heißt, wenn ein externes TISAX® Audit im Jahr 2025 durchgeführt wird, wird das Rezertifizierungsaudit im Jahr 2028 durchgeführt. Anders als bei TISAX® finden die Audits bei Zertifizierungen wie ISO 9001 oder ISO 27001 jedes Jahr statt.

3.4 Laufende Überprüfung und Rezertifizierung

Schließlich darf man nicht vergessen: „Nach dem Audit ist vor dem Audit“. Zusätzlich zu den Kosten, die oben im Detail beschrieben sind, gibt es die „Aufrechterhaltung Kosten“. Diese können sowohl intern als auch extern abgedeckt werden. Egal, wie das ISMS konkret gestaltet ist – es lebt vom ständigen Abgleich mit der Praxis. Dokumentation, interne Audits und Managementbewertungen sind feste Bestandteile, um sie aktuell und wirksam zu halten.

4. Möglichkeiten zur Optimierung der TISAX® Kosten

Es gibt viele Wege nach Rom. Die oben beschriebenen Kosten können mit einem strukturierten Ansatz und einer effizienten Umsetzung optimiert werden.

4.1 Auswahl eines kosteneffizienten Anbieters für Beratung und Unterstützung

Da einer der größten Kostenfaktoren die Beratung ist, beginnen wir mit den Beratungskosten. Die Auswahl eines kosteneffizienten Beratungsunternehmens kann bei der Umsetzung viel Geld sparen. Ein erfahrenes Beratungsunternehmen hilft insbesondere bei der Vermeidung von Fehlern, Auswahl geeigneter Werkzeuge, Vermeidung weiterer Kosten für unnötige oder übertriebene Umsetzung.

Darüber hinaus wird bei einer korrekt durchgeführten GAP-Analyse die Kostenkalkulation durch unsere Beratungsunternehmen konkret festgelegt und zum Festpreis angeboten. Wir empfehlen keinen Tagessatz Ansatz bei der TISAX® Beratung, da bei einer Fehleinschätzung am Ende der Kunde das Risiko trägt und nicht der Berater, der die Kosten falsch eingeschätzt hat.

In über 40 Projekten haben wir bewusst auf einen Fixpreis-Ansatz gesetzt – und damit im Schnitt rund 30 % der Gesamtkosten eingespart. Zum Vergleich: Bei einer Abrechnung auf Tagespauschalen Basis wären die Ausgaben deutlich höher ausgefallen.

4.2 Effiziente Integration in bestehende Prozesse und Systeme

Ein weiterer Punkt bei TISAX®-Projekten ist die Integration in bestehende Prozesse und Systeme. Es ist effizient, wenn Prozesse wie (Risikomanagement, Schulung, Auditplanung, interne Audits und Managementbewertungen) integriert sind und keine Insel Prozesse für das ISMS entstehen. Durch die Integration spart ein Unternehmen nicht nur Kosten, sondern vermeidet auch redundante Dokumentation und das Risiko der Nicht-Konformität, wenn mehrere Systeme parallel betrieben werden.

4.3 Nutzung von Vorlagen und Best Practices zur Reduzierung des Aufwands

Heutzutage schreibt kein ISMS alle Richtlinien von Grund auf neu. Es werden Vorlagen verwendet, um bestimmte Themen und Rahmenbedingungen vorzugeben und nur die unternehmensspezifischen Themen zu ergänzen bzw. maßgeschneidert aufzubauen. Unsere Vorlagen helfen viel Zeit und Ressourcen zu sparen. Hier finden Sie unsere TISAX® Vorlagen.

Neben den Umsetzungsvorlagen helfen Best Practices aus Erfahrungen und anderen Projekten, die richtigen Ressourcen zu definieren und Ineffizienzen im Projektmanagement zu minimieren. Wenn man einmal einen Fehler macht, hat ein Beratungsunternehmen mit 30+ Kunden diesen Fehler bereits gemacht.

4.4 Skalierbare Sicherheitslösungen für wachsende Anforderungen

Wenn es um technische Maßnahmen und Sicherheitslösungen geht, gibt es eine unendliche Auswahl. Hier kommt es darauf an, passende und angemessene Lösungen für die Unternehmensgröße, den Kontext und das Geschäftsmodell zu finden, um das TISAX Label zu erreichen. Auch bei dieser Auswahl hilft ein erfahrenes Beratungsunternehmen. Hier ist die zweite große Quelle, wenn man wirklich Kosten optimieren kann, denn viele Lösungen, die „out-of-the-box“ auf dem Markt angeboten werden, sind für mittelständische Unternehmen Overkill.

ISMS Aufbau

5. Herausforderungen und Compliance-Anforderungen

Unternehmen werden täglich angegriffen und die Zahl der gehackten Unternehmen steigt. Zusätzlich stellen die Vorgaben des Gesetzgebers (wie NIS-2 Richtlinie), Kundenanforderungen (TISAX® bzw. ISO 27001) sowie weitere Compliance-Anforderungen die Herausforderungen dar.

5.1 Strengere Vorgaben durch die NIS2-Richtlinie

Im Jahr 2025 wird die NIS-2 Richtlinie auch in Deutschland in Kraft treten, davon sind zunächst ca. 30.000 Unternehmen in Deutschland betroffen. Es wird aber in Zukunft weiter in die Lieferkette gedrückt, so dass wir innerhalb von 5 Jahren bis zu 100.000 Unternehmen (direkt und indirekt) betroffen sein werden. 

Auch der Datenschutz rückt stärker in den Fokus – denn personenbezogene Daten gelten als besonders schützenswert und unterliegen strengen Vorgaben. Hier finden Sie alle Anforderungen der NIS-2-Richtlinie.

5.2 Erhöhter Compliance-Aufwand für Unternehmen

Das erhöht natürlich den Compliance Aufwand für die Unternehmen. Hinzu kommt, dass auch die Anforderungen anderer Stakeholder (Aktionäre, Cybersicherheitsversicherungen, Kunden) steigen. Daher ist die effiziente und effektive Umsetzung eines ISMS entscheidend, um den Aufwand zu minimieren, aber die Leistung zu maximieren. Ein durchdachtes Compliance Management hilft dabei, gesetzliche Vorgaben systematisch umzusetzen und Risiken frühzeitig zu erkennen.

5.3 Auswirkungen auf Budget und Ressourcenplanung

Weiterhin haben die oben genannten Themen Auswirkungen auf die Budgets und Ressourcenplanung der Unternehmen. Ein erfahrenes Beratungsunternehmen kann auch bei der Optimierung des Budgets und der Ressourcen helfen. Man braucht aber keine Glaskugel, um zu sagen, dass die Budgets für Informationssicherheit jährlich steigen werden.

ISMS Aufbau

6. Eine Zertifizierung ist eine Investition in Sicherheit und Wettbewerbsfähigkeit

Kurzum, jeder Schritt zur effektiven Umsetzung eines ISMS ist eine Investition in die Sicherheit eines Unternehmens und erhöht die Wettbewerbsfähigkeit des Unternehmens. Mit einer TISAX® Zertifizierung wird nicht nur die weitere Zusammenarbeit mit OEMs gesichert, sondern auch ein Signal an weitere Kunden/Märkte gesendet. Der Reifegrad des Informationssicherheits-Managementsystems wird sich bei guter Pflege über die Jahre erhöhen, so dass die Erfahrung sowie die Fähigkeit sicher zu bleiben und darauf aufbauend das Bewusstsein der Mitarbeiter hoch bleibt.

6.1 Langfristige Vorteile der TISAX® Zertifizierung

Die TISAX® Zertifizierung ist keine Momentaufnahme, sondern eine strategische Investition in die Zukunft Ihres Unternehmens. Sie schafft nachhaltiges Vertrauen in Ihre Sicherheitsstandards – intern wie extern. Besonders in der Automobilbranche wird sie zunehmend zur Voraussetzung für stabile Geschäftsbeziehungen.

Langfristig profitieren zertifizierte Unternehmen unter anderem durch:

  • Vertrauensaufbau bei Kunden und Partnern
    Ihre TISAX®-Konformität zeigt, dass Sie sensibel mit vertraulichen Informationen umgehen – ein klarer Wettbewerbsvorteil.
  • Zugang zu neuen Märkten und Projekten
    Viele OEMs und Zulieferer setzen eine Zertifizierung inzwischen voraus, um überhaupt zusammenarbeiten zu können.
  • Strukturierte Sicherheitsprozesse
    Die regelmäßige Überprüfung sorgt dafür, dass Ihre internen Prozesse stabiler, transparenter und widerstandsfähiger werden.
  • Reduziertes Haftungsrisiko
    Durch klar dokumentierte Maßnahmen zur Informationssicherheit verringern Sie rechtliche und finanzielle Risiken und erhöhen die Wahrscheinlichkeit, ein TISAX Label zu erhalten.
  • Stärkung der eigenen Marke
    Die Zertifizierung unterstreicht Ihr professionelles Selbstverständnis und wird zum sichtbaren Qualitätsmerkmal.

TISAX® ist damit weit mehr als eine Pflichtaufgabe – es ist ein kontinuierlicher Wettbewerbsvorteil in einer zunehmend sicherheitskritischen Branche.

6.2 Warum ist die richtige Planung entscheidend ?

Durch frühzeitige Planung und frühzeitige Umsetzung kann der Reifegrad aufgebaut und das Unternehmen früher abgesichert werden. Noch wichtiger ist, ein solides ISMS braucht Zeit und richtige Planung und früh angefangen zu haben, hilft auch damit.

6.3 Wie sehen die nächsten Schritte für eine effiziente Implementierung und Verbesserung der Informationssicherheit aus?

Eine TISAX® Zertifizierung lässt sich nicht über Nacht umsetzen – doch mit einer klaren Struktur und erfahrenen Partnern gelingt der Weg effizient und zielgerichtet. Entscheidend ist, frühzeitig die richtigen Weichen zu stellen, um die Bewertung der Sicherheitsmaßnahmen zu optimieren. Der Ablauf gliedert sich typischerweise in folgende Schritte:

  • 1. Status-Quo-Analyse (Gap-Analyse)
    Zunächst wird geprüft, wie weit Ihr aktuelles Informationssicherheitsniveau von den Assessment Levels entfernt ist. Diese Analyse bildet die Grundlage für alle weiteren Maßnahmen.
  • 2. Zieldefinition und Projektplanung
    Basierend auf der Analyse werden klare Ziele definiert, Verantwortlichkeiten festgelegt und ein realistischer Zeitplan entwickelt.
  • 3. Aufbau bzw. Optimierung des ISMS
    Im nächsten Schritt erfolgt der systematische Aufbau eines Informationssicherheits-Managementsystems gemäß den TISAX®-Kriterien – inklusive Richtlinien, Prozesse und technischen Maßnahmen.
  • 4. Schulung der Mitarbeitenden
    Informationssicherheit lebt vom Mitwirken aller. Schulungen und Sensibilisierungsmaßnahmen sind essentiell, um das Thema im Alltag zu verankern.
  • 5. Interne Audits und Korrekturmaßnahmen
    Vor dem offiziellen TISAX®-Assessment sollten interne Prüfungen stattfinden, um Schwachstellen rechtzeitig zu erkennen und zu beheben.
  • 6. Durchführung des TISAX® Assessments
    Ein akkreditierter Prüfdienstleister bewertet schließlich, ob die Anforderungen erfüllt sind. Bei Erfolg erfolgt die Listung im ENX-Portal.

Durch diesen strukturierten Fahrplan schaffen Unternehmen nicht nur die Grundlage für eine erfolgreiche Zertifizierung, sondern verankern Informationssicherheit dauerhaft in ihrer Unternehmenskultur.

Wenn Sie Ihr TISAX®-Projekt noch heute starten möchten oder sich nicht sicher sind, wie Sie beginnen sollen, buchen Sie einfach ein kostenloses Erstgespräch.. Denken Sie daran, sich rechtzeitig für ENX anzumelden, ein Beratungsunternehmen auszuwählen und einen Audittermin zu vereinbaren.

TISAX® ist eine eingetragene Marke der ENX Association. Die 360 Digitale Transformation steht in keiner geschäftlichen Beziehung zur ENX. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. TISAX® Assessments, zur Erlangung von Labels, werden nur von den auf der Homepage der ENX genannten Prüfdienstleistern durchgeführt.

Über den Autor

ISMS Aufbau

Can Adigüzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Beauftragter und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

TISAX® Zertifizierung Kosten für Unternehmen: Was Sie wissen müssen Weiterlesen »

Schutzziele der Informationssicherheit

Was sind Schutzziele der Informationssicherheit?

Die Schutzziele der Informationssicherheit definieren, was geschützt werden muss, um die Sicherheit von Informationen zu gewährleisten. Die drei wichtigsten Schutzziele sind:

  • Vertraulichkeit: Schutz vor unbefugtem Zugriff auf Informationen.
  • Integrität: Sicherstellung der Korrektheit und Vollständigkeit der Daten.
  • Verfügbarkeit: Gewährleistung, dass Informationen und Systeme bei Bedarf verfügbar sind.

Diese Ziele bilden den Kern eines Informationssicherheitsmanagementsystems (ISMS), das in Unternehmen genutzt wird, um systematisch die Informationssicherheit zu gewährleisten.

Vertraulichkeit

Vertraulichkeit bedeutet, dass nur autorisierte Personen Zugriff auf bestimmte Daten haben. Ein unbefugter Zugriff könnte die Vertraulichkeit verletzen und zu Datenverlust, Identitätsdiebstahl oder Unternehmensschäden führen. Techniken zur Sicherstellung der Vertraulichkeit beinhalten Verschlüsselung, Zugangskontrollen und Sicherheitsprotokolle.

Beispiel: Kundendaten müssen streng vertraulich behandelt werden und dürfen weder für Wettbewerber noch für unbefugte Dritte zugänglich sein. Der Verlust dieser Vertraulichkeit könnte zum Beispiel dazu führen, dass sensible Informationen über Kundenbeziehungen und Kaufverhalten in die Hände der Konkurrenz gelangen und damit Wettbewerbsvorteile

Integrität

Integrität stellt sicher, dass Informationen korrekt und vollständig sind und nicht unbemerkt verändert werden können. Dies schützt vor Manipulationen und unautorisierten Änderungen. Integrität kann durch Maßnahmen wie Prüfsummen, kryptografische Hashfunktionen oder digitale Signaturen erreicht werden.

Beispiel: Bei der Übertragung von Dateien zwischen zwei Systemen kann eine Prüfsumme verwendet werden, damit die Datei während der Übertragung unverändert bleibt.

Verfügbarkeit

Verfügbarkeit bedeutet, dass Informationen und Systeme immer dann zur Verfügung stehen, wenn sie gebraucht werden. Ein Verlust der Verfügbarkeit kann durch Systemausfälle, Angriffe wie DDoS oder technische Störungen verursacht werden. Maßnahmen zur Erhöhung der Verfügbarkeit umfassen Redundanz, regelmäßige Backups und Notfallpläne.

Beispiel: Ein Unternehmen, das eine E-Commerce-Website betreibt, muss dafür sorgen, dass die Website ständig erreichbar ist, damit Kunden jederzeit Einkäufe tätigen können.

Schutzbedarfskategorien: Einstufung von Informationen nach Sicherheitsrelevanz

Je nach möglichen Konsequenzen einer Sicherheitsverletzung lassen sich Informationen in verschiedene Schutzbedarfskategorien einteilen:

  • Kein Schutzbedarf (Öffentlich)
    Informationen, die bereits für die Öffentlichkeit zugänglich sind und keine besonderen Sicherheitsmaßnahmen erfordern.
    Beispiel: Inhalte auf der Unternehmenswebsite, veröffentlichte Pressemitteilungen.
  • Normal (Intern)
    Informationen, deren unbefugte Weitergabe einen geringen Schaden verursachen würde, aber dennoch nicht öffentlich zugänglich sein sollten.
    Beispiel: Interne Richtlinien, Mitarbeiterschulungen, Unternehmensbroschüren.
  • Hoch (Vertraulich)
    Informationen, deren Offenlegung erhebliche finanzielle oder reputationsbezogene Schäden nach sich ziehen könnte.
    Beispiel: Kundendaten, interne Geschäftsstrategien, nicht öffentliche Verträge.
  • Sehr hoch (Streng vertraulich)
    Kritische Informationen, deren Veröffentlichung existenzbedrohende Folgen haben könnte. Hier sind höchste Sicherheitsvorkehrungen erforderlich.
    Beispiel: Geschäftsgeheimnisse, Patentanmeldungen, Vorstandsunterlagen zu Fusionen und Übernahmen.

Erweiterte Schutzziele der Informationssicherheit

Zusätzlich zu den klassischen Schutzzielen gibt es 3 weitere Schutzziele:

  • Authentizität: Sicherstellung der Echtheit von Daten und Identitäten, z. B. durch Verwendung von Zertifikaten oder biometrischen Verfahren.
  • Verbindlichkeit: Nachweis der durchgeführten Aktionen, was besonders bei Verträgen und Transaktionen wichtig ist. Oft durch elektronische Signaturen gewährleistet.
  • Zurechenbarkeit: Die Möglichkeit, jede Aktion eindeutig einer Person oder einem System zuzuordnen, sodass Verantwortlichkeiten geklärt werden können.

Umsetzung der Schutzziele in einem ISMS

Ein Informationssicherheitsmanagementsystem (ISMS) bietet einen systematischen Rahmen zur Umsetzung der Schutzziele. Dies wird durch diese 4 Maßnahmen erreicht:

  • Risikoanalyse und -bewertung: Ermittlung und Bewertung von Risiken für Vertraulichkeit, Integrität und Verfügbarkeit der Informationen.
  • Sicherheitsrichtlinien: Festlegung von Regeln und Prozessen, die gewährleisten, dass alle Schutzziele erreicht werden.
  • Technische Maßnahmen: Einsatz von Verschlüsselung, Firewalls, Zugriffskontrollen und Backup-Systemen, um die Schutzziele zu gewährleisten.
  • Kontinuierliche Überwachung: Regelmäßige Überprüfungen und Audits, um sicherzustellen, dass die Schutzziele eingehalten werden und neue Risiken frühzeitig erkannt werden.

Die erfolgreiche Implementierung eines ISMS nach internationalen Standards wie ISO 27001 oder TISAX® stellt sicher, dass die Schutzziele systematisch verfolgt werden und die Informationssicherheit kontinuierlich verbessert wird. Das und einiges mehr gehört zu den typischen Aufgaben eines Informationssicherheitsbeauftragten.

Was gibt es noch bei den Schutzzielen in der Informationssicherheit zu beachten?

Dynamik und Abhängigkeiten der wichtigsten Schutzziele

Die Ziele Schutz der Vertraulichkeit, Integrität und Verfügbarkeit sind oft voneinander abhängig und können in einem Spannungsverhältnis zueinander stehen. Maßnahmen zur Erhöhung eines Schutzziels können unter Umständen ein anderes grundlegendes Schutzziel beeinträchtigen.

  • Ein Beispiel hierfür: Wenn hohe Vertraulichkeit durch starke Verschlüsselung erreicht wird, kann dies die Verfügbarkeit negativ beeinflussen, weil Entschlüsselungsprozesse Zeit und Rechenleistung beanspruchen, was die Systemverfügbarkeit verringern kann.

Ein ausgewogenes Verhältnis zwischen den Zielen ist notwendig, um eine ganzheitliche Sicherheitsstrategie zu entwickeln.

Identifikation und Bewertung der Assets

Bevor das Risikomanagement angewendet werden kann, ist die Ermittlung und Bewertung der Assets ein entscheidender Schritt, um die Schutzziele der Informationssicherheit gezielt umzusetzen. Assets bezeichnen dabei alle Ressourcen und Werte, die für das Unternehmen relevant sind und geschützt werden müssen. Dazu gehören physische Systeme, Netzwerke, Anwendungen sowie Daten und Informationen.

  • Schritt 1: Asset-Identifikation
    Zunächst werden alle Assets, die die Informationssicherheit betreffen, erfasst. Hierzu zählen technische Systeme (Server, Netzwerke), Anwendungen und vor allem Daten, die verarbeitet oder gespeichert werden. Die Identifikation der Assets ermöglicht einen Überblick über den Umfang und die Art der zu schützenden Werte.
  • Schritt 2: Asset-Bewertung
    Im nächsten Schritt wird der Wert jedes Assets bestimmt. Diese Bewertung orientiert sich daran, wie kritisch ein Asset für die Erfüllung der Schutzziele ist. Beispielsweise können Kundendaten einen hohen Vertraulichkeitsbedarf aufweisen, während geschäftskritische Anwendungen auf hohe Verfügbarkeit angewiesen sind.
  • Schritt 3: Schutzbedarf pro Asset festlegen
    Für jedes identifizierte Asset wird der notwendige Schutzbedarf für die Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit ermittelt. Dabei berücksichtigen wir, wie groß der Schaden bei einem Ausfall oder einer Sicherheitsverletzung wäre.

Diese Vorarbeit bildet die Basis für das Risikomanagement, da nur durch die detaillierte Erfassung und Bewertung der Assets gezielte Schutzmaßnahmen implementiert und potenzielle Risiken korrekt eingeschätzt werden können.

Risikomanagement als Grundlage

Die Umsetzung der Schutzziele in einem Unternehmen erfolgt auf der Grundlage eines Risikomanagement-Prozesses. Dabei werden die potenziellen Risiken, die die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen bedrohen, identifiziert, bewertet und mit Maßnahmen minimiert.

  • Risikobewertung: Jedes Unternehmen sollte seine individuellen Risiken regelmäßig bewerten, da sich Bedrohungen, technologische Entwicklungen und Unternehmensprozesse ständig ändern.
  • Maßnahmen Priorisierung: Basierend auf der Bewertung des Schutzbedarfs und der identifizierten Risiken müssen Maßnahmen entsprechend der potenziellen Auswirkungen priorisiert werden.

Compliance, Datenschutz und rechtliche Anforderungen

Unternehmen müssen sich oft an rechtliche Anforderungen und Compliance-Vorgaben halten, die die Schutzziele der Informationssicherheit betreffen. Dazu gehören nationale und internationale Gesetze sowie branchenspezifische Regelungen. Beispiele hierfür sind:

  • DSGVO (Datenschutz-Grundverordnung): Sie legt strenge Anforderungen an die Vertraulichkeit und Integrität von personenbezogenen Daten fest.
  • NIS2-Richtlinie: Diese neue EU-Richtlinie stellt Anforderungen an die Verfügbarkeit und die Integrität von Diensten in kritischen Sektoren.

Die Einhaltung dieser gesetzlichen Vorgaben beeinflusst die Gestaltung des ISMS und erfordert oft zusätzliche Sicherheitsmaßnahmen.

Der Faktor Mensch

Neben technischen Maßnahmen spielt der Faktor Mensch eine entscheidende Rolle in der IT-Sicherheit. Menschen können durch:

  • Unachtsamkeit als Benutzer (z. B. durch Phishing-Angriffe),
  • Fehler (z. B. versehentliche Offenlegung vertraulicher Informationen),
  • oder bewusst böswillige Handlungen (z. B. Insider-Bedrohungen)

die Schutzziele gefährden.

Um dem entgegenzuwirken, sind Schulungen und Sensibilisierungsprogramme für Mitarbeiter notwendig, um ein Bewusstsein für Informationssicherheitsrisiken zu schaffen und sicherheitsbewusstes Verhalten zu fördern.

Kontinuierliche Verbesserung und Überwachung

Ein ISMS muss sich den sich wandelnden Bedrohungen und Technologien ständig anpassen. Daher ist eine kontinuierliche Überwachung und Verbesserung der Schutzziele notwendig. Dies wird in der Regel durch folgende Maßnahmen erreicht:

  • Audits: Regelmäßige interne und externe Audits überprüfen die Wirksamkeit der getroffenen Sicherheitsmaßnahmen.
  • Sicherheitsvorfälle analysieren: Durch die systematische Analyse von Sicherheitsvorfällen und den Lessons Learned der Incidents können Schwachstellen im System identifiziert und behoben werden.
  • Technologische Anpassungen: Die IT-Landschaft entwickelt sich stetig weiter, daher muss das ISMS flexibel und anpassbar sein, um neue Technologien wie Cloud-Computing oder Künstliche Intelligenz sicher integrieren zu können.

Kultureller Aspekt der Informationssicherheit

Informationssicherheit ist nicht nur eine technische, sondern auch eine kulturelle Herausforderung. In Unternehmen, in denen Sicherheitsbewusstsein auf allen Ebenen verankert ist, lassen sich die Schutzziele effektiver umsetzen. Dies erfordert:

  • Führungskompetenz: Das Management muss die Bedeutung der Schutzziele vorleben und Informationssicherheit zur Priorität machen.
  • Unternehmensweite Integration: Sicherheitsmaßnahmen müssen in alle Prozesse integriert und als Teil der Unternehmenskultur verstanden werden.

Wie können Sie die Informationssicherheit in Ihrem Unternehmen sicherstellen?

Die Vertraulichkeit, Integrität und Verfügbarkeit von Daten sind in der heutigen Industrie der Schlüssel für den Erfolg eines Unternehmens. Mit einer ISMS-Zertifizierung sichern Sie nicht nur Ihr eigenes Unternehmen ab, sondern schaffen auch Vertrauen bei Ihren Kunden und Partnern. Unsere langjährige Erfahrung in der Begleitung von mittelständischen Industrieunternehmen stellt sicher, dass wir nicht nur Best Practices umsetzen, sondern auch maßgeschneiderte Lösungen anbieten, die genau auf Ihre Bedürfnisse und die Anforderungen Ihrer Branche abgestimmt sind. So bleiben Ihre Daten auch in der zunehmend digitalisierten und vernetzten Industrie geschützt.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist Berater für Informationssicherheit und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.
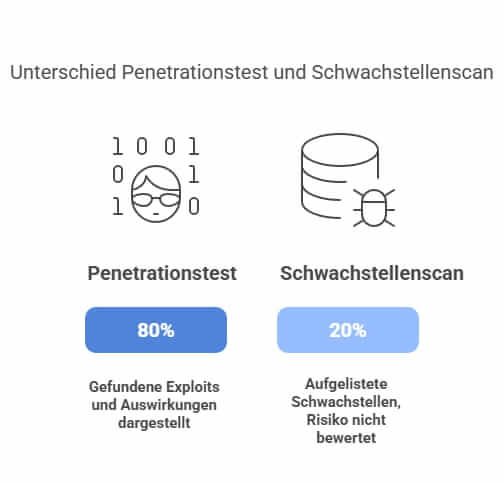
Was sind Schutzziele der Informationssicherheit? Weiterlesen »

ISMS Aufbau

ISO 27001 Zertifizierung: Der Weg zur umfassenden Informationssicherheit

Vertrauliche Daten schützen, Risiken minimieren und Vertrauen stärken – die ISO 27001 Zertifizierung schafft die Basis für ein professionelles Informationssicherheits-Management. Sie hilft Unternehmen, klare Strukturen und Prozesse einzuführen, um Datenverluste oder Sicherheitsvorfälle gezielt zu vermeiden. Entdecken Sie, wie dieser Standard Ihr Unternehmen sicherer macht und gleichzeitig Ihre Wettbewerbsfähigkeit stärkt.

Das wichtigste zusammengefasst:

  • Die ISO 27001-Zertifizierung basiert auf der Einführung eines Informationssicherheitsmanagementsystems (ISMS), das als strategisches Werkzeug zum Schutz sensibler Daten in Ihrem Unternehmen dient.
  • Sie beinhaltet ein strukturiertes Risikomanagement, um Bedrohungen frühzeitig zu erkennen, zu bewerten und gezielt Gegenmaßnahmen einzuleiten.
  • Die Norm unterstützt Unternehmen bei der Compliance mit gesetzlichen Anforderungen, wie z. B. der DSGVO (Datenschutz-Grundverordnung), und erleichtert die Nachweisführung.
ISMS Aufbau

Welche Relevanz hat eine Zertifizierung nach ISO 27001 für KMUs und warum verlangen Auftraggeber diese Zertifizierung?

Immer mehr Auftraggeber verlangen von ihren Geschäftspartnern eine ISO 27001-Zertifizierung, insbesondere in sicherheitskritischen Branchen wie Industrie, Maschinenbau oder Softwareentwicklung. 

Der Grund liegt in der wachsenden Bedeutung der Informationssicherheit: Auftraggeber möchten sicherstellen, dass vertrauliche Daten und Geschäftsgeheimnisse bei ihren Partnern geschützt sind.

Für klein- und mittelständische Unternehmen (KMU) bietet die Zertifizierung jedoch nicht nur einen Wettbewerbsvorteil, sondern auch klare betriebliche Vorteile:

  • Stärkere Kundenbindung: Auftraggeber bevorzugen Partner, die höchste Standards in der Informationssicherheit garantieren.
  • Erhöhte Attraktivität: ISO 27001-zertifizierte Unternehmen wirken professioneller und vertrauenswürdiger.
  • Risikominimierung: Durch die Einführung eines Informationssicherheitsmanagementsystems (ISMS) lassen sich Cyberangriffe und Datenverluste effektiv verhindern.
  • Compliance-Erleichterung: Die Zertifizierung hilft bei der Einhaltung gesetzlicher Vorgaben wie der DSGVO und anderen branchenspezifischen Anforderungen.

Die Zertifizierung ist für KMUs ein Zeichen von Professionalität und ein klarer Vorteil bei der Zusammenarbeit mit anspruchsvollen Auftraggebern.

Die Rolle des Informationssicherheits-managementsystems (ISMS) in der Zertifizierung

Das ISMS benötigt Sicherheitsrichtlinien, die definieren, wie Informationen geschützt werden.

Ein Informationssicherheitsmanagementsystem (ISMS) bildet das Herzstück der ISO 27001-Zertifizierung. Damit es seine Funktion erfüllen kann, braucht es klare, gut durchdachte Sicherheitsrichtlinien. Diese Richtlinien legen fest, wie Daten und Informationen im Unternehmen geschützt werden – von der Zugriffskontrolle bis hin zur Verschlüsselung.

Diese Vorgaben schaffen nicht nur einheitliche Standards für den Umgang mit sensiblen Informationen, sondern fördern auch das Bewusstsein der Mitarbeitenden für mögliche Risiken. So wird Informationssicherheit zu einem festen Bestandteil der Unternehmenskultur.

Das ISMS unterstützt die IT-Sicherheit durch Maßnahmen wie den Einsatz von Firewalls, um Bedrohungen abzuwehren.

Ein ISMS unterstützt die IT-Sicherheit durch die Einführung technischer und organisatorischer Maßnahmen. Dazu gehört beispielsweise der Einsatz moderner Firewalls, die unbefugte Zugriffe und Cyberangriffe abwehren. Ergänzend sorgen regelmäßige Updates und Sicherheitsüberprüfungen dafür, dass das System stets auf dem neuesten Stand bleibt.

Mit diesen Maßnahmen wird die Basis für einen zuverlässigen Schutz vor Bedrohungen gelegt. Gleichzeitig leisten die Maßnahmen einen wichtigen Beitrag zur langfristigen Resilienz des Unternehmens.

Die Bedeutung der Dokumentation bei der ISO 27001-Zertifizierung

Die ISO 27001 Anforderungen verlangen eine umfassende Dokumentation aller Prozesse, Richtlinien und Maßnahmen, die im Rahmen des ISMS definiert und umgesetzt werden. Die Dokumentation ist ein zentraler Baustein der ISO 27001-Zertifizierung und dient als Nachweis für die Wirksamkeit des Informationssicherheitsmanagementsystems (ISMS)

Dabei geht es sowohl um die Erfassung der Abläufe als auch um die Sicherstellung ihrer Einhaltung. Eine präzise und systematische Dokumentation hilft, Verantwortlichkeiten klar zuzuweisen und Schwachstellen frühzeitig zu identifizieren.

Darüber hinaus erleichtert die Dokumentation interne und externe Audits, indem sie die Transparenz erhöht und den Fortschritt bei der Umsetzung von Sicherheitsmaßnahmen messbar macht. So wird sie zur Grundlage für eine kontinuierliche Verbesserung der Informationssicherheit im Unternehmen.

Risikomanagement: Basis für ein robustes Firmen Sicherheitskonzept

Risikobewertung als erster Schritt

Ein effektives Risikomanagement beginnt mit einer umfassenden Risikobewertung. Hierbei werden potenzielle Gefahren systematisch identifiziert, analysiert und nach ihrer Eintrittswahrscheinlichkeit und möglichen Auswirkungen bewertet. Oft kommt dabei eine Risikomatrix zum Einsatz, die Risiken übersichtlich klassifiziert und priorisiert.

Auf Grundlage dieser Bewertung entsteht ein Maßnahmenkatalog, der gezielte Strategien zur Risikominderung vorschlägt. Dieser Katalog basiert auf einer Gap-Analyse, die Schwächen in der Informationssicherheit, organisatorischen Prozessen oder physischen Infrastruktur aufdeckt. Die darin definierten Maßnahmen – wie zusätzliche Zugriffskontrollen, regelmäßige Sicherheitsupdates oder Notfallpläne – dienen dazu, Risiken auf ein akzeptables Maß für das Management zu reduzieren.

Wenn Ihr Lieferant ein Label bis Datum X verlangt, wird Zeit plötzlich zum Risikofaktor. Ohne strukturierte Risikoanalyse bleibt unklar, wo Verzögerungen drohen – ob in der Dokumentation, der Auditvorbereitung oder der technischen Umsetzung. Eine gezielte Bewertung dieser Risiken schafft Klarheit über kritische Abhängigkeiten und priorisiert Maßnahmen, bevor Engpässe entstehen.

Mit unserem Schnellcheck „Timeline verifizieren“ prüfen unsere Berater, ob Ihr Zertifizierungsfahrplan realistisch ist. Sie erhalten eine fundierte Basis, um Zeitrisiken durch präventive Beratung zu minimieren.

Kontinuierliche Verbesserung und interne Audits

Die ISO 27001-Norm legt großen Wert auf die kontinuierliche Verbesserung des Informationssicherheitsmanagementsystems (ISMS). Ein zentrales Werkzeug hierfür sind regelmäßige interne Audits, welche durch externe Berater durchgeführt werden können. Diese Audits prüfen, ob die definierten Maßnahmen konsequent umgesetzt werden und ihren Zweck erfüllen.

Dabei werden Abweichungen von den Richtlinien identifiziert, analysiert und durch gezielte Anpassungen behoben. So wird das ISMS zu einem dynamischen System, das sich an veränderte Bedrohungslagen oder neue regulatorische Anforderungen anpasst. Dieser iterative Ansatz stärkt nicht nur die Informationssicherheit, sondern steigert auch das Vertrauen in die Prozesse des Unternehmens – intern wie extern.

4. Compliance und branchenspezifische Anforderungen für eine ISO 27001 Zertifizierung

4.1. Einhaltung gesetzlicher Vorgaben

Die ISO 27001 unterstützt Unternehmen dabei, gesetzliche Vorgaben wie die DSGVO einzuhalten. Die Benennung eines Datenschutzbeauftragten, der sicherstellt, dass der Umgang mit personenbezogenen Daten den rechtlichen Standards entspricht, ist ab einer bestimmten Anzahl von Mitarbeitern verpflichtend.

Darüber hinaus lässt sich die ISO 27001 nahtlos mit anderen Normen wie der ISO 9001 oder TISAX kombinieren. Diese Integration ermöglicht es, Qualitätsmanagement und Informationssicherheitsmanagement effizient zu vereinen. Dadurch profitiert Ihre Firma von einem ganzheitlichen Ansatz, der sowohl Sicherheit als auch Qualität in den Mittelpunkt stellt.

4.2. Branchenspezifische Sicherheitsanforderungen

In Branchen wie dem Maschinenbau und insbesondere in Industrie 4.0 Anwendungen  spielt die Sicherheit von IoT-Systemen eine zentrale Rolle. Die zunehmende Vernetzung von Maschinen und Geräten bringt neue Herausforderungen mit sich, die gezielte Sicherheitsmaßnahmen erfordern.

Speziell entwickelte Sicherheitskonzepte für den Netzwerkschutz sind dabei unverzichtbar, um sensible Daten und Systeme vor Cyberangriffen zu schützen. Diese branchenspezifischen Anforderungen unterstreichen, wie wichtig individuelle Ansätze für eine effektive Informationssicherheit sind.

5. Der Zertifizierungsprozess und die Rolle externer Audits

5.1. Vorbereitung und Durchführung des ISO 27001 Zertifizierungsaudits

Der Zertifizierungsprozess wird durch ein externes Audit abgeschlossen. Ein unabhängiger Auditor überprüft dabei, ob das Informationssicherheitsmanagementsystem (ISMS) alle Anforderungen der ISO 27001 erfüllt. Diese Prüfung stellt sicher, dass das ISMS sowohl technisch als auch organisatorisch den Vorgaben entspricht. Nach einem bestandenen Audit erhält das Unternehmen sein Zertifikat.

Nach der erfolgreichen Erstprüfung folgen jährliche Überwachungsaudits. Diese Audits gewährleisten, dass die einmal erlangte Zertifizierung nicht nur Bestand hat, sondern das ISMS kontinuierlich verbessert wird und auf aktuelle Herausforderungen reagiert.

5.2. Verantwortung und Unterstützung durch das Management

Die Unabhängigkeit des Auditors ist ein zentraler Bestandteil des Zertifizierungsprozesses. Gleichzeitig ist die Unterstützung der Geschäftsleitung unerlässlich. Die ISO 27001 verlangt ein aktives Engagement des Managements, um die erfolgreiche Implementierung und den langfristigen Betrieb des ISMS sicherzustellen. Schlussendlich trägt das Management die Verantwortung und haftet für die Wirksamkeit des ISMS

Hier finden Sie eine ausführliche Übersicht über die Dauer und Kosten einer ISO 27001 Zertifizierung

Welche Neuerungen hat der ISO Standard aufgenommen, die im Ablauf einer ISO 27001 Zertifizierung zu berücksichtigen sind?

Die ISO 27001 wurde durch das sogenannte Annex A im Februar 2024 erweitert, um den Klimawandel stärker zu berücksichtigen. Die Änderungen sind Teil einer übergreifenden Anpassung der ISO-Managementsystem Normen, um Unternehmen bei der Erreichung internationaler Klimaziele zu unterstützen.

Relevante Punkte:

  • Kapitel 4.1: Organisationen müssen im Rahmen der Kontextanalyse prüfen, inwieweit der Klimawandel für sie relevant ist, und ihn in ihr Managementsystem integrieren.
  • Kapitel 4.2: Die Anforderungen der Interessengruppen in Bezug auf den Klimawandel sind zu berücksichtigen.

Diese Änderungen gelten auch für die ISO 27001 und zielen darauf ab, dass Unternehmen ihre Auswirkungen auf den Klimawandel sowie umgekehrt dessen Einfluss auf das Unternehmen systematisch betrachten.

Die Zertifizierungsstelle prüft diese Aspekte im ISO 27001-Zertifizierungsaudit ab. Eine Nichtberücksichtigung führt zu einer festgestellten Nichtkonformität, die unmittelbar behoben werden muss​.

Über den Autor

ISMS Aufbau

Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.
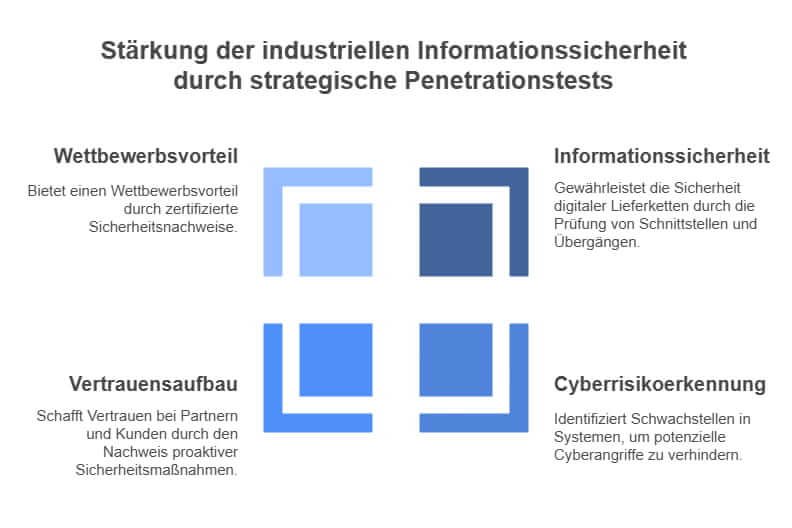
ISO 27001 Zertifizierung: Der Weg zur umfassenden Informationssicherheit Weiterlesen »

VDA ISA 6

VDA ISA 6 – die wichtigsten Änderungen im Katalog

Mit dem VDA ISA 6.0 hat der Verband der Automobilindustrie (VDA) den Prüfkatalog für TISAX® grundlegend aktualisiert. Seit dem 1. April 2024 ersetzt Version 6.0 die bisherige Version 5.1 – neue Beauftragungen erfolgen ausschließlich nach 6.0. Die Aktualisierung erweitert die Anforderungen an die Informationssicherheit spürbar, insbesondere in Incident- und Krisenmanagement, Business Continuity, Back-up/Recovery sowie im vollständig überarbeiteten Datenschutz-Modul.

Was ist neu im VDA ISA 6.0?

Neue Controls und Anforderungen

Stärkerer Fokus auf IoT/OT, Software-Management (Freigabe, Lizenzierung, Patch-Management), Incident-/Krisenmanagement, IT-Service-Continuity und Backup/Recovery. Neue bzw. umbenannte Controls u. a.: 1.3.4 Software-Freigabe, 1.6.2 Management von Sicherheitsvorfällen, 1.6.3 Umgang mit Krisen (ersetzt 3.1.2), 5.2.8 IT-Service-Continuity-Planung, 5.2.9 Backup und Recovery.

Überarbeitetes Datenschutz-Modul

Vollständig neu strukturiert, jetzt 12 Controls (9.1.1–9.8.1) entlang der DSGVO: Datenschutz-Richtlinien, Organisation, Verarbeitungsverzeichnis, DSFA, Datenübermittlungen, Betroffenenrechte/Vorfälle, Personal, Weisungen.

Neue Labels

Die bisherigen Labels „Info hoch“/„Info sehr hoch“ wurden aufgeteilt in High/Very High Availability (Verfügbarkeit) und Confidential/Strictly Confidential (Vertraulichkeit) – für eine präzisere Einordnung des Schutzbedarfs.

Zahlen 5.1 vs. 6.0

VDA 5.1: 41 Controls, 271 Anforderungen (Info hoch/AL2), 5 Anforderungen (Info sehr hoch/AL3). VDA 6.0: 45 Controls, 297 Anforderungen (Info hoch/AL2), 17 Anforderungen (Info sehr hoch/AL3) – rund 12 % mehr Anforderungen insgesamt; Umsetzungsaufwand je nach Reifegrad +20–25 %.

Gültigkeit & Übergang

Seit 1. April 2024 verbindlich. Bestehende 5.1-Assessments müssen bei der Re-Zertifizierung auf 6.0 wechseln, um das TISAX®-Label zu behalten.

Der Übergang von 5.1 auf 6.0 – Schritt für Schritt

  1. GAP-Analyse durchführen
  2. Dokumentation anpassen
  3. Neue Controls implementieren
  4. Schulung & Sensibilisierung
  5. Internes Audit
  6. Management-Review
  7. TISAX®-Assessment durch einen ENX-zugelassenen Prüfdienstleister
Hinweis: Mit VDA ISA 2027 hat der VDA bereits den Nachfolgekatalog veröffentlicht – gültig für ab 2027 beauftragte Assessments; den verbindlichen Stichtag legt die ENX fest. Alle Neuerungen in unserem Beitrag VDA ISA 2027 – die wichtigsten Änderungen.

So unterstützt Sie 360 Digitale Transformation

Wir begleiten Sie beim Umstieg auf VDA ISA 6.0 – von der GAP-Analyse über die Umsetzung der neuen Controls bis zur Assessment-Vorbereitung. Grundlage: der TISAX®-Fragenkatalog sowie der Überblick der Anforderungen. Gerne im Rahmen unserer Beratung zu TISAX®.

    Über den Autor

    ISMS Aufbau

    Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.
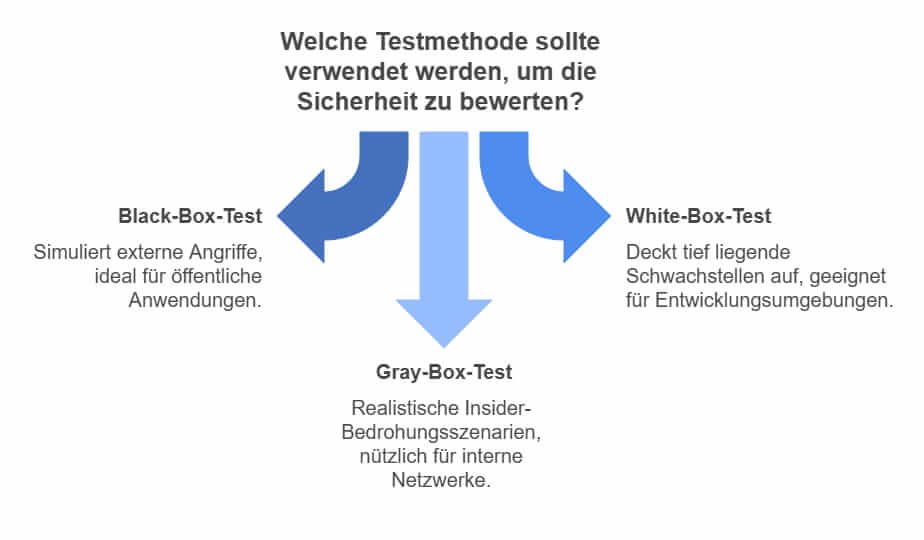
     TISAX® ist eine eingetragene Marke der ENX Association. Die 360 Digitale Transformation steht in keiner geschäftlichen Beziehung zur ENX. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. TISAX® Assessments, zur Erlangung von Labels, werden nur von den auf der Homepage der ENX genannten Prüfdienstleistern durchgeführt.

    VDA ISA 6 – die wichtigsten Änderungen im Katalog Weiterlesen »

    Pentest-Verfahren

    Pentest-Verfahren

    In diesem Blog-Beitrag werden wir im Pentest-Verfahren eintauchen und Ihnen jede Phase des Penstests im Detail erklären. Wenn Sie jedoch neu auf dem Gebiet der Penstests sind und mehr Informationen über Pentesting im Allgemeinen erfahren möchten, können Sie unseren Penetration Testing Blogbeitrag gerne lesen.

    Inhalt:

    Pentest-Verfahren definieren verschiedene Ansätze, wie Pentests organisiert und durchgeführt werden. Es gibt verschiedene Methoden für Pentests, um Sicherheitsschwachstellen in einem Unternehmen aufzudecken. Jede Methode beschreibt den Prozess, den ein Unternehmen zur Aufdeckung dieser Schwachstellen anwenden kann. Unternehmen können zwar ihre eigenen Verfahren verwenden, aber viele etablierte, in der Branche anerkannte Methoden sind eine gute Option für Unternehmen. Einige Unternehmen verwenden diese entwickelten Methoden als „Out-of-the-Box“-Lösung, während andere sie als Grundlage verwenden, auf der sie aufbauen können.

    Es besteht kein Zweifel daran, dass regelmäßige Penetrationstests ein wesentlicher Bestandteil des Schwachstellenmanagementprozesses sind, um Risiken zu verringern. Es ist wichtig sicherzustellen, dass Penetrationstests effizient sind, und die Verwendung der richtigen Penetrationstestmethode ist ein wesentlicher Bestandteil davon. In diesem Zusammenhang definiert eine Methodik die Logik, nach der verschiedene Testfälle durchgeführt werden, um die Sicherheit eines Assets zu bewerten.

    In der Vergangenheit wurden mehrere Standards und Rahmenwerke für Penetrationstests veröffentlicht. Pentest-Verfahren spielen eine umfassende Rolle beim Benchmarking von Praktiken. So sind beispielsweise die OWASP Top 10 der Anwendungssicherheitsrisiken der Standard für die Bewertung von Webanwendungen. Das populäre NIST Cyber Framework des US-Handelsministeriums, das Open-Source Security Testing Methodology Manual und der Pentesting Execution Standard sind weitere Methoden und Standards, die von Organisationen weltweit befolgt werden. OWASP, CIS-Benchmarks und SANS Top 20 Critical Controls sind häufig die beliebtesten Benchmarks für die Prüfung von Schwachstellen.

    Pentest-Verfahren: Arten von Pentests

    Netzwerk-Pentest

    Bei einem Netzwerk-Penetrationstest werden Schwachstellen in Anwendungen und Systemen durch den gezielten Einsatz verschiedener bösartiger Techniken aufgedeckt, um die Sicherheit des Netzwerks bzw. die fehlende Reaktion darauf zu bewerten.

    Wie die Schwachstellenbewertung zielt auch ein Netzwerk-Penetrationstest, der auch als Pentest bezeichnet werden kann, darauf ab, Schwachstellen in einem Netzwerk aufzudecken.

    Die Durchführung von Netzwerktests auf Ihren Systemen bringt einige grundlegende Vorteile mit sich:

    • Verstehen der Netzwerk-Baseline
    • Testen Ihrer Sicherheitsinfrastruktur und Kontrollen
    • Verhinderung von Netzwerk- und Datenverletzungen
    • Gewährleistung der Netzwerk- und Systemsicherheit

    Pentests von Web-Anwendungen

    Pentesting von Webanwendungen bezieht sich auf den Prozess der Vorbereitung eines Hackerangriffs auf Ihre Webanwendung, um Schwachstellen zu erkennen und zu analysieren, die ein Angreifer ausnutzen könnte. Der gesamte Prozess der Penetrationstests für Webanwendungen zielt darauf ab, Ihnen zu helfen, den Sicherheitsstatus Ihrer Webanwendung besser zu verstehen, sei es in Bezug auf ihre Stärke und Widerstandsfähigkeit gegenüber einer Vielzahl von Cyberangriffen.

    Der übliche Prozess des Pentesting einer Webanwendung umfasst Fehlkonfigurationen, ungepatchte Software, SQLi, Cross-Site Scripting und vieles mehr. Dazu gehört ein Schwachstellen-Scanner, der Schwachstellen in Ihrem System aufspürt. Anschließend versuchen manuelle Pentester, diese vom Scanner gefundenen Schwachstellen zu bestätigen. Darüber hinaus können Sie beim manuellen Scannen einen Schritt weiter gehen und so komplexe Schwachstellen wie Fehler in der Geschäftslogik für das Scannen und Schwachstellen an Zahlungszugängen erkennen.

    Social Engineering Pentests

    Unter Social Engineering Penetrationstest versteht man die Durchführung typischer Social-Engineering-Betrugsversuche bei den Mitarbeitern eines Unternehmens, um die Anfälligkeit des Unternehmens für diese Art von Angriffen zu ermitteln.

    Social Engineering Penetrationstests dienen dazu, die Einhaltung der von der Geschäftsleitung festgelegten Sicherheitsrichtlinien und -praktiken durch die Mitarbeiter zu testen. Die Tests sollen einem Unternehmen Aufschluss darüber geben, wie leicht ein Eindringling Mitarbeiter dazu bringen könnte, gegen Sicherheitsregeln zu verstoßen oder vertrauliche Informationen preiszugeben oder weiterzugeben. Das Unternehmen sollte auch ein besseres Verständnis dafür bekommen, wie erfolgreich seine Sicherheitsschulung ist und wie das Unternehmen im Vergleich zu seinen Konkurrenten in Sachen Sicherheit abschneidet.

    Pentest-Verfahren Schritt für Schritt

    Vorvertrag, Planung und Zielvereinbarung

    Der erste Schritt im Pentest-Verfahren ist die Erstellung des Testplans. Ein gut ausgearbeiteter Plan bietet einen Weg durch die komplexe IT-Struktur eines Unternehmens. Um mit der Erstellung eines Plans zu beginnen, muss man die Organisation und ihre Arbeitsweise vollständig verstehen. Auch die Kenntnis ihrer Systeme und Anwendungen ist wichtig. Sobald wir diese Informationen haben, können wir mit der Erstellung des Prüfungsumfangs beginnen.

    Die Festlegung eines präzisen Arbeitsumfangs sorgt für Verständnis und Klarheit in Bezug auf Ziele, Ausschlüsse und das Vorgehen im Falle eines Falles. Wir setzen einen bewährten Projektmanagement-Ansatz ein und stellen sicher, dass alle Beteiligten vor Beginn des Auftrags über Genehmigungsformulare und rechtliche Aspekte, in den Aufgabenbereich fallende Elemente, anfällige Komponenten und nicht in den Aufgabenbereich fallende Komponenten informiert sind.

    Sammlung und Aufdeckung von Informationen

    Sobald die rechtlichen und projektbezogenen Formalitäten abgeschlossen sind, beginnt die Erkundungsphase, deren einziges Ziel die Beschaffung von Informationen ist. Diese Informationen (z. B. Netzwerk-Layouts, Domänen, Server, Infrastrukturdetails) helfen zu verstehen, wie das Netzwerk funktioniert, einschließlich seiner Vermögenswerte (Anwendungen, Systeme, Geräte, alles mit einer IP).

    Außerdem ist es notwendig, eine angemessene Erkundung durchzuführen und Informationen über die Systeme zu sammeln. Mithilfe verschiedener automatisierter und manueller Tools scannen die Tester das System, um potenzielle Schwachstellen oder Penetrationspunkte zu finden. Diese würden von den Testern in weiteren Schritten ausgenutzt werden. In der Regel werden hierfür Tools wie Recon-Ng, Nmap, Spiderfoot, Metasploit und Wireshark verwendet.

    Scannen

    In dieser Phase werden Schwachstellen innerhalb der definierten Ziele gefunden. Sie umfasst das Scannen des Ziels nach abhörenden Diensten/offenen Ports, Fingerprinting und die Analyse der laufenden Dienste, um einen groben Angriffsplan des Zielsystems zu erstellen.

    Es ist erwähnenswert, dass das Scannen des Hosts der erste Schritt eines typischen Netzwerk-Penetrationstests ist. Dabei scannen die Pentester die Hosts, um zu prüfen, ob es technische Probleme gibt (Firewalls, Verbindungsprobleme usw.). Außerdem dient der Host-Scan dazu, den Testumfang festzulegen.

    Ausbeutung

    Sobald potenzielle Schwachstellen entdeckt sind, nutzen die Tester sie für weitere Penetrationsversuche in das System. Dies ähnelt sehr stark der Art und Weise, wie ein Cyberkrimineller diese Schwachstellen ausnutzen würde, und trägt zu einem besseren Gesamtverständnis bei. Alle Schritte, verwendeten Tools, Standorte und Eingabemethoden für ein bestimmtes Problem werden angemessen dokumentiert, um den gesamten Vorgang für eine spätere Überprüfung festzuhalten. Als ein Schritt im Vorgang der Penetrationstests werden diese Sicherheitsprobleme danach eingestuft, wie leicht sie auszunutzen sind und welchen Schaden sie anrichten können. Dies wäre für das Unternehmen eine große Hilfe bei der Festlegung von Prioritäten für die Problembehebung.

    Spezifische Bewertungen und zielgerichtete Szenarien werden in „White Box“-, „Black Box“- oder „Grey Box“-Methoden definiert. Die Testfälle werden auf der Grundlage der Informationen definiert, die den Beratern vor Beginn der Bewertung zur Verfügung stehen.

    Datenanalyse und Berichterstattung

    Nach Abschluss der Penetrationstests werden detaillierte Berichte für Abhilfemaßnahmen erstellt. In diesen Berichten werden alle festgestellten Schwachstellen und die empfohlenen Abhilfemaßnahmen aufgeführt. Sie können das Format des Schwachstellenberichts (HTML, XML, MS Word oder PDF) an die Bedürfnisse Ihrer Organisation anpassen.

    Präsentation der Ergebnisse

    Es ist von entscheidender Bedeutung, dass die Ergebnisse der Penstests gründlich präsentiert werden, einschließlich einer Erläuterung der Schwachstellen, weiterer Ergebnisse der Ausnutzung, eines Überblicks über die Verwaltung der Benutzerrechte sowie der Kritik und der Ergebnisse der vorab vereinbarten Szenarien. Und nicht zuletzt Empfehlungen zur Behebung der Schwachstellen der Pentester.

    Am Ende des Tages sollten alle Fragen des Kunden beantwortet sein und für jede Schwachstelle ein konkreter Maßnahmenkatalog definiert sein. Erst dann macht ein Pentest Sinn.

    Nach dem Scannen

    Bei einigen Projekten kann es sinnvoll sein, die Ergebnisse erneut zu scannen und zu überprüfen, um die Wirksamkeit der durchgeführten Maßnahmen zu kontrollieren. Daher empfehlen wir immer einen Nachscan, der je nach Größe des Projekts zwischen 1 und 3 Monaten dauert. Der Pentester sollte diese Zeit bereits in der Abschlussbesprechung einplanen, in der die Ergebnisse präsentiert werden.

    Zusammenfassung: Pentest-Verfahren

    In diesem Blogbeitrag haben wir erklärt, wie ein Standard-Pentestverfahren aussieht. Wir haben die Pentest-Phasen vom Anfang bis zum Ende durchlaufen. Natürlich kann es unterschiedliche Ausführungen von Pentests geben, da es auf dem Markt verschiedene Hardware/Software gibt.

    Bitte bedenken Sie, dass die Qualität eines Pentests stark von der Erfahrung des Pentesters abhängig ist. Das heißt, ein erfahrener Pentester könnte versuchen, verschiedene Schwachstellen entsprechend seiner Erfahrung auszunutzen.

    Wenn Sie weitere allgemeine Informationen über Pentesting wünschen, können Sie unseren Pentest Alles Was Sie Wissen Müssen-Blogbeitrag hier lesen. Wenn Sie mit Ihren Penetrationstests beginnen möchten, können Sie hier unsere Penetration-Testing-Services Seite anschauen, wie wir Ihnen helfen können.


    Über den Autor

    ISMS Aufbau

    Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX-Berater und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

    Pentest-Verfahren Weiterlesen »

    TISAX und ISO 27001

    TISAX® und ISO 27001: Unterschiede und Gemeinsamkeiten

    In diesem Blogbeitrag wollen wir TISAX® mit ISO27001 vergleichen, tief in beide Normen eintauchen und die Ergebnisse für Sie zusammenfassen. Dabei werden wir nicht nur auf die Unterschiede eingehen, sondern auch Gemeinsamkeiten und Synergien zwischen den beiden Standards aufzeigen. Hier ist ein umfassender Vergleich zwischen TISAX® und ISO 27001.

    Was sind die Hauptunterschiede zwischen TISAX® und ISO27001?

    Obwohl TISAX® ursprünglich von ISO 27001 abgeleitet wurde, sind die beiden Normen völlig unabhängig voneinander. Es gibt auch keine Abhängigkeiten in Bezug auf die Anwendung, Anforderungen, Audits und Zertifizierungen. Mit anderen Worten, wenn Sie TISAX® oder ISO 27001 haben, ersetzt das eine nicht das andere.

    In diesem Sinne haben wir eine Liste der Unterschiede als Zusammenfassung zusammengestellt. Im weiteren Verlauf dieses Beitrags werden wir jedoch auf die Einzelheiten der einzelnen Punkte eingehen:

    • ISO 27001 ist eine Zertifizierung, TISAX® ist ein Label.
    • ISO 27001 ist international, TISAX® ist noch nicht international.
    • TISAX® wird in der Automobilindustrie eingesetzt, während ISO 27001 in allen Branchen angewendet werden kann.
    • In TISAX® wird das gesamte Unternehmen bewertet. Bei ISO 27001 können Produktionslinien einzeln bewertet werden.
    • TISAX® Katalog verlangt den Reifegrad jeder einzelnen Kontrolle, ISO 27001 misst den Reifegrad nicht.
    • Re-Auditstruktur ist anders. Das TISAX® Re-Audit findet nach 3 Jahren statt, ISO 27001 hingegen jährlich.
    • Da TISAX® automobilspezifisch ist, beinhaltet es Details wie Prototypenschutz, Datenschutz (was viel strenger ist als ISO 27001, vor allem, wenn Assessment Level 3 angestrebt wird)
    • TISAX® hat von Anfang an 9 Monate Zeit, um alle größeren und kleineren Unstimmigkeiten zu beseitigen.
    • TISAX® hat eine eingeschränkte Auswahl für Auditoren im Vergleich zu ISO 27001.

    Um die Unterschiede zu vereinfachen, haben wir sie in 2 Gruppen unterteilt: strukturelle und technische Unterschiede.

    Strukturelle Unterschiede

    Strukturelle Unterschiede sind die Unterschiede in Bezug auf den Prozess, den Kontext und die Definition der Audits. Wie bereits erwähnt, ist ISO 27001 eine Zertifizierung für Informationssicherheit. TISAX® wird jedoch als Label vergeben. Unternehmen, die über TISAX® verfügen, sind im ENX-Portal aufgelistet, das dem Zweck vonTISAX® dient. Wenn Sie mehr darüber erfahren möchten, finden Sie hier einen vorgeschlagenen Blog Post.

    Außerdem ist die ISO, daher der Name, eine internationale Norm. TISAX® hingegen ist eine Forderung des VDA, der hauptsächlich deutsch ist. Dennoch glauben wir, dass TISAX® sich zum europäischen Standard für Informationssicherheit in der Automobilindustrie entwickelt. Warten wir ab und sehen wir weiter. TISAX® ist ein branchenspezifisches Label, während ISO 27001 auf alle Branchen angewendet werden kann. Darüber hinaus kann ISO 27001 auf eine Produktionseinheit oder eine Abteilung angewendet werden. Für TISAX hingegen muss das gesamte Unternehmen – mit der Möglichkeit, Standorte zu wählen – auditiert werden.

    Schließlich ist die Struktur der Re-Auditierung unterschiedlich. ISO 27001 erfordert ein jährliches Audit, während die TISAX®-Re-Zertifizierung nach 3 Jahren erfolgt.

    ISO 27001 Zertifizierung
    ISO 27001 Zertifizierung Ablauf

    Technische Unterschiede

    ISO 27001 hat 114 Kontrollen, die als Grundlage für die Bewertung verwendet werden. Diese Kontrollen haben jedoch keinen gemessenen Reifegrad. In TISAX® werden Reifegrade definiert und als Kriterien für das Erreichen des Gütesiegels verwendet. Es gibt 6 Reifegrade in TISAX®, von 0 bis 5. Ein Durchschnitt von 3 ist erforderlich, um das Siegel zu erhalten. Für einige Kontrollen ist jedoch ein Reifegrad von mindestens 2 erforderlich.

    Da es sich bei TISAX® um einen Standard der Automobilindustrie handelt, umfasst er auch den Schutz von Prototypen, und der Datenschutzteil von TISAX® ist weitaus umfassender und eingeschränkter als der von ISO 27001, insbesondere für die Bewertungsstufe 3.

    Ein weiterer technischer Unterschied ist, dass TISAX® ab dem Tag des ersten Audits eine 9-monatige Frist für die Umsetzung der im Audit festgelegten Maßnahmen hat. Werden diese Maßnahmen nicht innerhalb der 9 Monate umgesetzt, muss die Antragsphase für das Siegel neu gestartet werden. Nachstehend finden Sie den Zeitplan für das TISAX®-Projekt.

    ISMS Aufbau
    TISAX® Audit-Prozess

    Ähnlichkeiten zwischen TISAX® und ISO 27001

    Zunächst einmal ist TISAX® von ISO 27001 abgeleitet. Der Kontrollkatalog von TISAX® ist in Anhang A der ISO 27001 verankert. Daher können wir ohne weiteres sagen, dass der Grundgedanke und das Ziel recht ähnlich sind. Zweitens: Unabhängig davon, welches Audit das Unternehmen erfolgreich durchläuft, ist das Niveau der Informationssicherheit nahezu identisch. In diesem Sinne sind beide Gütesiegel dazu da, einen hohen Standard der Informationssicherheit zu gewährleisten.

    Wenn Sie mit dem ISO-PDCA-Kreislauf (Plan, Do, Check, Act) vertraut sind, verlangt auch TISAX® einen kontinuierlichen Verbesserungsprozess, wobei die Ziele nahezu identisch sind. Wir glauben, dass ein kontinuierlicher Verbesserungsprozess nicht nur für die Informationssicherheit, sondern auch für die anderen Prozesse des Unternehmens von entscheidender Bedeutung ist.

    Ersetzen sich TISAX® und ISO 27001?

    Nein, ganz bestimmt nicht. TISAX® und ISO 27001 schließen sich nicht gegenseitig aus. Daher können Sie je nach den Bedürfnissen Ihres Unternehmens, Ihrer Branche und Ihren Zielen zwischen zwei Labels wählen. Kann man nicht beides gleichzeitig haben? Ja, das können Sie. Mehr dazu weiter unten.

    Ist es sinnvoll, zwei Zertifikate gleichzeitig zu haben?

    Die Antwort ist, es kommt darauf an 🙂  Ja, ich weiß, es ist keine richtige Antwort. Aber wenn Sie ausschließlich Dienstleistungen erbringen oder Waren für die Automobilindustrie produzieren, dann könnte TISAX allein für Ihre Zwecke ausreichen. Es schadet nicht, beides zu haben, denn wenn Sie das eine vor dem anderen haben, können Sie sich den Aufwand für Audits sparen. In diesem Fall schlagen wir vor, das TISAX®-Zeichen vor ISO27001 zu haben.

    Zusammenfassung

    ISO 27001 hat 114 Kontrollen, TISAX® für die Informationssicherheit hat ca. 70. Daher kann man ohne weiteres behaupten, dass sich beide Normen recht ähnlich sind. Außerdem sind die Kontrollen von TISAX® von ISO 27001 abgeleitet. Je nach den Bedürfnissen, Zielen und der Branche Ihres Unternehmens können Sie zwischen den beiden Labels wählen. Im besten Fall können Sie beide haben.

    Sie sind sich nicht sicher, wo Sie anfangen sollen oder welches Sie wählen sollen? Wir sind hier, um Ihnen zu helfen. Sie können mit uns Kontakt aufnehmen hier.

    TISAX® ist eine eingetragene Marke der ENX Association. Die 360 Digitale Transformation steht in keiner geschäftlichen Beziehung zur ENX. Mit der Nennung der Marke TISAX® ist keine Aussage des Markeninhabers zur Geeignetheit der hier beworbenen Leistungen verbunden. TISAX® Assessments, zur Erlangung von Labels, werden nur von den auf der Homepage der ENX genannten Prüfdienstleistern durchgeführt.

    Über den Autor

    ISMS Aufbau

    Can Adiguzel ist der Gründer von 360 Digital Transformation. Er ist TISAX®-Beauftragter und ISO 27001 Lead Auditor. Er ist seit mehr als 11 Jahren im IT-Projektmanagement tätig. Seine Leidenschaft ist die Informationssicherheit für den Mittelstand und er hilft dem Mittelstand bei der Bewältigung seiner Herausforderungen im Bereich der Informationssicherheit mit einem praxisnahen Beratungsansatz.

    TISAX® und ISO 27001: Unterschiede und Gemeinsamkeiten Weiterlesen »

    360 Digital Transformation
    Privacy Overview

    This website uses cookies so that we can provide you with the best user experience possible. Cookie information is stored in your browser and performs functions such as recognising you when you return to our website and helping our team to understand which sections of the website you find most interesting and useful.